 ineesdv/tangled
Plataforma de segurança ofensiva de código aberto para conduzir campanhas de phishing que arma o processamento automático de eventos iCalendar.




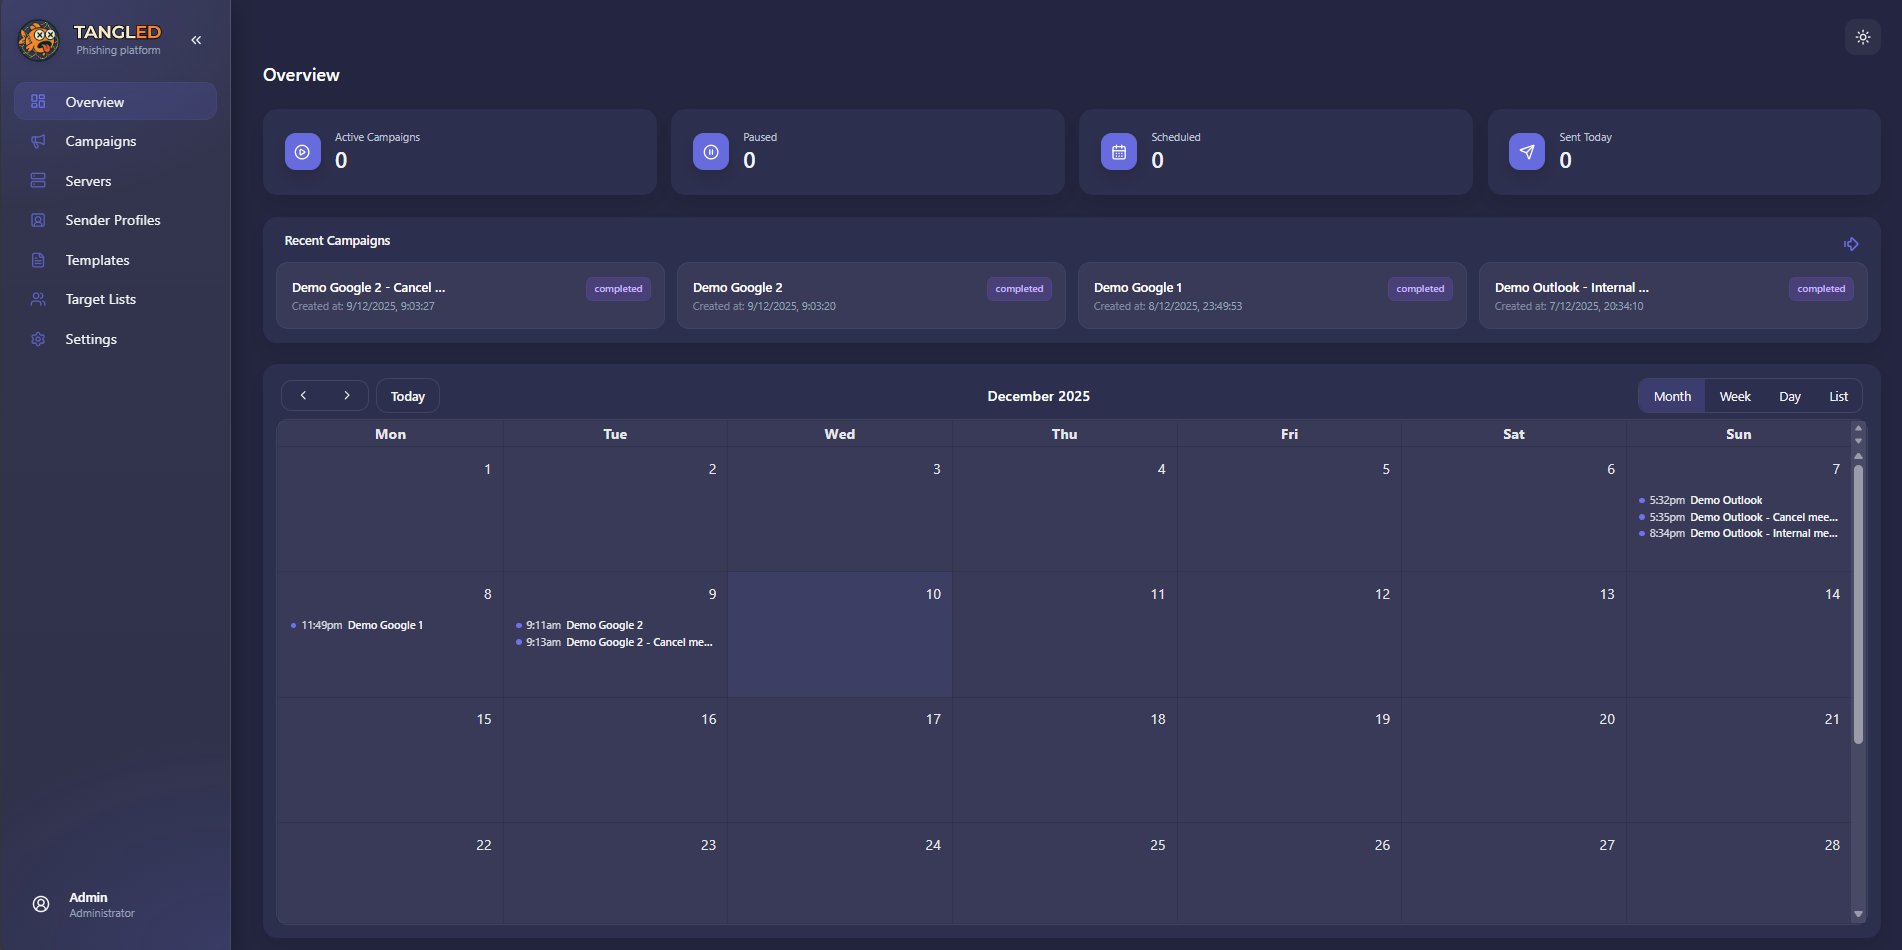
Tangled é uma plataforma de phishing projetada sob a perspectiva de segurança ofensiva.
Ela automatiza muitos dos aspectos de campanhas de engenharia social e arma recursos de renderização iCalendar no Microsoft Outlook e Gmail (Google Workspace) para entregar convites de reunião falsificados que são automaticamente adicionados ao calendário do usuário sem interação.
Leia a análise técnica: Abusando do processamento automático de calendário para acesso inicial e movimentação lateral.

Uma referência completa da documentação pode ser encontrada no Gitbook.
Tangled é executado como containers Docker, portanto instalá-lo é muito fácil. Primeiro, clone o repositório:
git clone https://github.com/ineesdv/Tangled.git
Em seguida, configure as variáveis de ambiente:
cd tangled
cp .env.example .env
nano .env # edit them!
Inicie executando ./start.sh ou simplesmente executando:
docker-compose up -d
Isso iniciará três containers e configurará o frontend do Tangled na porta 8080, onde você pode fazer login com suas credenciais de administrador.
Contribuições e sugestões são sempre bem-vindas! Se encontrar um bug ou tiver uma solicitação de funcionalidade, sinta-se à vontade para me enviar um DM, abrir uma issue ou enviar um pull request.
Estarei trabalhando na expansão da plataforma e corrigindo bugs conforme meu tempo livre permitir, então adoraria ouvir novas ideias.
Esta plataforma é destinada a profissionais de red team e pesquisadores de segurança ofensiva. Use-a de forma ética, responsável e de acordo com todas as leis e regulamentos aplicáveis.
Este projeto está licenciado sob a Apache License 2.0 - consulte o arquivo LICENSE para mais detalhes.
