
 ignacioj/whacamole
Análise de memória ao vivo detectando IOCs de malware em processos, módulos, handles, tokens, threads, assemblies .NET, espaço de endereçamento de memória e variáveis de ambiente. Despeja, detecta e desmonta hooks, shellcode, regiões de memória, módulos e processos.
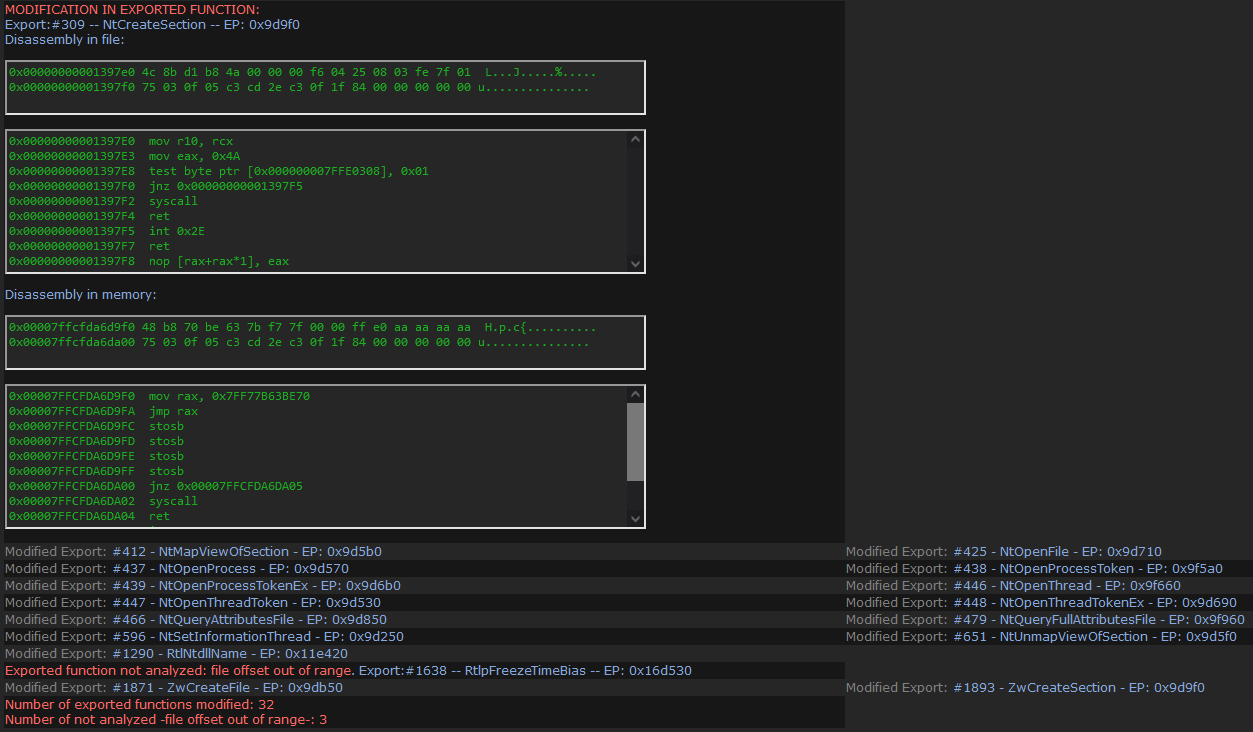
WhacAMole é um programa que analisa processos na memória de forma integral, detectando e alertando sobre anomalias relacionadas a malware e apresentando e salvando em arquivos todas as informações relevantes para verificação, correlação ou análise, além de despejar regiões de memória, processos e módulos suspeitos. Para isso, analisa não apenas as anomalias das regiões de memória dos processos e dos módulos que eles carregam, mas também analisa em profundidade todo o espaço de memória em uso pelo processo. Neste momento, o WhacAMole é capaz de identificar 67 alertas relacionados a comportamentos maliciosos ou que só podem ser devidos a malware. Ele exibe mais de 70 propriedades dos processos, memória e módulos, comparando muitos de seus atributos lidos na memória com os que aparecem no arquivo correspondente em disco, desmonta parcialmente regiões de memória suspeitas e desmonta parcialmente funções exportadas que foram modificadas na memória para que analistas realizem suas próprias investigações.
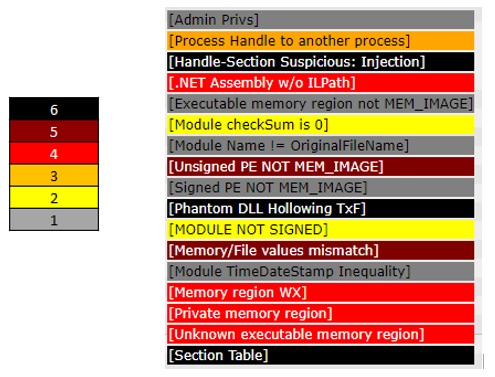
Ao contrário de outros programas similares, ele disponibiliza todas as informações relevantes sobre os processos aos analistas, rotulando com diferentes alertas as características relacionadas a malware, para que possam realizar sua própria análise ou buscar outros indícios da existência de processos maliciosos. Os alertas são classificados, de acordo com seu perigo e o número de processos em que o mesmo comportamento aparece, segundo uma escala de seis valores, refletida no documento html com uma escala de cores, sendo 6 (cor preta) um indicador da maior probabilidade de que a característica detectada seja devida a malware e 1 (cor cinza) que, embora o comportamento seja anormal, há muitos processos do sistema onde o mesmo comportamento foi observado:
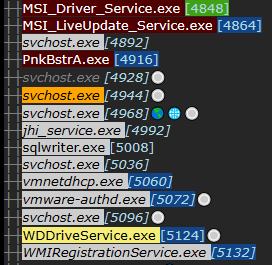
Para facilitar o trabalho dos analistas, as informações são apresentadas na tela, em um arquivo HTML com um painel de navegação dos processos analisados e em arquivos csv de texto. No painel lateral do documento html, é mostrada a árvore de processos, com a cor correspondente ao alerta mais alto detectado neles, com o hiperlink para sua localização no documento, e com a cor azul em seu PID se for um processo de 32 bits ou verde se for um processo .NET. Processos que possuem Control Flow Guard (CFG) habilitado são mostrados em itálico.
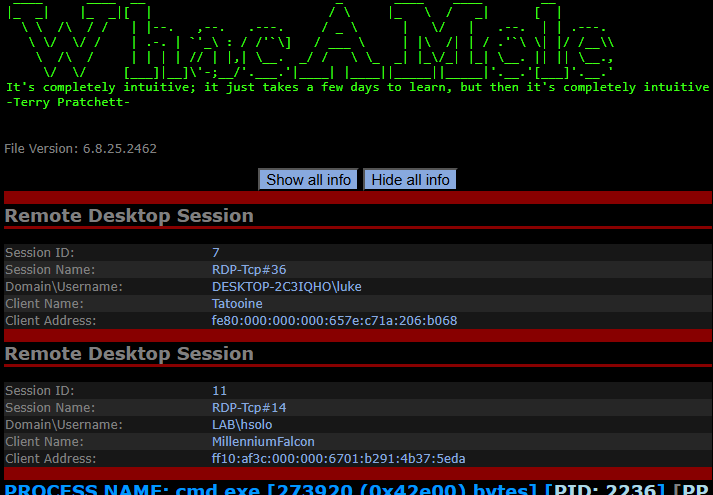
Informações sobre sessões RDP remotas são exibidas no início das informações do processo:
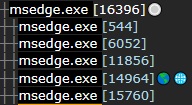
A capacidade de rede é exibida de duas maneiras: se uma conexão TCP foi detectada, é exibida com o símbolo do globo terrestre, e se um socket conectado foi detectado, é exibida com um símbolo de globo vazio. Símbolo adicionado (círculo branco) para processos com bibliotecas de navegação http na memória: wininet.dll e winhttp.dll.
Detalhe da rede:
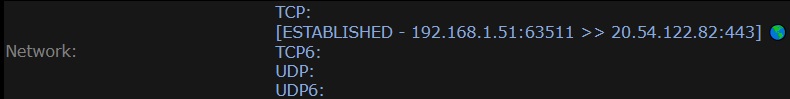
Socket conectado:

Há um símbolo especial (uma chave) quando uma atividade tipo Mimikatz é detectada.
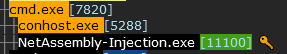
Na parte inferior do painel de navegação do documento html, todos os alertas são mostrados, com sua cor, com os PIDs dos processos em que foram detectados na forma de um hiperlink para a posição do documento onde o processo é exibido.
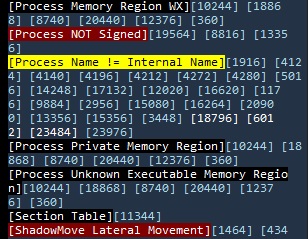
Se não houver processos detectados com um alerta, seu nome é exibido em fundo branco.
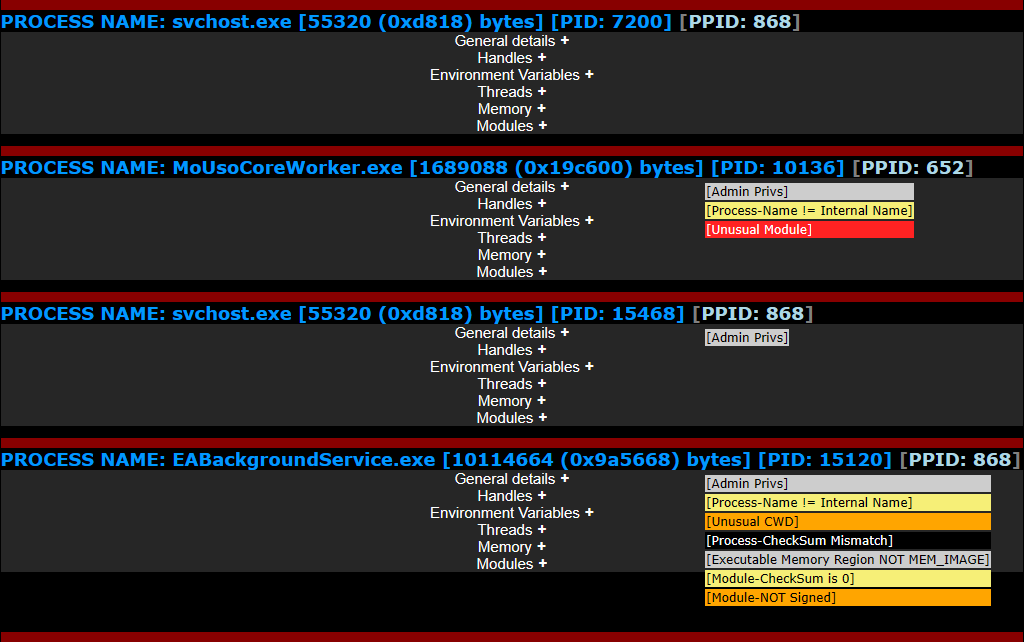
O painel principal exibe todos os processos com suas informações em seções recolhíveis que por padrão estão ocultas. Todos os alertas estão sempre visíveis.
As regiões de memória salvas são xored com a chave 0x0E para evitar que o antivírus as exclua.
Analisar, comparar e apresentar informações de:
1. Processos:
