
 htrgouvea/nipe
Um motor para tornar a rede Tor seu gateway padrão


Um motor para tornar a Rede Tor seu gateway padrão.


O projeto Tor permite que os usuários naveguem na Internet, conversem e enviem mensagens instantâneas anonimamente através de seu próprio mecanismo. Ele é usado por uma grande variedade de pessoas, empresas e organizações, tanto para atividades lícitas quanto para outros fins ilícitos. O Tor tem sido amplamente utilizado por agências de inteligência, grupos de hackers, atividades criminosas e até mesmo usuários comuns que se preocupam com sua privacidade no mundo digital.
O Nipe é um motor, desenvolvido em Perl, que tem como objetivo tornar a rede Tor seu gateway de rede padrão. O Nipe pode rotear o tráfego da sua máquina para a Internet através da rede Tor, para que você possa navegar na Internet tendo uma postura mais robusta em relação à privacidade e ao anonimato no ciberespaço.
O Nipe suporta o roteamento de tráfego IPv4 e IPv6 através da rede Tor. Apenas o tráfego destinado a endereços locais e/ou loopback não é roteado através do Tor. Todo tráfego UDP/ICMP não local também é bloqueado pelo projeto Tor.
O Nipe usa iptables e ip6tables para aplicar regras de redirecionamento para tráfego IPv4 e IPv6, respectivamente. Se você tiver regras aplicadas a esses utilitários, durante o processo de inicialização, podem ocorrer conflitos. Quando você parar de executar os serviços do Nipe, todas as regras de saída são removidas, sem diferenciar entre as já existentes e as regras do Nipe.
  # Download
  $ git clone https://github.com/htrgouvea/nipe && cd nipe

  # Install libs and dependencies
  $ cpanm --installdeps .

  # Nipe must be run as root
  $ perl nipe.pl install
  COMANDO          FUNÇÃO
  install          Instalar dependências
  start            Iniciar roteamento
  stop             Parar roteamento
  restart          Reiniciar o circuito Nipe
  status           Ver status

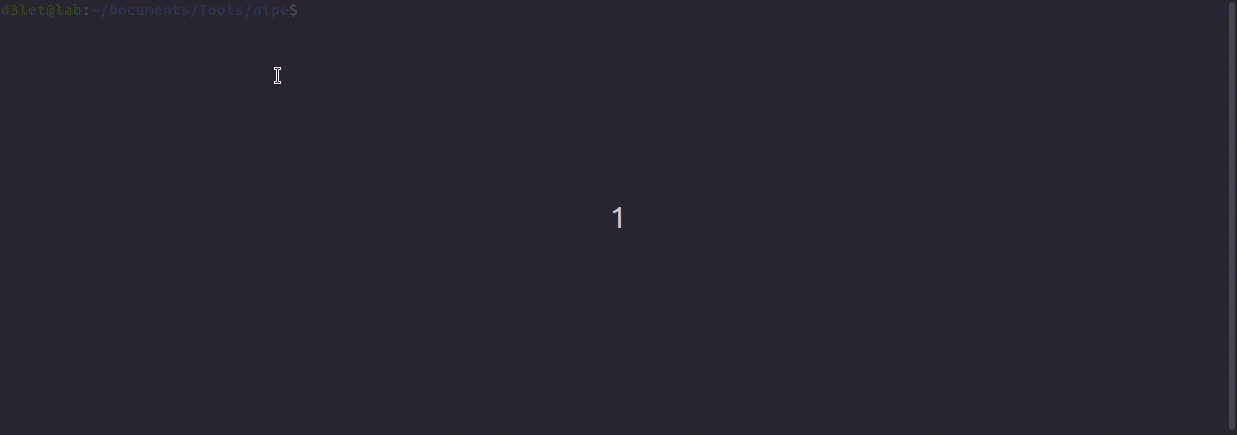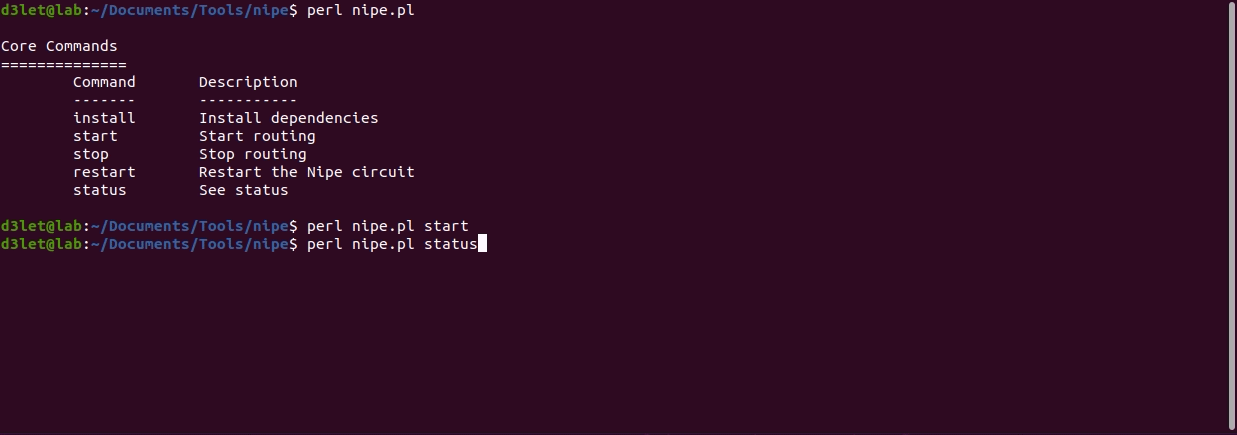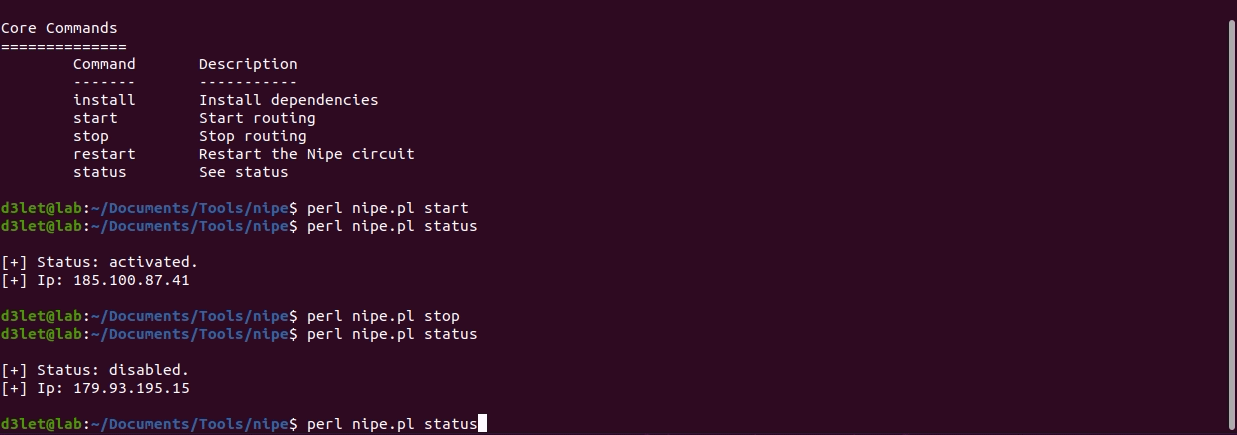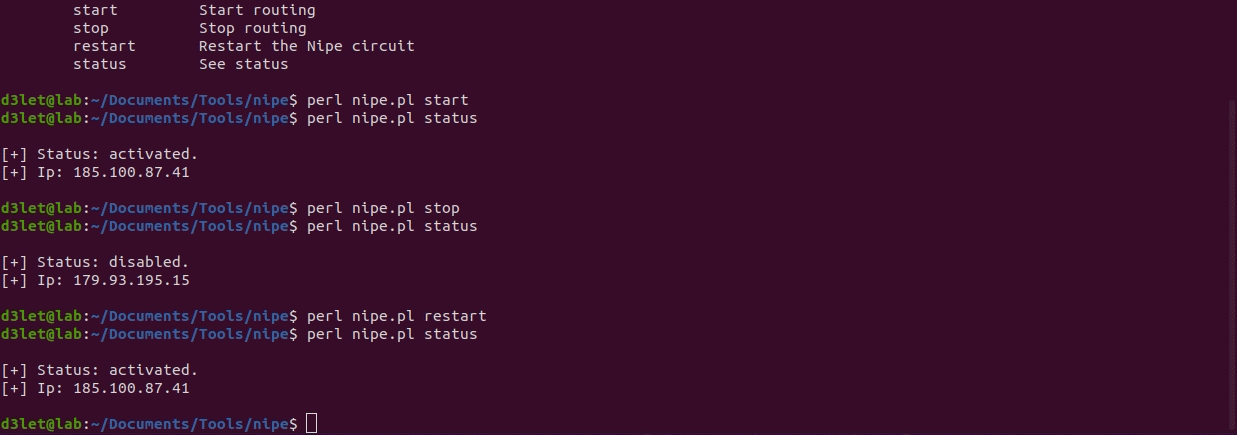
  Exemplos:

  perl nipe.pl install
  perl nipe.pl start
  perl nipe.pl stop
  perl nipe.pl restart
  perl nipe.pl status
# Building the container
$ docker build -t nipe .

# Setup the Nipe container
$ docker run -d -it --name nipe-container --privileged --cap-add=NET_ADMIN nipe

# Running commands
$ docker exec -it nipe-container ./nipe.pl <your command>
Suas contribuições e sugestões são ♥ calorosamente bem-vindas. Veja aqui as diretrizes de contribuição. Por favor, reporte bugs através da página de issues e para questões de segurança, veja aqui a política de segurança. (✿ ◕‿◕)
Este trabalho está licenciado sob a Licença MIT.






