
Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
CVE-2025-63420 — Prova de conceito para CVE-2025-63420: injeção de HTML armazenada nos Relatórios do Painel de Administração do CrushFTP. Inclui etapas de reprodução, pontuação CVSS e exemplos de payload para testes de XSS autenticado. | Kitploit
Ferramentas/GitHubGitHub/hossainshadat/cve-2025-63420
Análise de VulnerabilidadesExploraçãoExploração de Aplicações WebSegurança WebTestes de PenetraçãoAprendizado e Educação
GitHubhossainshadat/cve-2025-63420

CVE-2025-63420

Prova de conceito para CVE-2025-63420: injeção de HTML armazenada nos Relatórios do Painel de Administração do CrushFTP. Inclui etapas de reprodução, pontuação CVSS e exemplos de payload para testes de XSS autenticado.

Ver Repositório
12há 11 mesesAinda não revisado

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    1.1k
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    628
  • 3

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingere relatórios do Shadowserver no MongoDB e os reproduz como mapas interativos, análises, descobertas, avisos e painéis executivos.

    413
  • 4

    jumpserver

    jumpserver/jumpserver

    JumpServer é uma plataforma de código aberto de Gerenciamento de Acesso Privilegiado (PAM) que fornece às equipes de DevOps e TI acesso seguro e sob demanda a endpoints SSH, RDP, Kubernetes, Banco de Dados e RemoteApp através de um navegador web.

    366
  • 5

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    329
  • 6

    Aliens_eye

    arxhr007/aliens_eye

    Mecanismo OSINT com IA para descobrir e mapear mais de 7.700 identidades em redes sociais na web

    287

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →
Compartilhar

CVE-2025-63420

O CrushFTP11 anterior à versão 11.3.7_57 é vulnerável a injeção de HTML armazenada no Painel de Administração do CrushFTP (Relatórios / "Who Created Folder"), permitindo a execução persistente de HTML em sessões de administrador.

CWE

CWE-79 — Neutralização Incorreta de Entrada Durante a Geração de Páginas Web (Cross-site Scripting)

CVSS v3.1 Pontuação Base: 4.1 (Médio)

AV:N/AC:L/PR:L/UI:R/S:C/C:N/I:L/A:N

Resolvido em

Conforme observado no changelog do fornecedor ( https://crushftp.com/version11_build.html ), as versões 11.3.7_57 e posteriores não são afetadas.

_57: correção de URL de login e correção de expulsão de sessão, e uma pequena HTMLi para relatórios: CVE-2025-63420

Resumo

Uma vulnerabilidade de HTMLi armazenada no Painel de Administração do CrushFTP (Relatórios / 'Who Created Folder') permite que atacantes autenticados com permissões para criar pastas injetem códigos HTML maliciosos.

Passos para reproduzir

  1. Navegue para http://127.0.0.1:8080/
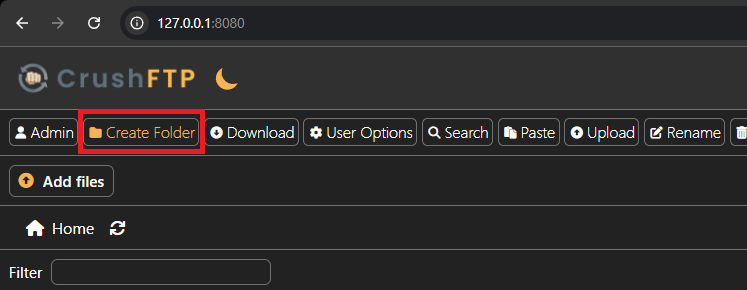
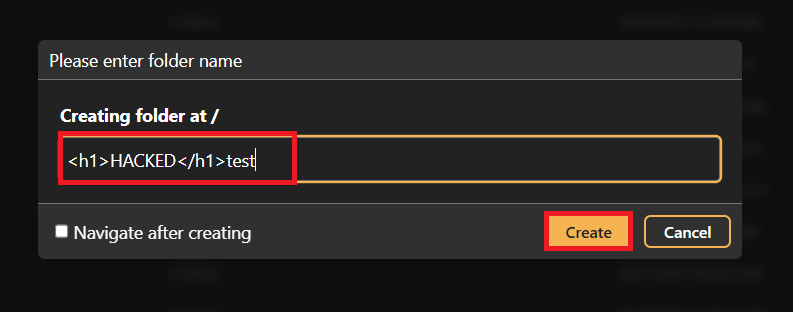
  2. Crie uma nova pasta com o seguinte payload:
<h1>HACKED</h1>test

CriandoPasta1 CriandoPasta2

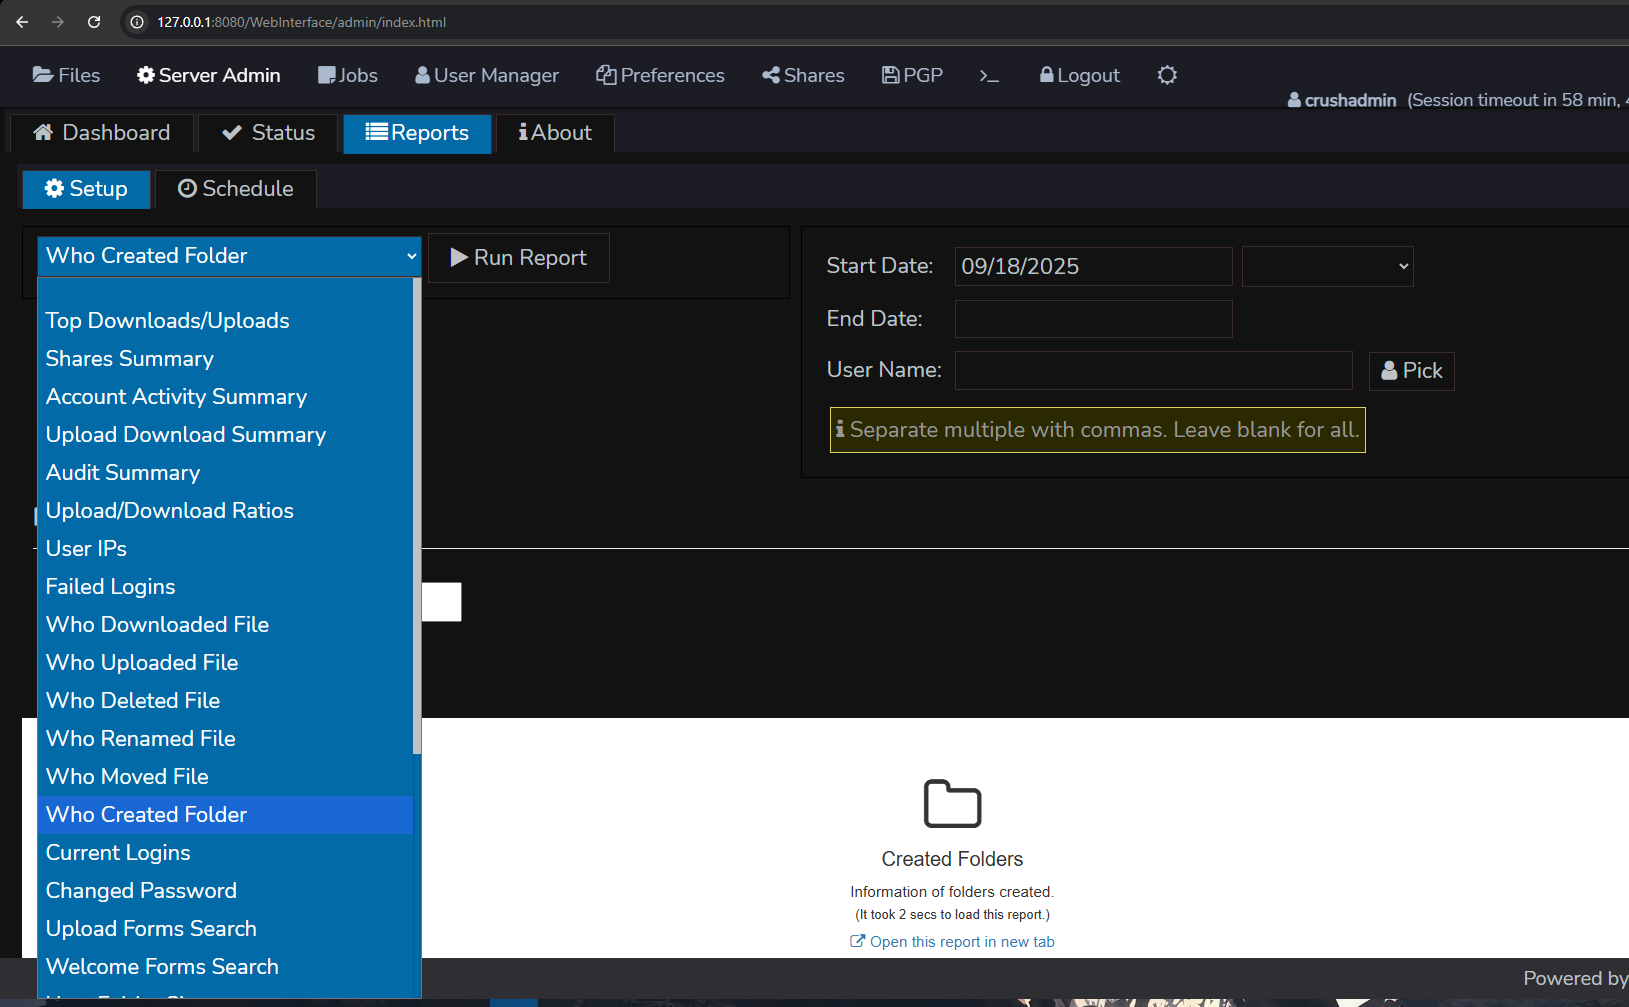
  1. Navegue para http://127.0.0.1:8080/WebInterface/admin/index.html, clique em "Reports" e selecione "Who Created Folder": SelecionandoRelatorio
  2. Clique em "Run Report"
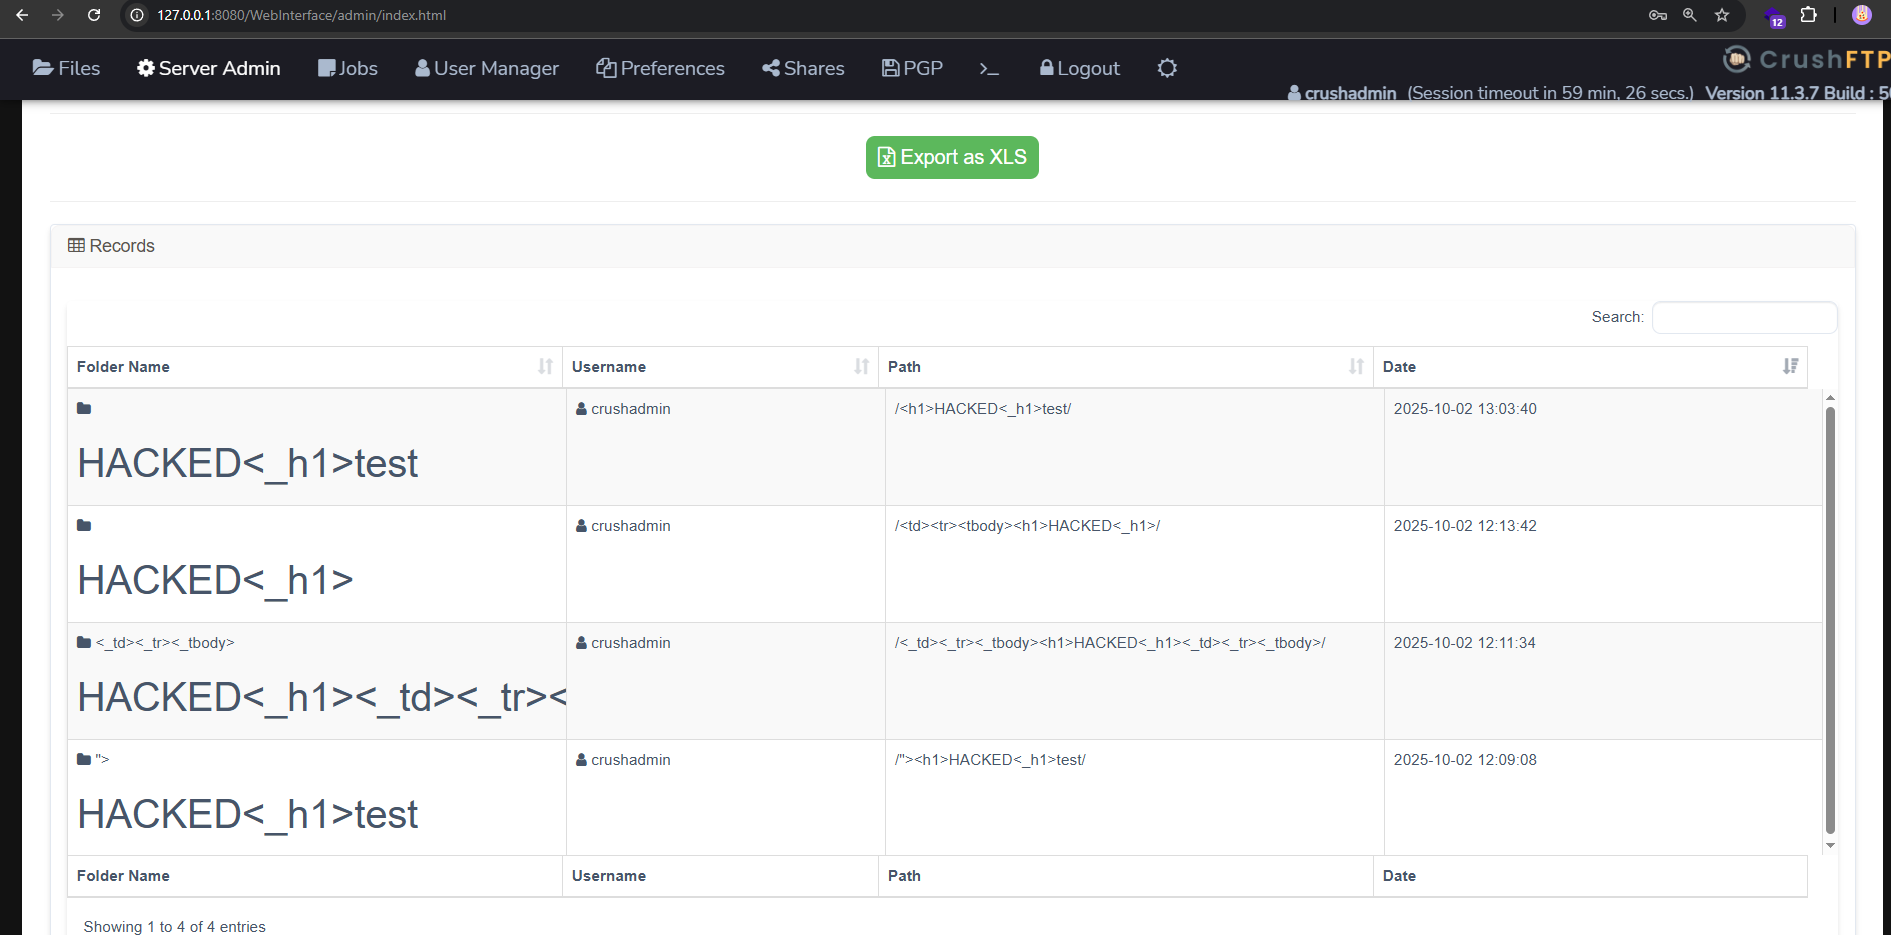
  3. Aguarde o relatório carregar; após carregado, role para baixo e observe a HTMLi: XSS
  4. Por algumas razões de interface, talvez seja necessário criar 2 pastas com o mesmo payload para que a HTMLi apareça.
Baixar ferramenta