 hfiref0x/winobjex64
Windows Object Explorer 64-bit

# WinObjEx64
[](https://ci.appveyor.com/project/hfiref0x/winobjex64)

## Windows Object Explorer 64-bit
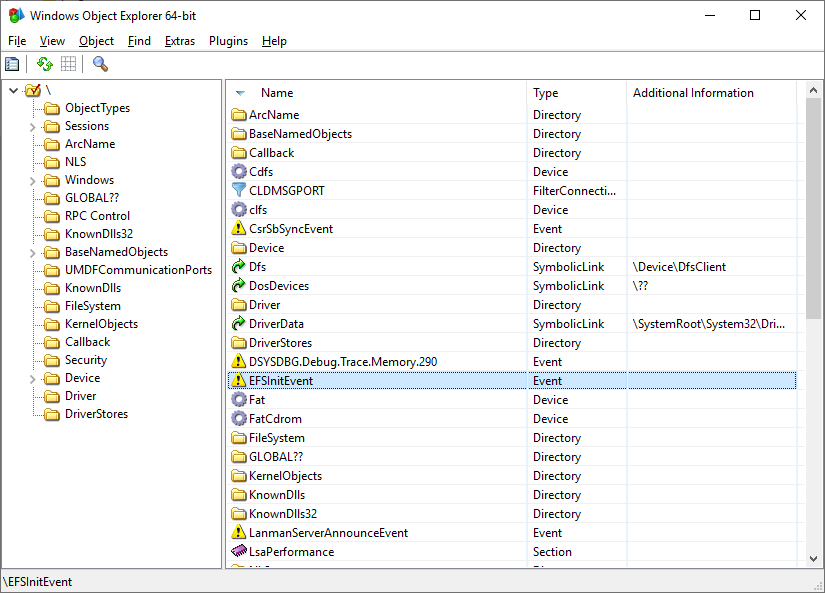
<img src="https://assets.kitploit.com/production/public/readmes/2674/1d7a62147dd2fe019ce5873b6d85097fd248a7106b5a5d5febe8ab44d397b9aa.png" width="600" />
WinObjEx64 é um utilitário avançado que permite explorar o namespace do Gerenciador de Objetos do Windows. Para certos tipos de objeto, você pode clicar duas vezes ou usar o botão "Properties..." na barra de ferramentas para obter mais informações, como descrição, atributos, uso de recursos etc. O WinObjEx64 permite visualizar e editar informações de segurança relacionadas a objetos se você tiver os direitos de acesso necessários.
# Requisitos do Sistema
O WinObjEx64 não requer privilégios administrativos. No entanto, privilégios administrativos são necessários para visualizar grande parte do namespace e para editar informações de segurança relacionadas a objetos.
O WinObjEx64 funciona apenas nos seguintes Windows x64: Windows 7, Windows 8, Windows 8.1 e Windows 10/11, incluindo variantes Server.
# Recursos
<details>
<summary>Ver lista</summary>
- **Explore todo o namespace do Gerenciador de Objetos do Windows**
- Árvore hierárquica de objetos
- Resolução de links simbólicos
- Informações de versão para objetos do tipo `Section` associados a um arquivo de imagem
- Informações adicionais para objetos do tipo `WindowStation`
- **Visualize detalhes dos objetos**:
- Descrições
- Flags
- Atributos inválidos
- Tipo de pool de memória
- Informações específicas do tipo de objeto
- Dumps de memória de estruturas relacionadas ao objeto<sup>1</sup>:
- `ALPC_PORT`
- `CALLBACK_OBJECT`
- `DEVICE_OBJECT`
- `DRIVER_OBJECT`
- `DIRECTORY_OBJECT`
- `FLT_SERVER_PORT_OBJECT`
- `KEVENT`
- `KMUTANT`
- `KSEMAPHORE`
- `KTIMER`
- `KQUEUE` (IoCompletion)
- `OBJECT_SYMBOLIC_LINK`
- `OBJECT_TYPE`
- Handles abertos
- Estatísticas
- Direitos de acesso suportados
- Rótulo de confiança do processo
- E mais...
- **Exibição em subestruturas de dump**<sup>1</sup>:
- `ALPC_PORT_ATTRIBUTES`
- `DEVICE_MAP`
- `LDR_DATA_TABLE_ENTRY`
- `OBJECT_TYPE_INITIALIZER`
- `UNICODE_STRING`
- E muitas outras
- Editar informações de segurança relacionadas a objetos<sup>2</sup>
- Detectar modificações de IRP em objetos de driver (via dump de estrutura)<sup>1</sup>
- Detectar hooking de objetos do kernel (via dump de estrutura)<sup>1</sup>
- Pesquisar objetos por nome e/ou tipo
- **Visualizador de informações do sistema**
- Estado e tipo de inicialização
- Opções de Integridade de Código
- Flags de mitigação
- Versão e compilação do Windows
- **Visualizador de lista de drivers carregados**
- Dump do driver selecionado<sup>1</sup>
- Exportar lista de drivers para arquivo CSV
- Ir para o local do arquivo do driver
- Detectar drivers "shimmed" pelo Kernel Shim Engine<sup>1</sup>
- Visualizar propriedades do arquivo do driver
- **Visualizador de Mailslots/Named Pipes**
- Listar todos os mailslots/named pipes registrados
- Editar informações de segurança de named pipes<sup>4</sup>
- Estatísticas do objeto
- **Visualizador hierárquico de árvore de processos**<sup>2</sup>
- Mostrar ID do processo, nome de usuário, endereços do `EPROCESS`
- Destacar processos por tipo (semelhante ao Process Explorer)
- Mostrar lista de threads para o processo selecionado
- Mostrar endereços do `ETHREAD`
- **Propriedades comuns para objetos Process/Thread**:
- Propriedades básicas (como outros tipos de objeto)
- Hora de início
- Tipo de processo
- Nome do arquivo de imagem
- Linha de comando
- Diretório atual
- Mitigações aplicadas
- Proteção
- Estado da flag "Critical Process"
- Edição de segurança
- Ir para o local do arquivo do processo
- **Informações de token do processo/thread**:
- Nome de usuário
- SID do usuário
- SID do AppContainer
- Sessão
- UIAccess
- Estado de elevação
- Nível de integridade
- Privilégios e grupos
- **Propriedades adicionais do token**:
- Propriedades básicas (como outros tipos de objeto)
- Lista de atributos de segurança
- Edição de segurança
- **Visualizador de Cache de Licenciamento de Software**
- Listar licenças registradas
- Exibir dados da licença
- Dump dos dados de licença `SL_DATA_BINARY` para arquivo
- **Visualizador de Dados Compartilhados do Usuário**
- Dump estruturado das seções-chave do `KUSER_SHARED_DATA`
- **Visualizador de callbacks do sistema**<sup>1</sup>
- Exibir endereços de callback, módulos e detalhes para:
- `PsSetCreateProcessNotifyRoutine`
- `PsSetCreateProcessNotifyRoutineEx`
- `PsSetCreateProcessNotifyRoutineEx2`
- `PsSetCreateThreadNotifyRoutine`
- `PsSetCreateThreadNotifyRoutineEx`
- `PsSetLoadImageNotifyRoutine`
- `PsSetLoadImageNotifyRoutineEx`
- `KeRegisterBugCheckCallback`
- `KeRegisterBugCheckReasonCallback`
- `CmRegisterCallback`
- `CmRegisterCallbackEx`
- `IoRegisterShutdownNotification`
- `IoRegisterLastChanceShutdownNotification`
- `PoRegisterPowerSettingCallback`
- `SeRegisterLogonSessionTerminatedRoutine`
- `SeRegisterLogonSessionTerminatedRoutineEx`
- `IoRegisterFsRegistrationChange`
- `IopFsListsCallbacks`
- `IoRegisterPlugPlayNotification`
- `ObRegisterCallbacks`
- `DbgSetDebugPrintCallback`
- `DbgkLkmdRegisterCallback`
- `PsRegisterAltSystemCallHandler`
- CodeIntegrity `SeCiCallbacks`
- `ExRegisterExtension`
- `PoRegisterCoalescingCallback`
- `PsRegisterPicoProvider`
- `KeRegisterNmiCallback`
- `PsRegisterSiloMonitor`
- `EmProviderRegister`
- **Visualizador de namespace privado do Gerenciador de Objetos do Windows**<sup>1</sup>
- Informações de entrada do namespace
- Detalhes do descritor de limite
- Propriedades comuns do objeto
- **Visualizador da KiServiceTable**<sup>1</sup>
- Dump da `KiServiceTable` (SSDT) gerenciada pelo `Ntoskrnl`
- Ir para o módulo da entrada de serviço
- Exportar para arquivo CSV
- **Visualizador da W32pServiceTable**<sup>1</sup>
- Dump da `W32pServiceTable` (Shadow SSDT) gerenciada pelo `Win32k`
- Suporte a encaminhamento de importação do Win32k
- Resolução de ApiSets do Win32k
- Ir para o módulo da entrada de serviço
- Exportar para arquivo CSV
- **Visualizador de CmControlVector**
- Dump do array `CmControlVector` do `Ntoskrnl`
- Exportar dados de memória do kernel para arquivo<sup>1</sup>
- Exportar para arquivo CSV
- **Integração com a área de transferência**: Copiar endereços/nomes de objetos para a área de transferência
- **Suporte a Wine/Wine-Staging**<sup>3</sup>
- **Subsistema de plugins**
- **Plugins incluídos**:
- **ApiSetView**: Visualizador do ApiSetSchema do Windows (suporta carregar esquema de arquivo)
- **Example plugin**: Modelo para desenvolvedores
- **Sonar**: Visualizador de protocolos NDIS (exibe detalhes do protocolo)
- **ImageScope**: Detalhes aprimorados de objetos do tipo `Section` (via menu de contexto)
- **Documentação**
- Callbacks do Windows
- Subsistema de plugins
1. Requer suporte a driver (consulte a seção "Suporte a Driver").
2. Privilégios de administrador podem ser necessários.
3. Recursos internos do Windows indisponíveis no Wine/Wine-Staging.
4. Privilégios de administrador necessários para alguns named pipes.
### Suporte a Driver
O WinObjEx64 suporta dois tipos de auxiliares de driver:
1. **Auxiliar para acesso somente leitura à memória do kernel**:
- A versão padrão usa o **Kernel Local Debugging Driver (KLDBGDRV)** do WinDbg.
- Requer:
- Windows inicializado em modo de depuração (`bcdedit -debug on`)
- WinObjEx64 executado com privilégios de administrador
- **Versões personalizadas do auxiliar de driver** **não** requerem o modo de depuração do Windows.
- Vários drivers de terceiros podem ser usados como auxiliares, embora apenas o driver do tipo **WinDbg** seja incluído por padrão.
2. **Auxiliar para acessar handles de objetos**:
- O WinObjEx64 (qualquer variante) **suporta** o driver do Process Explorer v1.5.2 para abrir processos/threads.
- Ative executando **ambos** o Process Explorer e o WinObjEx64 com privilégios de administrador.
**Nota**: Todos os auxiliares de driver exigem que o WinObjEx64 seja executado com privilégios administrativos.
</details>
# Compilação
O WinObjEx64 vem com o código-fonte completo. Para compilar a partir do código-fonte, você precisa do Microsoft Visual Studio 2015 ou posterior.
## Instruções
* Selecione primeiro o Platform ToolSet para o projeto na solução que deseja compilar (Project->Properties->General):
* v140 para Visual Studio 2015;
* v141 para Visual Studio 2017;
* v142 para Visual Studio 2019;
* v143 para Visual Studio 2022.
* Para v140 e superior, defina a Target Platform Version (Project->Properties->General):
* Se v140, selecione 8.1;
* Se v141 e superior, selecione 10.
* Versão mínima necessária do Windows SDK: 8.1
* Versão recomendada do Windows SDK: 10.0.19041 e superior
# O que há de novo
[Novidades na versão 2.0.0](https://github.com/hfiref0x/WinObjEx64/blob/master/Docs/WHATSNEW_200.md)
[Log de alterações completo](https://github.com/hfiref0x/WinObjEx64/blob/master/Source/CHANGELOG.txt)
# Apoie Nosso Trabalho
Se você gosta de usar este software e gostaria de ajudar os autores a mantê-lo e melhorá-lo, considere nos apoiar com uma doação. Sua contribuição impulsiona o desenvolvimento, garante atualizações e mantém o projeto vivo.
### Doações em criptomoedas:
BTC (Bitcoin): bc1qzkvtpa0053cagf35dqmpvv9k8hyrwl7krwdz84q39mcpy68y6tmqsju0g4
Isso é puramente opcional, obrigado!~
# Autores
(c) 2015 – 2026 WinObjEx64 Project, hfiref0x
Original WinObjEx (c) 2003 – 2005 Four-F