
Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
CVE-2019-6440 — Exploit de prova de conceito para CVE-2019-6440 alcançando escalonamento de privilégios SYSTEM no antimalware Zemana via interceptação de atualização man-in-the-middle e clonagem de assinatura digital. | Kitploit
Ferramentas/GitHubGitHub/hexnone/cve-2019-6440
Escalada de PrivilégiosAnálise de VulnerabilidadesExploraçãoAnálise de MalwareTestes de PenetraçãoRed Teaming
GitHubhexnone/cve-2019-6440

CVE-2019-6440

Exploit de prova de conceito para CVE-2019-6440 alcançando escalonamento de privilégios SYSTEM no antimalware Zemana via interceptação de atualização man-in-the-middle e clonagem de assinatura digital.

Ver Repositório
126há 7 anosAinda não revisado
Compartilhar

CVE-2019-6440:

Produtos testados: Zemana antimalware v.2.74.2.150 & Zemana antilogger v.2.74.204.150.
Corrigido desde a v.2.74.2.664
Sobre a vulnerabilidade:
Esta vulnerabilidade permitia que atacantes obtivessem privilégios de SYSTEM em máquinas alvo sem interação do usuário.
Requisitos:
1. O atacante deve ser capaz de interceptar e alterar o conteúdo da requisição POST para a URL "POST /api/client/settings/"
2. Nenhum acesso físico ao PC alvo é necessário.
Detalhes:
Os produtos testados usam HTTP simples para receber atualizações, então o atacante pode facilmente alterar a versão e a URL apropriada para valores arbitrários.
Vamos alterar a URL de atualização para o nosso shell simples (Fig.0 & apêndice.1).
Update params
Fig.0
O antivírus diz que a assinatura digital da atualização não pode ser verificada. Mas ele permite que o usuário execute-a MESMO ASSIM (fig.1). Se o usuário tiver direitos de usuário, então ele pode obter direitos de SYSTEM (Fig.2).

Warning
Fig.1. Você quer executar algum arquivo desconhecido com direitos de SYSTEM?
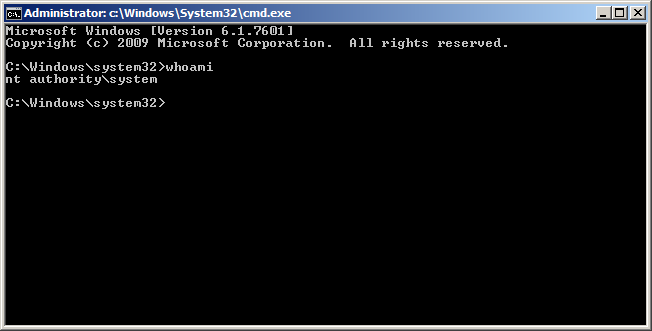
System rights
Fig.2. Direitos de sistema.

Mas este alerta pode ser contornado.
Para fazer isso, precisamos de uma cópia da assinatura digital do ZAM.exe. Vamos cloná-la (diretório Security).
Agora temos nosso shell com clone da assinatura digital do Zemana e ele não pode ser verificado pelo SO. (Fig 3).
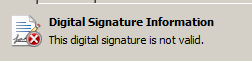
Incorrect signature
Fig.3. Assinatura incorreta.

Agora vamos olhar para a função "ZmnAppUpdater".
Vemos que o resultado do SignatureChecker é IGNORADO. (Fig.4)
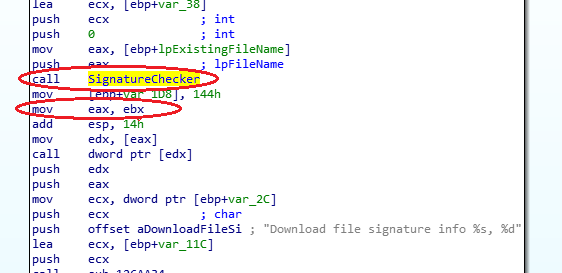
Lost check
Fig.4. Verificação perdida.

EAX = 0x80096010 (TRUST_E_BAD_DIGEST).
Demo-gif
Fig.5. Demonstração em gif.

Links:

CVE-2019-6440

Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    916
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    707
  • 3

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingere relatórios do Shadowserver no MongoDB e os reproduz como mapas interativos, análises, descobertas, avisos e painéis executivos.

    430
  • 4

    jumpserver

    jumpserver/jumpserver

    JumpServer é uma plataforma de código aberto de Gerenciamento de Acesso Privilegiado (PAM) que fornece às equipes de DevOps e TI acesso seguro e sob demanda a endpoints SSH, RDP, Kubernetes, Banco de Dados e RemoteApp através de um navegador web.

    402
  • 5

    SafeLine

    chaitin/safeline

    WAF auto-hospedado e proxy reverso que filtra tráfego HTTP malicioso, bloqueia injeção SQL, XSS e ataques de bots, com limitação de taxa e criptografia dinâmica de HTML/JS.

    349
  • 6

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    341

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →




