 haxl0p4/l0p4map
Ferramenta profissional de monitoramento e visualização de rede. O L0P4Map combina descoberta ARP de alta velocidade com integração completa do nmap e um mecanismo de topologia de rede interativo em tempo real. Funciona tanto em redes locais quanto em IPs/sites personalizados.

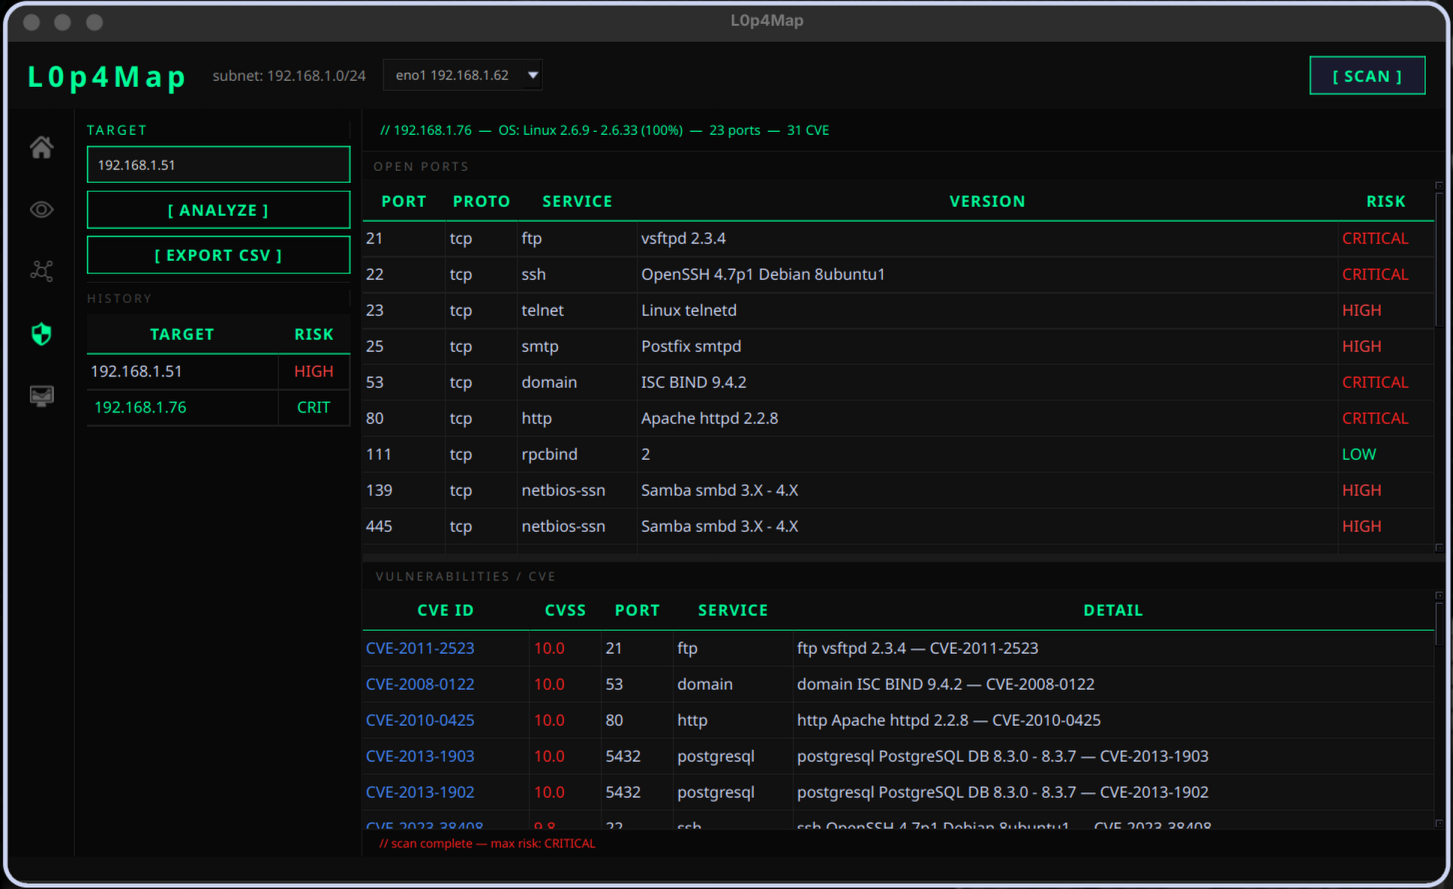
<div align="center"> # L0p4Map  **O Nmap era cego. L0p4Map enxerga.**     Ferramenta profissional de monitoramento e visualização de redes projetada para pesquisadores de segurança. https://github.com/user-attachments/assets/745eb888-0636-47e8-9293-38a706a8e897 </div> --- ## O que é o L0p4Map? L0p4Map é uma ferramenta de monitoramento de rede de nível profissional que combina o poder do nmap com uma interface escura moderna e limpa. Projetada para pesquisadores de segurança e administradores de rede que precisam de visibilidade rápida e detalhada de sua infraestrutura. Sem gordura. Sem frescura. Apenas inteligência de rede bruta. Agora disponível no Linux, Windows e macOS. --- ## Recursos - **Suporte Multiplataforma**: funciona no Linux (Debian/Arch), Windows e macOS com a mesma interface e o mesmo conjunto de funcionalidades - **Monitoramento Contínuo**: daemon/agente leve que monitora passivamente tráfego ARP e mDNS sem precisar reescanear toda a rede - **Alertas**: notificação em tempo real quando um novo dispositivo não autorizado aparece na rede - **Polling SNMP Contínuo**: consultas SNMP periódicas para manter o status do dispositivo atualizado em tempo real, sem esperar pelo próximo ciclo de varredura - **Varredura de Rede ARP**: descoberta rápida de hosts com consulta local ao banco de dados IEEE OUI - **Cartografia de Faixas**: escaneie qualquer IP / CIDR / faixa. Faixas roteadas são mapeadas via traceroute (hosts agrupados sob seu último roteador de salto) - **Resolução de Nome de Host**: detecção multimétodo via DNS reverso, NetBIOS (Windows) e mDNS/Avahi (Linux, Mac, IoT) - **Identificação de Dispositivos**: dica de SO baseada em TTL (Linux/macOS, Windows, dispositivo de rede), sondagem de porta TCP em portas relevantes à topologia, consulta SNMP `sysDescr` bruta (sem bibliotecas externas) - **Identificação de Serviços Incorporados**: detecta passivamente iLO / InfoPrint / XPort / SATO / Zebra via captura de banner e os sinaliza no grafo como dispositivos conhecidos por vir com credenciais padrão, para verificação manual - **Detecção de Função**: classificação automática de cada host: gateway, roteador, ponto de acesso, switch, PC, Apple, dispositivo móvel, Raspberry Pi, máquina virtual, desconhecido, combinando fabricante, nome de host, TTL, portas abertas e resposta SNMP - **Grafo de Topologia de Rede Real**: grafo hierárquico vis.js que reflete a estrutura real da rede: gateway no topo, dispositivos intermediários (roteadores/APs/switches) em um segundo nível, clientes agrupados abaixo de seu pai. Alternável entre layouts Hierárquico e Force Atlas - **Caixas Delimitadoras de Sub-rede**: cada sub-rede detectada é desenhada como uma sobreposição tracejada diretamente na tela do grafo, rotulada com seu CIDR - **Arestas Tipadas**: três tipos de link visualmente distintos: uplink (gateway para internet), backbone (dispositivo intermediário para gateway), link de cliente (dispositivo para pai) - **Painel de Topologia**: sobreposição ao vivo mostrando sub-rede, IP do gateway, total de dispositivos e contagem de dispositivos intermediários - **Integração Completa com nmap**: varredura SYN, UDP, detecção de SO, versão de serviço, scripts NSE - **Captura de Banner**: enumeração HTTP, SMB, FTP, SSH, SSL - **Detecção de Vulnerabilidades**: consulta CVE via vulners, scripts de vulnerabilidade e malware - **Superfície de Ataque**: visão geral de serviços expostos, portas abertas e CVEs por host com pontuação CVSS e link direto para NVD; resultados exportáveis como CSV - **Analisador de Tráfego**: captura de pacotes em tempo real com estatísticas por dispositivo, coloração por protocolo, barra de filtro, duplo clique para escanear porta; exportável como CSV - **Traceroute**: baseado em ICMP com saída em tempo real - **Seleção de Interface**: escolha em qual interface de rede escanear - **Monitoramento ao Vivo**: atualização automática do grafo de rede em intervalos configuráveis (30s / 60s / 120s) - **Exportação de Varredura**: salva a saída completa do nmap em `.txt` - **Exportação de Grafo**: exporta a topologia de rede como CSV ou PNG - **Rótulos Personalizados de Nó**: atribua nomes personalizados a qualquer dispositivo diretamente no grafo (duplo clique) - **Interface Escura Profissional**: construída com PyQt6 --- ## Capturas de Tela ### Início: Scanner de Rede 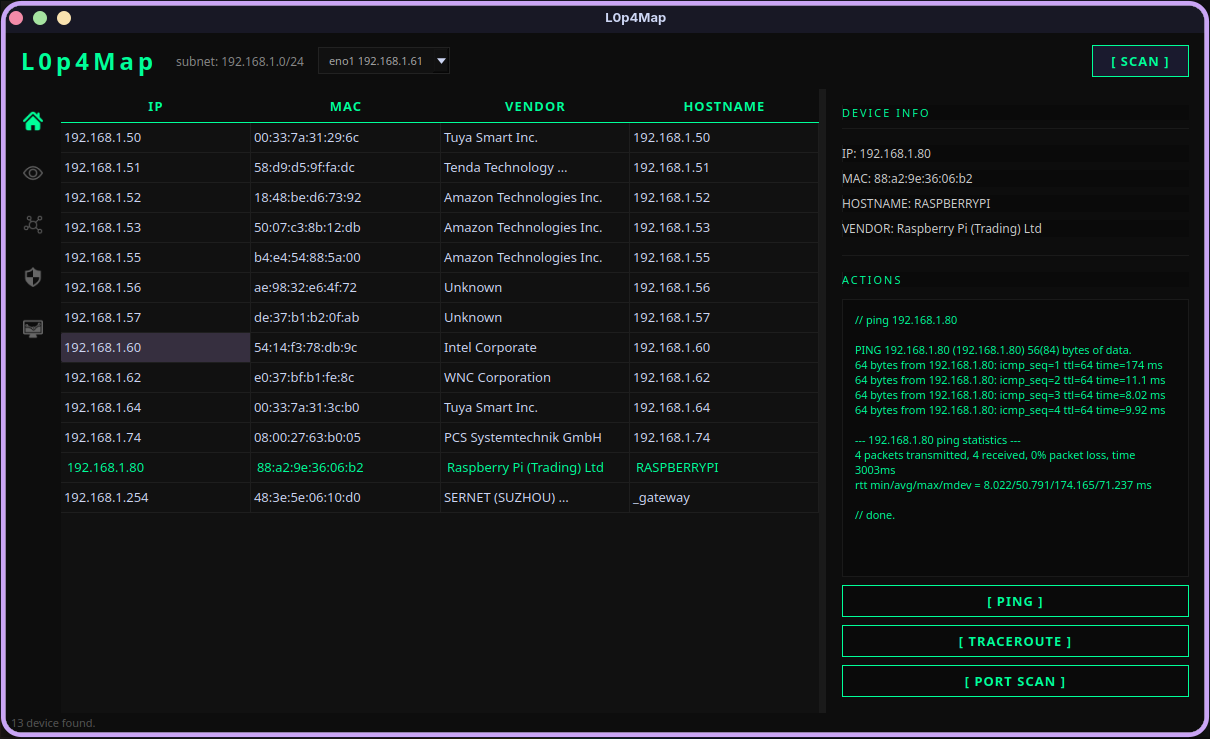 ### Varredura de Portas: Integração Completa com nmap 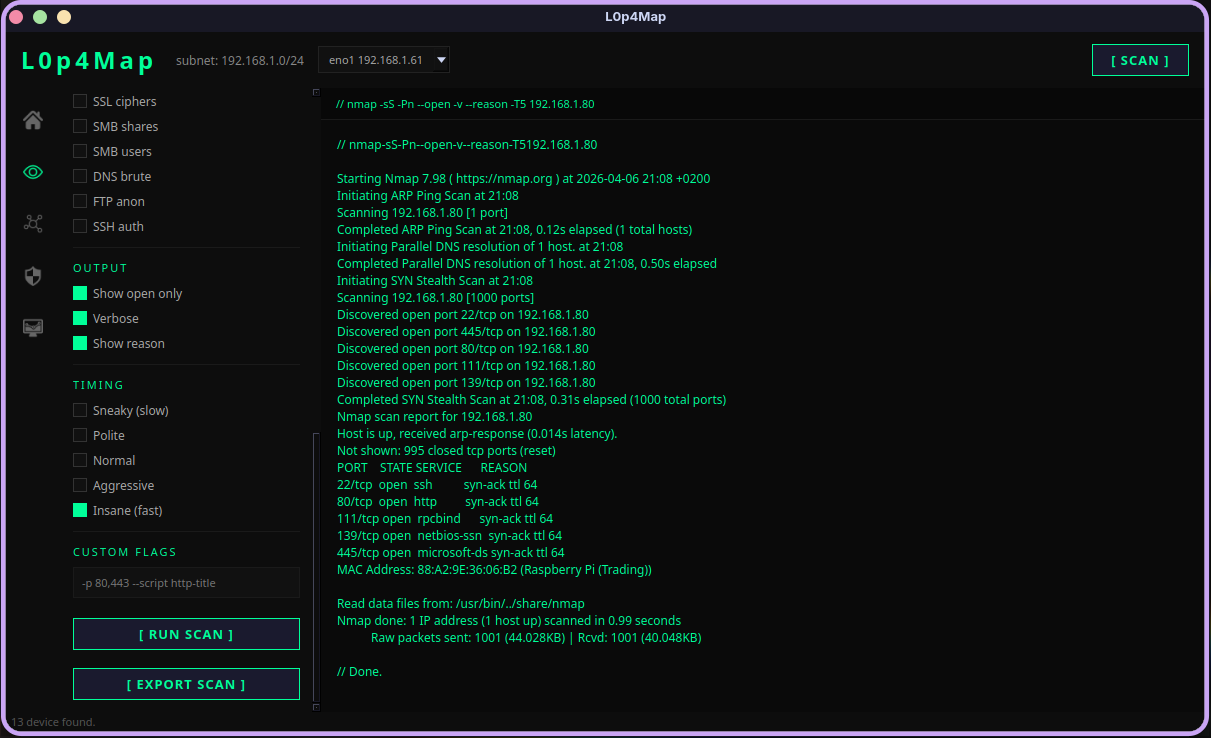 ### Topologia de Rede: Grafo de topologia hierárquico 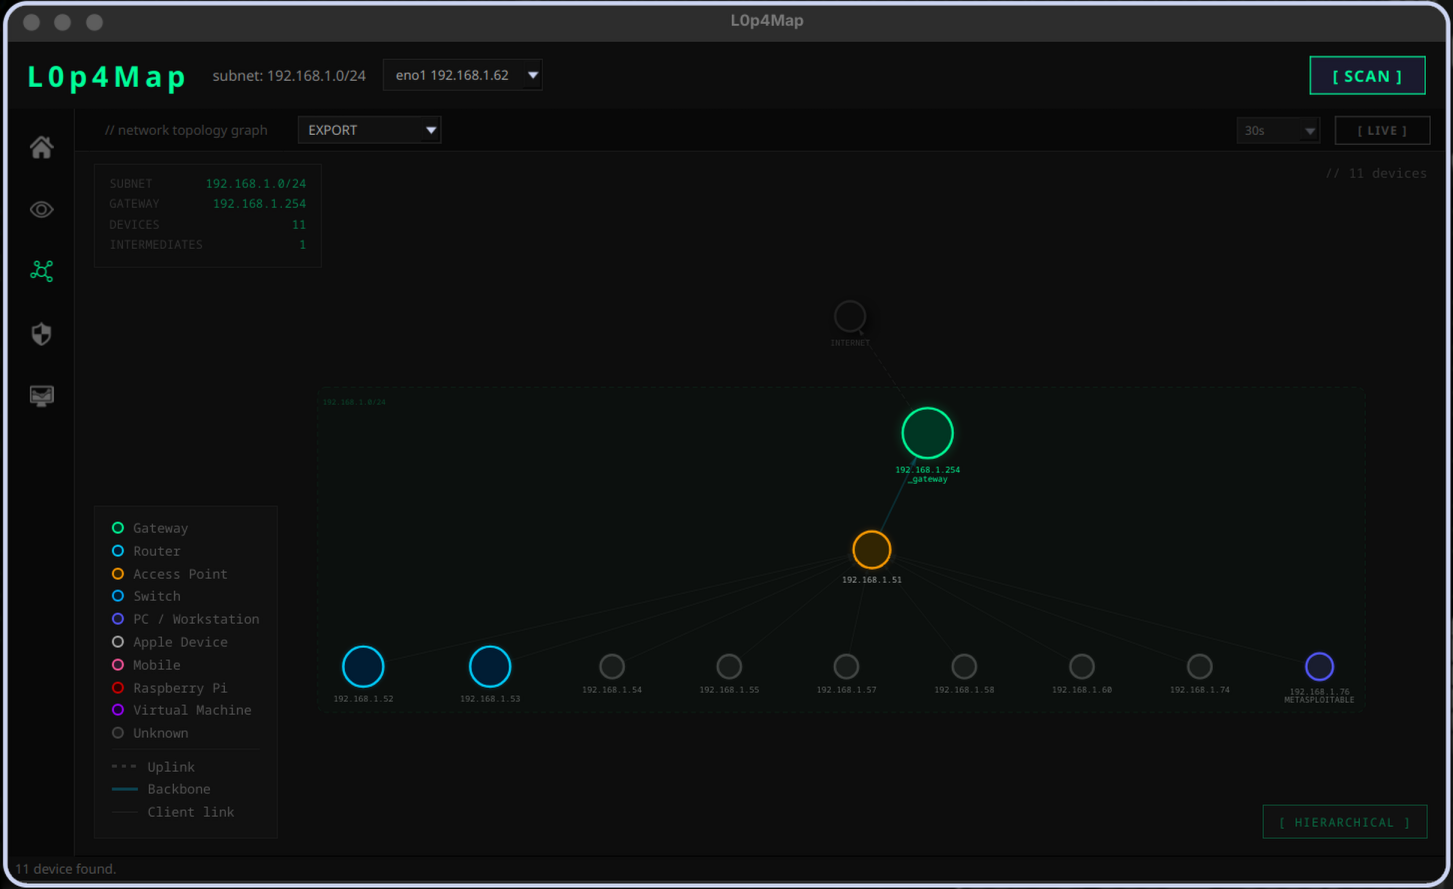 ### Topologia de Rede: Layout Force Atlas 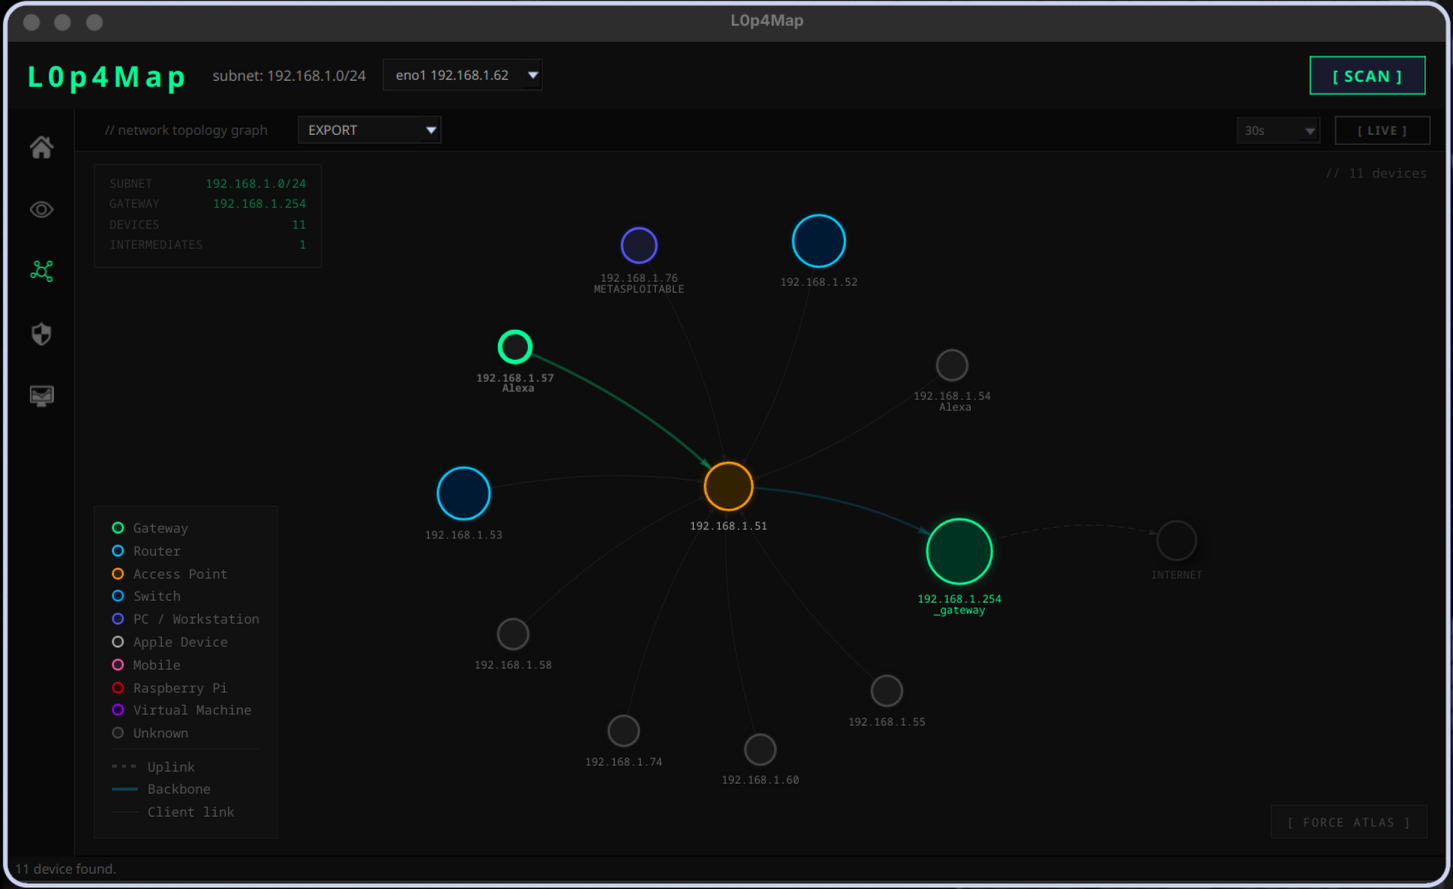 ### Superfície de Ataque: Serviços expostos, portas abertas e visão geral de vulnerabilidades 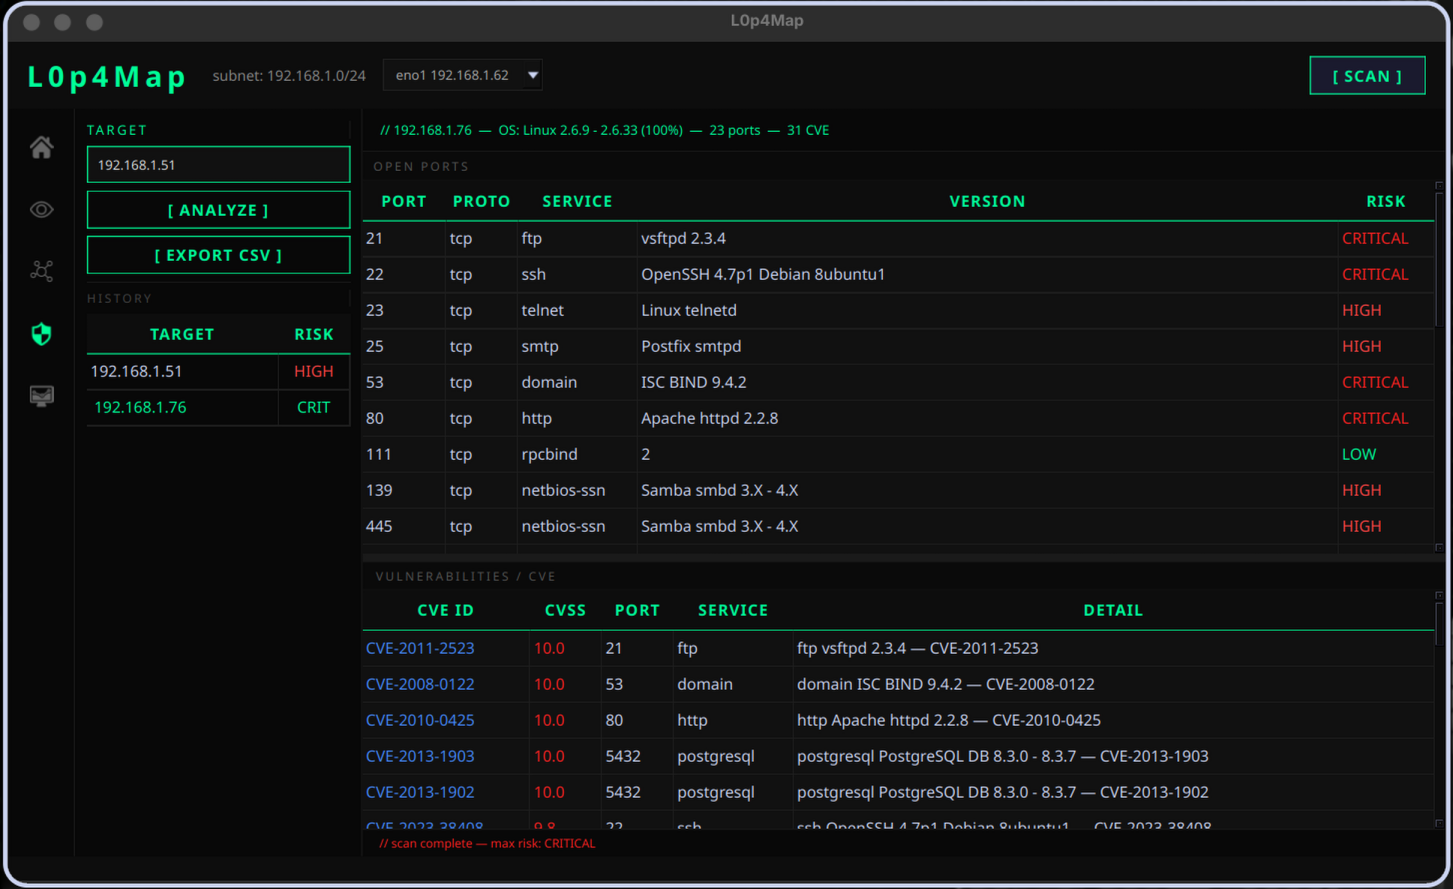 ### Analisador de Tráfego: Análise de tráfego de rede em tempo real 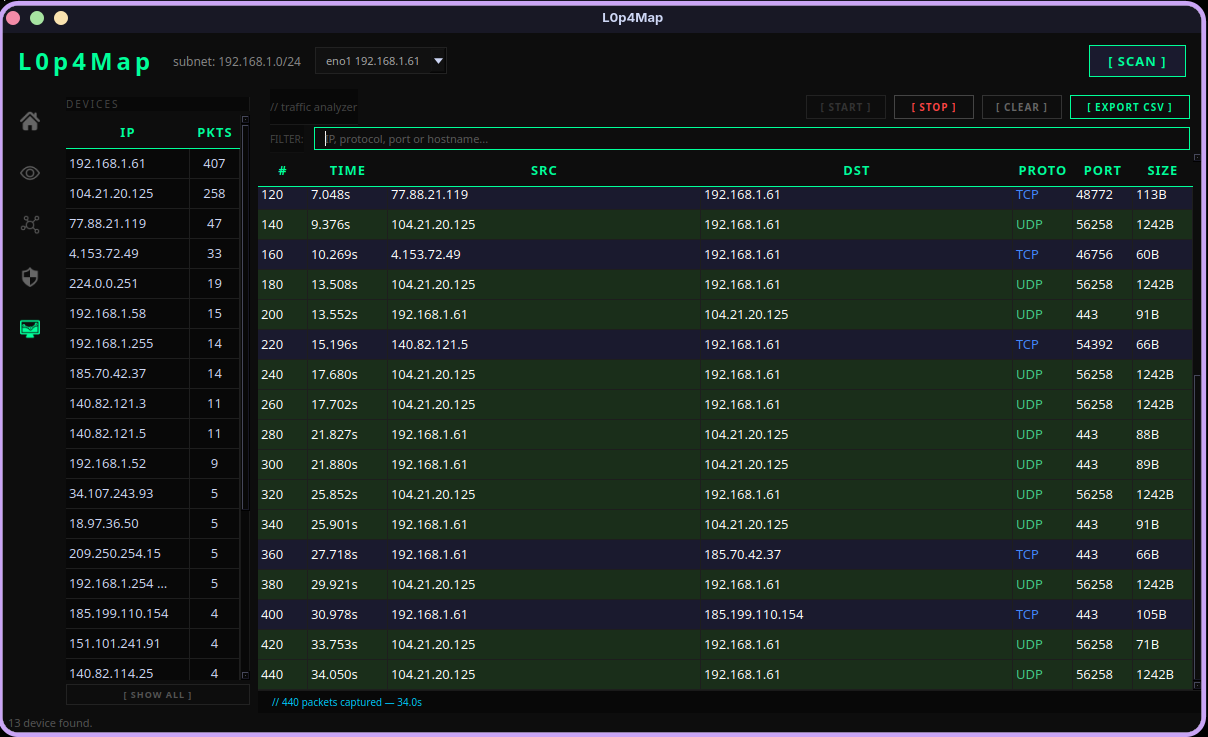 --- ## Requisitos ### Linux (Debian ou Arch) - Python 3.11+ - nmap instalado (`sudo pacman -S nmap` ou `sudo apt install nmap`) - Npcap/libpcap para captura de pacotes (normalmente já presente no Debian/Arch) - Privilégios de root (necessários para varredura ARP e captura de pacotes) ### Windows 10/11 - Python 3.11+ - Nmap para Windows (instalador oficial do nmap.org, inclui Npcap) - Npcap instalado no modo "Compatível com WinPcap API" (necessário para captura de pacotes) - Executar como Administrador (necessário para varredura ARP e captura de pacotes) ### macOS (Intel e Apple Silicon) - Python 3.11+ - nmap instalado (`brew install nmap`) - Privilégios de root (necessários para varredura ARP e captura de pacotes) --- ## Instalação ### Linux Usuários de **Arch Linux** podem instalar diretamente do AUR: ```bash yay -S l0p4map ``` Alternativamente, em qualquer distribuição Linux: ```bash git clone https://github.com/HaxL0p4/L0p4Map.git cd L0p4Map python3 -m venv venv source venv/bin/activate pip install -r requirements.txt sudo chmod +x L0p4Map.sh ``` ### macOS ```bash git clone https://github.com/HaxL0p4/L0p4Map.git cd L0p4Map python3 -m venv venv source venv/bin/activate pip install -r requirements.txt chmod +x L0p4Map.sh ``` ### Windows ```powershell git clone https://github.com/HaxL0p4/L0p4Map.git cd L0p4Map python -m venv venv venv\Scripts\activate pip install -r requirements.txt ``` Certifique-se de que o nmap e o Npcap estejam instalados e disponíveis no PATH do sistema antes de iniciar a ferramenta. --- ## Uso ### Linux e macOS Inicie a ferramenta com privilégios de root: ```bash sudo ./L0p4Map.sh ``` ### Windows Abra um terminal (PowerShell ou CMD) como Administrador e então: ```powershell venv\Scripts\activate python L0p4Map.py ``` ### Fluxo de Trabalho 1. Selecione a interface de rede no menu suspenso da barra de ferramentas 2. Pressione **[ SCAN ]** para descobrir todos os dispositivos: cada host é identificado via TTL, sondagem de porta e SNMP 3. Clique em um dispositivo para ver detalhes e executar ações rápidas (ping, traceroute, varredura de porta) 4. Mude para o **Grafo** para explorar a topologia de rede real: passe o mouse sobre os nós para informações completas do dispositivo, duplo clique para atribuir um rótulo personalizado 5. Alterne entre os layouts **[ HIERARCHICAL ]** e **[ FORCE ATLAS ]** na visualização do grafo 6. Use **Superfície de Ataque** para executar uma varredura nmap profunda + vulners em qualquer host e revisar CVEs 7. Use **Analisador de Tráfego** para capturar pacotes ao vivo, filtrar por dispositivo ou protocolo e exportar para CSV 8. Ative **[ LIVE ]** na visualização do grafo para manter a topologia atualizada automaticamente 9. Ative o **Monitoramento Contínuo** para manter o agente ouvindo passivamente ARP/mDNS e receber alertas sobre novos dispositivos, sem precisar reiniciar uma varredura completa --- ## Aviso Legal Esta ferramenta foi projetada para **auditoria de rede autorizada** apenas. Use o L0p4Map somente em redes que você possui ou tem permissão explícita para testar. Varreduras não autorizadas são ilegais. --- ## Autor **HaxL0p4**: [GitHub](https://github.com/HaxL0p4) ---
