Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
VanguardHTTP — Suíte desktop de alta performance, multiplataforma, para sondagem HTTP e fingerprinting profundo, construída com Go e Wails v2. Com streaming em tempo real, detecção de tecnologias, inspeção de DNS/TLS, hashing MMH3 de Favicon, roteamento por proxy e relatórios em múltiplos formatos. | Kitploit
Ferramentas/GitHubGitHub/halildeniz/vanguardhttp
OSINT (Inteligência de Fontes Abertas)ReconhecimentoColeta de InformaçõesSegurança WebTestes de PenetraçãoUtilitários e FrameworksRed TeamingAnálise de DNS

Sobre

Suíte desktop de alta performance, multiplataforma, para sondagem HTTP e fingerprinting profundo, construída com Go e Wails v2. Com streaming em tempo real, detecção de tecnologias, inspeção de DNS/TLS, hashing MMH3 de Favicon, roteamento por proxy e relatórios em múltiplos formatos.


GitHub
halildeniz/vanguardhttp

VanguardHTTP

Ver RepositórioSite
há 1 diaAinda não revisado
Compartilhar

🛡️ VanguardHTTP

Suíte Desktop de Sondagem HTTP e Fingerprinting Profundo de Alto Desempenho e Multiplataforma

Version Go Version Wails v2 Platform License: MIT

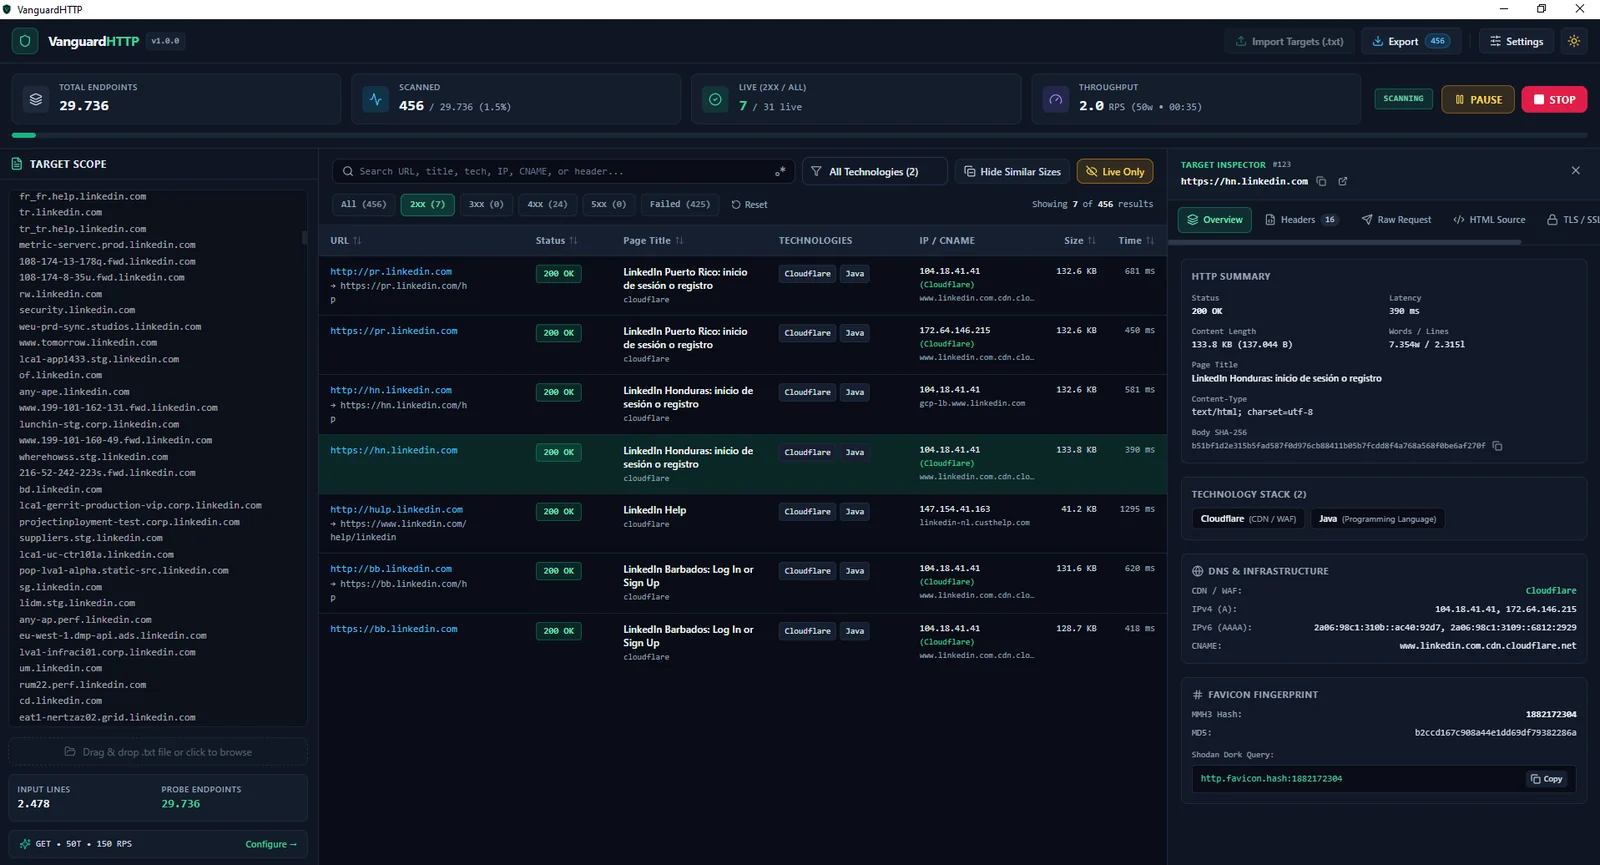
vanguardhttp-v1 0 0-1-

📖 Visão Geral

VanguardHTTP é uma aplicação desktop moderna e multiplataforma de reconhecimento e descoberta de superfície de ataque, criada para pesquisadores de segurança, testadores de penetração, caçadores de bug bounty e red teams.

Em vez de analisar paredes de saída de terminal ou encadear vários scripts CLI manualmente, o VanguardHTTP transmite telemetria de sondagem HTTP e fingerprinting profundo em tempo real diretamente para um workspace desktop responsivo e filtrável — compilado em um único binário autônomo com sobrecarga mínima de RAM.

✨ Principais Recursos

⚡ Concorrência de Alta Velocidade e Controle de Execução

  • Pool de Workers Configurável: Escale a concorrência dinamicamente de 1 até 1.000 threads de worker.
  • Limitação de Taxa Precisa: Limitador de taxa token-bucket integrado (golang.org/x/time/rate) para impor o máximo de Requisições Por Segundo (RPS) e evitar bloqueios de WAF ou saturação do alvo.
  • Controle Total do Ciclo de Vida: Inicie, Pause, Retome e Pare varreduras ativas com segurança no meio da execução, sem deadlocks ou sockets vazados.
  • Streaming IPC em Tempo Real: Os resultados são transmitidos ao vivo via Wails Events (runtime.EventsEmit) com renderização de UI em micro-lotes para desempenho fluido mesmo em altas RPS.

🌐 Descoberta Inteligente de Alvos e Protocolos

  • Sondagem Automática de Esquema e Fallback: Testa automaticamente https:// com fallback transparente para http:// (ou sonda ambos os esquemas simultaneamente) para domínios e IPs sem esquema.
  • Expansão de Blocos CIDR: Resolve automaticamente intervalos CIDR IPv4/IPv6 (ex.: 192.168.1.0/24) em alvos de host individuais.
  • Listas de Portas TCP Personalizadas: Sonda portas padrão ou forneça listas de portas e presets personalizados (80, 443, 8080, 8443, 3000, 8000, etc.).
  • Importação de Alvos por Arrastar e Soltar: Cole alvos diretamente ou arraste e solte listas de alvos .txt, .lst ou .csv com desduplicação automática e contagem de pré-visualização de endpoints em tempo real.

🔍 Motor Abrangente de Fingerprinting

  • Métricas HTTP: Código de status com badges coloridos (2xx, 3xx, 4xx, 5xx), <title> da página, cabeçalhos Server / X-Powered-By, tamanho do conteúdo, contagem de palavras/linhas, hash SHA-256 do corpo e latência (ms).
  • Detecção de Stack Tecnológico: Conjunto de regras JSON embutido no estilo Wappalyzer (go:embed) que identifica Servidores Web, CMSs, Frameworks Frontend/Backend, CDNs, WAFs e painéis DevOps com extração de versão.
  • Resolução de DNS e Infraestrutura: Consultas concorrentes de A, AAAA e CNAME com atribuição automática de provedor CDN/WAF.
  • Inspeção de Certificado X.509 / TLS: Extrai versão TLS, suíte de cifras, CN do Subject, Issuer, datas de validade, contagem regressiva de expiração, status autoassinado e todos os Subject Alternative Names (SANs).
  • Hashing de Favicon Compatível com Shodan: Calcula digests RFC-2045 Base64 MurmurHash3 (MMH3) e MD5 para /favicon.ico e ícones declarados em HTML, gerando consultas http.favicon.hash:<id> prontas para copiar.

🛠️ Personalização Avançada de Requisições

  • Métodos HTTP e Payloads: Suporte para GET, HEAD, POST, OPTIONS, PUT, PATCH e DELETE com corpos de requisição personalizados.
  • Cabeçalhos Personalizados e Rotação de User-Agent: Injete cabeçalhos arbitrários (Authorization, Cookie, X-Bug-Bounty) e alterne entre um User-Agent personalizado ou um pool automatizado de User-Agents de múltiplos navegadores.
  • Roteamento por Proxy: Suporte completo a proxies HTTP, HTTPS, SOCKS5 e SOCKS5H para inspeção contínua de tráfego no Burp Suite ou OWASP ZAP.
  • Rastreamento de Cadeia de Redirecionamentos: Acompanhamento configurável de redirecionamentos com registro de códigos de status hop-by-hop e do cabeçalho Location.

🖥️ GUI Interativa e Relatórios

  • Modo Escuro e Claro: Modo Escuro de cibersegurança elegante por padrão, com alternância instantânea para o Modo Claro.
  • Filtragem Avançada e Redução de Ruído: Filtre por categoria de status, tecnologia detectada, busca por palavra-chave/Regex e agrupe respostas duplicadas usando "Hide Similar Sizes".
  • Gaveta de Inspeção de Alvo: Clique em qualquer linha para inspecionar a Requisição HTTP Bruta, os Cabeçalhos de Resposta Brutos e Analisados, a Pré-visualização do Código-Fonte HTML, o Certificado SSL/TLS e a Cadeia de Redirecionamentos.
  • Exportação Multi-Formato: Exporte todos os resultados ou apenas o subconjunto filtrado para JSON, CSV (UTF-8 BOM), TXT (lista de URLs ativas para nuclei/ffuf) ou um Relatório de Segurança HTML interativo independente.

🚀 Instalação e Compilação

Pré-requisitos

  • Go 1.22 ou superior
  • Node.js 18+ (LTS)
  • Wails CLI v2

Instale a Wails v2 CLI e verifique seu ambiente:

go install https://github.com/wailsapp/wails/v2/cmd/wails@latest
wails doctor

Nota para Linux (Ubuntu/Debian): Instale os cabeçalhos de desenvolvimento do GTK3 e WebKit2GTK antes de compilar:

sudo apt update && sudo apt install -y build-essential libgtk-3-dev libwebkit2gtk-4.0-dev

(No Ubuntu 24.04+, instale libwebkit2gtk-4.1-dev e passe -tags webkit2_41 para os comandos wails.)

Clonar e Executar em Modo de Desenvolvimento

git clone https://github.com/halildeniz/VanguardHTTP.git
cd VanguardHTTP
go mod tidy
wails dev

Compilar Binários de Produção

  • Windows (.exe):
wails build -clean -platform windows/amd64 -ldflags "-s -w"

Saída: build/bin/VanguardHTTP.exe

  • macOS (.app Universal Binary):
wails build -clean -platform darwin/universal -ldflags "-s -w"

Saída: build/bin/VanguardHTTP.app

  • Linux (Binário):
wails build -clean -platform linux/amd64 -ldflags "-s -w"

Saída: build/bin/VanguardHTTP


🤝 Contribuindo

Contribuições, ideias de funcionalidades e novas assinaturas de fingerprint de tecnologias são bem-vindas!

  1. Faça um fork do repositório.
  2. Crie um novo branch de funcionalidade ou correção:
git checkout -b feature/amazing-fingerprint
  1. Faça commit das suas alterações com mensagens claras e descritivas:
git commit -m "feat: add new WAF detection signatures"
  1. Faça push para o seu branch:
git push origin feature/amazing-fingerprint
  1. Abra um Pull Request descrevendo suas alterações e etapas de teste.

💬 Feedback e Relatórios de Bugs

Tem uma sugestão, solicitação de recurso ou encontrou um bug?

Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    516
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    476
  • 3

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    355
  • 4

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    315
  • 5

    estorides

    grisuno/estorides

    Agrega mais de 99 fontes OSINT gratuitas em paralelo, resolve entidades em um grafo de conhecimento e exporta STIX 2.1, MISP ou GraphML com análise assistida por LLM.

    303
  • 6

    opencti

    opencti-platform/opencti

    Plataforma Aberta de Inteligência de Ameaças Cibernéticas

    285

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →