 halildeniz/packetspy
Sniffer de pacotes de rede para captura de tráfego em tempo real, inspeção HTTP, análise de payload bruto e descoberta de dispositivos com capacidades de man-in-the-middle integradas.


PacketSpy é uma ferramenta poderosa de captura de pacotes de rede projetada para capturar e analisar tráfego de rede. Ela oferece um conjunto abrangente de recursos para inspecionar solicitações e respostas HTTP, visualizar dados brutos de payload e coletar informações sobre dispositivos de rede. Com o PacketSpy, você pode obter informações valiosas sobre os padrões de comunicação da sua rede e solucionar problemas de rede de forma eficaz.
git clone https://github.com/HalilDeniz/PacketSpy.git
PacketSpy requer que as seguintes dependências sejam instaladas:
pip install -r requirements.txt
Para começar com o PacketSpy, use as seguintes opções de linha de comando:
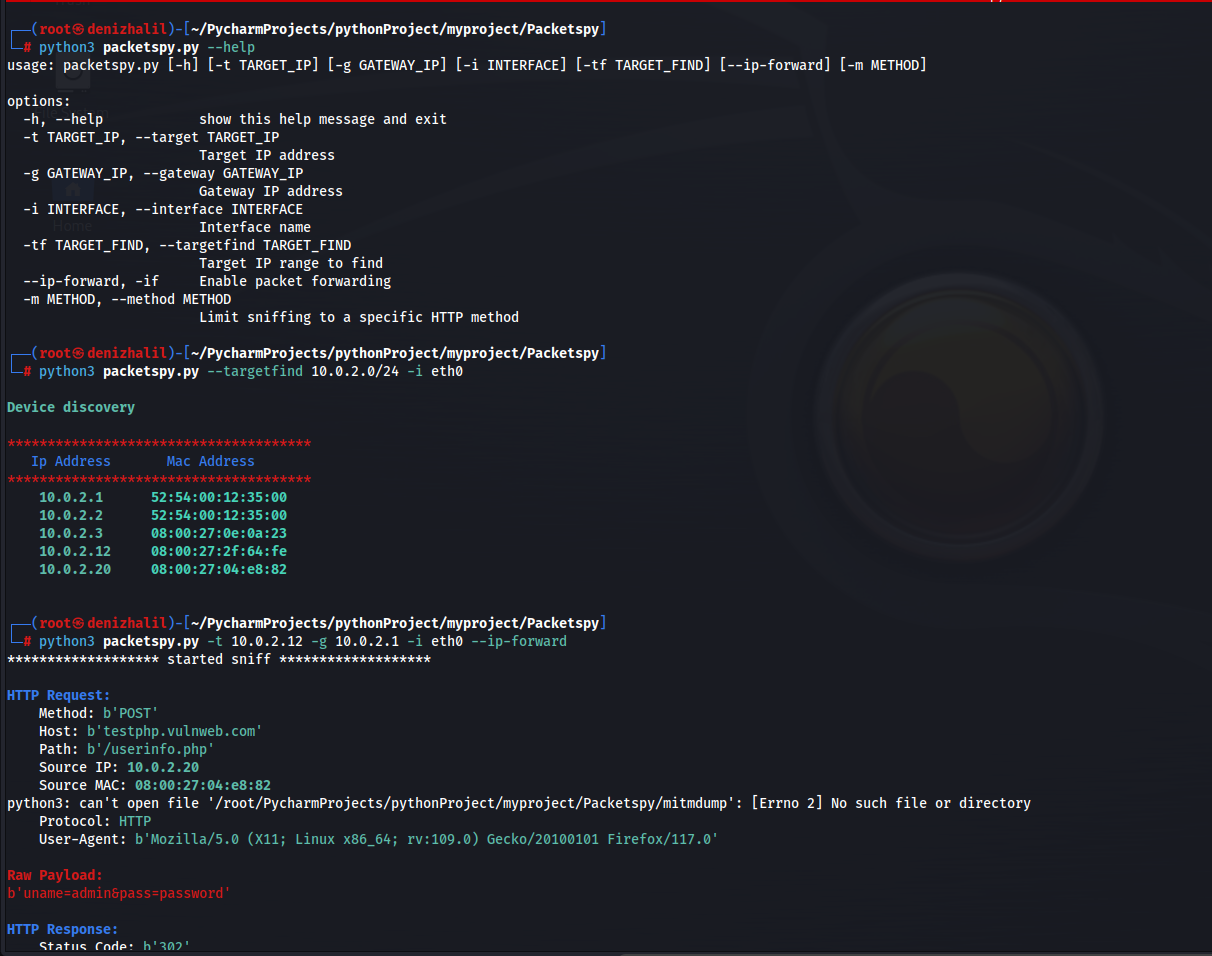
root@denizhalil:/PacketSpy# python3 packetspy.py --help
usage: packetspy.py [-h] [-t TARGET_IP] [-g GATEWAY_IP] [-i INTERFACE] [-tf TARGET_FIND] [--ip-forward] [-m METHOD]

options:
  -h, --help            show this help message and exit
  -t TARGET_IP, --target TARGET_IP
                        Target IP address
  -g GATEWAY_IP, --gateway GATEWAY_IP
                        Gateway IP address
  -i INTERFACE, --interface INTERFACE
                        Interface name
  -tf TARGET_FIND, --targetfind TARGET_FIND
                        Target IP range to find
  --ip-forward, -if     Enable packet forwarding
  -m METHOD, --method METHOD
                        Limit sniffing to a specific HTTP method
root@denizhalil:/PacketSpy# python3 packetspy.py -tf 10.0.2.0/24 -i eth0

        Device discovery
**************************************
   Ip Address       Mac Address
**************************************
    10.0.2.1      52:54:00:12:35:00
    10.0.2.2      52:54:00:12:35:00
    10.0.2.3      08:00:27:78:66:95
    10.0.2.11     08:00:27:65:96:cd
    10.0.2.12     08:00:27:2f:64:fe
root@denizhalil:/PacketSpy# python3 packetspy.py -t 10.0.2.11 -g 10.0.2.1 -i eth0
******************* started sniff *******************

HTTP Request:
    Method: b'POST'
    Host: b'testphp.vulnweb.com'
    Path: b'/userinfo.php'
    Source IP: 10.0.2.20
    Source MAC: 08:00:27:04:e8:82
    Protocol: HTTP
    User-Agent: b'Mozilla/5.0 (X11; Linux x86_64; rv:105.0) Gecko/20100101 Firefox/105.0'

Raw Payload:
b'uname=admin&pass=mysecretpassword'

HTTP Response:
    Status Code: b'302'
    Content Type: b'text/html; charset=UTF-8'
--------------------------------------------------
O suporte a HTTPS ainda está em andamento
Contribuições são bem-vindas! Para contribuir com o PacketSpy, siga estas etapas:
Se você tiver alguma dúvida, comentário ou sugestão sobre o PacketSpy, sinta-se à vontade para entrar em contato comigo:
PacketSpy é distribuído sob a Licença MIT. Consulte LICENSE para mais informações.
