 gvcoder09/nodpi
Proxy local que contorna a Inspeção Profunda de Pacotes fragmentando pacotes TLS ClientHello, permitindo acesso a sites bloqueados sem exigir direitos de administrador.

Diga NÃO ao bloqueio!


[!IMPORTANT] Este projeto é um fork do repositório https://github.com/theo0x0/nodpi e é desenvolvido de forma independente. Não confunda com https://github.com/raspabamos/nodpi !
[!NOTE] Esta versão é para sistemas desktop. A versão para Android está disponível aqui: https://github.com/GVCoder09/NoDPI4Android
🌐 Site e Documentação - guia amigável e visão geral
Leia isto em outros idiomas / Читайте на других языках
O NoDPI é um utilitário projetado para contornar o DPI (Deep Packet Inspection). O que é DPI? DPI é uma tecnologia de inspeção de pacotes de rede com base em seu conteúdo para regular e filtrar o tráfego. Ela é frequentemente usada por provedores de serviços de internet para censurar e bloquear o acesso a determinados recursos e protocolos da web. O objetivo deste programa é "enganar" o DPI modificando os pacotes de rede, embora na realidade esse truque muitas vezes seja simplesmente uma consequência da falta de recursos computacionais e tempo.
Este utilitário foi desenvolvido principalmente para usuários russos como uma substituição mais simples (porém menos poderosa) para ferramentas semelhantes. Na maioria dos casos, ele cumpre o que promete; em particular, permite que você use o YouTube sem problemas.
Mas, infelizmente, o desempenho absoluto deste utilitário não pode ser garantido. Alguns sites, como o YouTube, são fáceis de desbloquear, enquanto outros, como Instagram.com ou Facebook.com, exigem métodos completamente diferentes para contornar bloqueios, que ainda não foram implementados neste utilitário devido à sua natureza de baixo nível e dificuldade. Às vezes, o desempenho de determinados sites também pode depender do provedor - como ele bloqueia o site e quais meios técnicos utiliza.
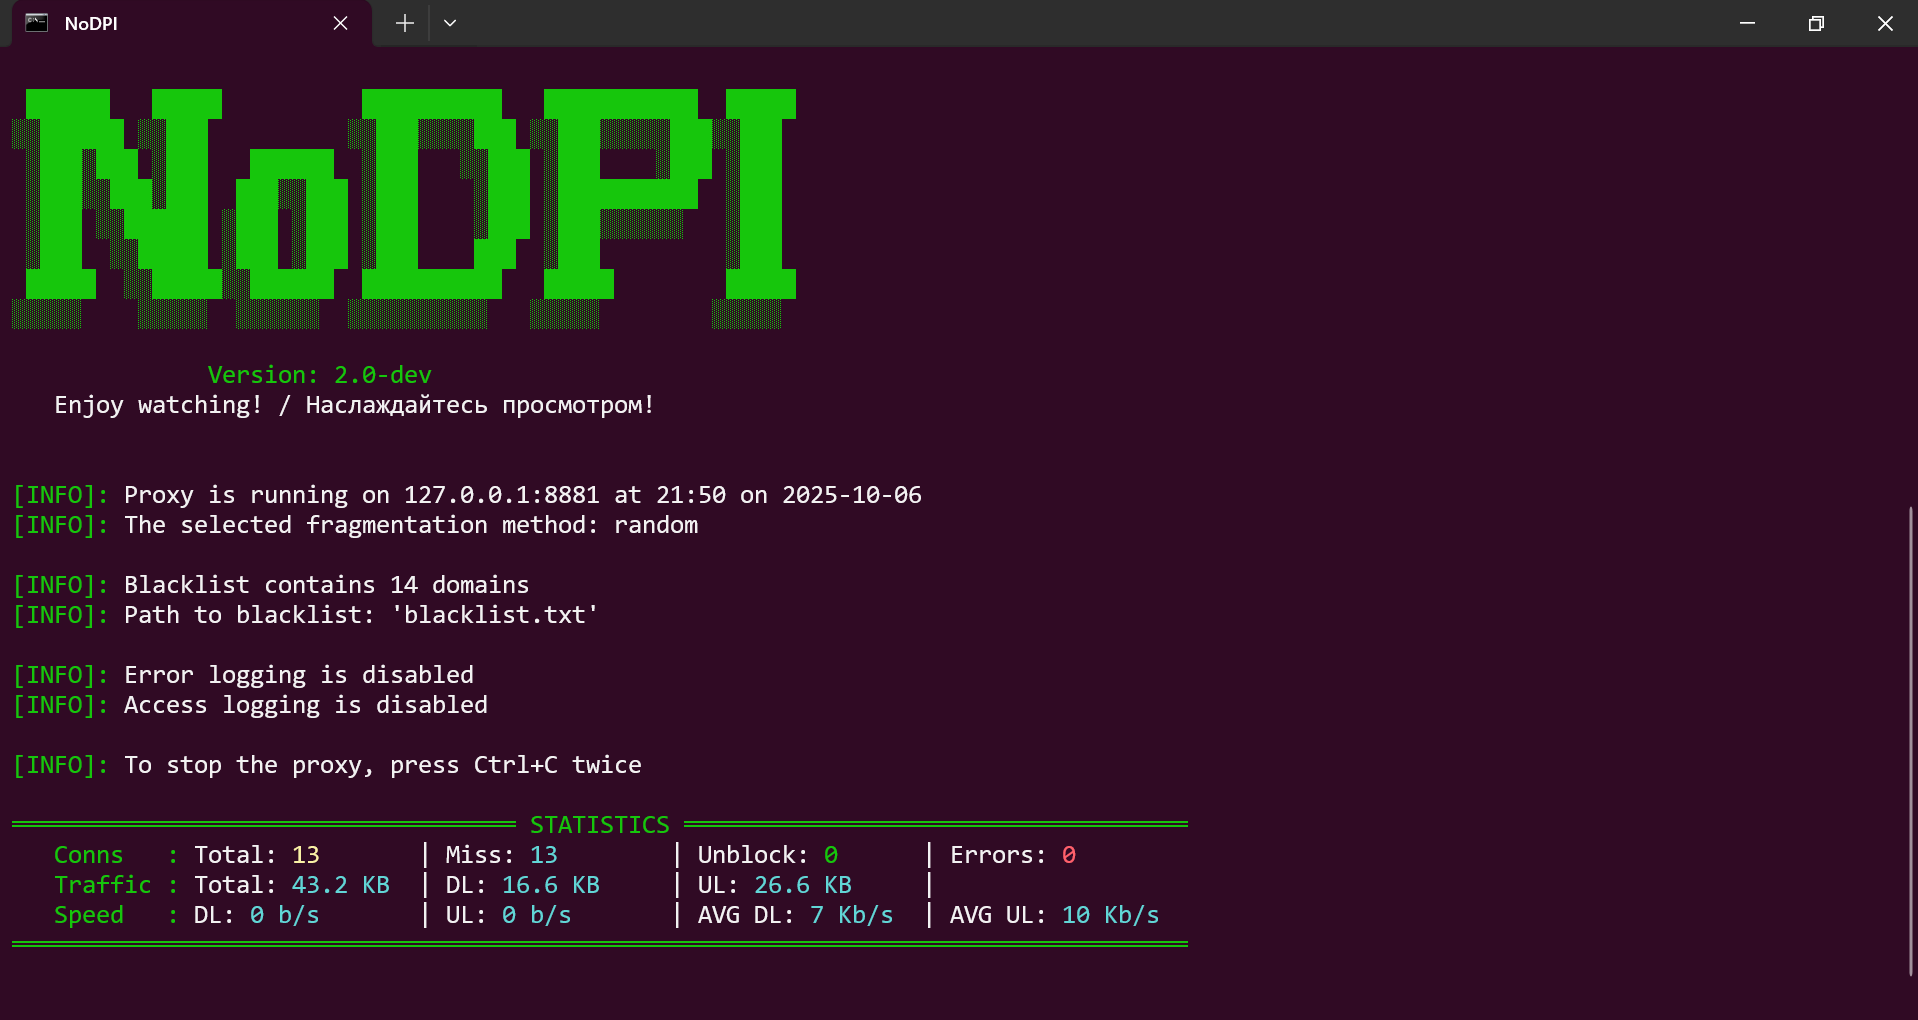
O NoDPI inicia um servidor proxy no seu computador, através do qual você direciona o tráfego http(s). O programa intercepta o ClientHello das conexões de saída e os fragmenta de acordo com um dos seguintes métodos:
Fragmentação por SNI (por padrão)
O pacote contém um campo que contém o registro SNI. O ClientHello é dividido em vários registros TLS: a parte pré-SNI, o SNI caractere por caractere e a parte pós-SNI. Cada parte é acrescida de um cabeçalho que indica o tipo de ClientHello, e então o pacote inteiro é enviado em um único pacote.
Fragmentação aleatória
O Clienthello é dividido em várias partes de comprimento aleatório. Cada parte é colada com os prefixos do tipo de Clienthello e então tudo isso é enviado em um único pacote.
Além disso, independentemente do método, a versão TLS é substituída pela versão 1.3, que é a mais moderna (mas isso não significa que seus dados passam a ser transmitidos de acordo com as especificações dessa versão). Tudo isso junto permite contornar o bloqueio. Aparentemente, o DPI ainda não tem a capacidade necessária para desembaraçar essa "bola" e simplesmente ignora esse tráfego, economizando tempo e esforço. Mas é possível que em breve esses métodos deixem de funcionar.
[!IMPORTANT] O NoDPI só funciona com tráfego HTTPS. Ele também pode receber tráfego HTTP, mas puramente por compatibilidade - sites que funcionam por esse protocolo desatualizado praticamente não podem ser desbloqueados e o programa simplesmente envia o tráfego ao destinatário.
O NoDPI não coleta nem envia nenhum dado sobre você, não usa programas ou bibliotecas de terceiros, não interfere nos processos do sistema e não exige direitos de administrador para funcionar.
Todo o código do NoDPI é escrito exclusivamente em Python e usa apenas sua biblioteca padrão.
Em fevereiro de 2026, os seguintes serviços e sites não podem ser desbloqueados usando o NoDPI:
Por favor, use GoodbyeDPI por @ValdikSS ou outras ferramentas. Todos os sites bloqueados por endereço IP também estão indisponíveis.

