

Skip to content
KitploitKITPLOIT
FerramentasBlog
Enviar
FerramentasBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

··Feeds·Contato·Privacidade·© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
frida-medit — Scanner de memória de processos CUI multiplataforma construído sobre o Frida para localizar, filtrar, aplicar patches e despejar memória de processos em execução durante engenharia reversa e análise. | Kitploit
Ferramentas/GitHubGitHub/gmh5225/frida-medit
Análise Dinâmica (Sandboxing)Forensia de MemóriaEngenharia ReversaDepuradoresAnálise ForenseAnálise de Binários
GitHubgmh5225/frida-medit

frida-medit

Scanner de memória de processos CUI multiplataforma construído sobre o Frida para localizar, filtrar, aplicar patches e despejar memória de processos em execução durante engenharia reversa e análise.

Ver Repositório
5há 3 anosAinda não revisado

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →
Compartilhar

frida-medit

analisador de memória de processo multiplataforma baseado em cui.

Scanner de Memória

root@kitploit:~
? Please Input a command. find
? Please Input a data type. ['dword']
? Please Input a value. 1000
progress: 100%|█████████████████████████████████████████████████████████████████████████████████████████████|
HIT COUNT:3834!!

--------------------------------------------------------
? Please Input a command. filter
? Please Input a data type. ['dword']
? Please Input a value. 1010
progress: 100%|█████████████████████████████████████████████████████████████████████████████████████████████|
FILTERD:1/3834!!

-------------------------------------------------
? Please Input a command. 3
  1) find
  2) filter
  3) patch
  4) dump
  5) list
  6) view
  7) exit
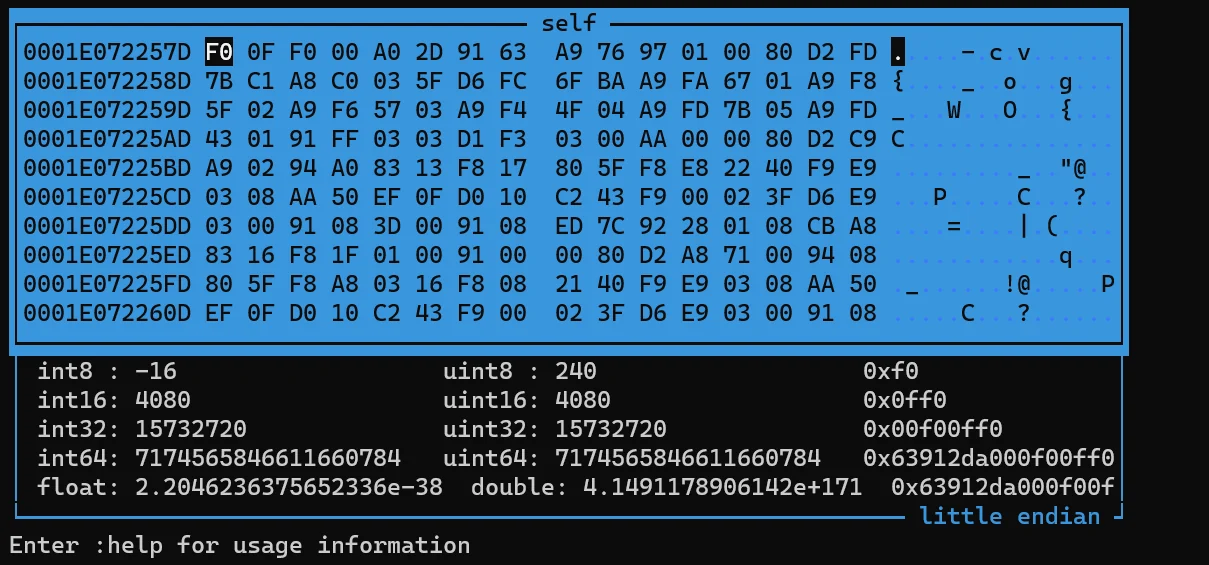
Visualizador de Memória em Tempo Real

img

Uso

Instale a biblioteca python.

root@kitploit:~
# windows
pip install -r requirements_windows.txt

# other
pip instlal -r requirements.txt

Instale e inicie o frida-server.

root@kitploit:~
python main.py Cydia

# or

python main.py com.saurik.Cydia

# or

python main.py -p ProcessId

Problemas Conhecidos

  • filter é lento

Licença

MemoryView

O software original está disponível em
https://github.com/walterdejong/hexview.
Este projeto é um aprimoramento parcial do excelente software acima.

Baixar ferramenta