

Bantam
Uma ferramenta avançada de gerenciamento de backdoor PHP, com uma pegada leve no servidor, comunicação multithread e uma ferramenta avançada de geração e ofuscação de payloads. Possui criptografia ponta a ponta com chaves de criptografia únicas por requisição e streaming de payload projetado para bypassar sistemas WAF, IDS e SIEM. Incorpora várias técnicas de randomização e ofuscação de payload para ajudar a prevenir detecção quando a criptografia não é possível. Bantam é uma ferramenta ideal para privesc (escalonamento de privilégios) em pós-exploração PHP no Linux, tornando fácil o upload de scripts de enumeração. Bantam também possui um sistema de plugins que facilita a adição de scripts e recursos à interface de usuário (ui). É programado em C# e roda no Windows, e no Linux usando wine.
Funcionalidades
Criptografia ponta a ponta de requisição e resposta - fluxo de criptografia
- Criptografia AES-256 bits nos dados de requisição e resposta usando openssl ou mcrypt
- As chaves de criptografia de resposta são geradas novamente e incorporadas ao payload da requisição a cada requisição, tornando cada resposta única, prevenindo detecção de sistemas WAF e IDS
- As chaves de criptografia de requisição podem ser incorporadas usando uma chave/iv pré-compartilhada, ou usar uma chave pré-compartilhada com um IV gerado aleatoriamente que é passado através de uma variável de requisição conhecida, tornando cada assinatura de requisição única
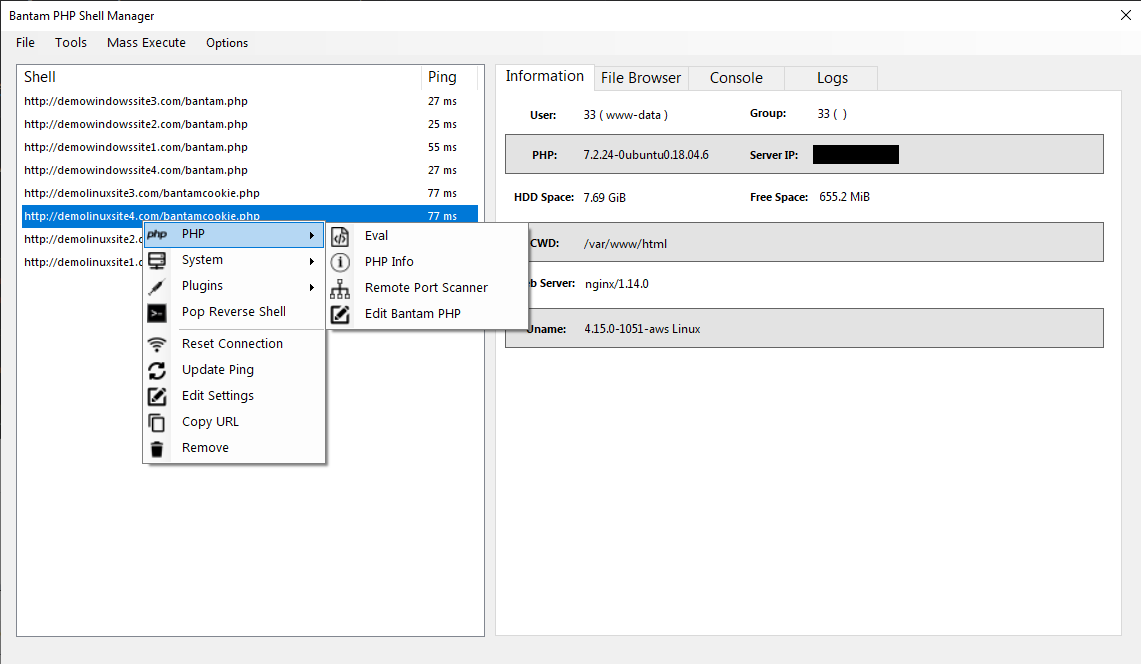
- Obter informações do shell - [img]
- Adicionar shell - [img]
- Ferramenta Eval - Abre um editor de texto que avaliará o texto de entrada como um payload PHP
- Scanner de porta remota - Usa o servidor Bantam para escanear portas remotas
- Visualizador de PHPInfo - Abre a página phpinfo em uma janela HTML
- Editor próprio - Edita o código Bantam armazenado no servidor
- Linux - Comandos e arquivos úteis. Incluídos dinamicamente de settings.xml (passwd, ps aux, ifconfig, ..etc)
- Windows - Comandos e arquivos úteis. Incluídos dinamicamente de settings.xml (net user, hosts, ipconfig, ..etc)
- Capturador de tela do Windows - Captura uma imagem da tela atual
- Plugins - Incluir dinamicamente um payload PHP na interface para ser executado configurando um plugin em settings.xml
- Reiniciar conexão - Remove o shell atual e as informações de sessão da interface, readiciona o shell e testa a conexão
- Atualizar ping - Atualiza o ping para o shell selecionado
- Editar configurações - Abre as configurações atuais do shell na interface para modificar
- Copiar URL - Copia a URL do shell para a área de transferência
- Remover - Remove o shell da interface
- Salvar shells em XML
- Abrir shells salvos de XML
Reverse Shell - [img]
- Gera um reverse shell para o IP/Porta indicado
- Métodos suportados - perl, netcat, netcat com pipe, telnet com pipe, php, bash, python, barrage(todos)
- Burlar disabled_functions & open_basedir com chankro
Gerador de backdoor - [img]
- Gera um payload de backdoor PHP adaptado para suas configurações
Alternador de User Agent
- Randomizar ou personalizar o useragent usado nas requisições
Configurações de Proxy
- Suporta proxies Socks e HTTP
Execução em Massa
- Executa payloads PHP em todos os servidores
- Scanner de Portas - Varredura de portas distribuída que divide o trabalho entre servidores selecionados e escaneia portas de um host remoto - [img]
- Plugins - Incluir dinamicamente um payload personalizado do settings.xml na GUI para ser executado em massa
Navegador de Arquivos - [img]
- Percorre diretórios de arquivos e salva a árvore de diretórios durante a sessão atual
- Copiar Arquivo
- Ler Conteúdo do Arquivo
- Excluir arquivo
- Renomear Arquivo
- Carregar Arquivo
- Envie comandos de shell para o servidor usando o vetor selecionado no formulário de opções, salva o histórico durante a sessão atual
Logs
- Mostra vários logs e erros que podem ser gerados pela aplicação ou servidor, verbosidade ajustável no formulário de opções
- Logging
- Nível de log - Determina quais logs serão mostrados; nível mais alto mostra mais logs
- Habilitar logs globais
- Configurações de requisição
- Tempo máximo de execução - permite que as requisições executem pelo tempo máximo de execução do PHP
- Desabilitar logs de erro - desabilita o registro de erros para requisições
- Vetor de código shell - Método de execução de código shell (system/exec/shell_exec/passthru/popen/backticks)
- Timeout (milissegundos) - Timeout padrão de requisição
- Tamanho máximo de POST (KiB) - Tamanho máximo de POST padrão
- Tamanho máximo de Cookie (B) - Bloqueado em 4096 bytes
- Ofuscação de requisição
- Injetar Comentários Aleatórios
- Injeta comentários com texto aleatório nos payloads PHP
- Frequência de comentários - Determina quantos locais injetar comentários
- Comprimento máximo - Determina o comprimento máximo dos comentários
- Randomizar Nomes de Variáveis PHP
- Randomiza nomes de variáveis nos payloads PHP, sempre ativo
- Comprimento máximo - Determina o comprimento máximo dos nomes de variáveis PHP aleatórios
Créditos
- Socks Sharp - Manipulador de proxy Socks para HttpClient
- Chankro - Burlar disabled functions / open_basedir

 gellin/bantam


