
Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
CVE-2026-47423-dompurify-xss-detector — Scanner baseado em Go que detecta bypass do sanitizador DOMPurify (CVE-2026-47423) via fingerprinting lógico em bundles JavaScript de produção minificados, identificando layouts de tags permitidas não corrigidos. | Kitploit
Ferramentas/GitHubGitHub/galaxy-sc/cve-2026-47423-dompurify-xss-detector
Análise EstáticaScanners de VulnerabilidadesExploraçãoSegurança WebTestes de Penetração
GitHubgalaxy-sc/cve-2026-47423-dompurify-xss-detector

CVE-2026-47423-dompurify-xss-detector

Scanner baseado em Go que detecta bypass do sanitizador DOMPurify (CVE-2026-47423) via fingerprinting lógico em bundles JavaScript de produção minificados, identificando layouts de tags permitidas não corrigidos.

Ver Repositório
38há 5 mesesAinda não revisado
Compartilhar

Ferramenta de Detecção de Bypass do Sanitizador DOMPurify < 3.4.5 (Go)

Um scanner leve e de alto desempenho escrito em Go para detectar implantações em produção do DOMPurify vulneráveis a um bypass completo do sanitizador através da falha de lógica de re-clonagem do <selectedcontent>.

Em vez de depender de comentários de código facilmente removidos ou variáveis de versão, esta ferramenta realiza impressão digital lógica em bundles JavaScript de produção minificados para identificar layouts de tags permitidas sem correção.

Resumo da Vulnerabilidade

Nas versões do DOMPurify até 3.4.4, o elemento <selectedcontent> era permitido por padrão. Isso introduz uma falha de lógica onde navegadores Chromium/WebKit atualizam e re-clonam a subárvore <selectedcontent> após o DOMPurify já ter executado sua passagem de sanitização, levando a um bypass absoluto de XSS quando o payload é injetado no DOM ativo.
Funcionalidades

  • Independente de framework (Funciona com estruturas de bundle React, Vue, Angular ou Vanilla JS)
  • Análise automatizada de ativos JS dinâmicos a partir de caminhos raiz
  • Análise estática insensível a maiúsculas/minúsculas em código de produção compilado

Prova de Conceito

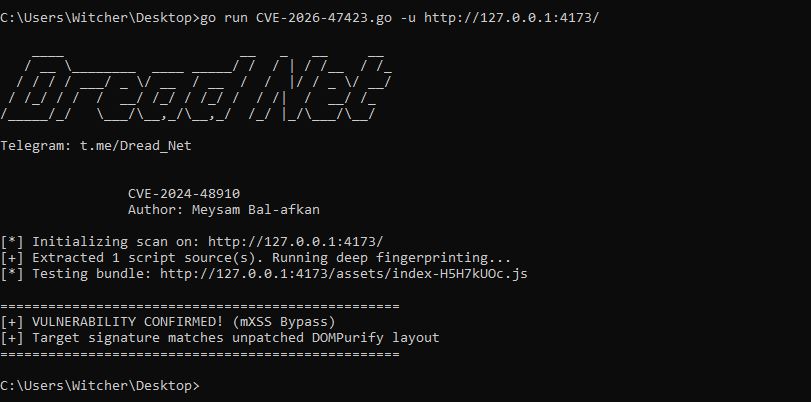
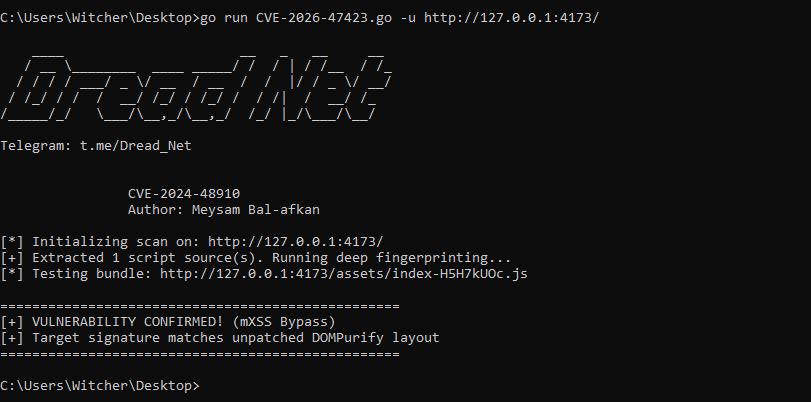
Exploit Output Screenshot

Uso

# Clone the repository
git clone https://github.com/Galaxy-sc/CVE-2026-47423-dompurify-xss-detector.git
cd CVE-2026-47423-dompurify-xss-detector

# Run against a target using parameters
go run CVE-2026-47423.go -u https://example.com

Remediação

Atualize o dompurify para a versão 3.4.5 ou superior através do seu gerenciador de pacotes:

npm install [email protected]

Se uma atualização imediata não for viável, bloqueie manualmente a tag na sua configuração de layout:

DOMPurify.sanitize(userInput, { FORBID_TAGS: ['selectedcontent'] });

Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    916
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    558
  • 3

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    370
  • 4

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    360
  • 5

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingere relatórios do Shadowserver no MongoDB e os reproduz como mapas interativos, análises, descobertas, avisos e painéis executivos.

    317
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    289

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →





