
Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
CVE-2025-50754-PoC — Stored XSS em uma plataforma CMS leva à execução remota de código (CVE-2025-50754) | Kitploit

Ferramentas/GitHubGitHub/furk4nyildiz/cve-2025-50754-poc
Análise de VulnerabilidadesExploraçãoExploração de Aplicações WebSegurança WebTestes de PenetraçãoDesenvolvimento de Payloads
GitHubfurk4nyildiz/cve-2025-50754-poc

CVE-2025-50754-PoC

Stored XSS em uma plataforma CMS leva à execução remota de código (CVE-2025-50754)

Ver Repositório
432há 1 anoAinda não revisado

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    951
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    683
  • 3

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingere relatórios do Shadowserver no MongoDB e os reproduz como mapas interativos, análises, descobertas, avisos e painéis executivos.

    427
  • 4

    jumpserver

    jumpserver/jumpserver

    JumpServer é uma plataforma de código aberto de Gerenciamento de Acesso Privilegiado (PAM) que fornece às equipes de DevOps e TI acesso seguro e sob demanda a endpoints SSH, RDP, Kubernetes, Banco de Dados e RemoteApp através de um navegador web.

    392
  • 5

    SafeLine

    chaitin/safeline

    WAF auto-hospedado e proxy reverso que filtra tráfego HTTP malicioso, bloqueia injeção SQL, XSS e ataques de bots, com limitação de taxa e criptografia dinâmica de HTML/JS.

    344
  • 6

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    336

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →
Compartilhar

[CVE-2025-50754] Stored XSS para Execução Remota de Código em uma Plataforma CMS Baseada em PHP

Resumo

Uma plataforma CMS baseada em PHP (versão 5) contém uma vulnerabilidade de Cross-Site Scripting (XSS) Armazenado no recurso de "Relatório". Quando um administrador visualiza um relatório enviado por um usuário, JavaScript malicioso é executado no contexto do painel de administração. Isso permite que atacantes sequestrem a sessão do administrador e aproveitem o editor de templates integrado para fazer upload de um web shell PHP, resultando em execução remota de código (RCE) completa no servidor.

Detalhes Técnicos

  • Tipo de Vulnerabilidade: Cross-Site Scripting (XSS) Armazenado
  • Produto Afetado: CMS Platform v5
  • Tipo de Ataque: Remoto
  • Impacto:
    • Execução Remota de Código (RCE): Sim
    • Divulgação de Informações: Sim

Vetor de Ataque (Descrição Abstrata)

Um atacante envia uma carga JavaScript maliciosa através do formulário público de "Relatório". Quando um administrador logado visualiza este conteúdo no backend, o script é executado no navegador do administrador, exfiltrando cookies de sessão.

Após capturar a sessão, o atacante obtém acesso à interface administrativa, particularmente ao editor de templates. Usando este recurso, o atacante injeta código PHP em um arquivo .tpl para estabelecer um web shell persistente e executar comandos arbitrários no servidor.

Nota: Para evitar abusos, nenhum payload específico ou trecho de código é incluído. As organizações são fortemente encorajadas a implementar validação de entrada, reforço de sessão e controles de acesso em funcionalidades administrativas.

Etapas de Exploração (Alto Nível)

  1. O atacante envia um relatório especialmente elaborado contendo um script malicioso.
  2. O administrador abre o relatório através do painel de administração.
  3. O script é executado e o cookie de sessão do administrador é capturado.
  4. Usando a sessão, o atacante faz login no painel de administração.
  5. O atacante injeta PHP em um arquivo de template via editor de templates.
  6. A execução remota de código é alcançada através do shell carregado.

Impacto

  • Assunção total da administração
  • Execução de comandos arbitrários no servidor
  • Vazamento ou modificação de dados
  • Persistência potencial através de backdoors carregados

Descobridores

  • Furkan Mehmet Yıldız
  • Emrullah Baha Yılmaz

Informação do CVE

  • CVE ID: CVE-2025-50754
  • Status: RESERVADO (aviso público pendente)

Prova de Conceito (PoC)

A exploração bem-sucedida foi confirmada ao fazer upload de um web shell personalizado (s.php) via editor de templates e executar comandos de sistema operacional. A imagem sanitizada abaixo mostra a saída do comando id; ls -la executado através do web shell:
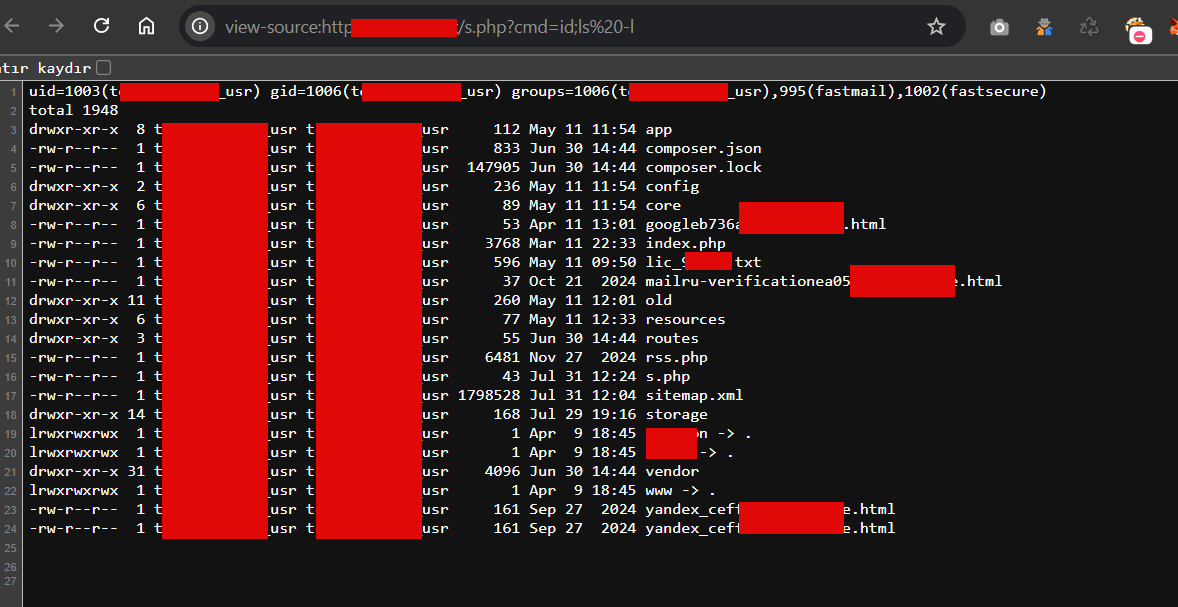
Web Shell Output (Sanitized)

uid=1003(t******_usr) gid=1006(t******_usr) groups=1006(t******_usr),995(fastmail),1002(fastsecure)
...
-rw-r--r-- 1 t******_usr t******_usr 6481 Nov 27 2024 rss.php
-rw-r--r-- 1 t******_usr t******_usr 64 Jul 31 12:24 s.php

Referências

  • Registro CVE: https://cve.org/CVERecord?id=CVE-2025-50754

Mitigações Temporárias

Nenhum patch oficial está disponível do fornecedor até a data de publicação. Para reduzir o risco:

  • Sanitize e escape toda entrada de usuário renderizada no painel de administração.
  • Evite renderizar HTML ou JavaScript não confiável.
  • Imponha uma Política de Segurança de Conteúdo (CSP) estrita.
  • Limite o acesso a recursos sensíveis, como o editor de templates.

Reportado por Furkan Yıldız & Baha Yılmaz

Baixar ferramenta



