Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
CVE-2022-45599 — Prova de conceito para CVE-2022-45599: vulnerabilidade de type juggling PHP no login.php do roteador Aztech WMB250AC permitindo bypass de autenticação de administrador via hashes MD5 criados. | Kitploit
Ferramentas/GitHubGitHub/ethancunt/cve-2022-45599
Ataques de SenhaAnálise de VulnerabilidadesExploraçãoExploração de Aplicações WebTestes de PenetraçãoAutenticação
GitHubethancunt/cve-2022-45599

CVE-2022-45599

Prova de conceito para CVE-2022-45599: vulnerabilidade de type juggling PHP no login.php do roteador Aztech WMB250AC permitindo bypass de autenticação de administrador via hashes MD5 criados.

Ver Repositório
29há 3 anosAinda não revisado
Compartilhar

CVE-2022-45599

URL do CVE:https://cve.mitre.org/cgi-bin/cvename.cgi?name=CVE-2022-45599
Reportado por:TanYeeTat
Produto:Roteadores Mesh Sem Fio Aztech WMB250AC
Firmware afetado:Versão de 2020 (topaz-linux.lzma.img)
Download do firmware:código-fonte fechado

aztech-wmb250ac

product-aztech-kylaconnect-site

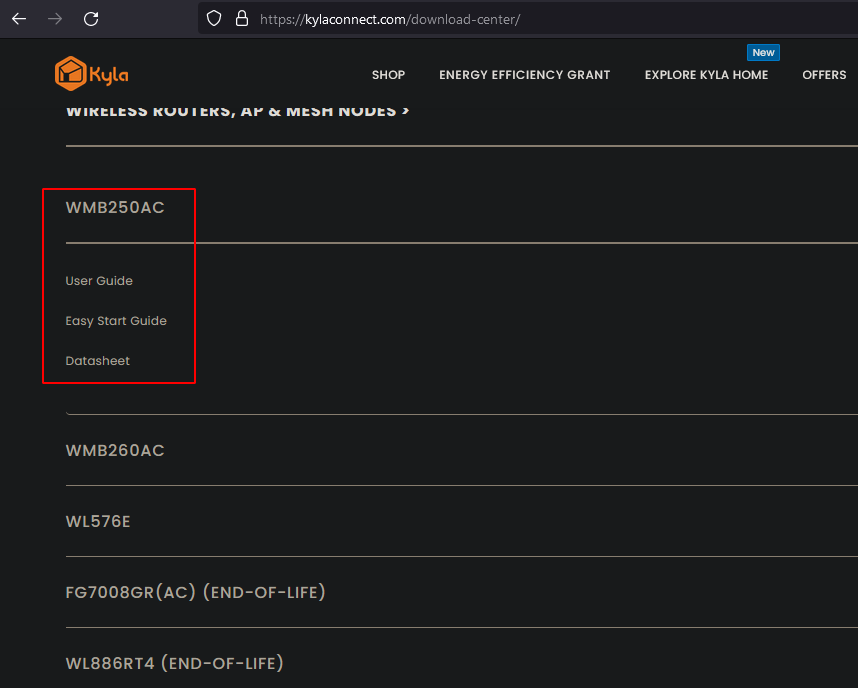
Manual do produto: https://kylaconnect.com/download-center/

A vulnerabilidade foi reportada à equipe de segurança da Aztech via [email protected] em 7 de junho de 2022, sem resposta até 21 de fevereiro de 2023

  • Divulgação de Vulnerabilidades da Kylaconnect

Detalhes da Vulnerabilidade

Existe uma vulnerabilidade de Type Juggling do PHP na página web login.php, na porta 80, no campo de autenticação password, que permite que um atacante se autentique sem conhecer a senha do administrador. No entanto, isso tem uma probabilidade muito baixa de ocorrência, pois a senha com hash MD5 do administrador precisa começar com 0e e ser seguida por números. Uma lista abrangente de senhas em texto puro e seus respectivos hashes MD5 suscetíveis a um ataque de Type Juggling do PHP é fornecida abaixo, juntamente com um blog de referência que explica o assunto em detalhes.

MD5 Type Juggling List

Whitehatsec Blog Magic Hashes

TLDR: O código-fonte PHP em login.php que lida com as verificações de autenticação é executado com Comparação Frouxa (==, dois sinais de igual), em vez de usar uma Comparação Estrita (===, três sinais de igual).

login-php-loose-comparison

Prova de Conceito

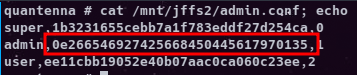
  1. Configure a senha do usuário administrador para que seja um valor em texto puro que, ao ser submetido ao hash MD5, resulte em um valor que comece com 0e e seja seguido por números

    • ex.: Texto puro: PJNPDWY, MD5: 0e291529052894702774557631701704

    modified-admin-conf

    Nota: um hash inválido de 0e123456789012345678901234567890 também funcionará

  2. Autentique-se como usuário administrador no serviço web com o nome de usuário admin e qualquer senha em texto puro encontrada na MD5 Type Juggling List (ex.: 240610708)

Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    936
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    555
  • 3

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    353
  • 4

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    348
  • 5

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingere relatórios do Shadowserver no MongoDB e os reproduz como mapas interativos, análises, descobertas, avisos e painéis executivos.

    336
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    288

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →