ThreatSentry AI: Ferramenta de Caça a Ameaças Orientada por IA


Automatize a descoberta de ativos externos, enriqueça inteligentemente com dados de múltiplas fontes e aproveite o aprendizado de máquina ensemble para prever e priorizar riscos. Transforme a fadiga de alertas em inteligência acionável.
🚀 Declaração de Missão
ThreatSentry AI elimina a fadiga de alertas de segurança e possibilita a caça proativa a ameaças por meio da priorização inteligente de riscos. Combina descoberta automatizada de ativos, enriquecimento de dados de múltiplas fontes e aprendizado de máquina avançado para transformar dados brutos de segurança em inteligência acionável.
👨💻 Autor e Agradecimentos
Líder do Projeto: EclipseManic
Nota de Desenvolvimento: Esta plataforma de segurança empresarial abrangente foi arquitetada e desenvolvida por um único desenvolvedor com auxílio de ferramentas de desenvolvimento de IA para geração de código, otimização e documentação—demonstrando a viabilidade da engenharia de software aumentada por IA para sistemas complexos.
📋 Resumo Executivo
As equipas de segurança modernas enfrentam desafios sem precedentes:
- Fadiga de Alertas: Milhares de alertas diários com relações sinal-ruído que tornam a triagem manual impossível
- Dados Fragmentados: Contexto crítico disperso entre SIEM, CMDB, sistemas de patches e monitoramento de rede
- Postura Reativa: Responder a ameaças conhecidas em vez de caçar riscos emergentes
- Restrições de Recursos: Orçamentos e pessoal limitados em infraestruturas cada vez mais complexas
ThreatSentry AI resolve estes problemas através de:
- Descoberta Automatizada de Ativos Externos via API Shodan para visibilidade contínua
- Enriquecimento Inteligente Multifonte a partir de NVD, sistemas internos e análises comportamentais
- Pontuação de Risco Baseada em ML usando modelos ensemble para priorização precisa de ameaças
- Painéis Prontos para Executivos para inteligência acionável e resposta rápida
- Alertas Proativos que evidenciam ativos de alto risco antes que incidentes ocorram
✨ Funcionalidades Principais
🤖 Motor de Pontuação de Risco Inteligente
- Modelo de Aprendizado de Máquina Ensemble: Combina Random Forest, Gradient Boosting e Redes Neurais para classificação robusta de riscos
- Análise Multifatorial: Avalia mais de 40 atributos de segurança e negócios além da simples contagem de vulnerabilidades:
- Contexto Temporal: Duração da exposição, atraso de patch, histórico de incidentes
- Posição na Rede: Status de serviço crítico, segmento de rede, proteção de firewall
- Sinais Comportamentais: Falhas de autenticação, anomalias de tráfego, histórico de falsos positivos
- Impacto de Conformidade: Sensibilidade dos dados, requisitos regulatórios, ativos críticos conectados
- Pontuação de Confiança: Cada previsão inclui uma métrica de confiança (0-1) para que os analistas avaliem a fiabilidade
- Aprendizado Contínuo: O modelo é retreinado automaticamente em intervalos configuráveis com integração de feedback
🌐 Descoberta Automatizada de Ativos e Fusão de Inteligência
- Integração com Shodan: Descoberta contínua de dispositivos voltados para a Internet com suporte a consultas avançadas
- Consultas predefinidas para cenários comuns (certificados SSL, serviços RDP, ICS/Modbus, etc.)
- Suporte a consultas personalizadas para caça de ativos específicos da organização
- Enriquecimento com NVD: Correlação automática de CVE usando análise inteligente de banners
- Extração de serviços de banner suportando mais de 14 tipos de produtos (Apache, Nginx, MySQL, IIS, etc.)
- Pontuação CVSS e classificação de gravidade
- Previne perda de dados: só atualiza métricas de CVE quando vulnerabilidades são encontradas
- Integração de Dados Internos (Arquitetura extensível para o seu ambiente):
- Coletor CMDB: Classificação de ativos, níveis de criticidade, tags de conformidade
- Coletor SIEM: Métricas comportamentais, padrões de autenticação, pontuações de anomalia
- Coletor de Gestão de Patches: Atualidade dos patches, atualizações em falta, análise de atraso de patches
- Coletor de Monitoramento de Rede: Padrões de tráfego, deteção de DDoS, pontuações de anomalia
- Base de Dados Unificada: SQLite com mais de 40 colunas indexadas para consulta e geração de relatórios eficientes
📊 Painel Executivo e Ferramentas de Análise
- GUI Baseada em PyQt5 com suporte a temas claro/escuro:
- Visualização em tempo real da distribuição de risco (gráficos de barras com Matplotlib)
- Tabela de dispositivos ordenável e filtrável com indicadores de risco codificados por cor
- Filtro rápido por Organização, País, Nível de Risco
- Pesquisa automática nos campos IP, Org, País, Risco
- Inspeção Interativa de Dispositivos:
- Lista detalhada de vulnerabilidades com pontuações CVSS
- Linha do tempo de vulnerabilidades e acompanhamento histórico
- Detalhamento dos fatores de risco que explicam a pontuação
- Operações em Massa:
- Gatilhos de análise manual (Shodan + enriquecimento NVD)
- Importação de dados CSV/JSON com validação de campos
- Retreino do modelo com métricas de desempenho
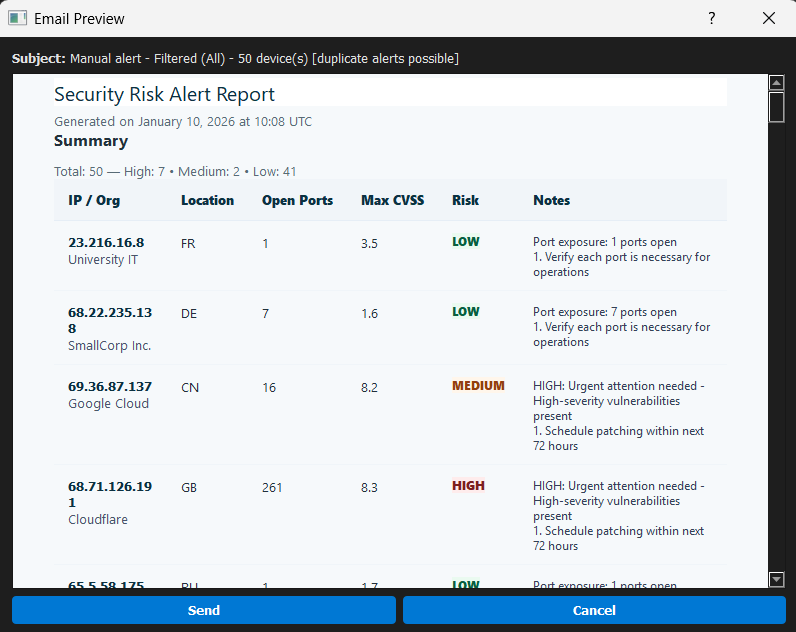
- Envio manual de alertas para validar configurações
- Painel de Análises (Avançado):
- Tendências de distribuição de risco
- Análise de impacto de CVE
- Métricas de vulnerabilidade por organização
📧 Alertas Proativos por Email
- Integração com SendGrid: Notificações automáticas por email HTML para ativos de alto risco
- Acionadas imediatamente após alteração do rótulo de risco (Baixo/Médio → Alto)
- Previne alertas duplicados com rastreamento de status "notificado"
- Conteúdo Rico do Alerta:
- Sumário executivo com pontuação de risco e confiança
- Lista detalhada de vulnerabilidades (top N por CVSS)
- Detalhamento dos fatores de risco para contexto da equipa de segurança
- Recomendações de remediação acionáveis
- Configuração Flexível: Defina destinatários de alertas, modelos de email e condições de acionamento
Exemplo de Email de Alerta
![Modelo de Email de Alerta de Segurança Automatizado]
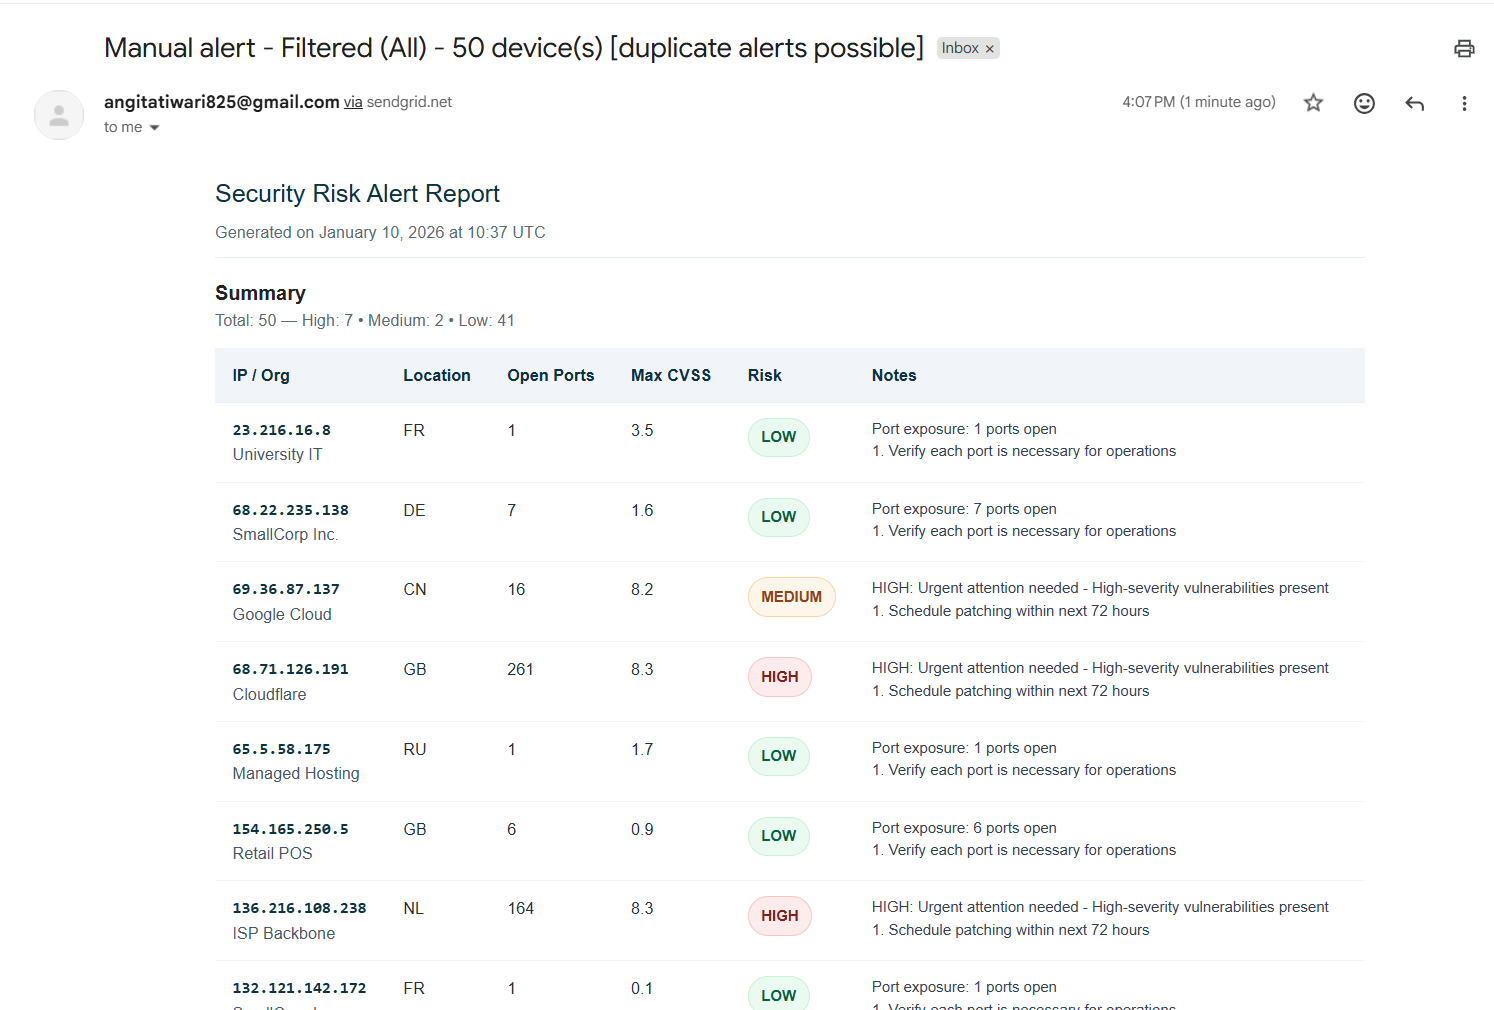
Email formatado em HTML com sumário de risco, detalhes de CVE e orientação de remediação enviado via SendGrid
📈 Transparência do Modelo e Melhoria Contínua
- Monitoramento de Desempenho:
- Acompanhamento da precisão ao longo das épocas de treino
- Matriz de confusão e relatórios de classificação
- Análise de importância de características para entender as decisões do modelo
- Indicadores de deteção de desvio de dados
- Ciclo de Feedback:
- Correções manuais de rótulos de risco por analistas
- Acompanhamento de verdadeiros positivos/falsos positivos
- Ajustes de pesos do modelo com base no feedback
- Agendamento de retreino automático com registo de metadados
 eclipsemanic/threatsentry-ai

