 drbloop2000/sid-meier-s-civilization-vi-rce
Prova de conceito e relatório técnico de uma fuga de sandbox do Civilization VI/V (CVE-2026-116370) obtida por meio de loadstring e execução de bytecode a partir de um addon da workshop.

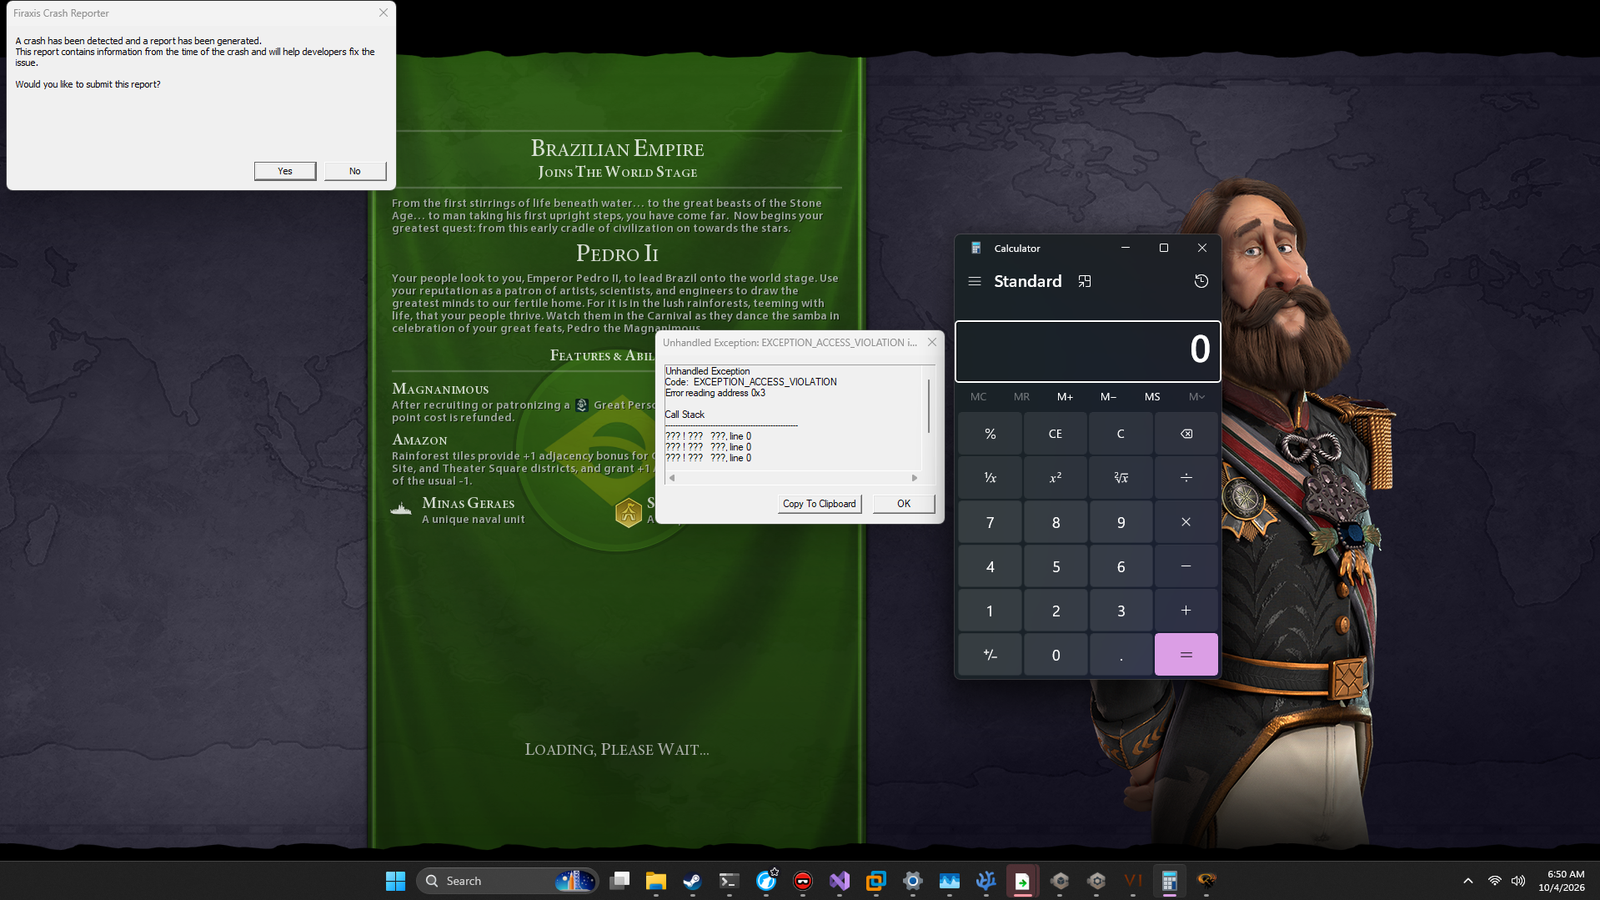
Há algumas semanas, descobri uma fuga de sandbox em Civilization VI e V usando loadstring e executando bytecode, a partir de um addon da workshop.
https://www.youtube.com/watch?v=ORHlUNISZd8
Consulte meu write-up sobre o jogo anterior para entender melhor: https://drbloop.dev/blog/three-click-rce-in-civi-v






