
Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
Ferramentas/GitHubGitHub/dowjones/hammer
Segurança de Infraestrutura em NuvemScanners de VulnerabilidadesAuditoria de ConfiguraçãoSegurança na NuvemDevSecOpsConfiguração Incorreta
GitHubdowjones/hammer

hammer

Dow Jones Hammer : Proteja a nuvem com o poder da nuvem(AWS)

Ver Repositório
4505941há 7 anosRevisado pelo Kitploit
Compartilhar

HammerLogo

Visão Geral

O Dow Jones Hammer é uma ferramenta de segurança em nuvem para múltiplas contas AWS. Ele identifica configurações incorretas e exposições inseguras de dados nos recursos AWS mais populares, em todas as regiões e contas. Possui capacidades de relatório quase em tempo real (ex.: JIRA, Slack) para fornecer feedback rápido aos engenheiros e pode realizar a correção automática de algumas configurações incorretas. Isso ajuda a proteger produtos implantados na nuvem, criando guardrails seguros.
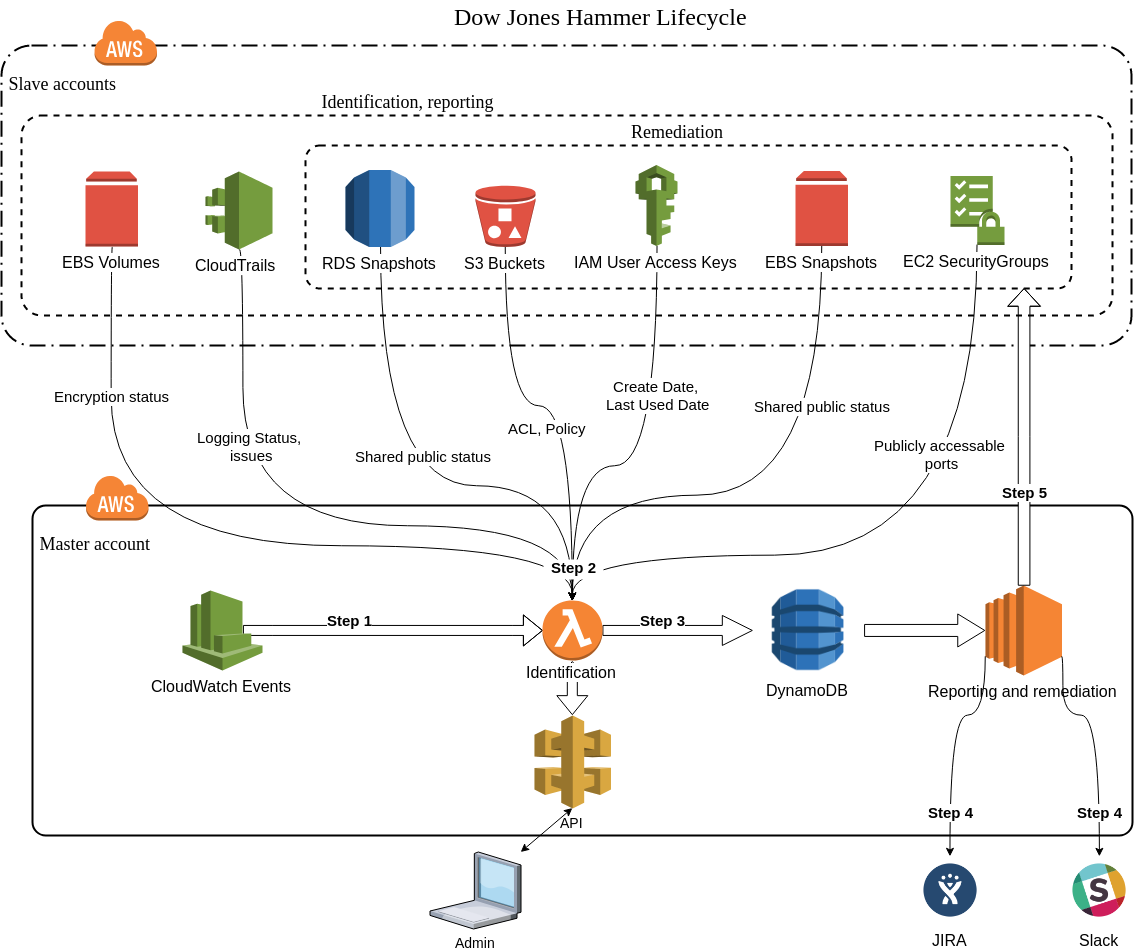
HammerLifecycleDiagram

Documentação

A documentação do Dow Jones Hammer está disponível via GitHub Pages em https://dowjones.github.io/hammer/.

Funcionalidades de segurança

  • Serviços Inseguros
  • Acesso Público por ACL no S3
  • Acesso Público por Política no S3
  • Chaves de Usuário IAM Inativas
  • Rotação de Chaves de Usuário IAM
  • Problemas de Log do CloudTrail
  • Volumes EBS Não Criptografados
  • Snapshots EBS Públicos
  • Snapshots RDS Públicos
  • Acesso Público por Política no SQS
  • Buckets S3 Não Criptografados
  • Instâncias RDS Não Criptografadas
  • Acesso Público a AMIs

Tecnologias

  • Python 3.6
  • AWS (Lambda, Dynamodb, EC2, SNS, CloudWatch, CloudFormation)
  • Terraform
  • JIRA
  • Slack

Contribuindo

Você é bem-vindo(a) para contribuir!

Issues:

Você pode usar GitHub Issues para relatar problemas. Descreva o que está errado e o que você espera que seja o comportamento correto.

Patches:

Atualmente usamos o branch dev para desenvolvimento contínuo. Por favor, abra PRs para este branch.

Executar testes:

Execute os testes com este comando:

tox

Contate-nos

Sinta-se à vontade para criar um relatório de problema, pull request ou apenas nos envie um e-mail para [email protected] com quaisquer outras dúvidas ou preocupações que você tenha.

Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    732
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    506
  • 3

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    405
  • 4

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    342
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    261
  • 6

    antifox

    antifox-ai/antifox

    Plataforma de testes de penetração autónoma com multiagentes de IA que executa reconhecimento, descoberta de superfície de ataque, validação de exploração e entrega de relatórios com evidências.

    259

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →





