 dominicbreuker/stego-toolkit
Coleção de ferramentas de esteganografia - ajuda com desafios CTF

Este projeto é uma imagem Docker útil para resolver desafios de Esteganografia como os que você pode encontrar em plataformas CTF como hackthebox.eu.
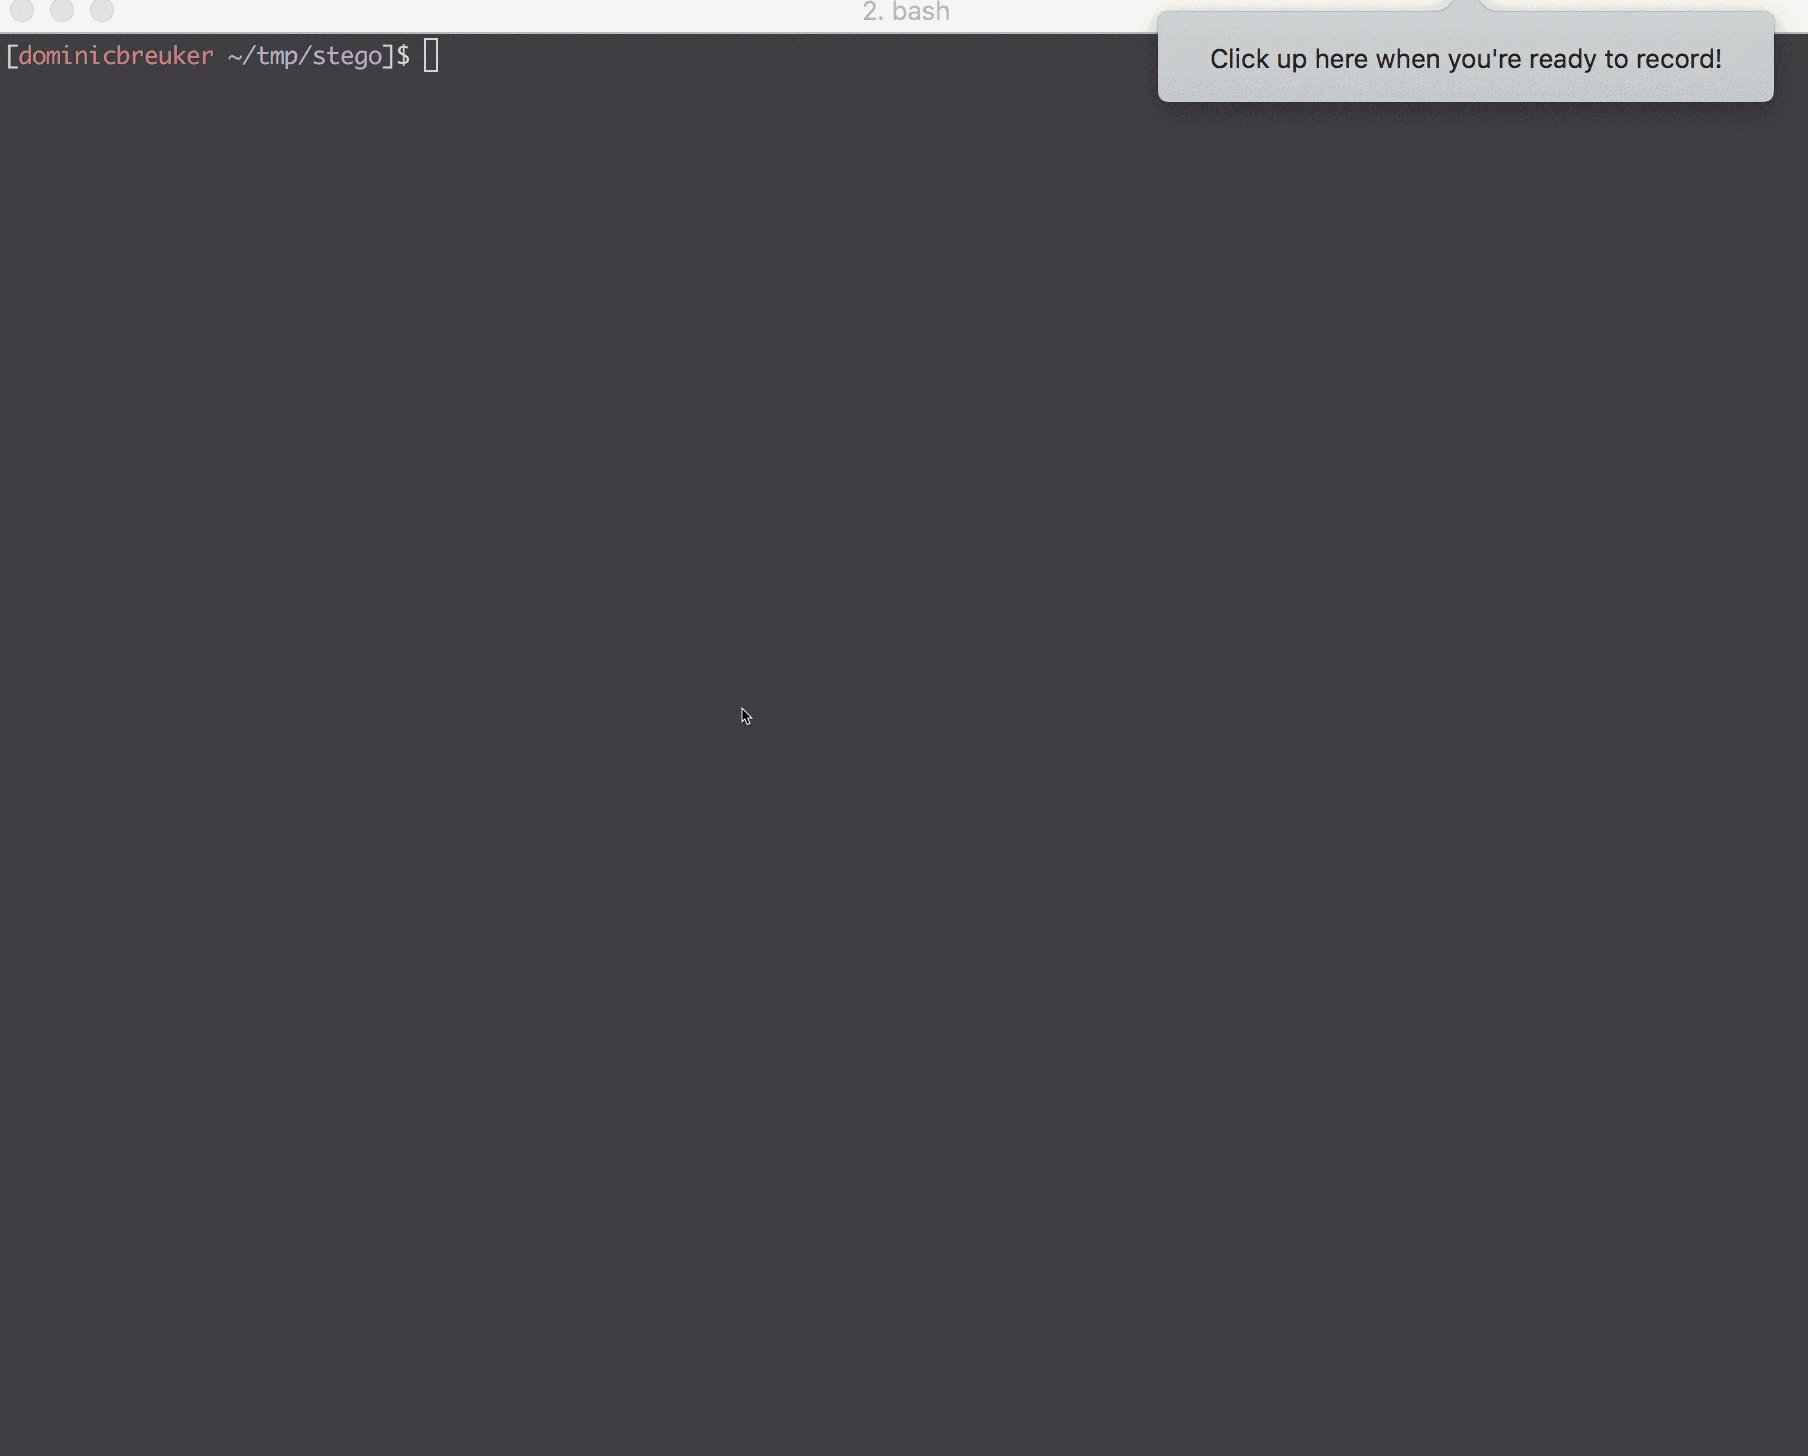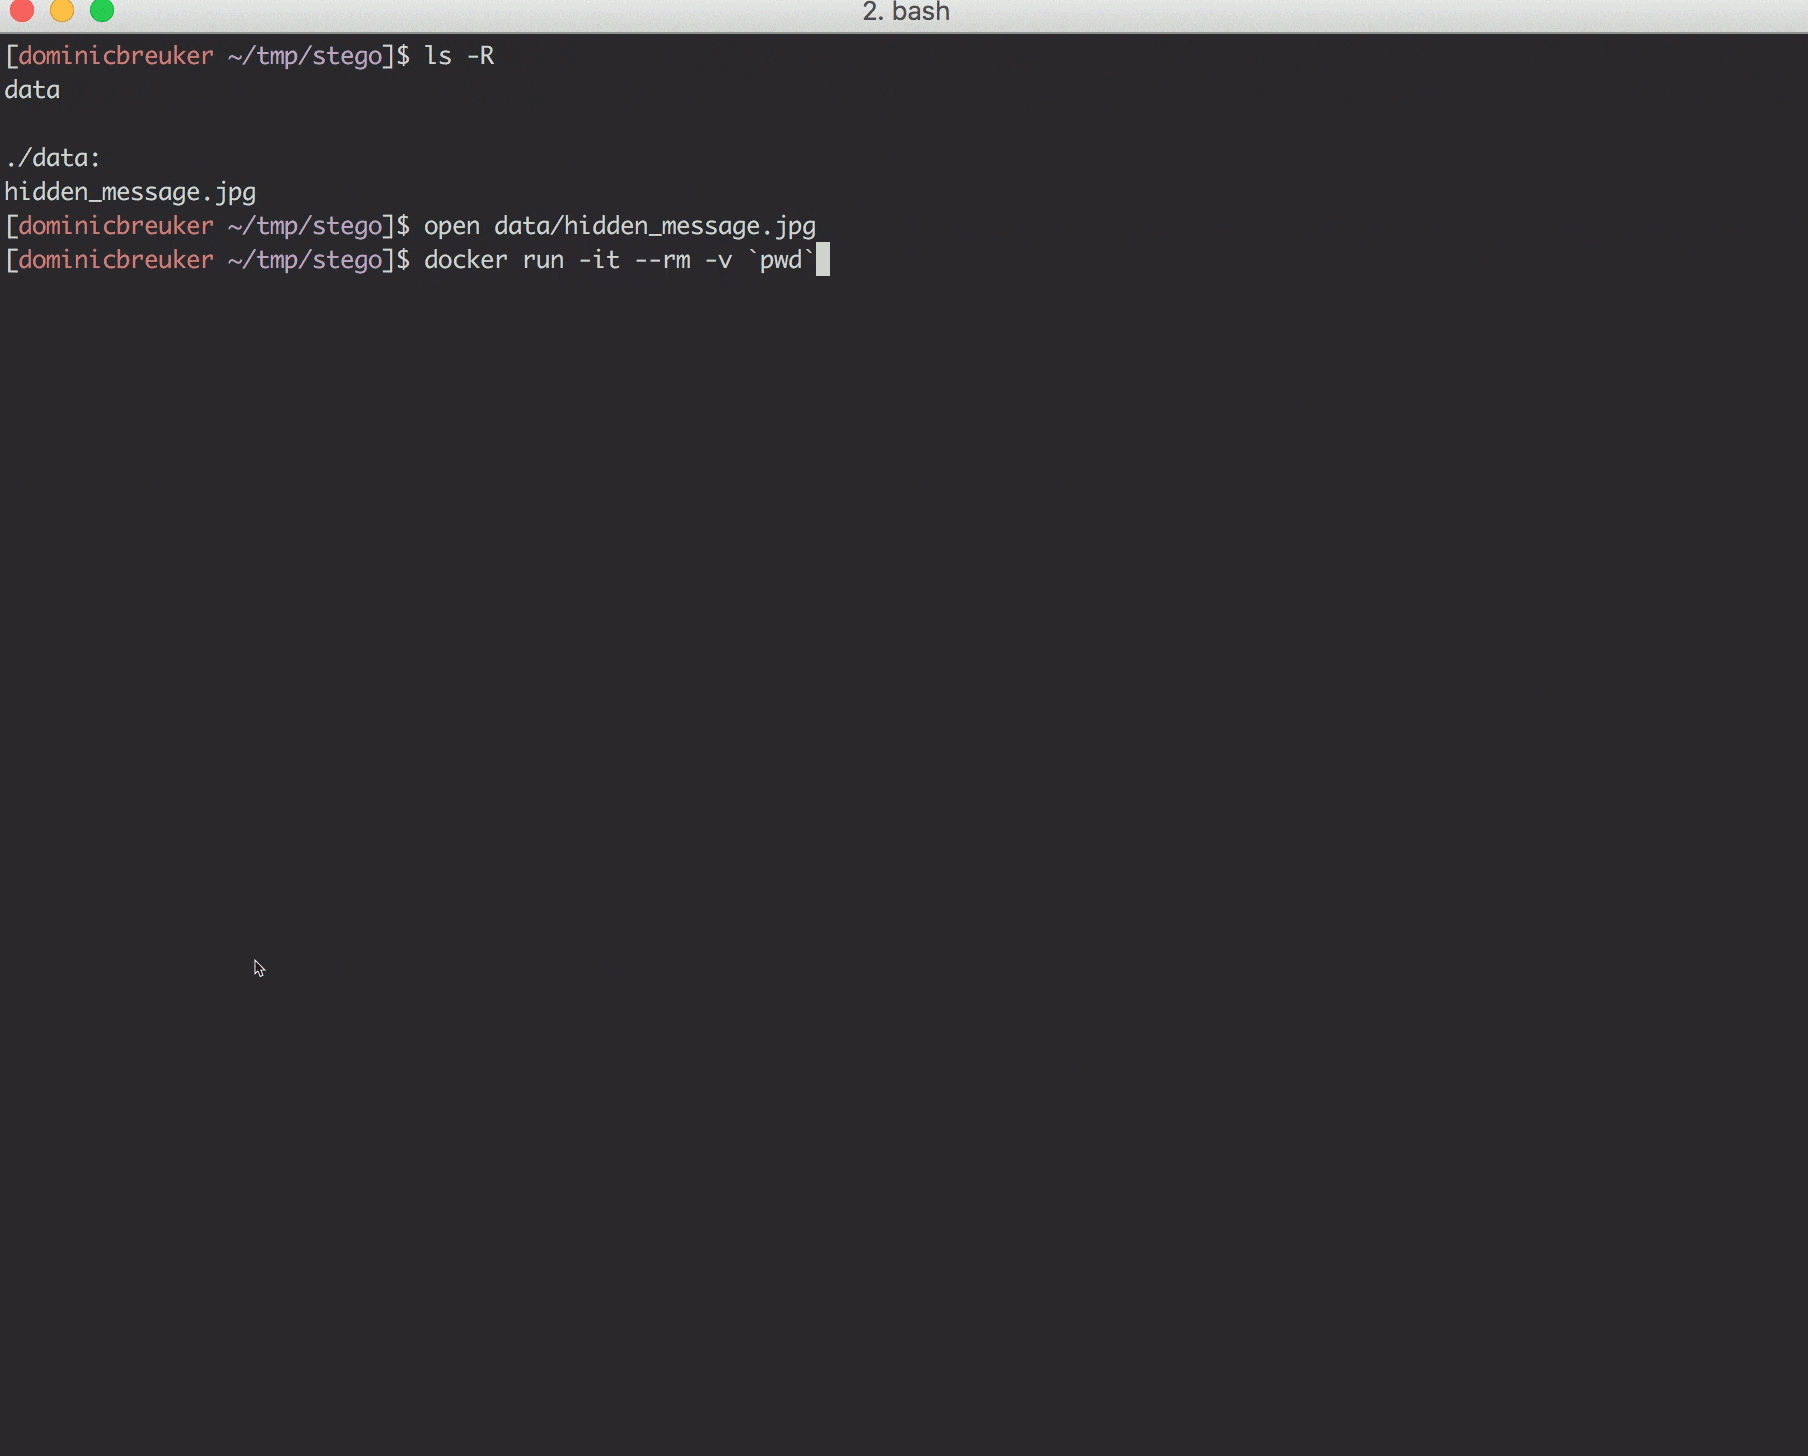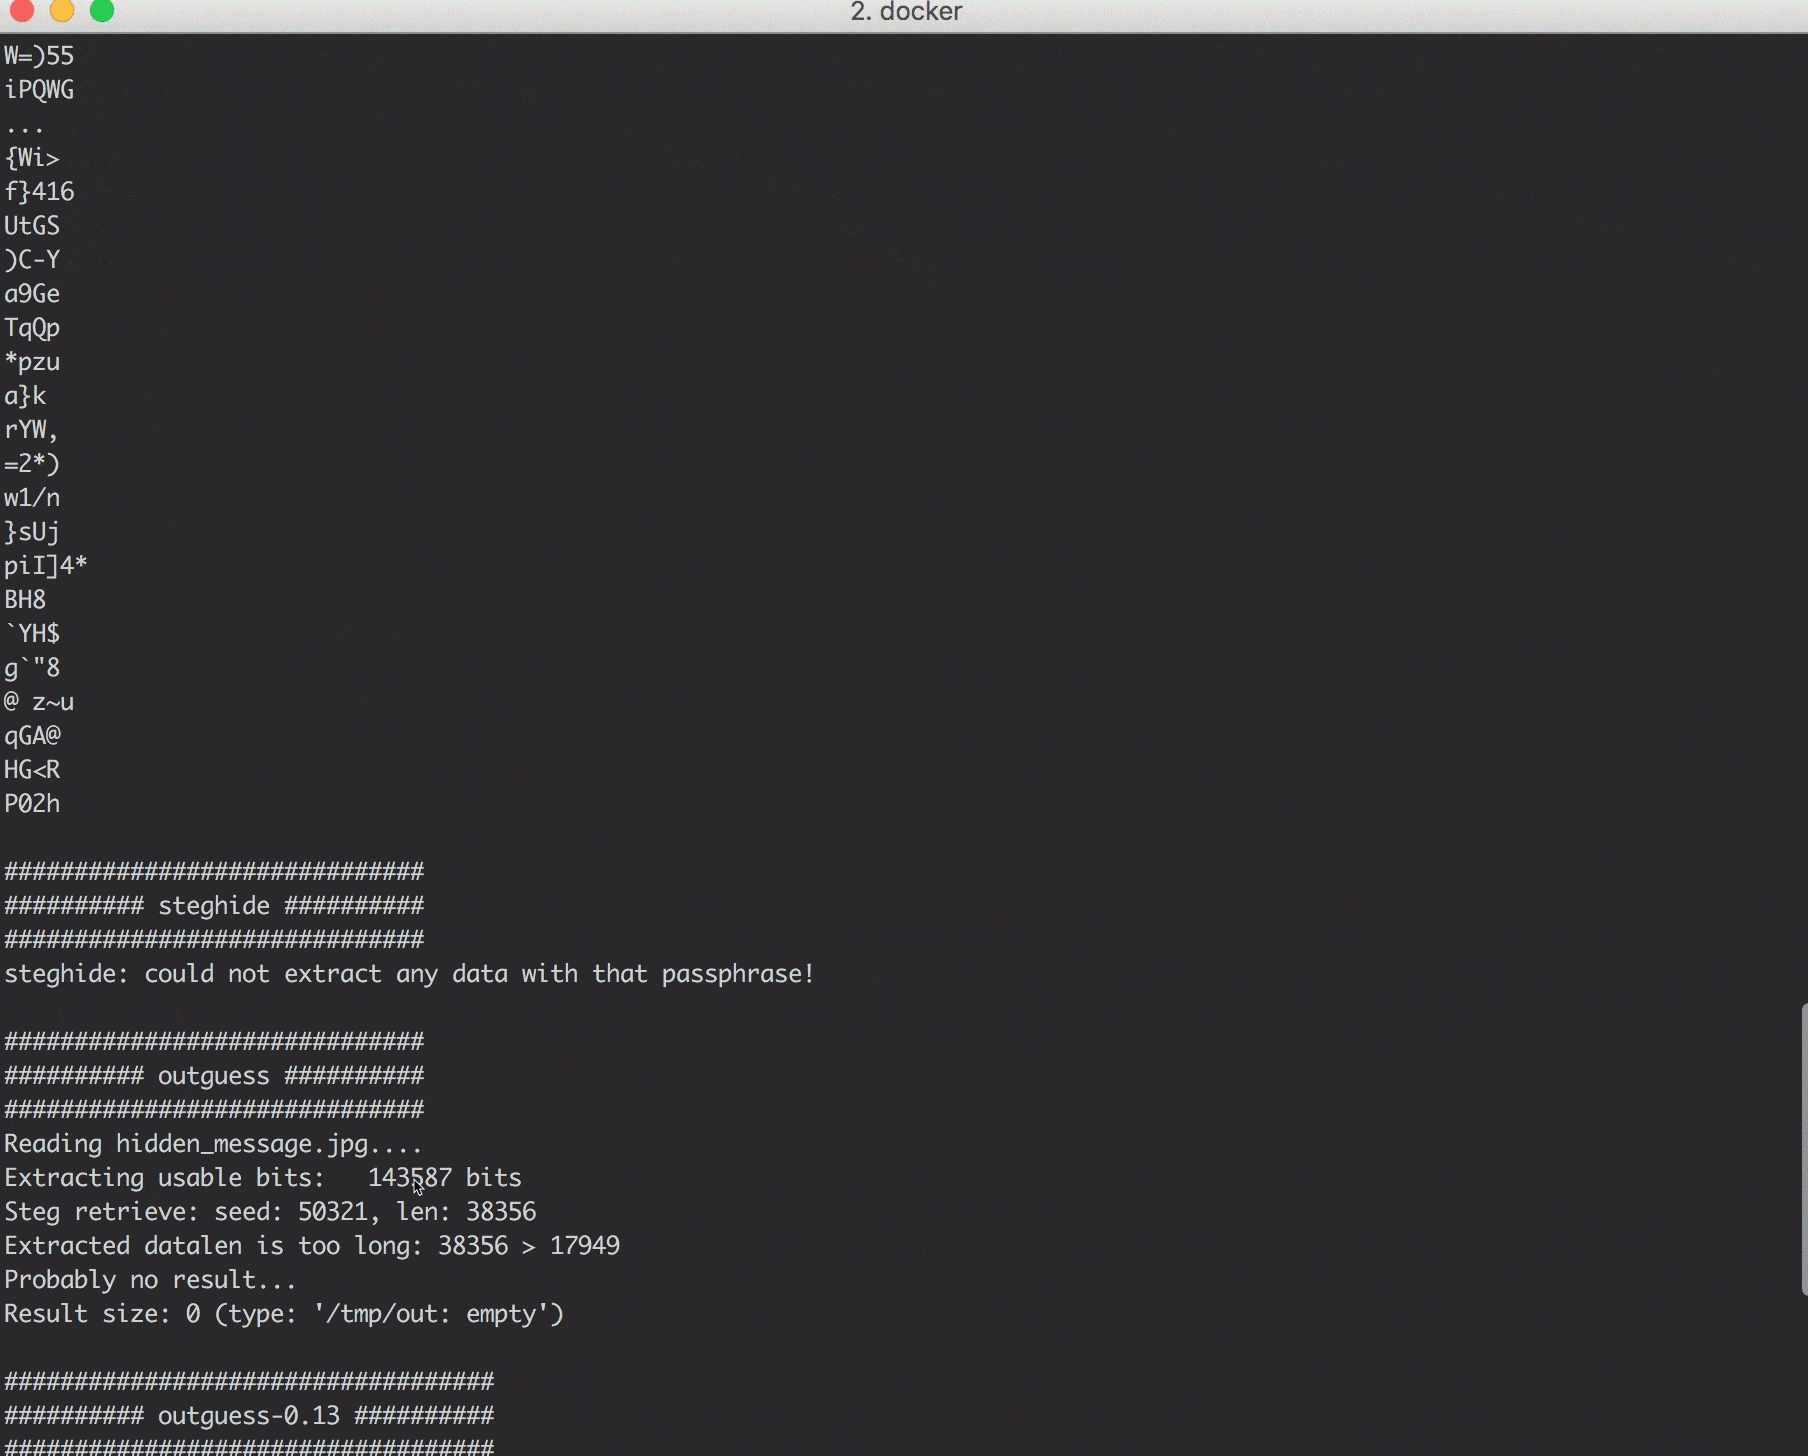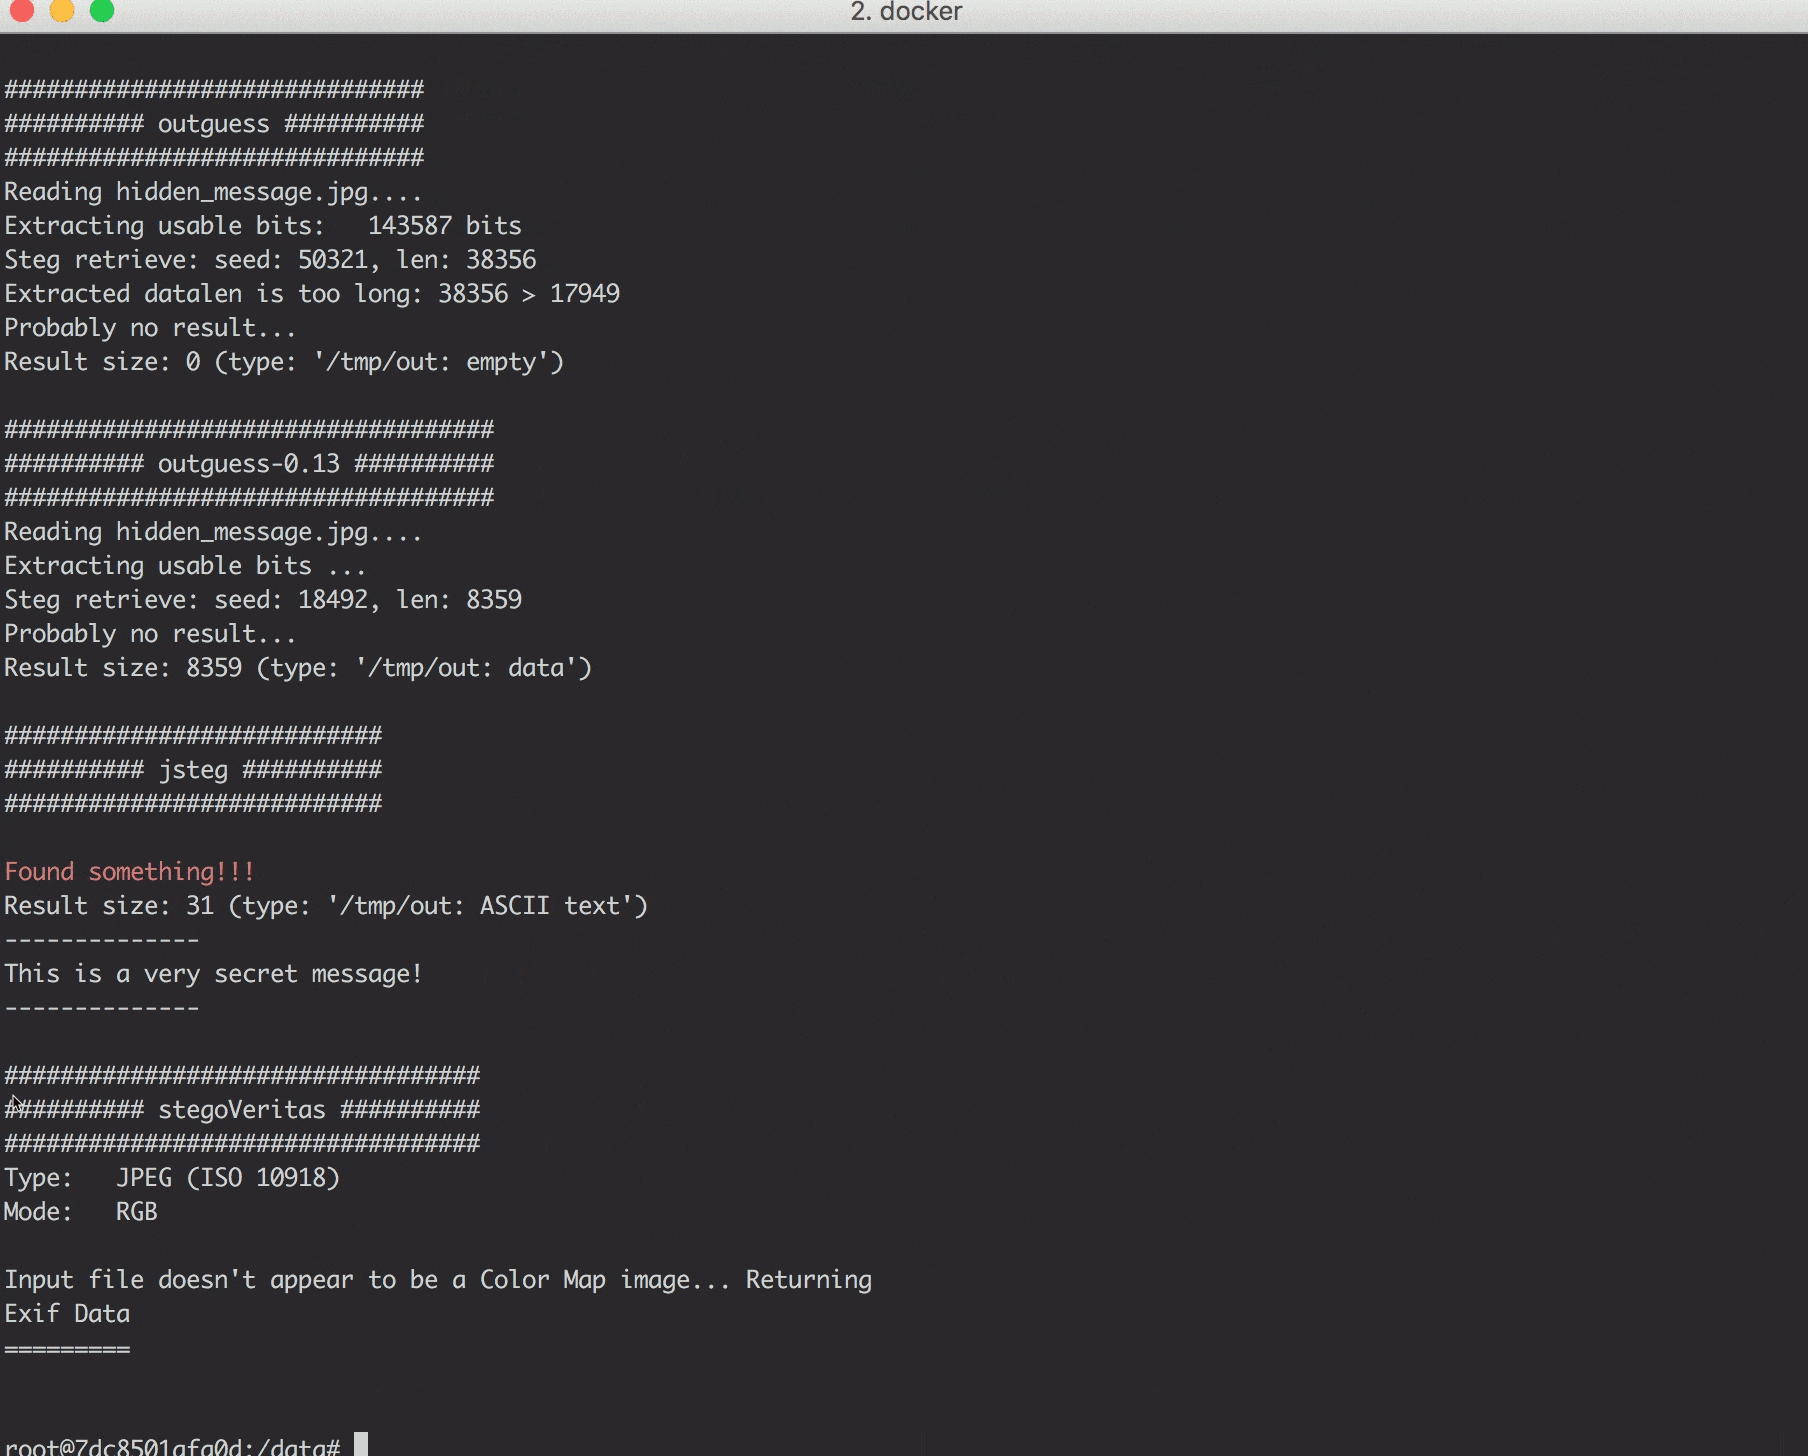
A imagem vem pré-instalada com muitas ferramentas populares (veja a lista abaixo) e vários scripts de triagem que você pode usar para verificar coisas simples (por exemplo, execute check_jpg.sh image.jpg para obter um relatório para um arquivo JPG).

Primeiro, certifique-se de ter o Docker instalado (como instalar).
Em seguida, você pode usar os scripts de shell bin/build.sh e bin/run.sh neste repositório para construir a imagem e executar o contêiner.
Você será colocado em um shell bash dentro do contêiner.
Ele terá a pasta data montada, na qual você pode colocar os arquivos para analisar.
Se você não usar os scripts, siga estes passos:
docker build -t <image_name> .) ou baixar do Docker hub (docker pull dominicbreuker/stego-toolkit)/data (docker run -it <image_name> -v /local/folder/with/data:/data /bin/bash)check_jpg.sh image.jpg para criar um relatório rápido, ou execute brute_jpg.sh image.jpg wordlist.txt para tentar extrair dados ocultos com várias ferramentas e senhasstart_ssh.sh e conecte-se ao seu contêiner com encaminhamento X11start_vnc.sh e conecte-se à Área de Trabalho do contêiner através do seu navegadorConfira as seguintes seções para mais informações:
Inicie com docker run -it --rm -v $(pwd)/data:/data dominicbreuker/stego-toolkit /bin/bash.
Você será colocado em um shell do contêiner no diretório de trabalho /data.
Sua pasta host $(pwd)/data será montada e as imagens dentro dela estarão acessíveis.
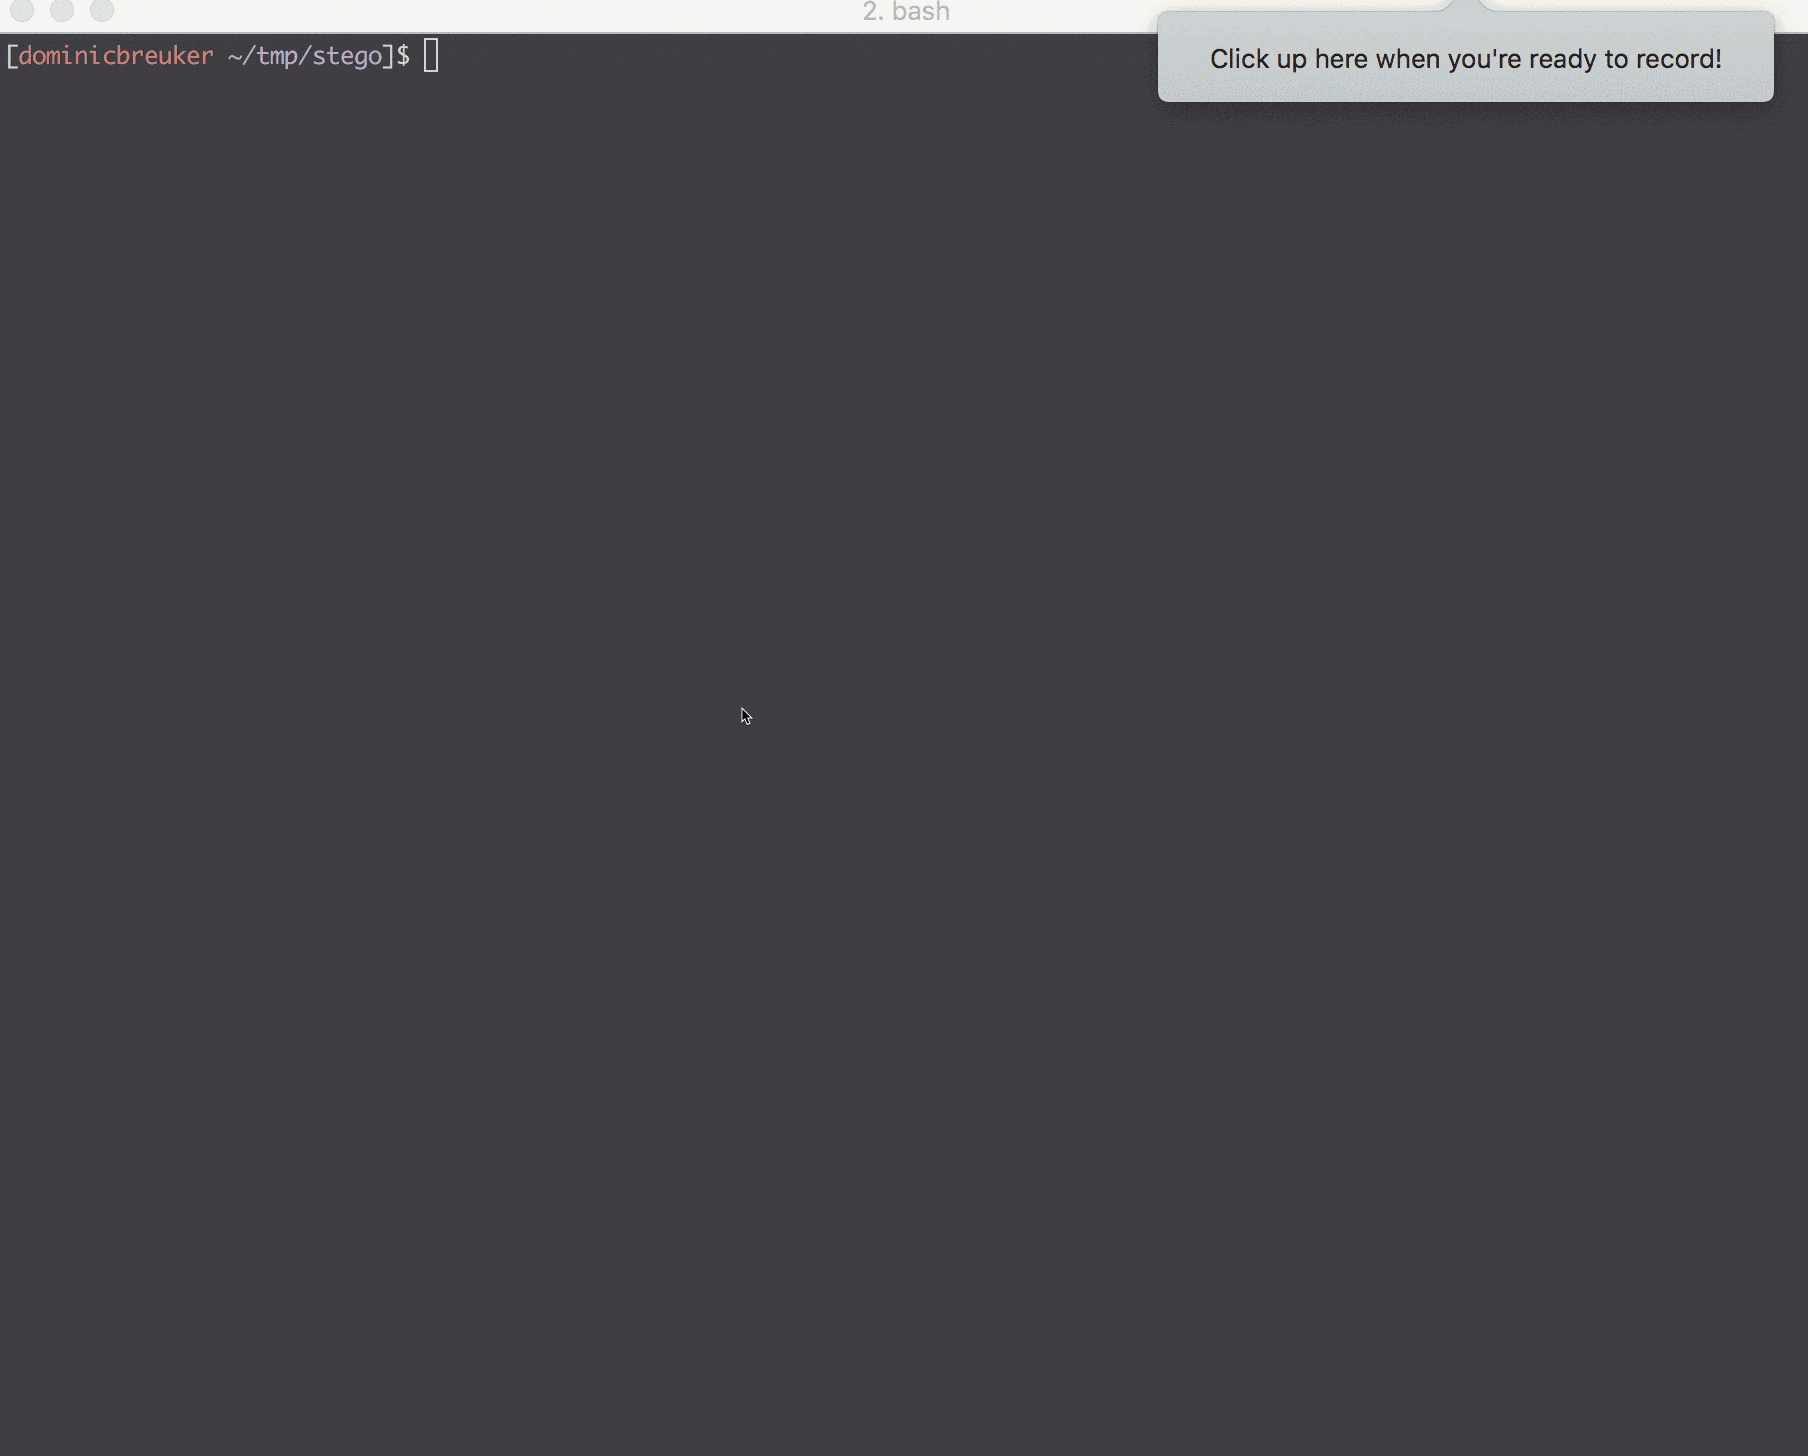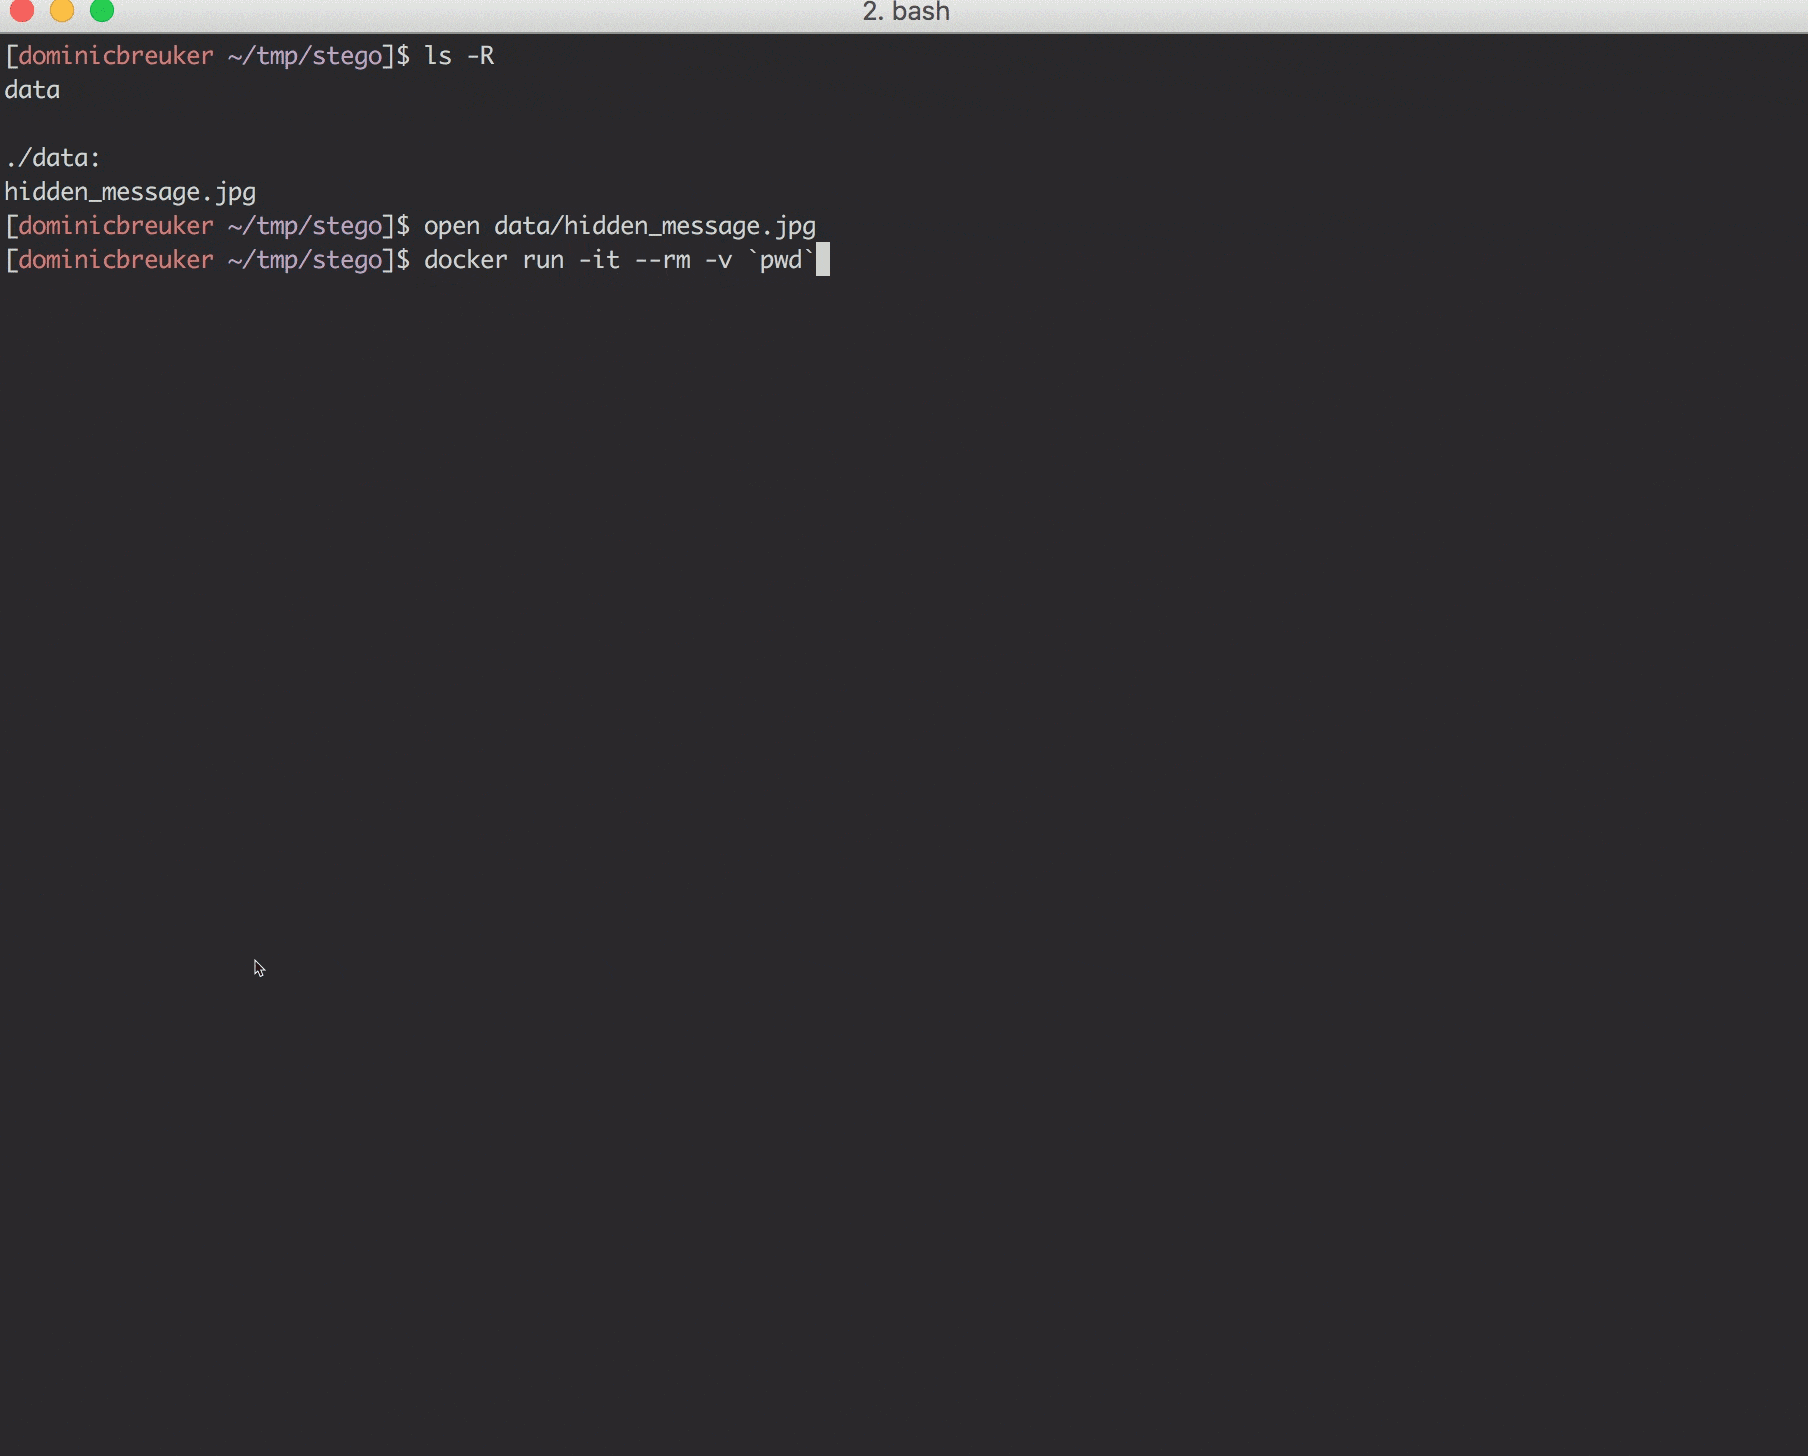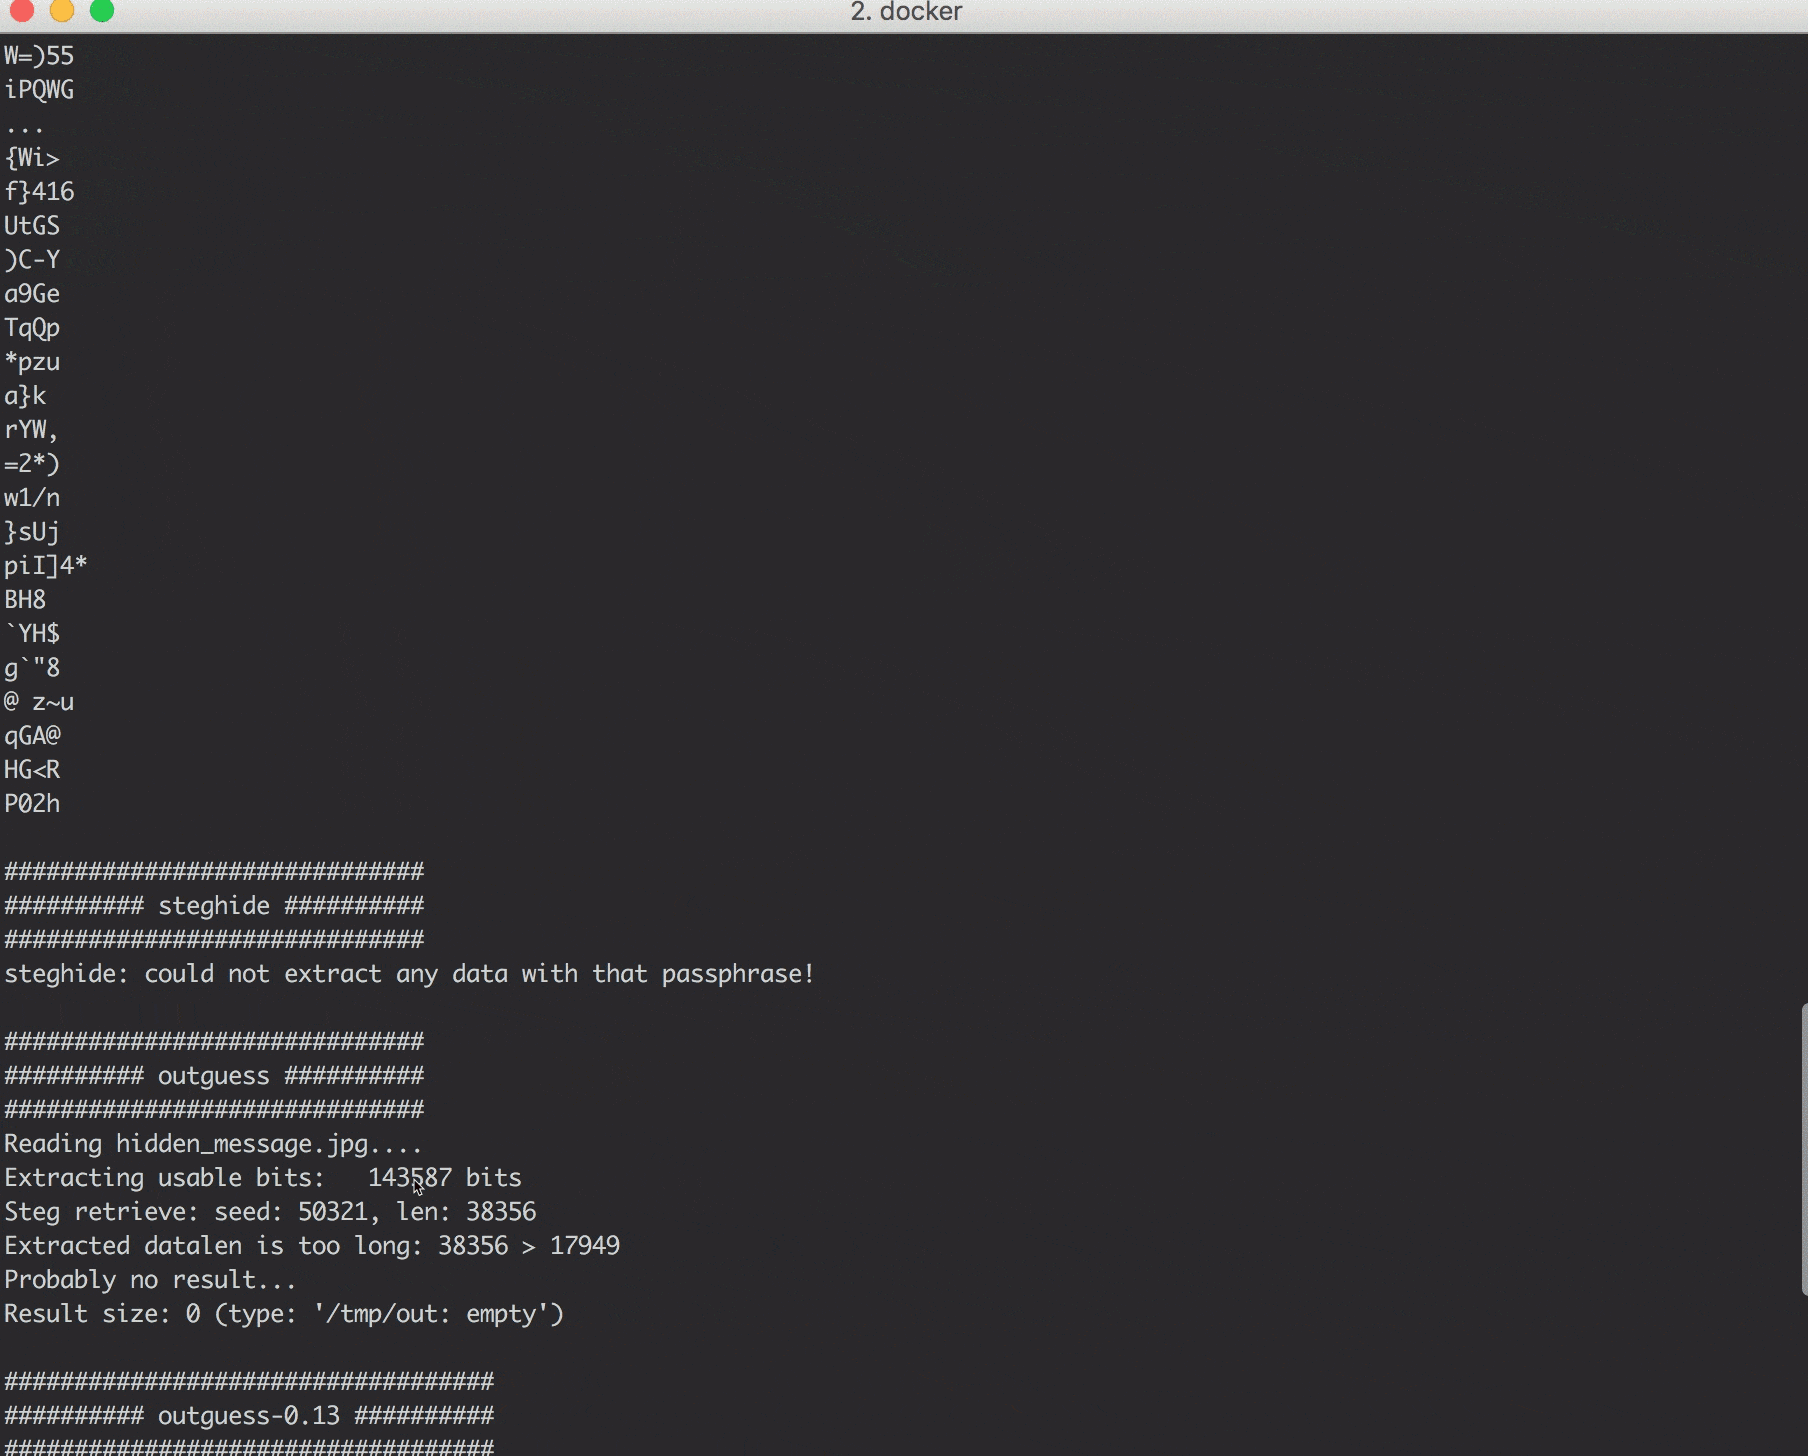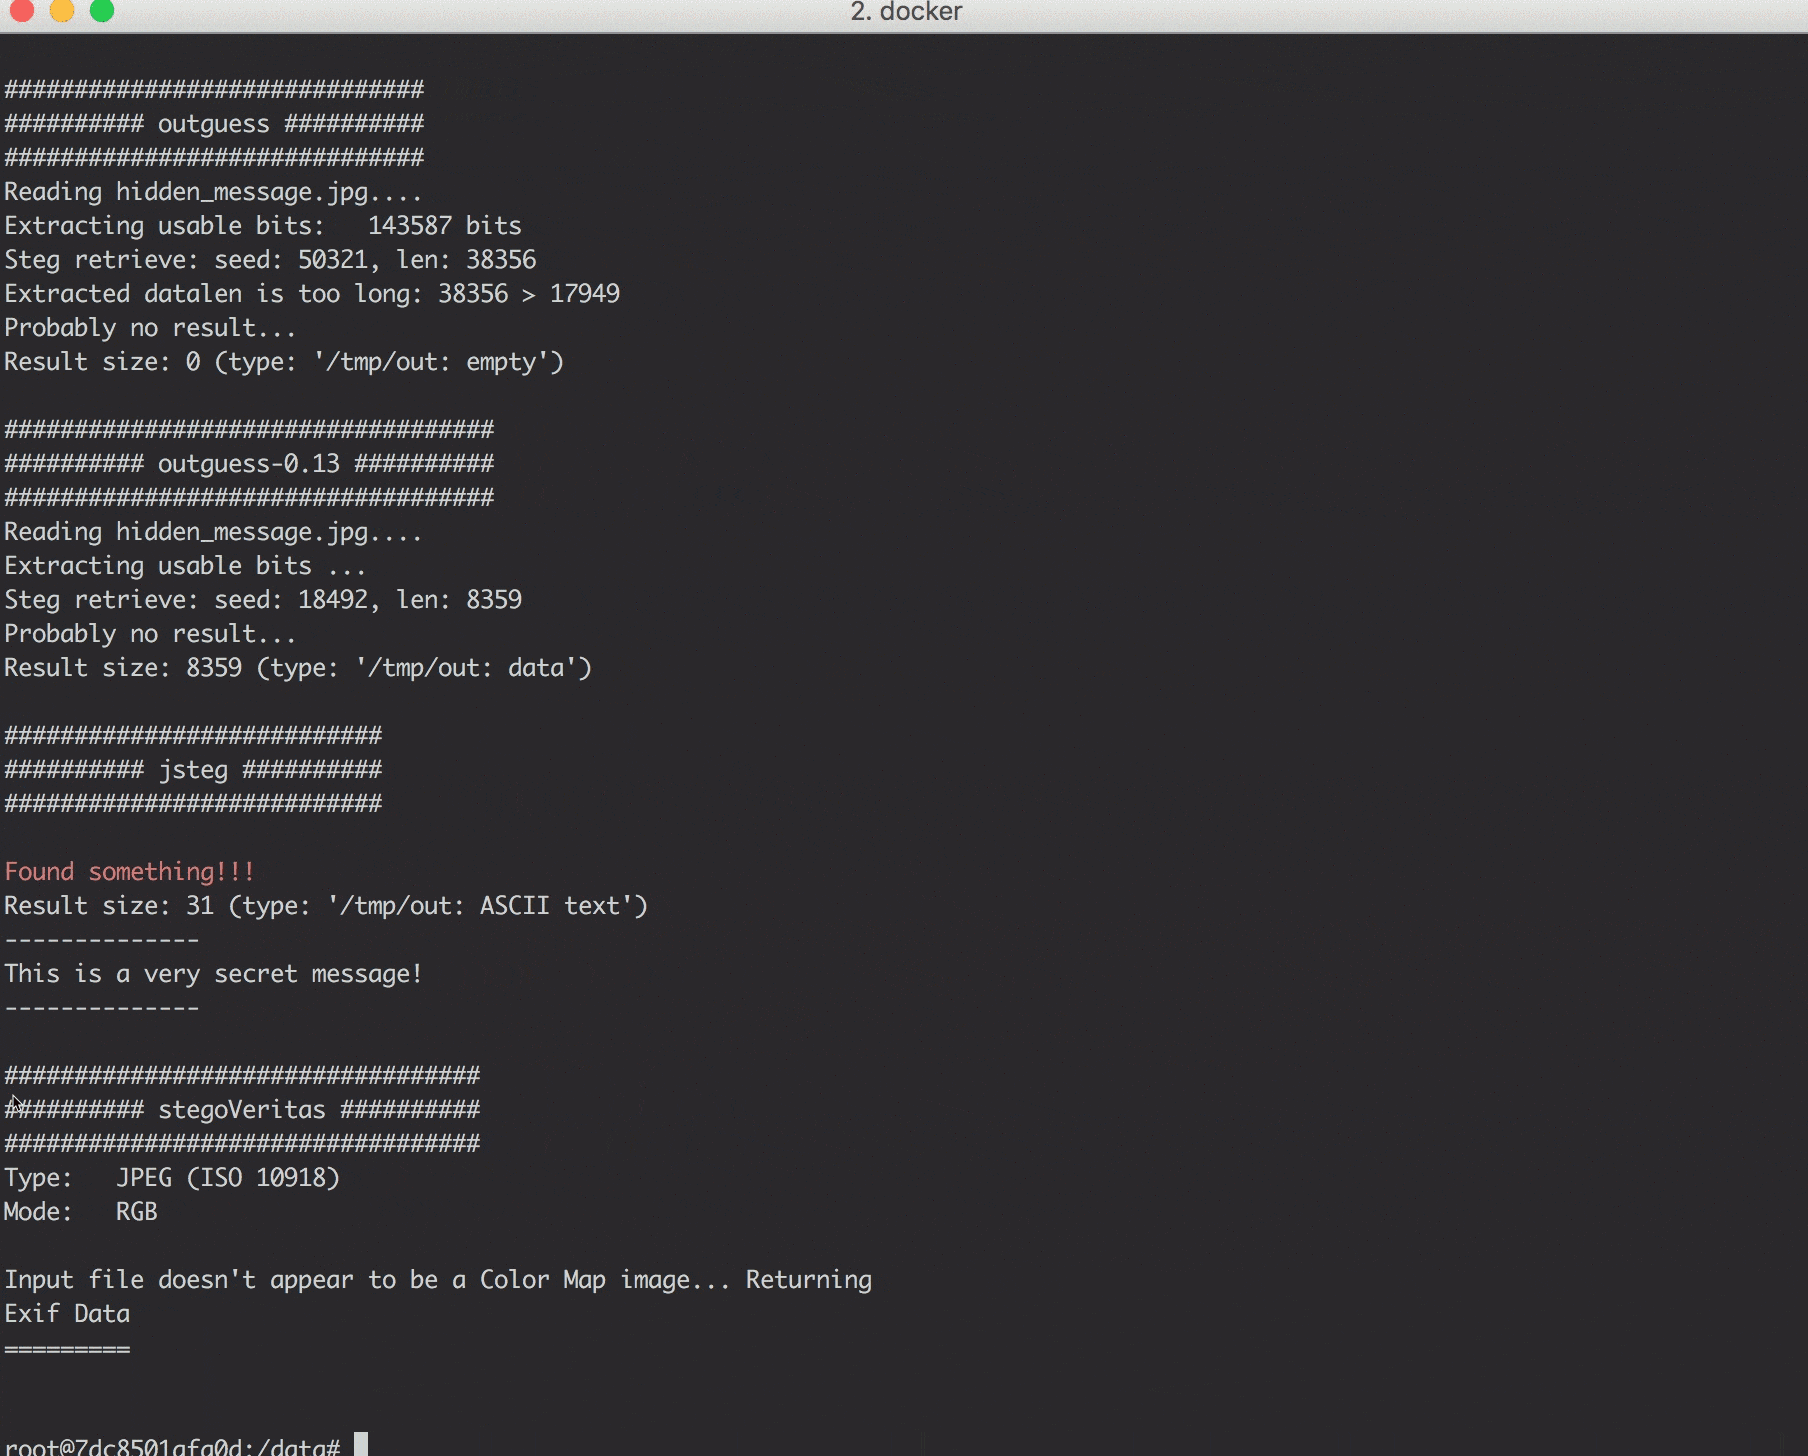
Muitas ferramentas diferentes Linux e Windows estão instaladas. As ferramentas Windows são suportadas com Wine. Algumas ferramentas podem ser usadas na linha de comando, enquanto outras exigem suporte GUI!
Estas ferramentas podem ser usadas na linha de comando. Tudo o que você precisa fazer é iniciar um contêiner e montar os arquivos de esteganografia que deseja verificar.
Ferramentas para executar no início. Permitem que você tenha uma ideia geral do que está lidando.
| Ferramenta | Descrição | Como usar |
|---|---|---|
| file | Descubra que tipo de arquivo você tem | file stego.jpg |
| exiftool | Confira os metadados de arquivos de mídia | exiftool stego.jpg |
| binwalk | Confira se outros arquivos estão embutidos/anexados | binwalk stego.jpg |
| strings | Confira se há caracteres legíveis interessantes no arquivo | strings stego.jpg |
| foremost | Extrair arquivos embutidos/anexados | foremost stego.jpg |
| pngcheck | Obter detalhes sobre um arquivo PNG (ou descobrir se é realmente outra coisa) | pngcheck stego.png |
| identify | Ferramenta GraphicMagick para verificar que tipo de imagem é um arquivo. Também verifica se a imagem está corrompida. | identify -verbose stego.jpg |
| ffmpeg | ffmpeg pode ser usado para verificar a integridade de arquivos de áudio e deixá-lo relatar informações e erros | ffmpeg -v info -i stego.mp3 -f null - para recodificar o arquivo e descartar o resultado |
Ferramentas projetadas para detectar esteganografia em arquivos. Na maioria, realizam testes estatísticos. Elas revelarão mensagens ocultas apenas em casos simples. No entanto, podem fornecer pistas sobre o que procurar se encontrarem irregularidades interessantes.
| Ferramenta | Tipos de arquivo | Descrição | Como usar |
|---|---|---|---|
| stegoVeritas | Imagens (JPG, PNG, GIF, TIFF, BMP) | Uma grande variedade de verificações simples e avançadas. Confira stegoveritas.py -h. Verifica metadados, cria muitas imagens transformadas e as salva em um diretório, força bruta LSB, ... | stegoveritas.py stego.jpg para executar todas as verificações |
| zsteg | Imagens (PNG, BMP) | Detecta vários LSB stego, também openstego e a ferramenta Camouflage | zsteg -a stego.jpg para executar todas as verificações |
| stegdetect | Imagens (JPG) | Realiza testes estatísticos para descobrir se uma ferramenta stego foi usada (jsteg, outguess, jphide, ...). Confira man stegdetect para detalhes. | stegdetect stego.jpg |
| stegbreak | Imagens (JPG) | Quebrador de força bruta para imagens JPG. Alega que pode quebrar outguess, jphide e jsteg. | stegbreak -t o -f wordlist.txt stego.jpg, use -t o para outguess, -t p para jphide ou -t j para jsteg |
Ferramentas que você pode usar para ocultar mensagens e revelá-las depois. Algumas criptografam as mensagens antes de ocultá-las. Se o fizerem, exigem uma senha. Se você tem uma dica de que tipo de ferramenta foi usada ou qual senha pode estar correta, tente estas ferramentas. Algumas ferramentas são suportadas pelos scripts de força bruta disponíveis nesta imagem Docker.
