
Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
CVE-2023-35793-CSRF-On-Web-SSH — O repositório contém a descrição do CVE-2023-35793. | Kitploit

Ferramentas/GitHubGitHub/dodge-mptc/cve-2023-35793-csrf-on-web-ssh
Análise de VulnerabilidadesExploraçãoExploração de Aplicações WebSegurança WebTestes de PenetraçãoArchived
GitHubdodge-mptc/cve-2023-35793-csrf-on-web-ssh

CVE-2023-35793-CSRF-On-Web-SSH

O repositório contém a descrição do CVE-2023-35793.

Ver Repositório
622há 3 anosAinda não revisado

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    912
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    721
  • 3

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingere relatórios do Shadowserver no MongoDB e os reproduz como mapas interativos, análises, descobertas, avisos e painéis executivos.

    431
  • 4

    jumpserver

    jumpserver/jumpserver

    JumpServer é uma plataforma de código aberto de Gerenciamento de Acesso Privilegiado (PAM) que fornece às equipes de DevOps e TI acesso seguro e sob demanda a endpoints SSH, RDP, Kubernetes, Banco de Dados e RemoteApp através de um navegador web.

    405
  • 5

    SafeLine

    chaitin/safeline

    WAF auto-hospedado e proxy reverso que filtra tráfego HTTP malicioso, bloqueia injeção SQL, XSS e ataques de bots, com limitação de taxa e criptografia dinâmica de HTML/JS.

    355
  • 6

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    338

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →
Compartilhar

CVE-2023-35793-CSRF-On-Web-SSH

O repositório contém a descrição da CVE-2023-35793 descoberta pela Dodge Industrial Team para a plataforma Dodge OPTIFY.


ID da CVE: CVE-2023-35793
Fornecedor: Cassia Networks
Produto: Access Controller
Versão: Cassia-AC-2.1.1.2303271039


Vulnerabilidade: Cross Site Request Forgery (CSRF)
Afetados: web ssh, gateways
Descrição: a funcionalidade WebSSH pode ser inicializada por CSRF.
Status: Confirmado pelo fornecedor, Corrigido
Versão corrigida: Cassia-AC-2.1.1.2308181707


Detalhes

A Cassia usa o WebSSH2 de billchurch para iniciar sessões SSH do AC para os Gateways. O WebSSH2 é um cliente SSH web que usa ssh2, socket.io, xterm.js e express.

Um exemplo básico de um emulador de terminal baseado na web em HTML5 e cliente SSH. Ele usa o SSH2 como cliente em um host para fazer proxy de uma conexão Websocket/Socket.io para um servidor SSH2.

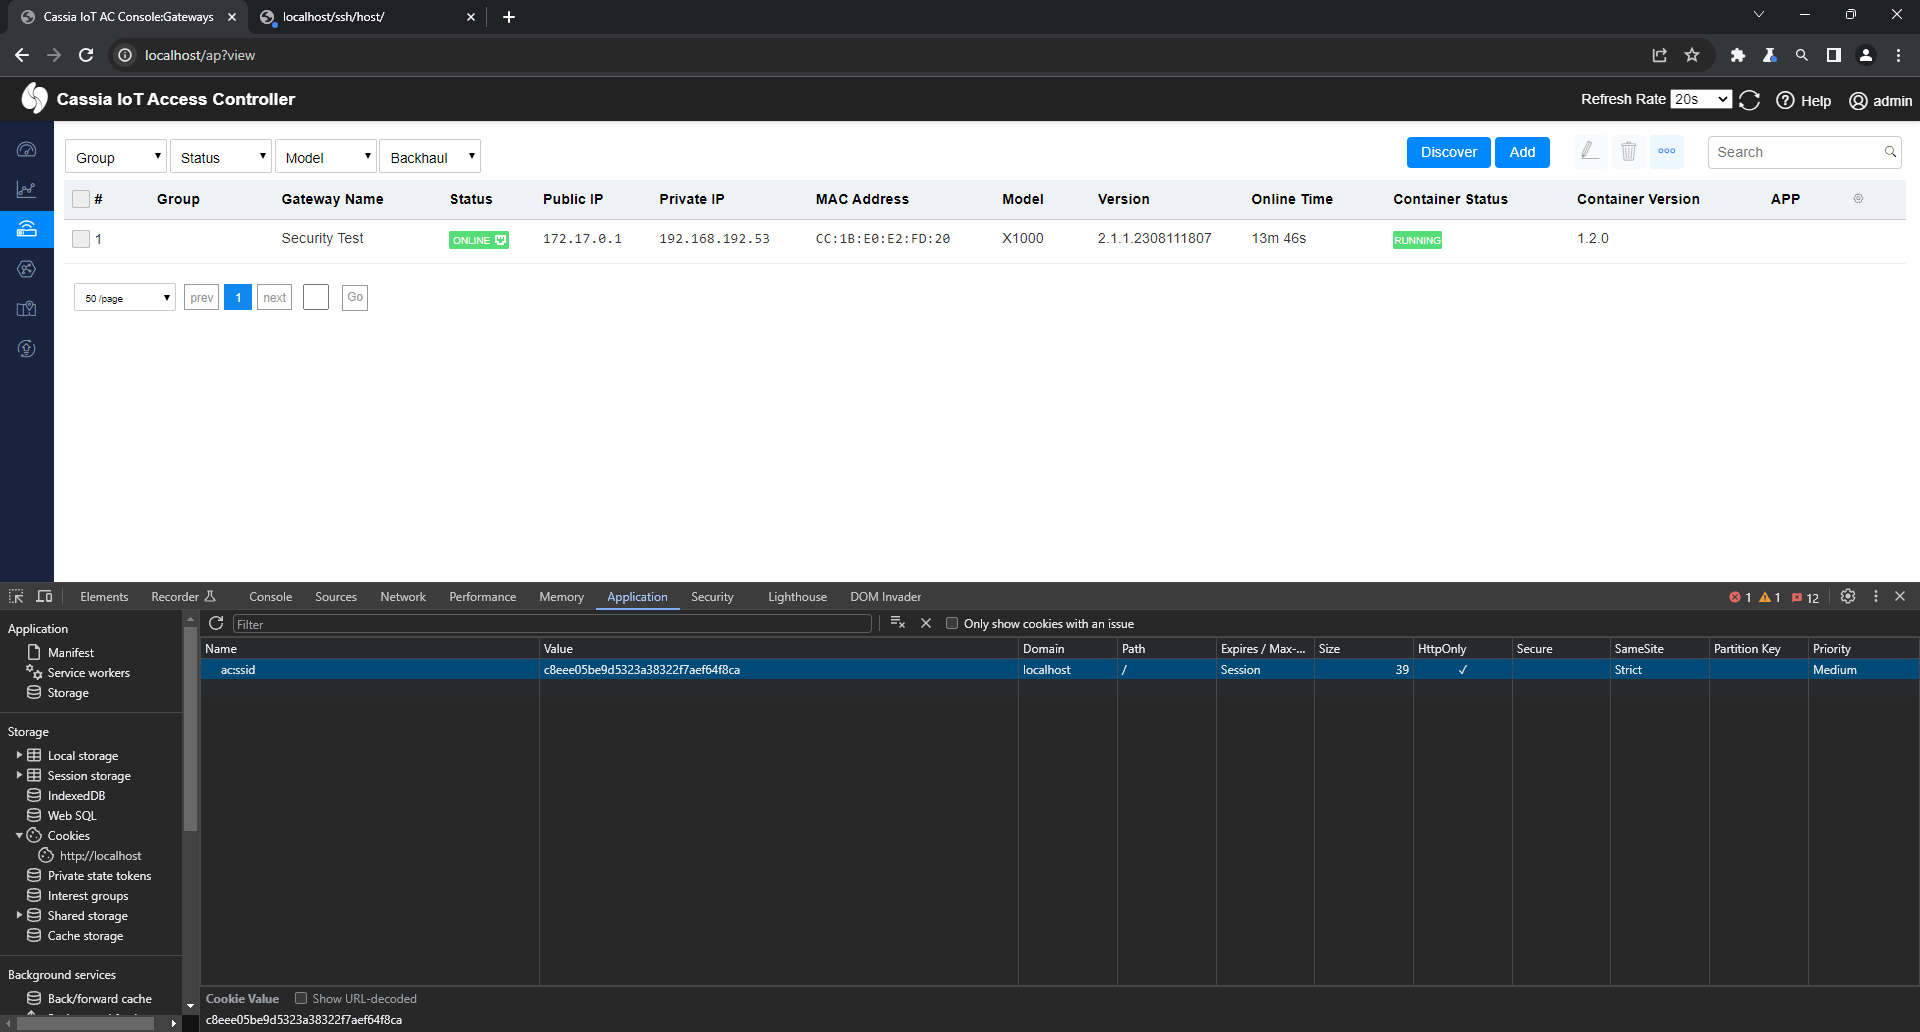
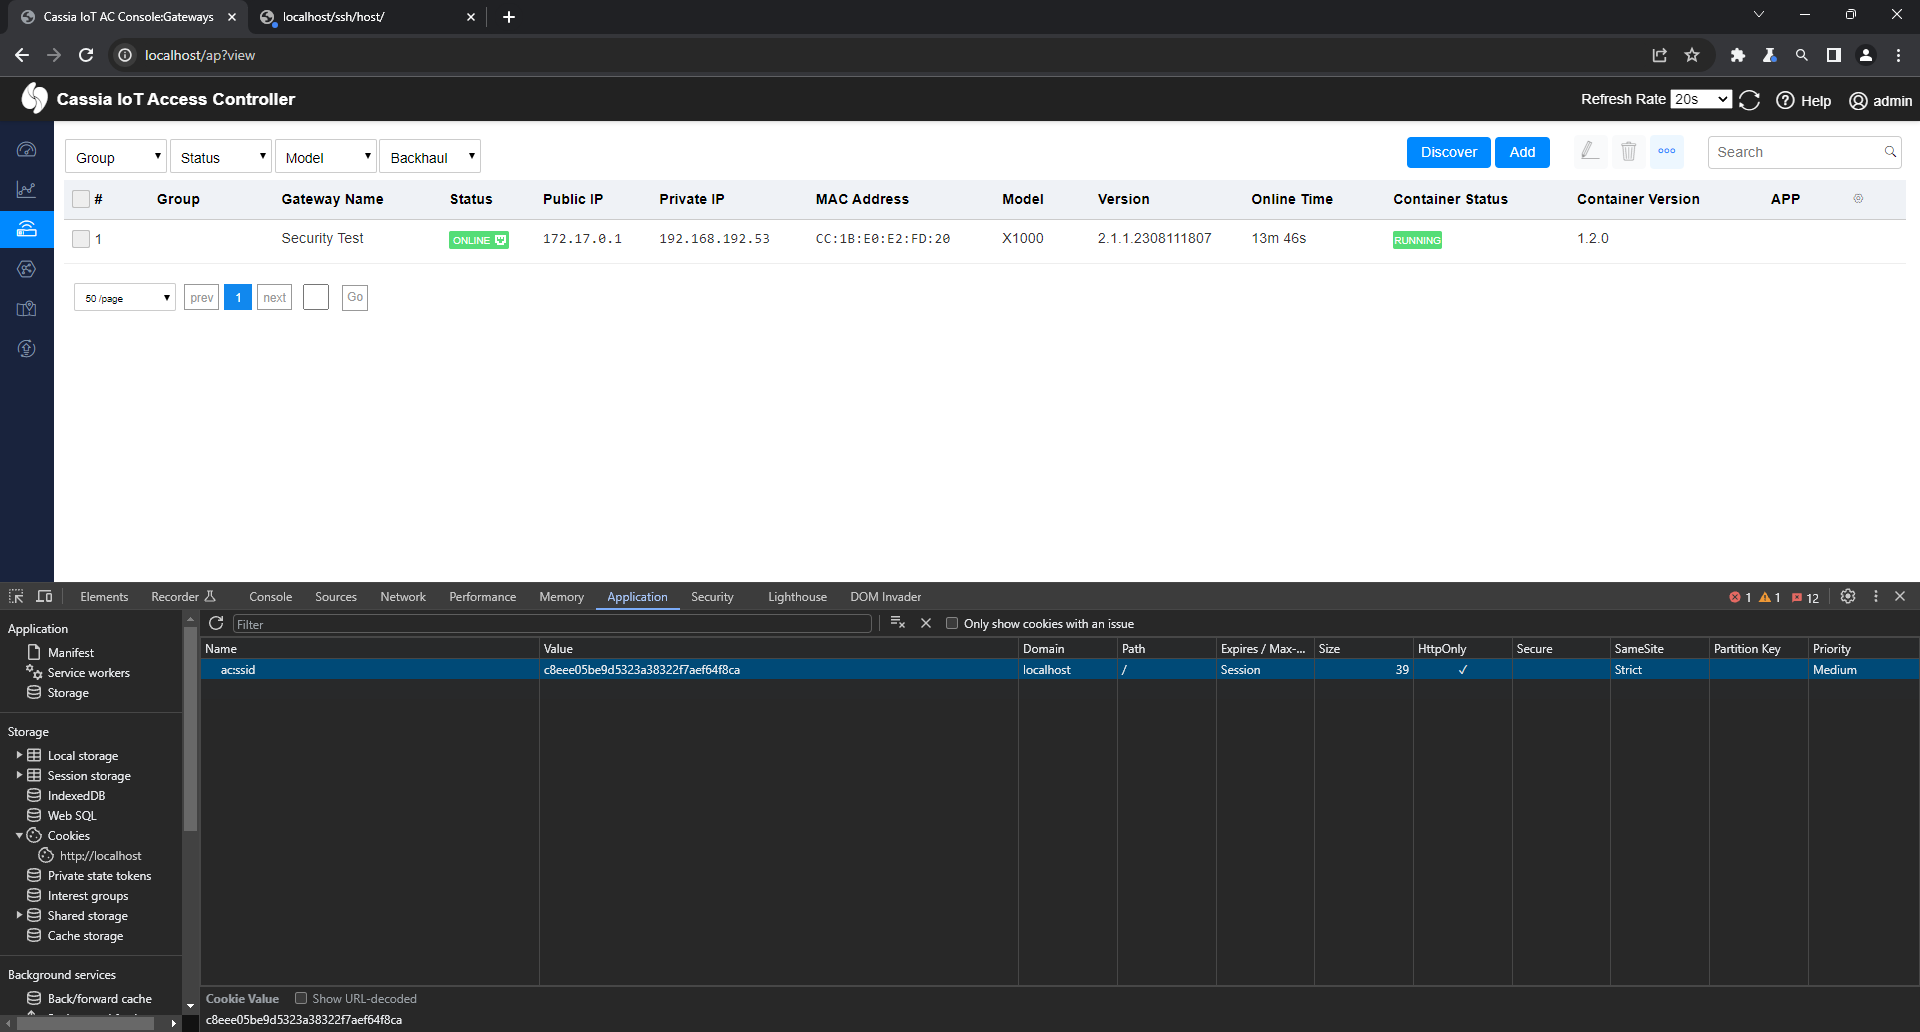
Quando um usuário está logado no AC, é utilizado o cookie ac:ssid com o cookie Same Site Strict.
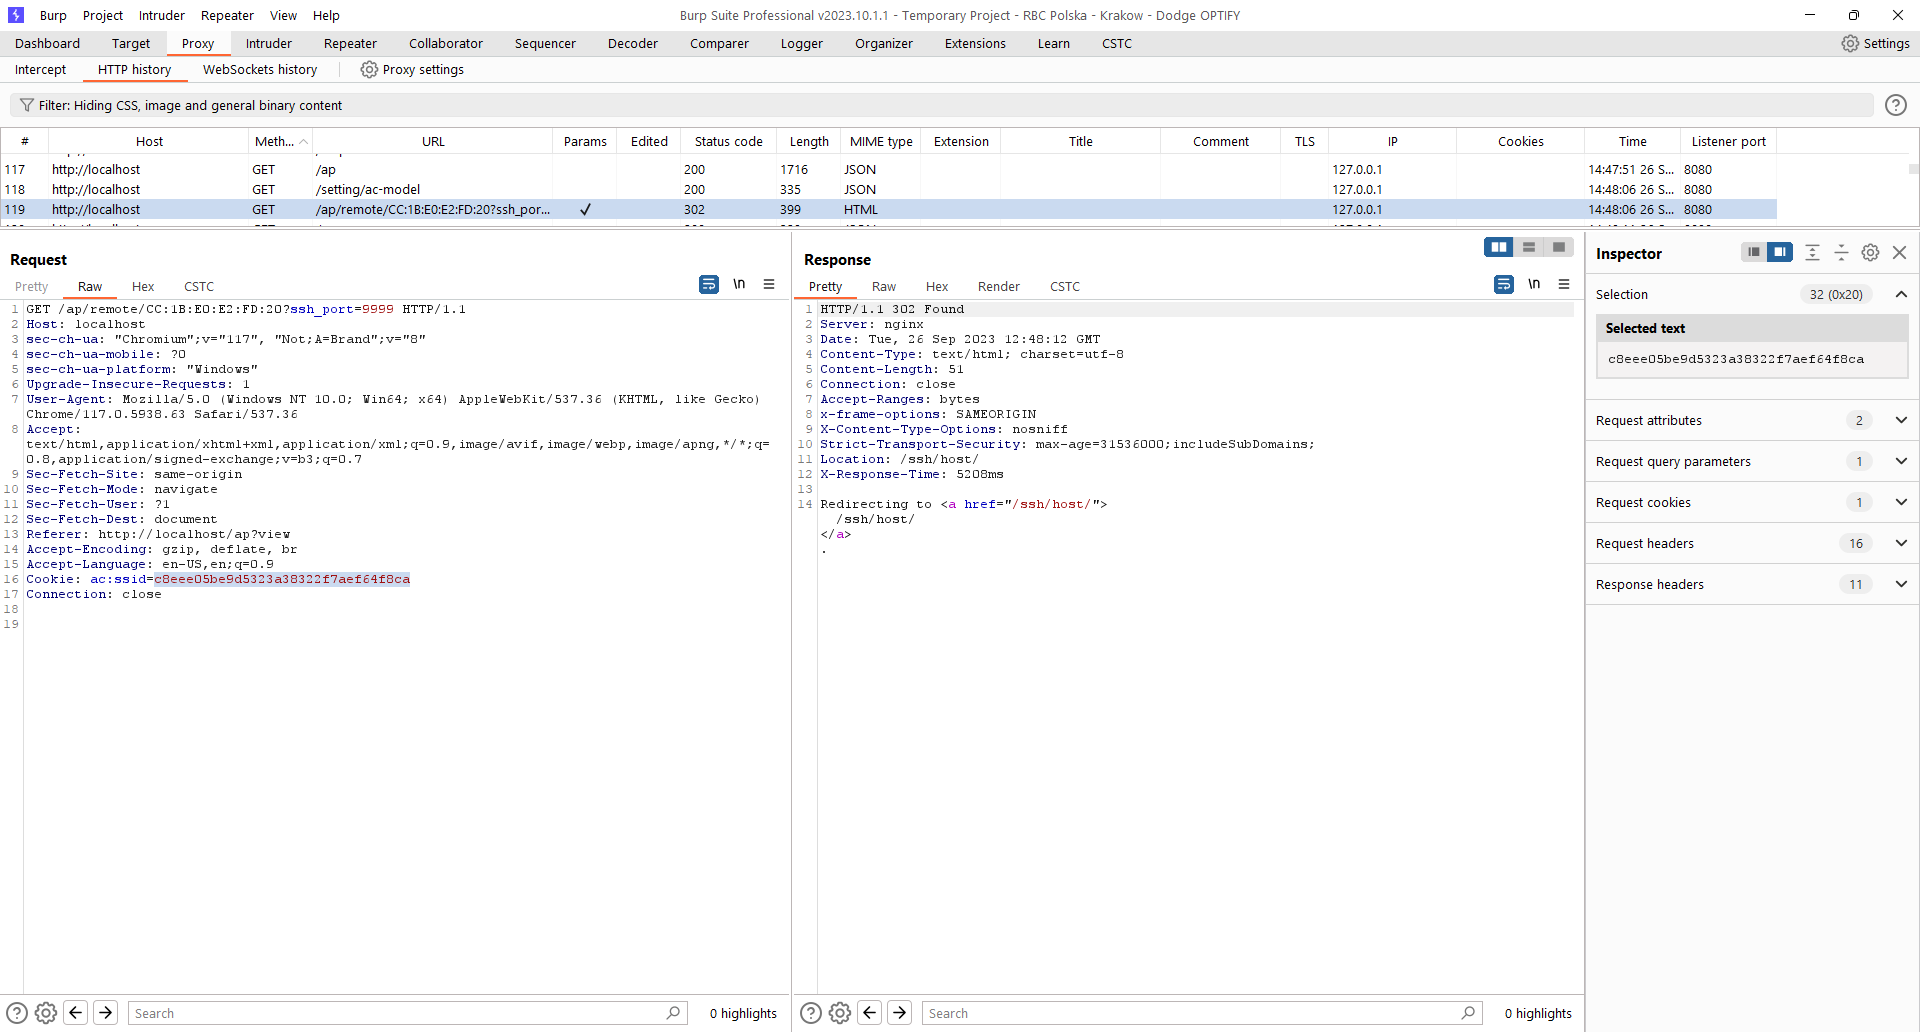
Para iniciar a sessão web SSH com o gateway, os usuários enviam uma solicitação GET com o MAC e o número da porta (reverse ssh), sem o uso de token CSRF.

http://<ac-ip>/ap/remote/<mac-addr>?ssh_port=9999
Um atacante pode enganar o usuário enviando-lhe um endereço de link. Isso acionará o estabelecimento da sessão SSH pelo usuário (além disso, revela que o usuário pode ser somente leitura).


Exploração

Um atacante pode enganar um usuário já autenticado para que ele clique em um link fornecido em chat de equipes ou e-mail, o que resultará no estabelecimento de conexão com o dispositivo fornecido.

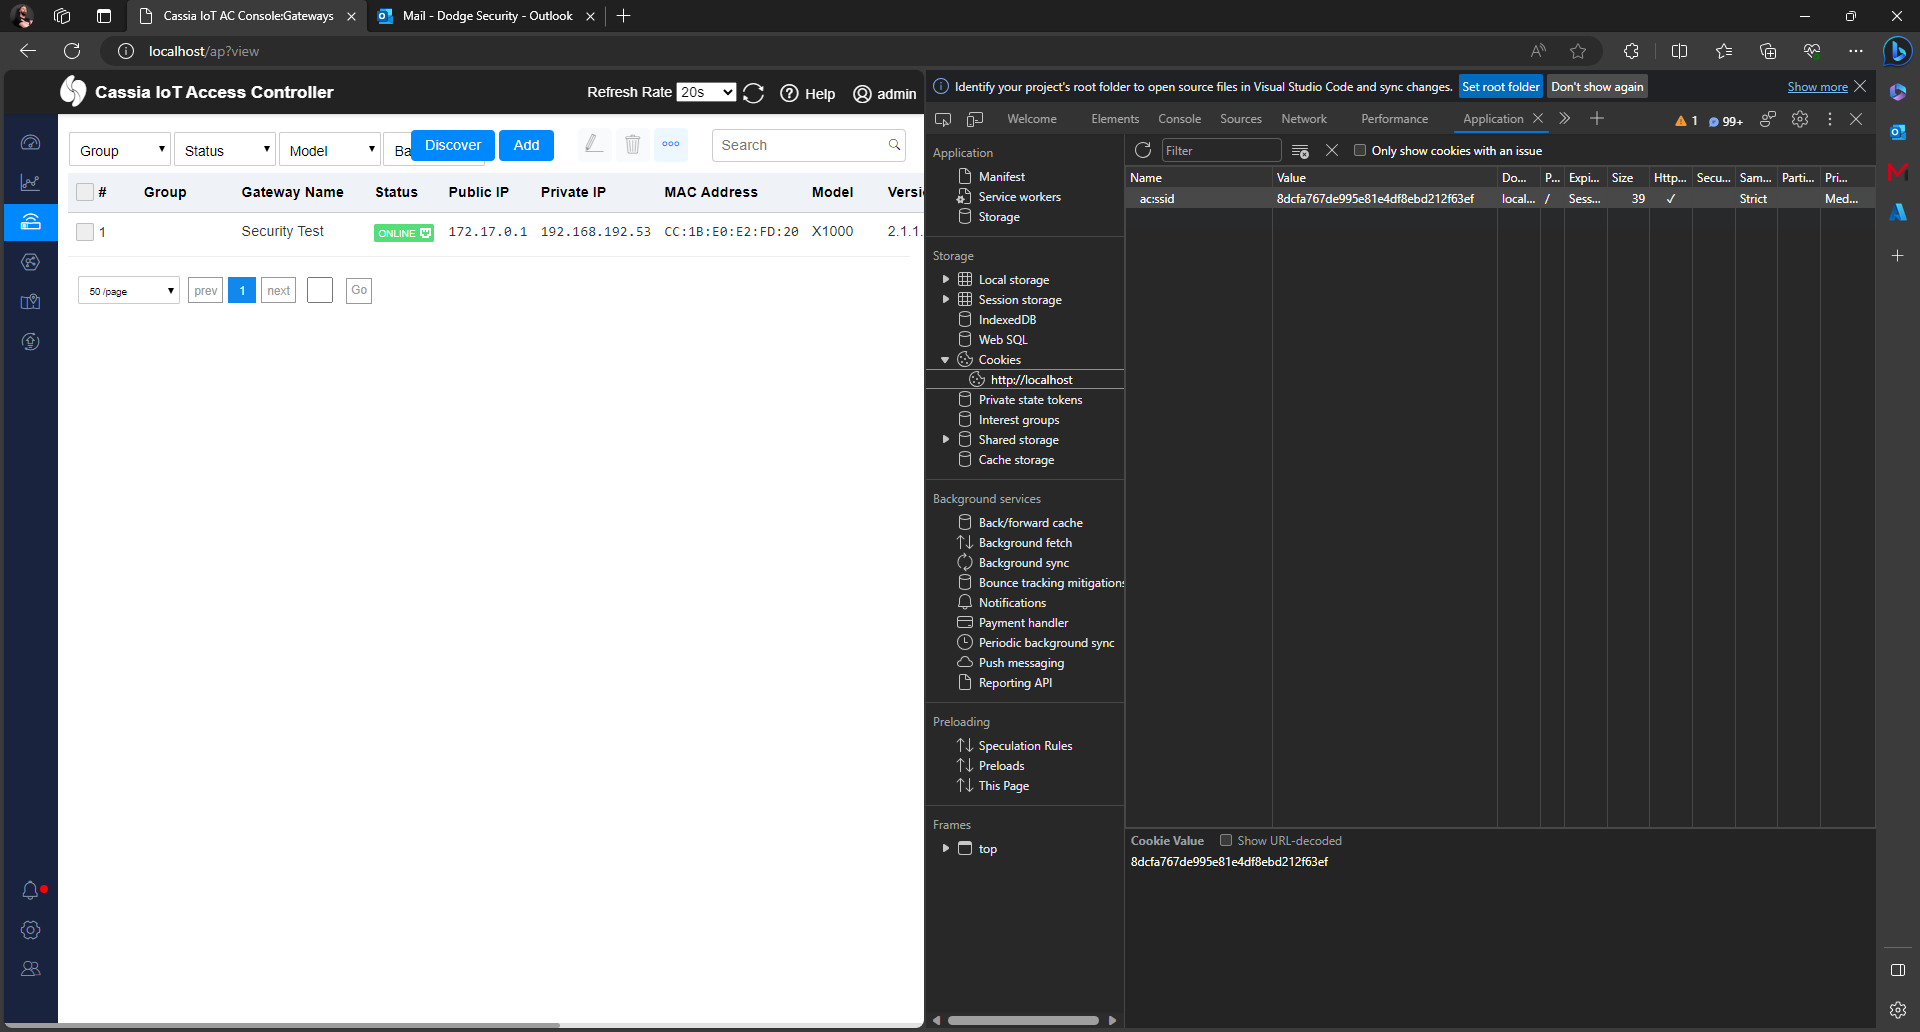
  1. O usuário administrador está realizando algumas atividades no AC:
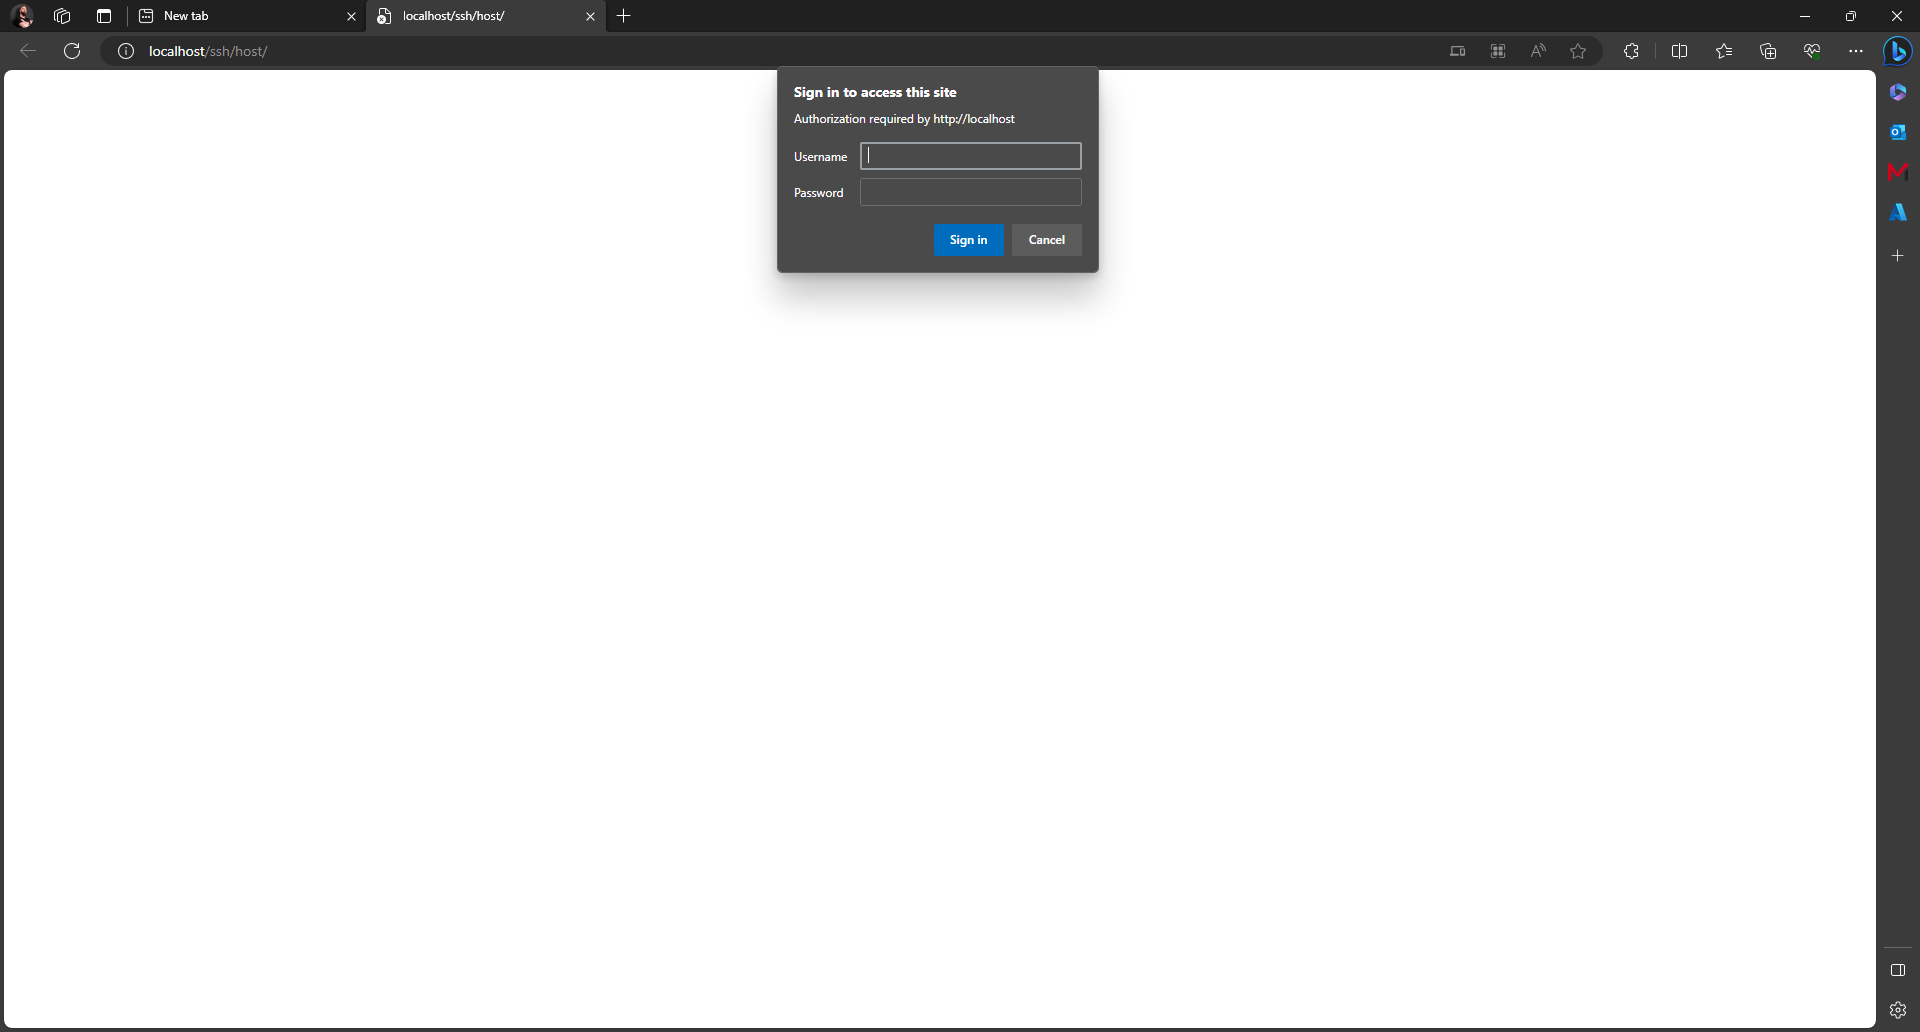
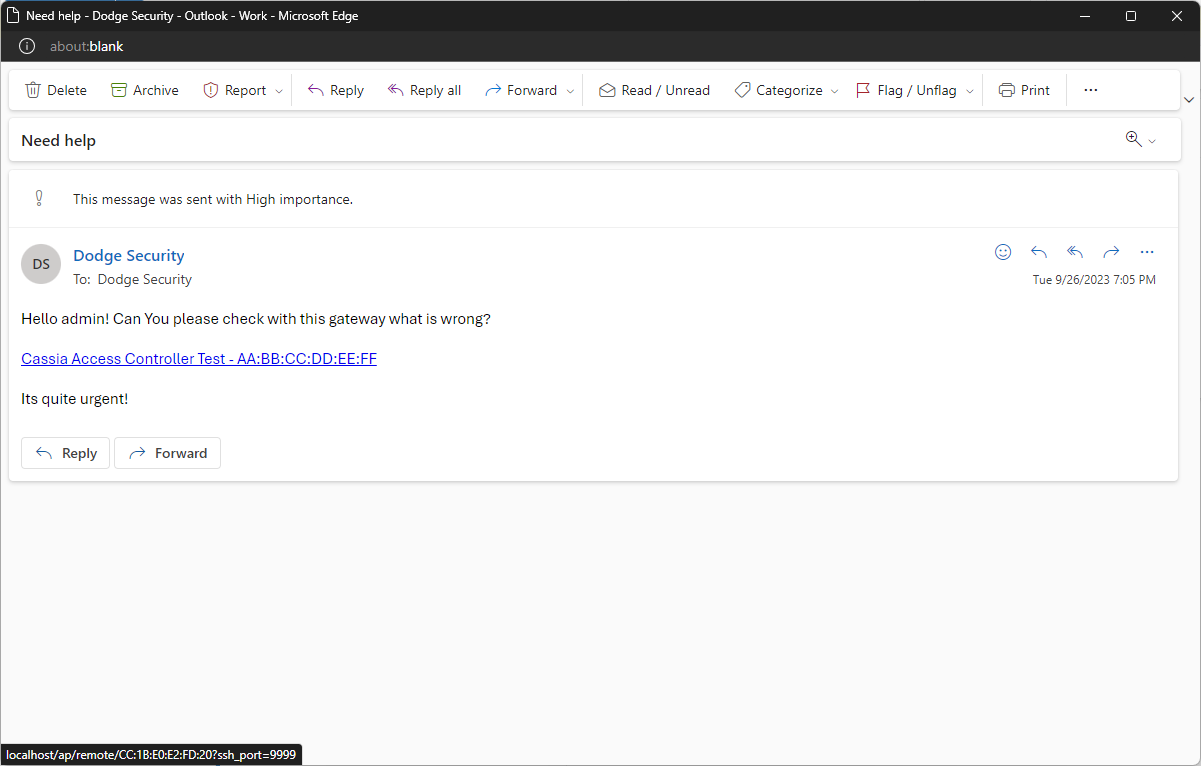
  2. O atacante, que conhece o e-mail do administrador, envia uma mensagem com perfil de SE (ou a publica em um chamado ITSM) incorporando a URL. O administrador pode então clicar no link enquanto seu navegador iniciará a sessão (observe que a sessão é persistente — mesmo quando o usuário fecha o navegador, a sessão continuará em execução):
  3. A sessão inicia, pois não há token CSRF nem outra proteção utilizada! _AC envia uma solicitação ao Gateway com o endereço MAC fornecido para estabelecer SSH reverso para o AC - o atacante pode usar o encaminhamento de porta local (usado na solução) para forçar remotamente o acesso SSH por força bruta (pode ser fácil quando senhas padrão são usadas)
Remediação

  • Atualize para a versão mais alta possível disponível em Cassia Networks
Baixar ferramenta