 devzinh/ghosttrace
Scanner forense Windows somente leitura para rastros de software — persistência, artefatos de execução (Prefetch, Shimcache, BAM), atividade do usuário e correlação de Ghost Tasks. Mais de 20 módulos mapeados para MITRE ATT&CK.


Encontre os rastros que um software deixou no Windows, antes que eles voltem a incomodar.
GhostTrace e um caçador local de rastros forenses para Windows, feito para analistas, administradores de sistemas e pessoas que levam a seguranca do proprio ambiente a serio. Ele mapeia persistencia, execucao, atividade e residuos de software em um registro revisavel, oferecendo limpeza estritamente controlada apenas quando voce escolhe faze-la.



Download | Inicio rapido | Capacidades | Seguranca | Roadmap | English
GhostTrace responde uma pergunta simples: o que ainda ficou no sistema depois que um software foi removido?
Em uma unica execucao, a ferramenta coleta evidencia de persistencia, execucao, atividade de usuario e artefatos do sistema. Os achados ficam separados por modulo, podem ser exportados como registros locais e so viram candidatos a limpeza quando passam por regras de confianca restritas.
GhostTrace nao trata um achado como prova conclusiva de comprometimento. Ele preserva e organiza evidencia para a sua analise.
Baixe o MSI x64 mais recente em Releases:
GhostTrace-<version>-x64.msi
O pacote e self-contained, portanto a maquina alvo nao precisa ter o runtime .NET instalado. Execute o GhostTrace como Administrador para acessar artefatos protegidos do Windows.
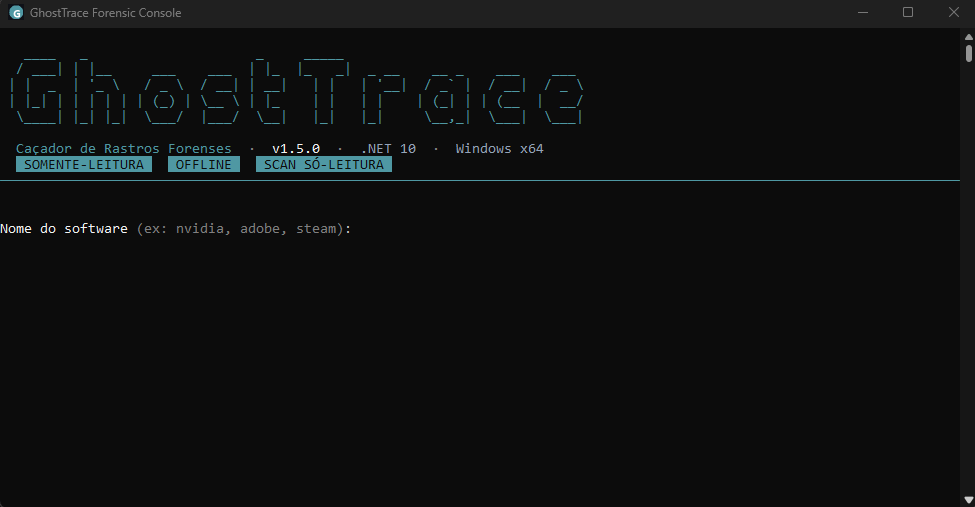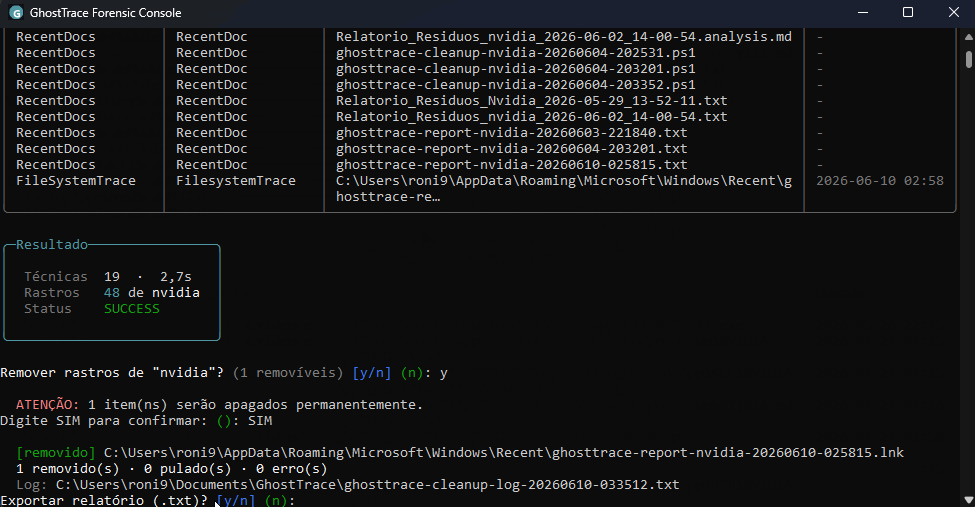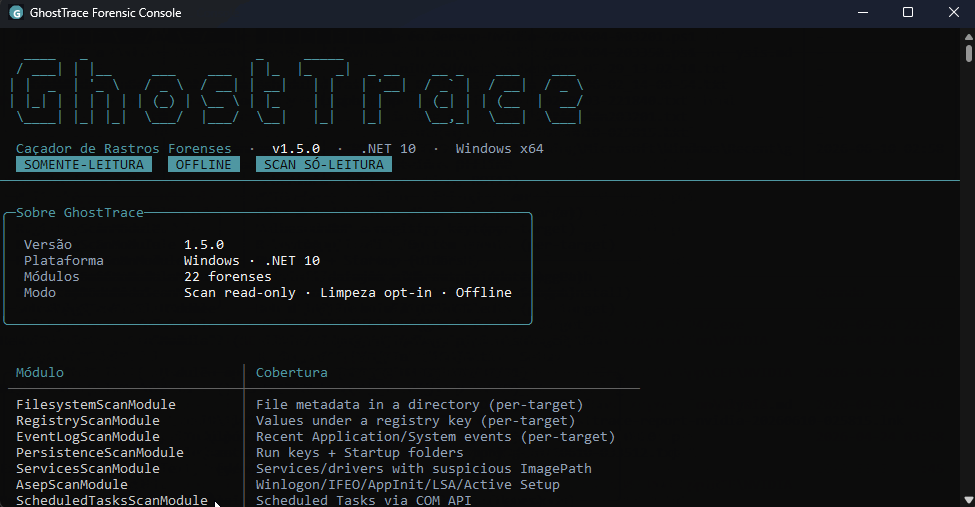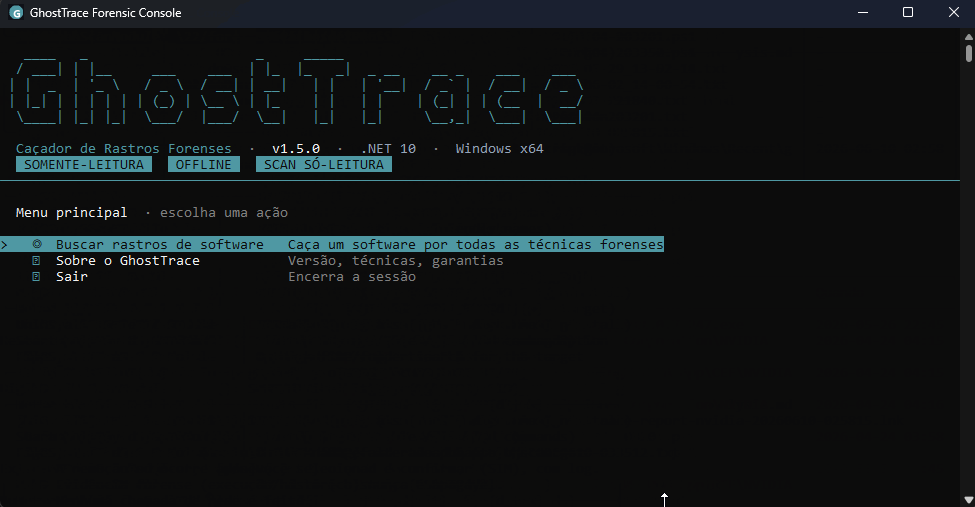
GhostTrace.CLI scan --name nvidia
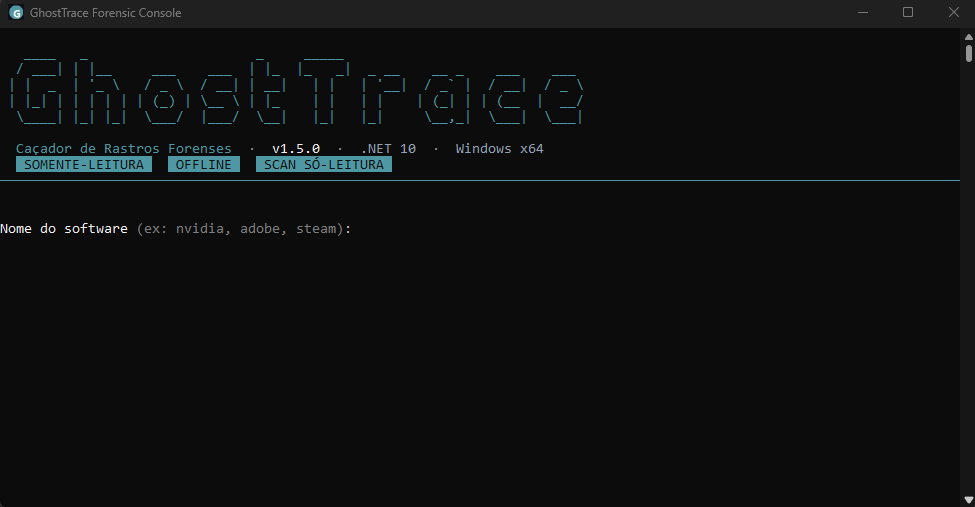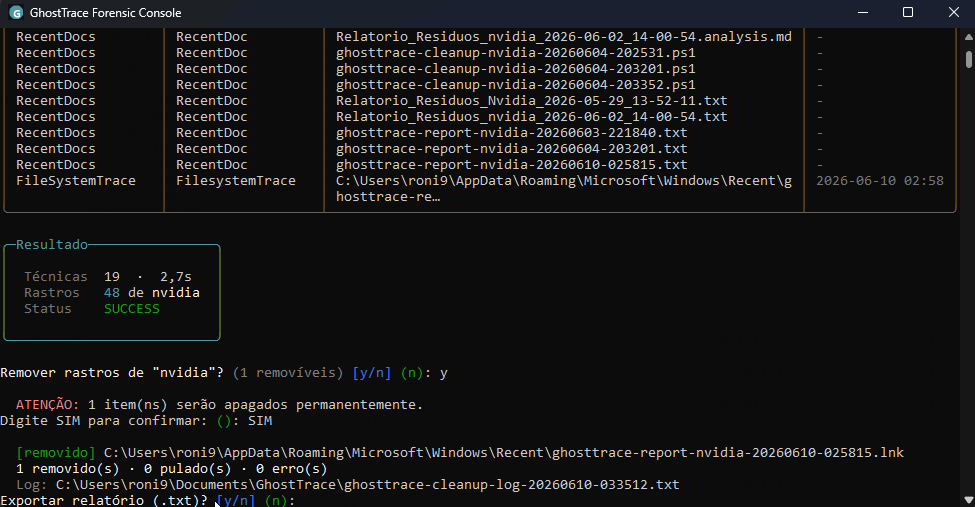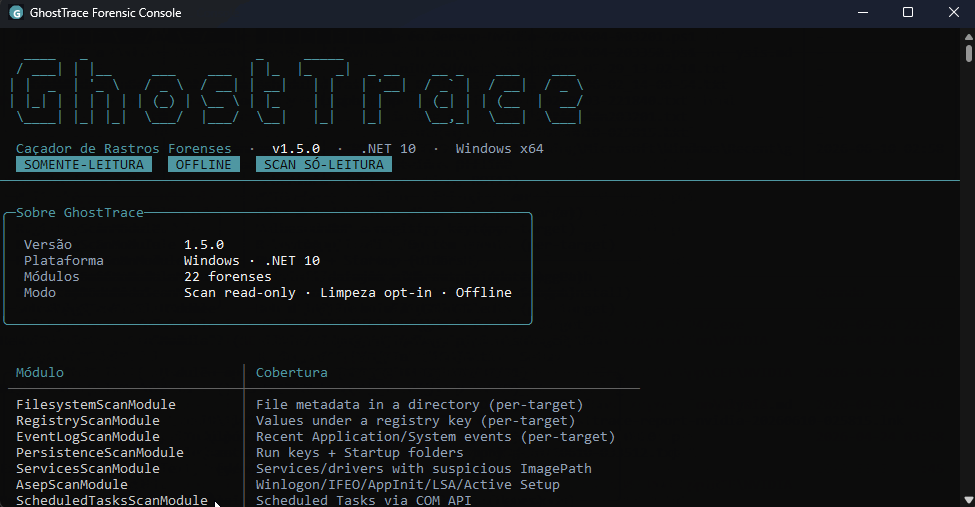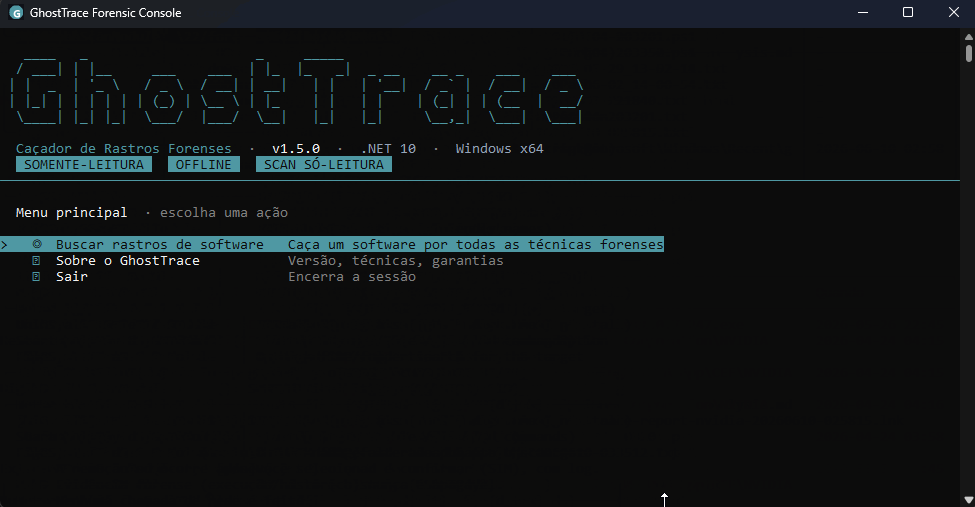
O modo interativo mostra o progresso, consolida achados e permite exportar o registro da investigacao. Caso existam residuos elegiveis, a limpeza continua opcional: voce escolhe os itens e digita uma frase de confirmacao antes de qualquer remocao.
GhostTrace.CLI scan --name nvidia --quiet --output C:\Cases\Host1
--quiet nao abre prompts e grava um relatorio TXT. Se o relatorio nao puder ser persistido, o comando retorna um codigo de erro em vez de sinalizar sucesso silenciosamente.
| Objetivo | Comando |
|---|---|
| Abrir o menu interativo | GhostTrace.CLI |
| Executar triagem completa | GhostTrace.CLI scan |
| Procurar rastros de um software | GhostTrace.CLI scan --name <nome> |
| Criar um registro para automacao | GhostTrace.CLI scan --name <nome> --quiet --output <diretorio> |
| Correlacionar COM e TaskCache | GhostTrace.CLI scan-tasks-correlate-json --output <relatorio.json> |
| Inspecionar diretorio, Registro ou Event Log | scan-fs-json, scan-reg-json, scan-evt-json |
Escolha o idioma da interface com --lang:
GhostTrace.CLI scan --name nvidia --lang pt-BR
GhostTrace.CLI --lang en


| Area | Fontes de evidencia |
|---|---|
| Persistencia | Run/RunOnce, Startup, servicos, Winlogon, IFEO, AppInit, LSA, Active Setup, WMI e tarefas agendadas |
| Execucao | Prefetch, Shimcache, BAM/DAM, UserAssist e MUICache |
| Atividade | Historico PowerShell, RDP de saida, RecentDocs, USB e rede |
| Software instalado e residuos | Entradas de uninstall, StartupApproved, Program Files, ProgramData e AppData |
| Correlacao de tarefas | Divergencias entre Task Scheduler COM e TaskCache para investigar Ghost Tasks (T1053.005) |
| Modulo | Fonte |
|---|---|
PersistenceScanModule | Run/RunOnce e pastas Startup |
ServicesScanModule | Valores ImagePath de servicos e drivers |
AsepScanModule | Winlogon, IFEO, AppInit, LSA e Active Setup |
ScheduledTasksScanModule | Task Scheduler COM, incluindo tarefas ocultas |
TaskCacheScanModule | Anomalias em TaskCache\Tree |
WmiPersistenceScanModule | __EventFilter, __EventConsumer e bindings |
| Modulo | Fonte |
|---|---|
PrefetchScanModule | Arquivos .pf do Windows 10/11, incluindo XPRESS-Huffman |
ShimcacheScanModule | AppCompatCache |
BamScanModule | Registros BAM/DAM por SID |
UserAssistScanModule | Lancamentos GUI e contagens de uso |
MuiCacheScanModule | MUICache do shell |
PowerShellHistoryScanModule | Historico PSReadLine e sinais de comandos suspeitos |
RdpConnectionScanModule | Historico de conexoes RDP de saida |
RecentDocsScanModule | RecentDocs do Explorer |
UsbDeviceScanModule | Historico USBSTOR |
NetworkArtifactsScanModule | Arquivo hosts e perfis de rede conhecidos |
GhostTrace e um coletor somente leitura por padrao. A limpeza foi desenhada para residuos de software, nao para remediacao automatica de malware.
FilesystemTraceHint: entram no relatorio, nunca na limpeza.Ctrl+C cancela cooperativamente a correlacao de tarefas e a leitura de Prefetch.Um achado e evidencia, nao veredito. Interprete-o com a linha do tempo do host, o contexto do ambiente e seu processo de resposta a incidentes.
| Saida | Melhor uso |
|---|---|
| Tabela interativa | Revisao rapida por analistas |
| Relatorio TXT | Registro local do scan, inclusive com automacao --quiet |
| Relatorio JSON | Coletores direcionados e correlacao de tarefas |
| Log de limpeza | Auditoria de itens removidos, ignorados ou com erro |
PartialSuccess significa que um modulo produziu achados, mas tambem encontrou uma limitacao. Leia os erros desse modulo antes de considerar uma fonte sem resultado como limpa.
GhostTrace.sln antes de construir o MSI.
