 devzero-security/redstackpro
Componha infraestrutura de red team e ranges de Active Directory em um canvas, depois compile para um diretório de trabalho completo em Terraform e Ansible que você mesmo executa. Valide TTPs e ferramentas em nível de operações de produção. GCP, AWS e Azure.



Uma tela visual para infraestrutura de red team e cyber ranges. Componha uma topologia, exporte um diretório de trabalho completo e executável de Terraform e Ansible, e implante-o a partir da sua própria máquina. O redStackPRO nunca armazena suas credenciais de nuvem.
O redStackPRO é um range de validação para TTPs e ferramentas em nível de operações de produção, não um produto de treinamento ou CTF.
[!IMPORTANT] O redStackPRO está em pré-lançamento (beta). Os recursos ainda estão mudando antes da 1.0. GCP, AWS e Azure são testados de ponta a ponta; Proxmox e ESXi estão no roteiro. Espere arestas ásperas e fixe em uma versão lançada se precisar de estabilidade.
Encontrou uma aresta áspera ou tem feedback? Abra uma issue em Issues. Se foi uma implantação, anexe o
logs/deploy-*.loghigienizado que a execução gravou (ele registra versões, provedor e onde parou, com segredos removidos) para que possa ser analisado rapidamente. Seus relatos moldam o lançamento.
O redStackPRO coloca a infraestrutura de ataque e os ranges de alvo na mesma tela. Os dois
modos de tela são Offense (infraestrutura de ataque) e Defense (ranges de AD defensivos); a
exportação nomeia seu handoff como OFFENSE-BRIEFING.md ou DEFENSE-BRIEFING.md para corresponder.
C2 de horizonte dividido, infraestrutura de ataque: duas portas de entrada que não compartilham um destino, Apache na frente do Sliver e Nginx na frente do Mythic e do Adaptix, cada redirector em sua própria rede emparelhada, com os teamservers, o coletor e os operadores atrás de um jumpbox.
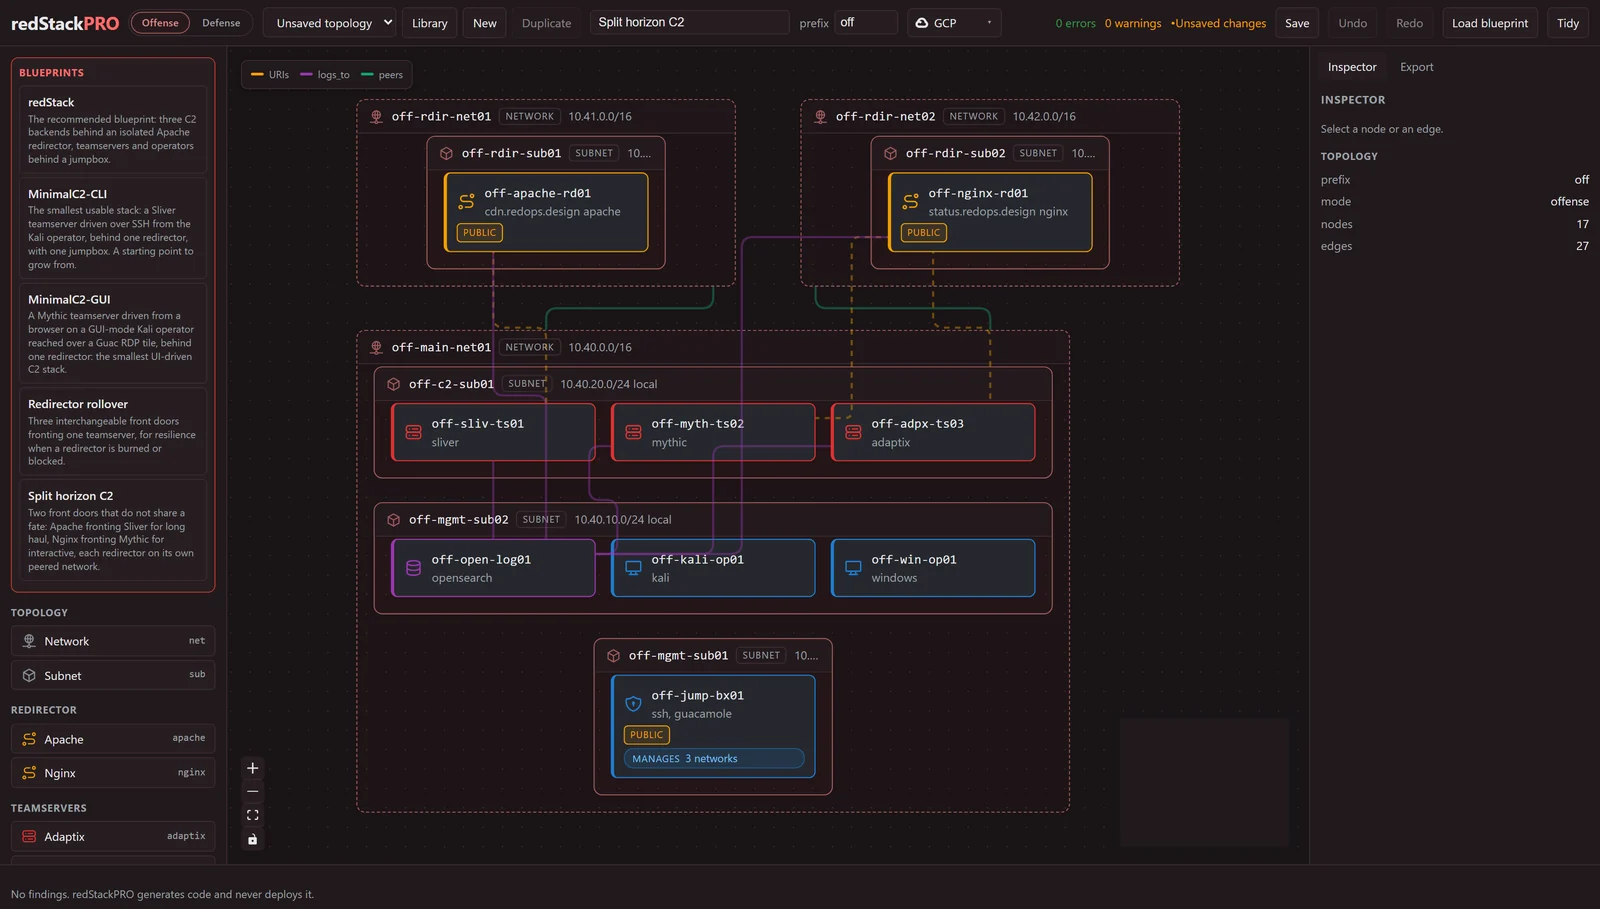
Os dois erros na barra superior são a tela validando enquanto você constrói: os redirectors ainda não têm domínio, que você define para um que controla antes de implantar. Isso é detectado aqui, não no momento do apply.
Vários operadores, uma stack. Um jumpbox de infraestrutura de ataque pode nomear uma
lista de operators (handle mais função), e cada um recebe um login no portal Guacamole
com a senha de laboratório compartilhada. Defina o access_mode do jumpbox como wireguard ou
openvpn (o padrão é um portal público) e cada operador também recebe uma credencial VPN pessoal,
gerada no jumpbox durante o provisionamento: as chaves nunca
entram na exportação, e a configuração de cliente de cada operador, que contém sua chave privada,
aguarda no jumpbox para você buscar e entregar. Os logins do portal dos
operadores nomeados na topologia compartilham a única senha de laboratório, então o isolamento por operador
vem da credencial VPN própria de cada operador, não do login do portal;
senhas individuais de portal para eles estão no roteiro. Em um modo de acesso VPN o
portal fecha para a internet e se move para trás do túnel, enquanto o SSH permanece aberto
para que o admin possa continuar implantando e gerenciando a máquina, e
sudo rsp-operator add <handle> (também remove e list) adiciona um colega de equipe ao
jumpbox em execução, imprimindo sua credencial VPN e uma senha de portal
própria. Veja a
wiki Deploying a Range.
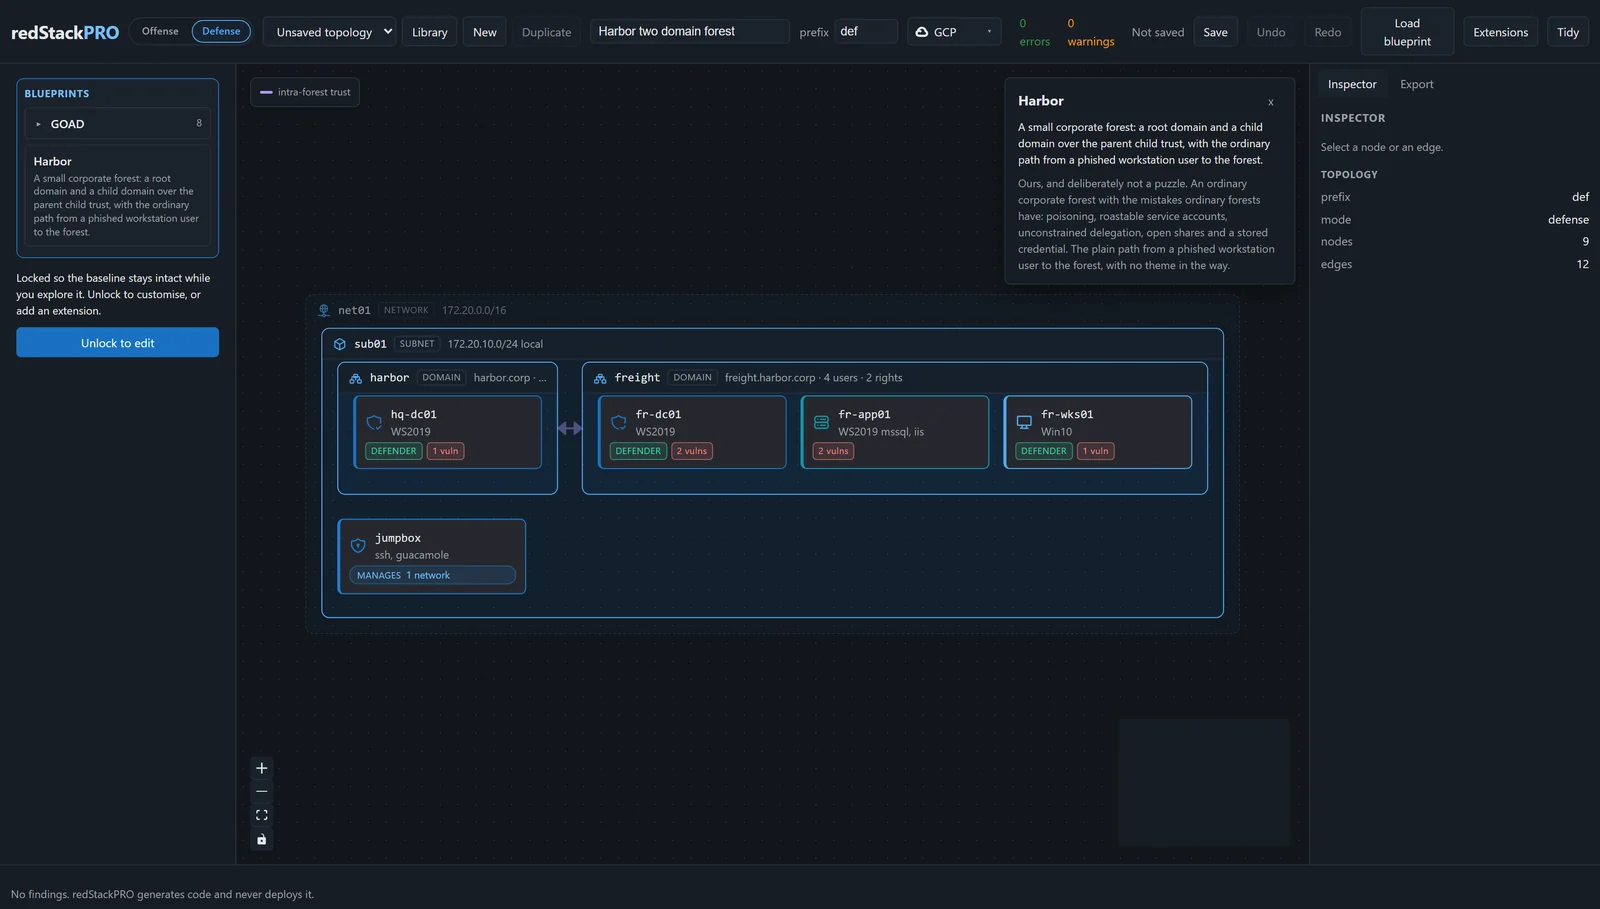
Harbor, um range de alvo: uma pequena floresta corporativa, um domínio raiz e um filho sobre uma relação de confiança pai-filho, com o caminho comum de uma estação de trabalho phishing até a floresta.
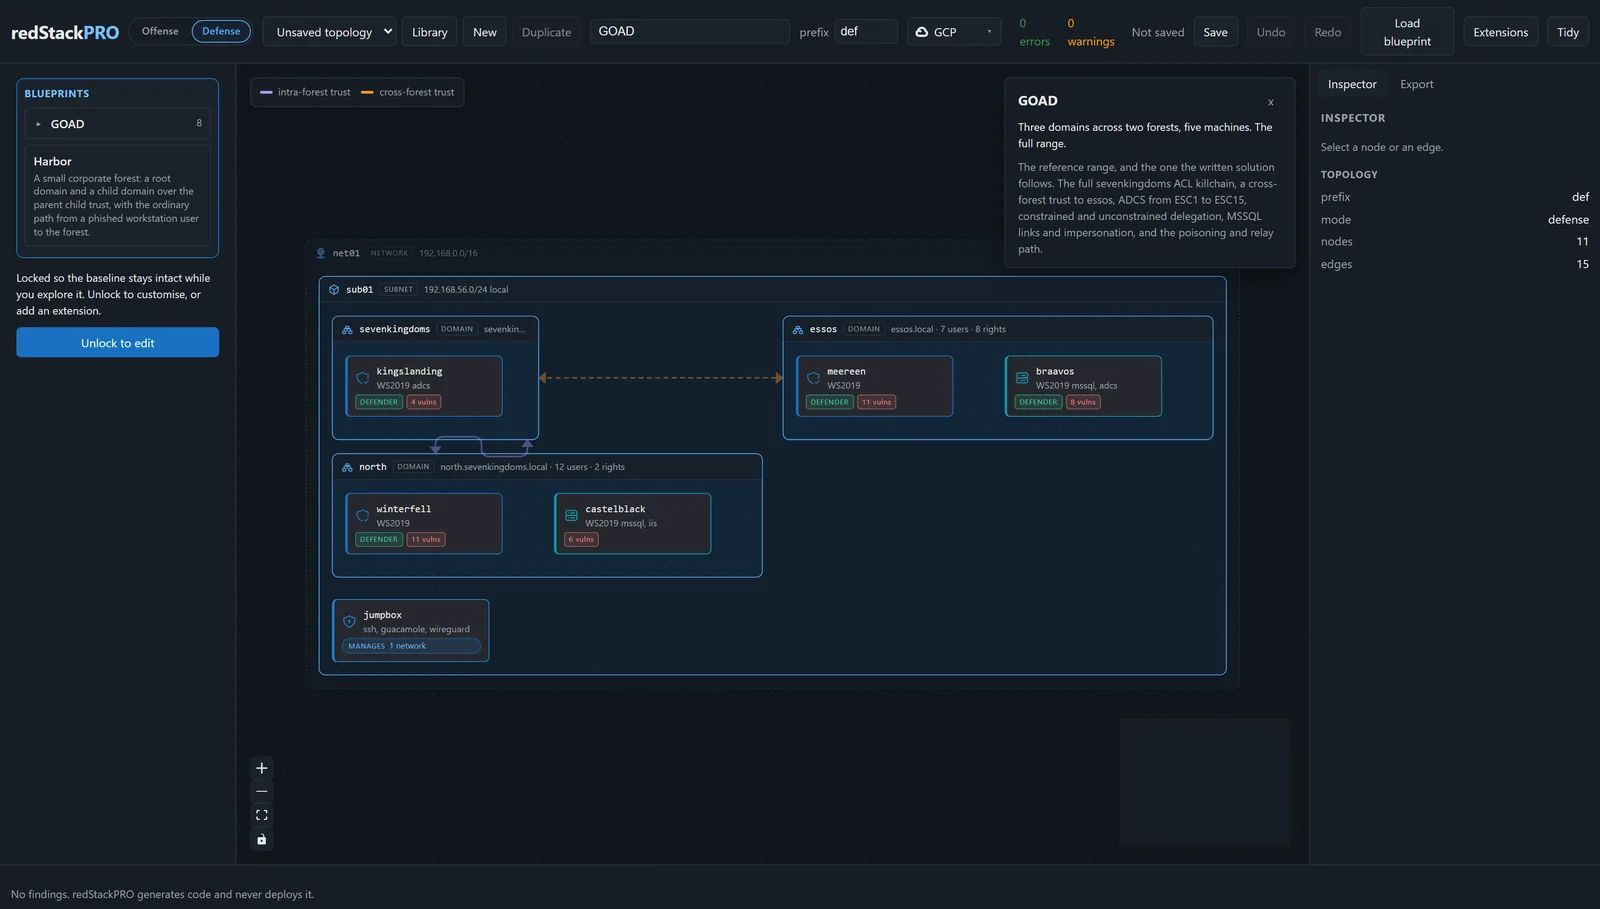
GOAD, o laboratório completo: três domínios em duas florestas, cinco máquinas e suas relações de confiança, o range de referência que a solução escrita segue.
[!IMPORTANT] A exportação é o limite. O canvas gera arquivos; você os executa com suas próprias credenciais. O redStackPRO nunca implanta nada e nunca armazena suas credenciais ou chaves de nuvem.
[!CAUTION] Apenas uso autorizado. O redStackPRO constrói infraestrutura ofensiva e ranges deliberadamente vulneráveis. Use-o apenas em ambientes de laboratório que você possui ou está explicitamente autorizado a testar, nunca contra sistemas para os quais você não tem permissão por escrito.
Pré-lançamento, com mais por vir antes da 1.0. O pipeline em si funciona de ponta a ponta: uma topologia compila para Terraform e Ansible, e a exportação implanta.
| Provedor | Estado |
|---|---|
| GCP, AWS | Suportado e testado de ponta a ponta, tanto para ranges de destino quanto para infraestrutura de ataque. |
| Azure | Suportado e testado de ponta a ponta, tanto para ranges de destino quanto para infraestrutura de ataque (novo na 0.10.0). |
| Proxmox, ESXi | No roteiro, ainda não suportado. |
Todo o canvas em um único contêiner, a API e o aplicativo web em uma única porta:
docker compose up                    # http://127.0.0.1:8000
docker compose up --build            # build the image from this checkout instead
O Compose executa a imagem que ele fixa, ghcr.io/devzero-security/redstackpro:0.10.0,
puxando-a do GHCR e construindo-a a partir deste checkout apenas quando o pull falhar.
Ou execute a imagem publicada sem o compose (:latest e :0.10.0 são a mesma
build):
docker run -p 8000:8000 -v redstackpro-data:/data \
  ghcr.io/devzero-security/redstackpro:latest
O canvas escuta na porta 8000 dentro do contêiner. Para servi-lo em uma porta de host
diferente, altere a metade esquerda do mapeamento (-p 8787:8000), ou defina
REDSTACKPRO_PORT para o compose (REDSTACKPRO_PORT=8787 docker compose up no bash,
$env:REDSTACKPRO_PORT=8787; docker compose up no PowerShell).
O Compose também carrega um backend Postgres opcional para uma implantação compartilhada:
REDSTACKPRO_DATABASE_URL=postgresql+psycopg://redstackpro:redstackpro@db:5432/redstackpro \
  docker compose --profile postgres up







