
Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
CVE-2007-4559 — Prova de conceito demonstrando path traversal CVE-2007-4559 no módulo tarfile do Python, permitindo substituição arbitrária de arquivos através de arquivos TAR maliciosos. | Kitploit
Ferramentas/GitHubGitHub/depers-rus/cve-2007-4559
Análise de VulnerabilidadesAnálise de CódigoExploraçãoSegurança da Cadeia de SuprimentosAprendizado e Educação
GitHubdepers-rus/cve-2007-4559

CVE-2007-4559

Prova de conceito demonstrando path traversal CVE-2007-4559 no módulo tarfile do Python, permitindo substituição arbitrária de arquivos através de arquivos TAR maliciosos.

Ver Repositório
128há 1 anoAinda não revisado
Compartilhar

PoC ou Exploit para CVE-2007-4559

Um arquivo TAR malicioso pode incluir caminhos de arquivo como ../../../../etc/passwd, que tentam "subir" para fora da pasta de extração pretendida.

Se um script Python usa tarfile.extract() ou extractall() sem verificar os caminhos dos arquivos, ele descompactará os arquivos nesses locais — mesmo que eles apontem para fora do diretório de destino.

Isso significa que um hacker pode sobrescrever arquivos sensíveis ou do sistema, especialmente se o usuário executar o script com permissões elevadas.

Vulnerável

A partir de 2025, tanto o Debian 11–12 quanto o Ubuntu 24 ainda são afetados por esta vulnerabilidade. Outros sistemas operacionais não foram testados, mas esses dois estão entre os mais amplamente usados, então isso por si só é preocupante. Mesmo que esta vulnerabilidade date de 2007, ela ainda está presente em versões LTS (suporte de longo prazo) — e o software vulnerável não é corrigido automaticamente por meio de um apt upgrade padrão.
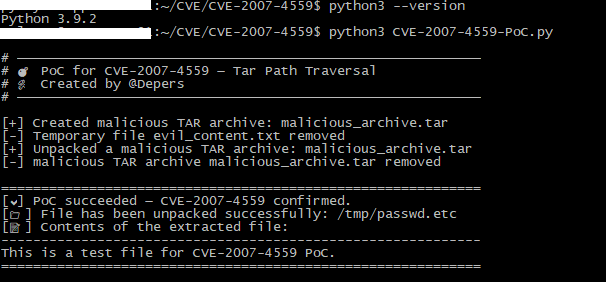

Prova

изображение

Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    501
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    467
  • 3

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    340
  • 4

    opencti

    opencti-platform/opencti

    Plataforma Aberta de Inteligência de Ameaças Cibernéticas

    314
  • 5

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    307
  • 6

    estorides

    grisuno/estorides

    Agrega mais de 99 fontes OSINT gratuitas em paralelo, resolve entidades em um grafo de conhecimento e exporta STIX 2.1, MISP ou GraphML com análise assistida por LLM.

    295

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →





