
Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
Ferramentas/GitHubGitHub/damonmohammadbagher/ebook-bypassingavsbycsharp
Evasão de IDS/IPSExfiltração de DadosEsteganografiaAnálise de MalwareComando e ControleAprendizado e EducaçãoRed TeamingRecursos CuradosGeração de Shellcode
Desenvolvimento de Payloads
Análise de DNS
GitHubdamonmohammadbagher/ebook-bypassingavsbycsharp

eBook-BypassingAVsByCSharp

eBook "Bypassing AVS by C#.NET Programming" (apenas capítulos gratuitos)

Ver Repositório
46213419há 3 anosRevisado pelo Kitploit
Compartilhar

eBook "Bypassing AVS by C#.NET Programming" (Apenas Capítulos Gratuitos)

Autor: Damon Mohammadbagher
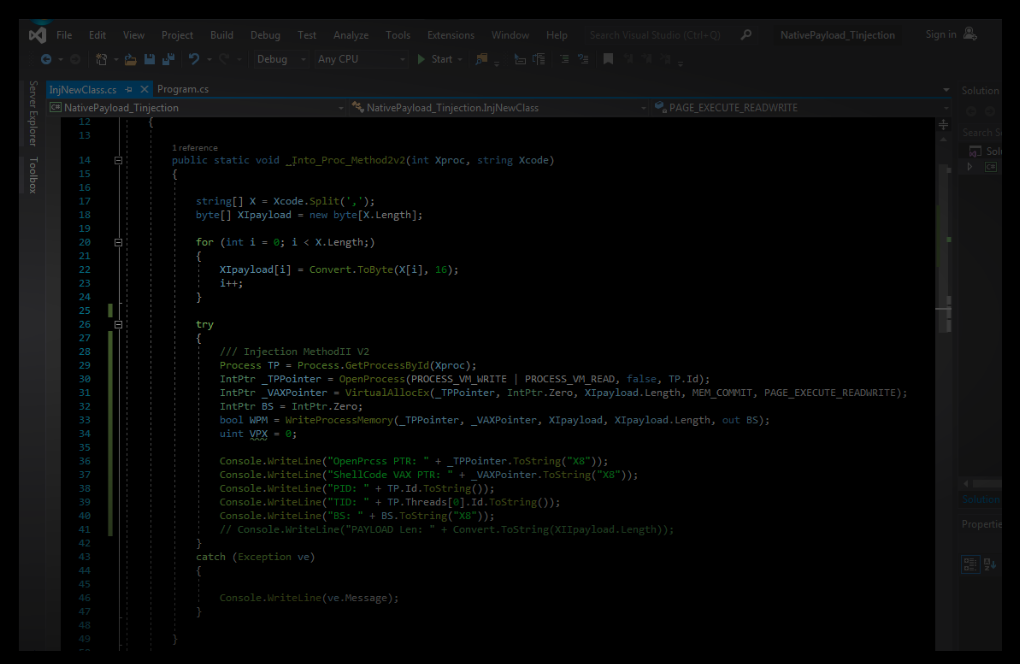
Quero compartilhar os Capítulos do meu eBook antes de publicá-lo, então vou compartilhá-los, "capítulo por capítulo", por meio de arquivos simples de PDF/Código/Vídeo.

Capítulos:

Capítulo 1 : Criando um Payload Backdoor Simples com C#.NET
Capítulo 2 : Criando um Payload Meterpreter Criptografado com C#.NET
Capítulo 3 : Método de Transferência / Download de DADOS por Tráfego DNS (Registros PTR)
Capítulo 4 : Técnica de Transferência de DADOS por Tráfego DNS (Registros A)
Capítulo 5 : Exfiltração e Upload de DADOS por Tráfego DNS (Registros PTR)
Capítulo 6 : Técnica de Transferência de DADOS por Tráfego DNS (Registros AAAA)
Capítulo 7 : Exfiltração e Upload de DADOS por Tráfego DNS (Consultas IPv6 AAAA/PTR)
Capítulo 8 : Transferência de Payloads Backdoor por Tráfego ARP
Capítulo 9 : Transferência de Payload Backdoor por Tráfego Sem Fio (BSSID)
Capítulo 10 : Transferência de Payload via Tráfego ICMPv4 por TTL
Capítulo 11 : Ocultando Payloads via Pixels de Imagem BMP
Capítulo 12 : Maneira Simples de Exfiltração de Dados via HTTP
Capítulo 13 : Método de e[X]tensão do C# (Técnica X) e contorno de antivírus
Capítulo 14 : Técnica de Injeção de Thread Remota e Delegate em C#
capítulo 15 : em breve


Leia online : https://damonmohammadbagher.github.io/Posts/ebookBypassingAVsByCsharpProgramming/index.htm 

Este eBook está online com páginas web simples aqui : https://damonmohammadbagher.github.io/Posts/ebookBypassingAVsByCsharpProgramming/index.htm

nestes canais você pode assistir aos vídeos do eBook online aqui [playlists]:

  1. https://share.vidyard.com/watch/c7k7rw4RBy4erHBACeWDy2
  2. https://vimeo.com/damonmohammadbagher
  3. https://www.youtube.com/watch?v=pdMgQSTuN0M&list=PLlbW0JD9GV5m53UzA3kvE1-WVvDKoNi-o
  4. https://www.youtube.com/watch?v=5fSDV28phYI&list=PLBfcsaH1D0ryUV8t4o5JT4Cj1KiWGZGt9

Baixar Vídeos: https://github.com/DamonMohammadbagher/Videos-BypassingAVsByCSharp

Ponto Importante sobre este eBook e estes Capítulos : Estes Capítulos são algumas Partes "Gratuitas" do meu Curso, então Por favor não me Pergunte sobre Capítulos/Códigos e Vídeos Completos.


Vídeo , eBook: Bypassing AVS by C# Programming 2016-2018

estes são meus Códigos/Artigos/Capítulos de Segurança de 2016 a 2018 para este "eBook" ;)

https://www.youtube.com/watch?v=zdF5MCTudXI


Aviso :Não Use "www.virustotal.com" ou algo do tipo , Nunca Jamais ;D

Recomendado:

PASSO 1 : Use cada AV um por um no seu LAB .

PASSO 2 : após "AV Signature Database Updated" sua Conexão de Internet deve estar "Desconectada" .

PASSO 3 : Agora você pode Copiar e Colar seu código C# na sua Máquina Virtual para testar .

(alguns AVs irão Despejar/Enviar seus Códigos/Exe para Seus Servidores para Análise)
Flag Counter

Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    513
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    471
  • 3

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    345
  • 4

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    311
  • 5

    estorides

    grisuno/estorides

    Agrega mais de 99 fontes OSINT gratuitas em paralelo, resolve entidades em um grafo de conhecimento e exporta STIX 2.1, MISP ou GraphML com análise assistida por LLM.

    303
  • 6

    opencti

    opencti-platform/opencti

    Plataforma Aberta de Inteligência de Ameaças Cibernéticas

    303

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →








