
Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
CVE-2021-42392-Detect — Analisa uma lista de IPs para detetar consolas de base de dados H2 vulneráveis, identificando páginas web e verificando restrições de acesso para o CVE-2021-42392. | Kitploit
Ferramentas/GitHubGitHub/cybersecurityworks553/cve-2021-42392-detect
Scanners de VulnerabilidadesColeta de InformaçõesSegurança WebSegurança de RedeTestes de Penetração
GitHubcybersecurityworks553/cve-2021-42392-detect

CVE-2021-42392-Detect

Analisa uma lista de IPs para detetar consolas de base de dados H2 vulneráveis, identificando páginas web e verificando restrições de acesso para o CVE-2021-42392.

Ver Repositório
7254há 4 anosAinda não revisado
Compartilhar

CVE-2021-42392-Detect

Sobre

O script detecta servidores H2 vulneráveis para a lista de IPs fornecida, ele pode identificar as páginas web do H2 Console e verificar restrições de acesso.

Uso

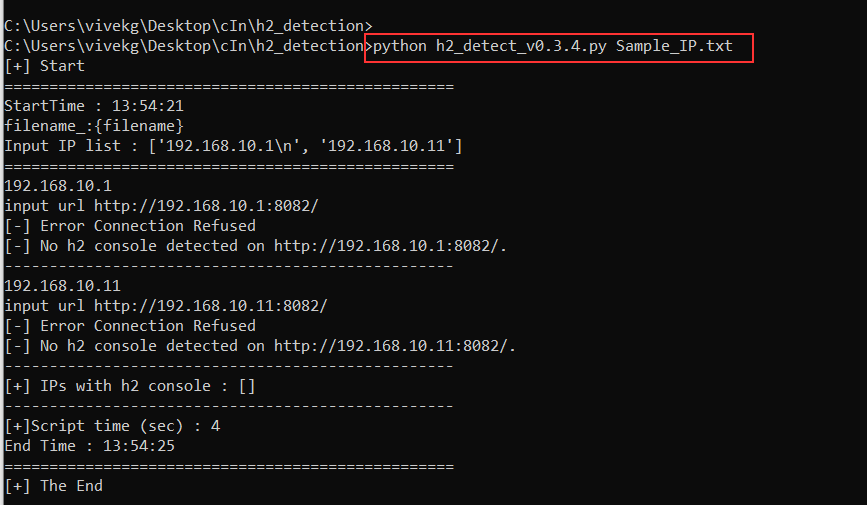
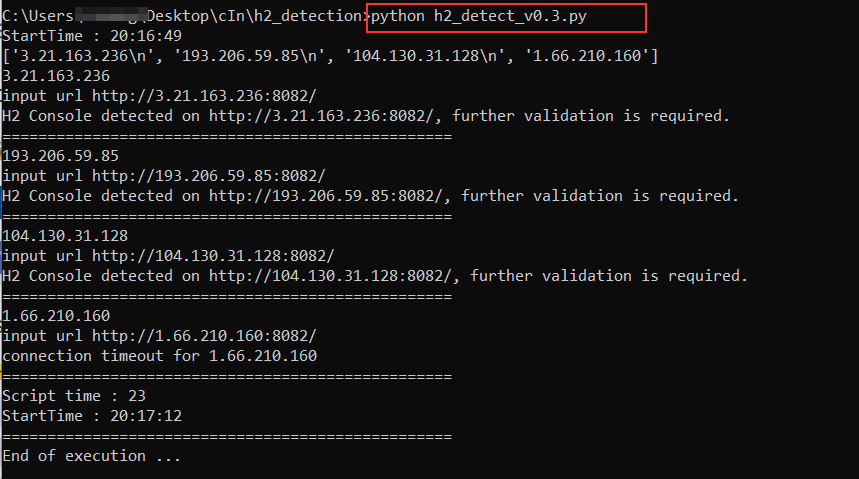
Crie um arquivo contendo uma lista de IPs e nomeie o arquivo como IP.txt, coloque o 'IP.txt' e o 'h2-detect.py' em um diretório e execute o script.

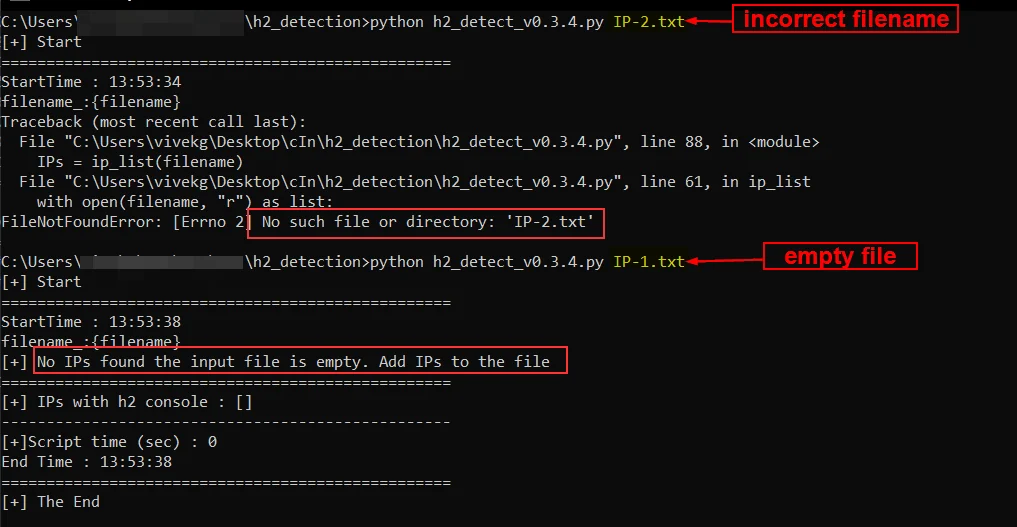
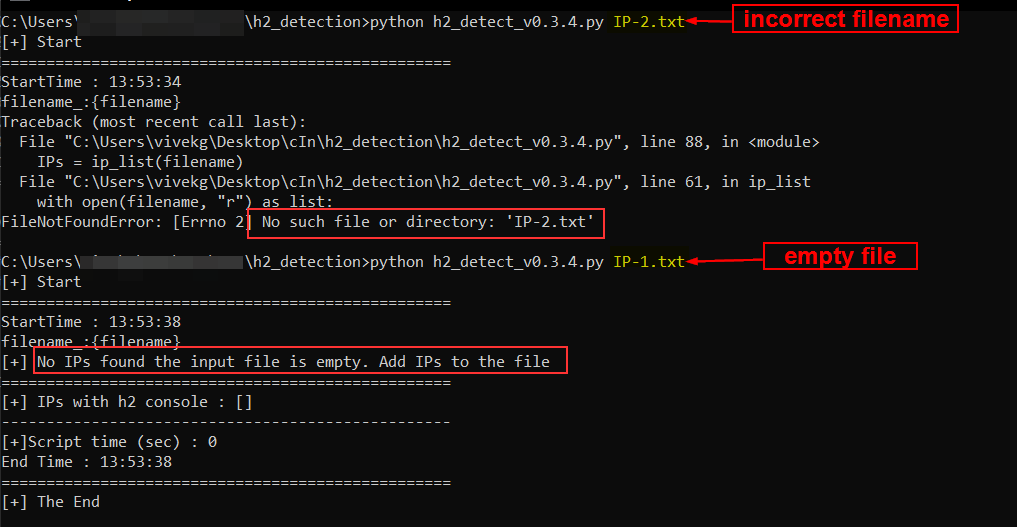
Aqui, "IP.txt" é o nome de arquivo padrão que está codificado no script, no entanto, o script também pode aceitar um nome de arquivo aleatório como argumento de entrada e, quando nenhum nome de arquivo é especificado, ele procura pelo arquivo "IP.txt" no diretório atual e, se não for encontrado, lança um erro de arquivo não encontrado.

Portanto, especifique um nome de arquivo ou simplesmente coloque o arquivo IP.txt junto com o script h2_detect.py.
usage1

usage2

Sintaxe do Script

# Usando o nome de arquivo padrão  
`$ python h2_detect_v0.3.py IP.txt ` ou  `$ python h2_detect_v0.3.py`

# Especificando o nome de arquivo
`$ python3 h2_detect_v0.3.py <filename.txt>`
Erro

error

Requisitos

pip install bs4

Criado por

Vivek Gopal

Analista de Segurança

Cybersecurityworks

Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    524
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    478
  • 3

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    357
  • 4

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    317
  • 5

    estorides

    grisuno/estorides

    Agrega mais de 99 fontes OSINT gratuitas em paralelo, resolve entidades em um grafo de conhecimento e exporta STIX 2.1, MISP ou GraphML com análise assistida por LLM.

    305
  • 6

    opencti

    opencti-platform/opencti

    Plataforma Aberta de Inteligência de Ameaças Cibernéticas

    275

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →






