
 completetech-security/simple-git-rce-check
Verificador offline de evidências simple-git para CVE-2026-102826. Evidências de configuração do Git e de pacotes. Python autônomo; relatórios em JSON/CSV/HTML; sem payloads de exploit.





Verificador offline de evidências para CVE-2026-102826 — injeção de comando via include de configuração do simple-git.
Ele compara as evidências de versão do simple-git que você fornece (valores de CLI, inventários JSON/CSV, lockfiles do npm, manifests instalados) com as regras revisadas do advisory, e pode listar candidatos lexicais para revisão de código-fonte. Ele nunca acessa sites, importa código de aplicação, executa Git ou um gerenciador de pacotes, nem executa payloads de exploração.
potentially_affected não é exploração confirmada, e fixed_version_reported nunca atesta um patch instalado ou segurança. Todo resultado mantém exploitability: not_tested.unknown. unknown não é nem um achado nem um resultado limpo.Opere-o apenas sobre evidências que você está autorizado a manipular. Os relatórios contêm dados do operador; mantenha alvos reais, inventários e relatórios fora de commits.
simplegit_rce_check.py pode ser copiado e executado sozinho. Ele inclui seus próprios auxiliares limitados de entrada/relatório e lexer de código-fonte, e não precisa de um repositório complementar em tempo de execução.python simplegit_rce_check.py --version 4.0.0 --format json
python simplegit_rce_check.py --inventory examples/inventory.example.json --format html --output report.html
python simplegit_rce_check.py --csv-list inventory.csv --fail-on-finding
python simplegit_rce_check.py --help
python -m unittest -v
inventory.csv é o seu próprio arquivo (consulte JSON and CSV inventories); os demais inputs acompanham o examples/. O formato de saída padrão é CSV em stdout. python -m unittest -v executa os testes sintéticos locais.
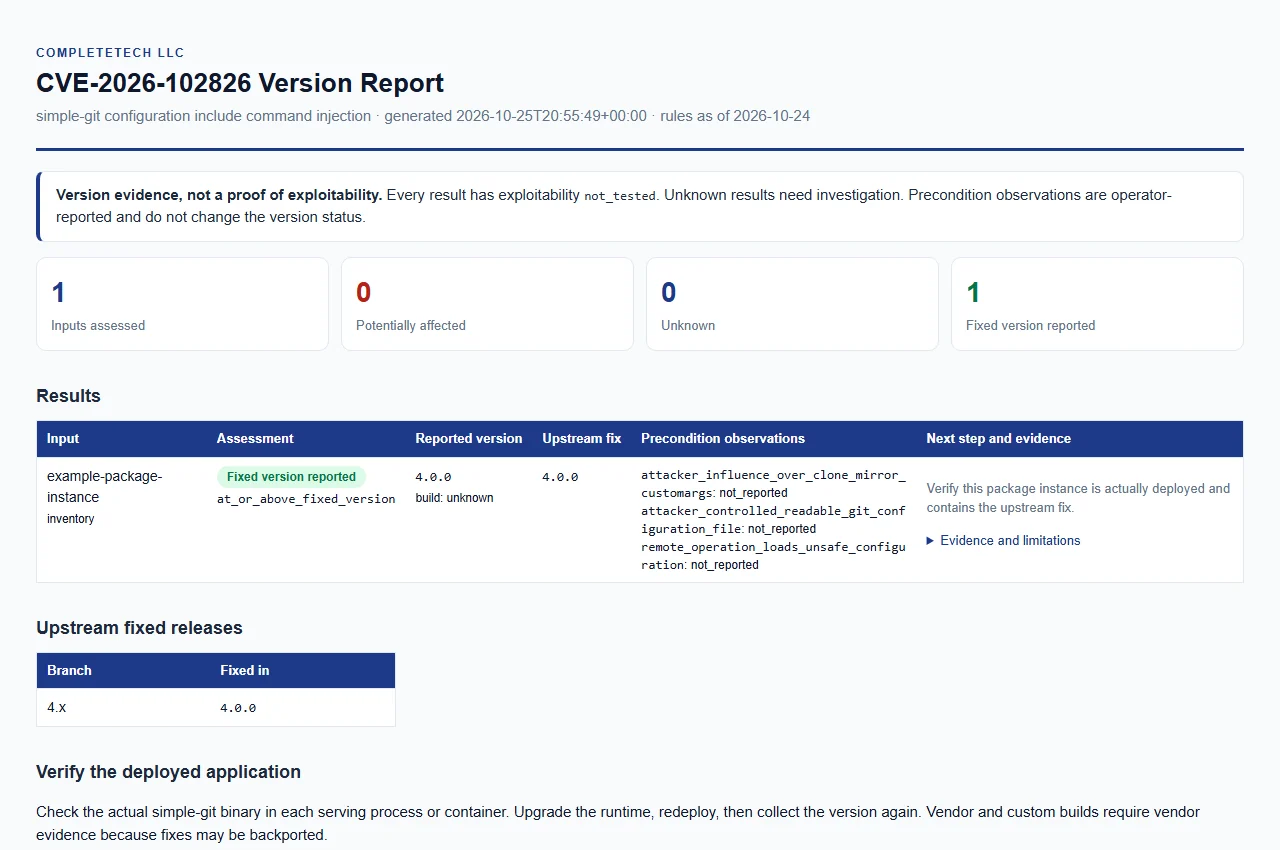
Abra o relatório de exemplo sintético. Apenas dados de exemplo; esta não é uma avaliação real.
O advisory primário e o banco de dados revisado foram recuperados em 2026-10-24 (rules_as_of em todos os relatórios).
| Versão reportada de exemplo | Resultado |
|---|---|
| 3.35.9 | potentially_affected |
| 3.36.0 | potentially_affected |
| 3.36.1 | unknown |
| 3.99.0 | unknown |
| 4.0.0 | fixed_version_reported |
| 4.0.1 | fixed_version_reported |
| 5.0.0 | unknown |
Não invente status de afetado para versões hipotéticas entre 3.36.0 e 4.0.0. As variantes include.path e includeIf compartilham este advisory.
| Status | Significado |
|---|---|
potentially_affected | A versão reportada está no intervalo afetado documentado (até e incluindo 3.36.0). As pré-condições da aplicação e a explorabilidade não foram estabelecidas; isto não é explorabilidade confirmada. |
fixed_version_reported | A versão reportada é 4.0.0 ou posterior dentro da linha corrigida 4.x revisada. Isto descreve apenas uma alegação de versão; nunca atesta um patch instalado ou segurança. |
unknown | Qualquer outra coisa: versões fora do intervalo afetado e da linha corrigida (nenhuma conclusão de segurança ou de outra vulnerabilidade é feita), linhas futuras (nenhuma alegação de patch é extrapolada), e versões ausentes, conflitantes, malformadas, prerelease, qualificadas ou builds customizados/de fornecedor. |
Cada linha também carrega um version_status mais específico, como in_documented_affected_range, at_or_above_fixed_version, outside_reviewed_range, version_not_disclosed, conflicting_versions, qualified_version_unverified, unrecognized_or_partial_version ou vendor_build_unverified. O valor build_source unknown (o padrão), upstream ou official é comparado como um build upstream; qualquer outro valor, como um nome de fornecedor, mantém o resultado unknown até que exista evidência independente de patch. Prefixos v iniciais são aceitos.
Três observações opcionais descrevem pré-condições do advisory. Elas são fornecidas pelo operador, não verificadas, e nunca alteram o resultado da versão do pacote.
| Observação | Significado |
|---|---|
attacker_influence_over_clone_mirror_customargs | influência do atacante sobre customArgs de clone/mirror |
attacker_controlled_readable_git_configuration_file | arquivo de configuração Git legível controlado pelo atacante |
remote_operation_loads_unsafe_configuration | operação remota carrega configuração insegura |
Cada observação é booleana ou nula (não reportada). Observações ausentes não estabelecem mitigação. A inspeção lexical opcional do código-fonte é separada delas, e os achados de padrões de arquivo mostram alvos de revisão, não contaminação de entrada comprovada.
Pelo menos uma entrada é necessária. Os modos podem ser combinados em uma única execução; cada entrada produz suas próprias linhas. Salvo indicação em contrário, cada arquivo de entrada deve ser nomeado explicitamente e é apenas lido.






