 completetech-security/flowise-cve-2026-69254-check
Verificador offline de evidências do Flowise para CVE-2026-69254. Evidências de versão e configuração do Flowise. Python autônomo; relatórios em JSON/CSV/HTML; sem payloads de exploit.





Triagem offline de versões para a substituição do sandbox nodeVMOptions do Flowise
(CVE-2026-69254, GHSA-3769-jgqc-cxm7; pacotes npm flowise e flowise-components).
flowise-cve-2026-69254-check é um verificador de arquivo único, em Python 3.10+ com biblioteca padrão, para a CVE-2026-69254.
Ele compara versões informadas de flowise / flowise-components, entradas de package-lock.json ou um pequeno
inventário escrito pelo operador com as versões afetadas e corrigidas do aviso, e grava CSV, JSON ou um
relatório HTML offline.
Ele é somente offline. Ele lê JSON, nunca executa npm, nunca importa ou executa o Flowise ou qualquer código de pacote,
nunca contata um alvo e nunca envia código de função personalizada para lugar algum. O aviso é baseado em versão, portanto não
há modo de rede.
[!IMPORTANT] Uma correspondência de versão é evidência, não prova.
potentially_affectednão é exploração confirmada, efixed_version_reportednão é garantia de que o processo em execução está corrigido. Todo resultado carregaexploitability: not_tested. Um lockfile descreve o que uma instalação resolve, não o que um processo implantado carrega.
npm ou instalação do Flowise. O verificador é um único arquivo.python flowise_cve_2026_69254_check.py --version 3.1.2
python flowise_cve_2026_69254_check.py --version 3.1.3 --package flowise-components --format json
python flowise_cve_2026_69254_check.py --inventory package-lock.json --format html --output report.html
python flowise_cve_2026_69254_check.py --inventory inventory.example.json --fail-on-finding
python flowise_cve_2026_69254_check.py --deployment-export examples/deployment.json --format json
Em sistemas onde o Python é chamado de python3, substitua-o. Pelo menos um de --version, --inventory ou
--deployment-export é obrigatório. Por padrão, o relatório é CSV em stdout; use --format e --output para alterar isso.
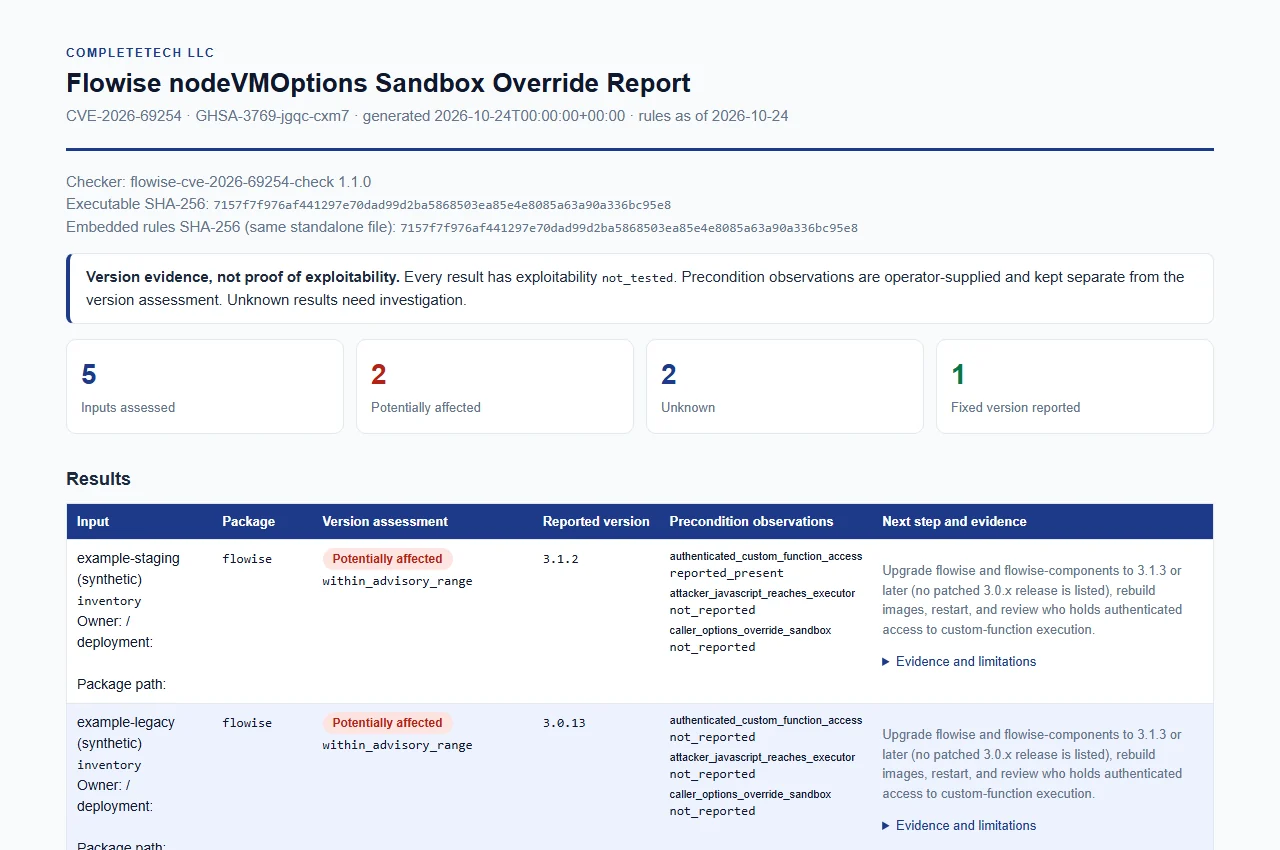
Exemplo sintético criado a partir de inventory.example.json com rótulos inventados. Ver o HTML.
As entradas são analisadas apenas como JSON e nunca são executadas. Elas são limitadas (16 MiB por arquivo, 10.000 resultados por execução). As regras em nível de campo, as versões de lockfile aceitas e as formas rejeitadas estão em docs/REFERENCE.md.
--version VERSION (repetível) com --package e, opcionalmente, --build-source e --observe KEY=yes|no|unknown.--inventory FILE (repetível): um package-lock.json / npm-shrinkwrap.json do npm (lockfile v1, v2, v3), um
package.json (apenas declaração, sempre unknown), ou o pequeno inventário do verificador em
inventory.example.json.--deployment-export FILE (repetível): uma exportação sanitizada de administrador de implantações, proprietários e rótulos
de imagem; consulte a próxima seção.python flowise_cve_2026_69254_check.py --deployment-export examples/deployment.json --format json
Este modo lê uma exportação explícita de administrador incluída na lista de permissões, não a saída bruta do Docker inspect nem manifestos do Kubernetes. Campos de ambiente, comandos, credenciais de registro e campos não relacionados são rejeitados. Nenhum contêiner ou aplicação é executado ou baixado.
Formato. O formato sintético (examples/deployment.json) tem exatamente deployment_metadata_version: 1 e uma lista deployments.
deployment_id limitado, exclusivo em toda exportação fornecida na mesma execução.owner (128 caracteres) e image_digest (sha256: mais 64 dígitos hexadecimais minúsculos) são rótulos opcionais fornecidos pelo operador.packages contém entradas independentes com package, version e/ou version_candidates, um install_path relativo opcional e observations específicas do pacote usando as chaves documentadas existentes. Observações de pré-condição nunca são transferidas de um componente para outro.unknown para cada componente Flowise ausente.Como ler os resultados.







