

Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
cicd-goat — Um ambiente CI/CD deliberadamente vulnerável. Aprenda segurança CI/CD através de múltiplos desafios. | Kitploit
Ferramentas/GitHubGitHub/cider-security-research/cicd-goat
Análise de VulnerabilidadesCTFTestes de PenetraçãoDevSecOpsAprendizado e EducaçãoLabs e Prática
GitHubcider-security-research/cicd-goat

cicd-goat

Um ambiente CI/CD deliberadamente vulnerável. Aprenda segurança CI/CD através de múltiplos desafios.

Ver Repositório
2.3k41638há 2 anosRevisado pelo Kitploit
Compartilhar

cicd-goat

maintained by top 10 .github/workflows/release.yaml CircleCI Docker pulls Version

Ambiente CI/CD deliberadamente vulnerável. Hackeie pipelines CI/CD, capture as flags. 🚩

Criado pela Cider Security (Adquirida pela Palo Alto Networks).

Table of Contents

  • Descrição
  • Download e Execução
    • Linux e Mac
    • Windows (Powershell)
  • Uso
    • Instruções
    • Encare o desafio
    • Solução de problemas
  • Soluções
  • Contribuição

Descrição

O projeto CI/CD Goat permite que engenheiros e profissionais de segurança aprendam e pratiquem segurança de CI/CD através de um conjunto de 11 desafios, realizados em um ambiente CI/CD real e completo. Os cenários têm diferentes níveis de dificuldade, cada um focado em um vetor de ataque principal.

Os desafios cobrem os Top 10 Riscos de Segurança em CI/CD, incluindo Mecanismos Insuficientes de Controle de Fluxo, EPE (Execução de Pipeline Envenenada), Abuso da Cadeia de Dependências, CPB (Controles de Acesso Baseados em Pipeline), e mais.
Os diferentes desafios são inspirados em Alice no País das Maravilhas, cada um temático com um personagem diferente.

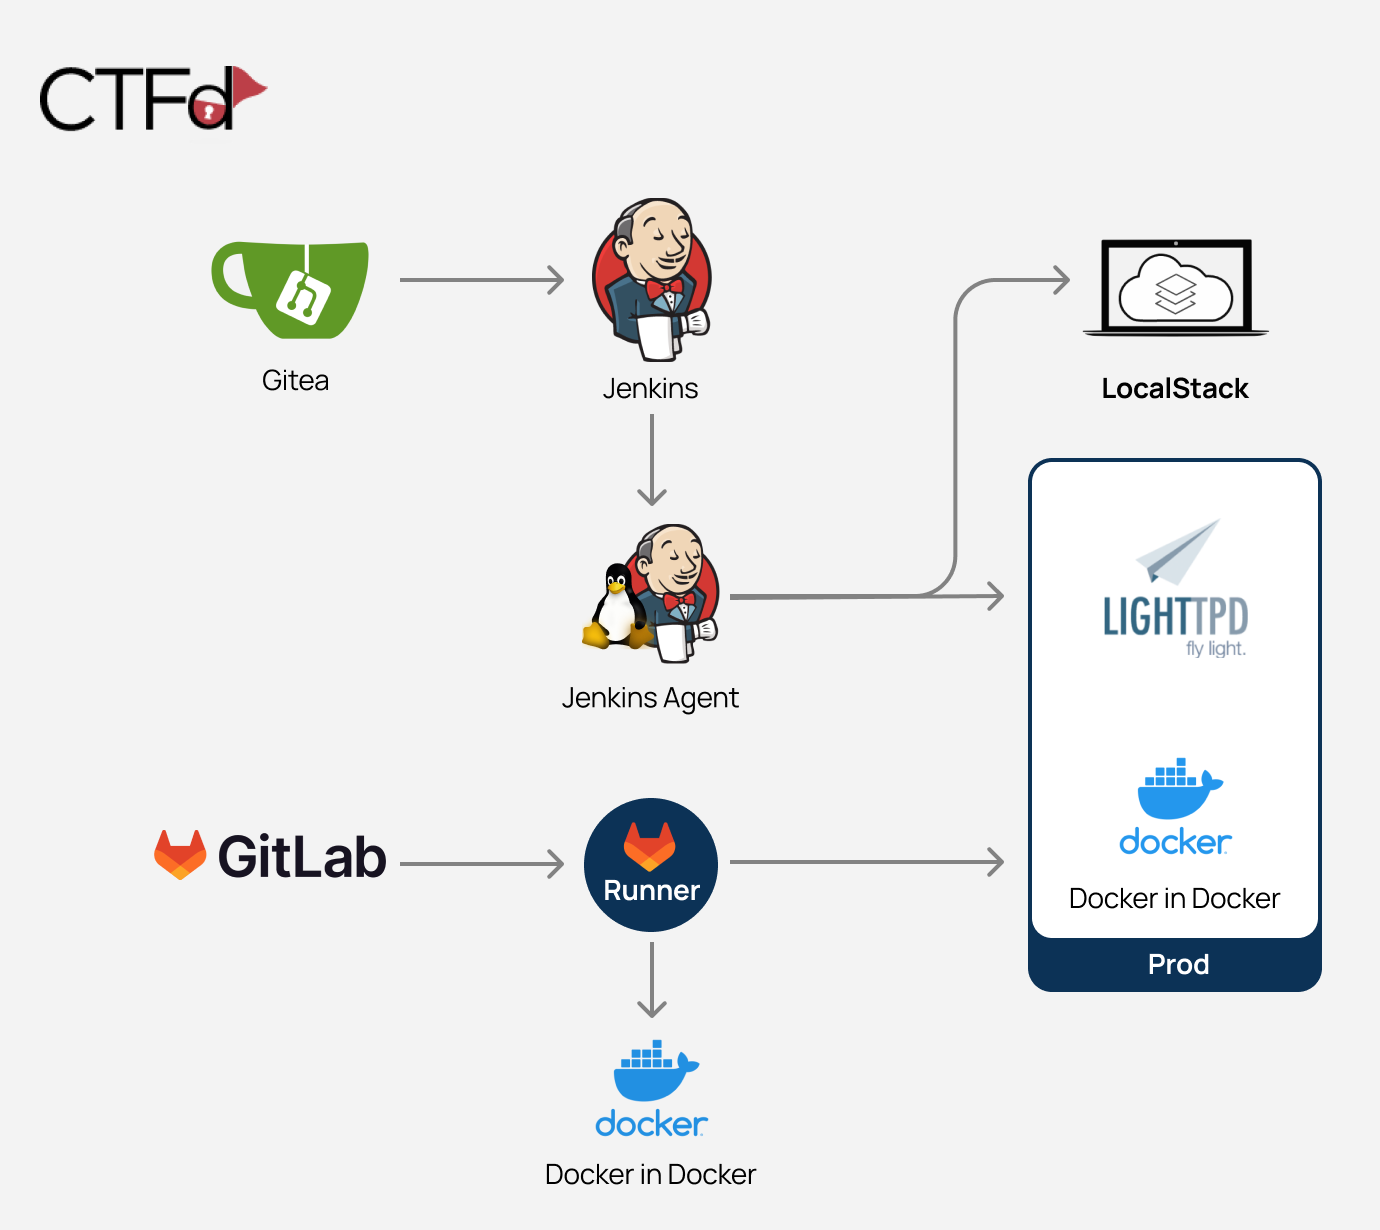
O ambiente do projeto é baseado em contêineres Docker e pode ser executado localmente. Esses contêineres são:

  1. Gitea (servidor git mínimo)
  2. Jenkins
  3. Agente Jenkins
  4. LocalStack (emulador de serviços cloud que roda em um único contêiner)
  5. Prod - contém Docker in Docker e serviço Lighttpd
  6. CTFd (framework Capture The Flag)
  7. GitLab
  8. Runner GitLab
  9. Docker in Docker

As imagens são configuradas para se interconectarem de forma a criar pipelines totalmente funcionais.
cicd-goat

Download e Execução

Não há necessidade de clonar o repositório.

Linux e Mac

curl -o cicd-goat/docker-compose.yaml --create-dirs https://raw.githubusercontent.com/cider-security-research/cicd-goat/main/docker-compose.yaml
cd cicd-goat && docker compose up -d

Windows (Powershell)

mkdir cicd-goat; cd cicd-goat
curl -o docker-compose.yaml https://raw.githubusercontent.com/cider-security-research/cicd-goat/main/docker-compose.yaml
get-content docker-compose.yaml | %{$_ -replace "bridge","nat"}
docker compose up -d

Uso

Instruções

  • Alerta de spoiler! Evite navegar pelos arquivos do repositório, pois eles contêm spoilers.
  • Para configurar seu cliente git para acessar repositórios privados, sugerimos clonar usando a URL http.
  • Em cada desafio, encontre a flag - no formato flag# (ex: flag2), ou outro formato se mencionado especificamente.
  • Cada desafio é independente. Não use acesso obtido em um desafio para resolver outro.
  • Se necessário, use as dicas no CTFd.
  • Não há necessidade de explorar CVEs.
  • Não é necessário sequestrar contas de administrador do Gitea ou Jenkins (nomeadas "admin" ou "red-queen").

Encare o desafio

  1. Após iniciar os contêineres, pode levar até 5 minutos até que o processo de configuração dos contêineres seja concluído.

  2. Faça login no CTFd em http://localhost:8000 para ver os desafios:

    • Usuário: alice
    • Senha: alice
  3. Hackeie:

    • Jenkins http://localhost:8080
      • Usuário: alice
      • Senha: alice
    • Gitea http://localhost:3000
      • Usuário: thealice
      • Senha: thealice
    • GitLab http://localhost:4000
      • Usuário: alice
      • Senha: ali12345
  4. Insira as flags no CTFd e descubra se acertou.

Solução de problemas

  • Se o Gitea mostrar uma página em branco, atualize a página.
  • Ao bifurcar um repositório, não altere o nome do repositório bifurcado.
  • Se algum dos serviços não iniciar ou não estiver configurado corretamente, tente adicionar mais CPU e memória ao mecanismo Docker e atualize-o para a versão mais recente.

Soluções

Aviso: Spoilers! 🙈

  • Veja Soluções.
  • Palestra no BSidesLV: Climbing the Production Mountain: Practical CI/CD Attacks Using CI/CD Goat - Apresentando soluções dos desafios Caterpillar, Mock Turtle e Dormouse.

Contribuição

  • Veja Contribuição.
Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    786
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    506
  • 3

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    429
  • 4

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    345
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    262
  • 6

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingere relatórios do Shadowserver no MongoDB e os reproduz como mapas interativos, análises, descobertas, avisos e painéis executivos.

    256

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →






