
Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
Ferramentas/GitHubGitHub/chaudharyarjun/reporeaper
ReconhecimentoScanners de VulnerabilidadesColeta de InformaçõesSegurança Web
GitHubchaudharyarjun/reporeaper

RepoReaper

Varredura automatizada que identifica repositórios .git expostos através de domínios e subdomínios, permitindo detecção rápida de vazamentos de informações sensíveis para auditorias de segurança e caça a bugs.

Ver Repositório
Compartilhar
35744há 2 anosRevisado pelo Kitploit

RepoReaper

Visão Geral

RepoReaper é uma ferramenta de precisão projetada para automatizar a identificação de repositórios .git expostos em uma lista de domínios e subdomínios. Ao processar um arquivo de texto fornecido pelo usuário com nomes de domínio, o RepoReaper verifica sistematicamente cada um em busca de arquivos .git publicamente acessíveis. Isso permite uma avaliação rápida e proteção contra vazamentos de informações, tornando o RepoReaper um recurso essencial para equipes de segurança e desenvolvedores web.

Funcionalidades

  • Varredura automatizada de domínios e subdomínios em busca de repositórios .git expostos.
  • Agiliza a detecção de exposições de dados sensíveis.
  • Interface de linha de comando amigável.
  • Ideal para auditorias de segurança e Bug Bounty.

Instalação

Clone o repositório e instale as dependências necessárias:

git clone https://github.com/YourUsername/RepoReaper.git
cd RepoReaper
pip install -r requirements.txt
chmod +x RepoReaper.py

Uso

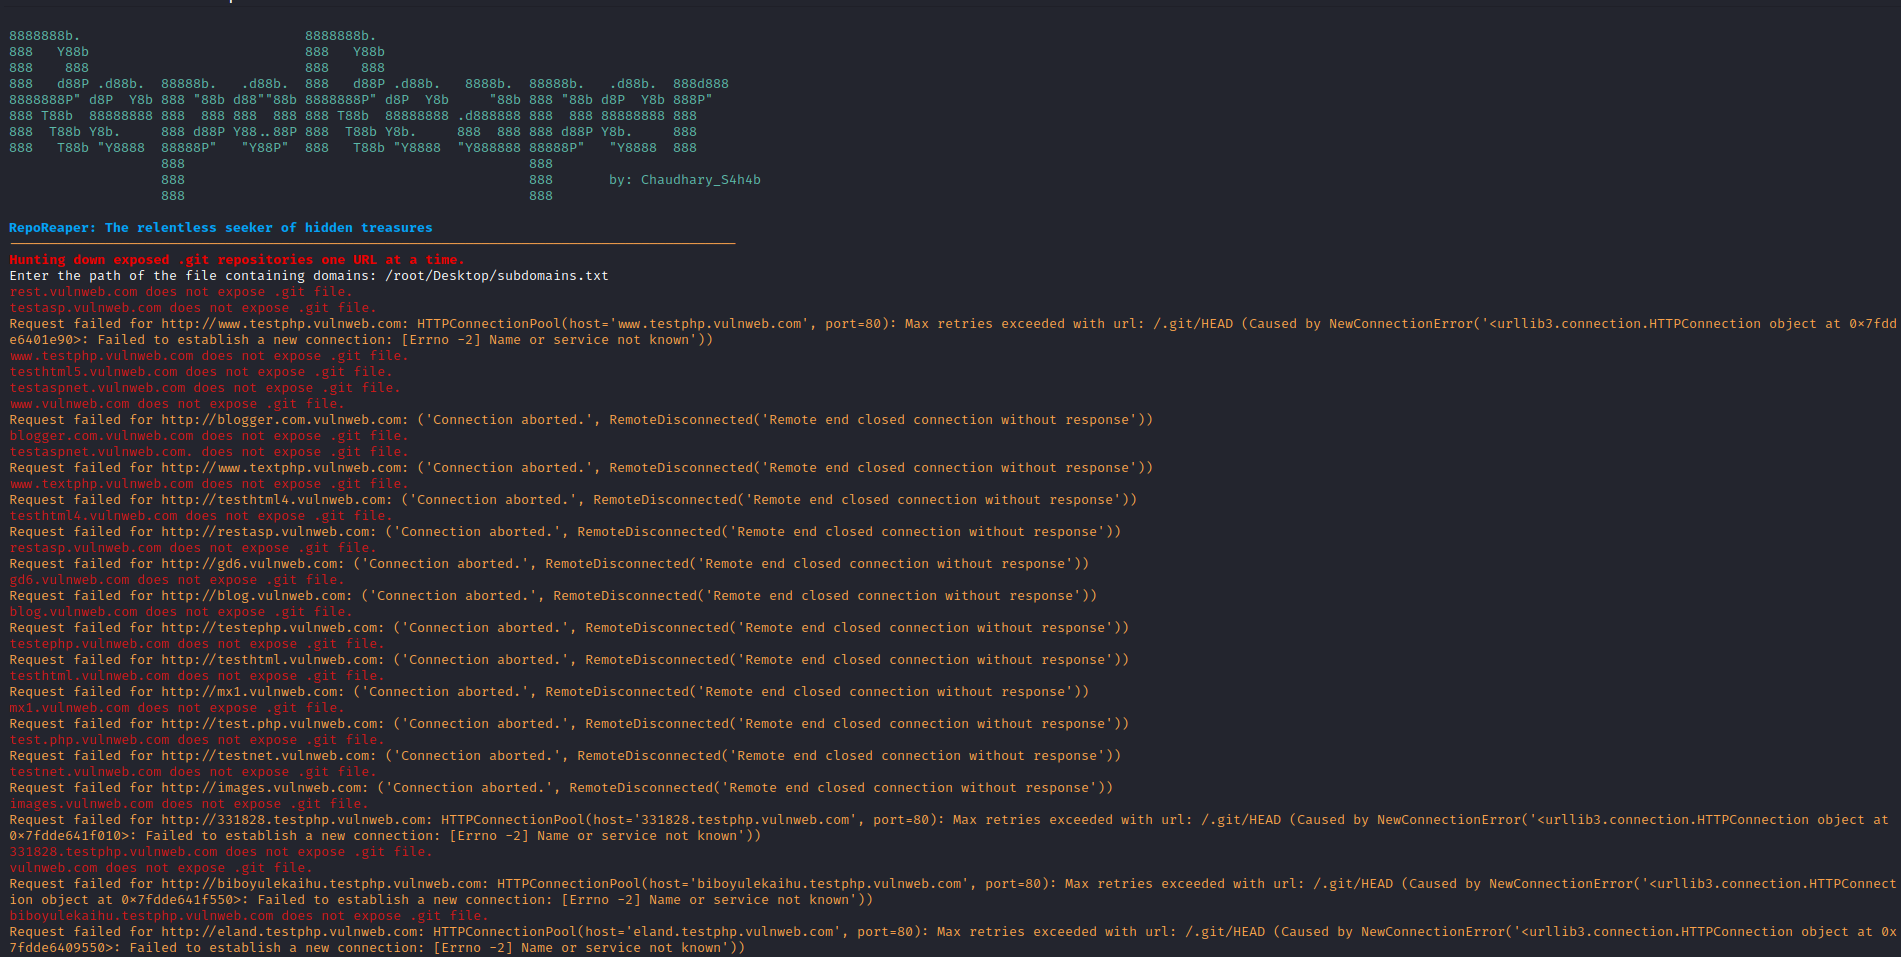
O RepoReaper é executado a partir da linha de comando e solicitará o caminho para um arquivo contendo uma lista de domínios ou subdomínios a serem verificados.

Para iniciar o RepoReaper, basta executar:

./RepoReaper.py
  ou
python3 RepoReaper.py

Após a execução, o RepoReaper perguntará o caminho do arquivo contendo os domínios ou subdomínios: Digite o caminho do arquivo contendo os domínios

Forneça o caminho para o seu arquivo de texto quando solicitado. O arquivo deve conter um domínio ou subdomínio por linha, como no exemplo:

example.com
subdomain.example.com
anotherdomain.com

O RepoReaper então prosseguirá com a varredura dos domínios ou subdomínios fornecidos em busca de repositórios .git expostos e relatará suas descobertas. Repo_Reaper

Aviso de Responsabilidade

Esta ferramenta é destinada apenas para fins educacionais e pesquisa em segurança. O usuário assume toda a responsabilidade por quaisquer danos ou uso indevido resultante de sua utilização.


Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    513
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    471
  • 3

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    345
  • 4

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    311
  • 5

    estorides

    grisuno/estorides

    Agrega mais de 99 fontes OSINT gratuitas em paralelo, resolve entidades em um grafo de conhecimento e exporta STIX 2.1, MISP ou GraphML com análise assistida por LLM.

    303
  • 6

    opencti

    opencti-platform/opencti

    Plataforma Aberta de Inteligência de Ameaças Cibernéticas

    303

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →




